
detect_CVE-2026-25177
 danaug23/detect_cve-2026-25177
Scanner sûr en production qui détecte l'exploitation de CVE-2026-25177 (collision Unicode SPN AD) sur les contrôleurs de domaine Active Directory.…
vulnerability-scannersconfiguration-auditing
danaug23/detect_cve-2026-25177Scanner sûr en production qui détecte l'exploitation de CVE-2026-25177 (collision Unicode SPN AD) sur les contrôleurs de domaine Active Directory.…
 cybrdude/cve-2026-1731-scanner
Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
Outil autorisé de l'ÉCOSYSTÈME CYBERDUDEBIVASH pour détecter la CVE-2026-23550 dans le plugin WordPress Modular DS
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Outil de qualité production pour détecter et corriger CVE-2026-0622 (élévation de privilèges Ghost Admin et exposition de la clé maîtresse dans le…
 codiobert/pwnkit-scanner
Scanne les systèmes Linux pour détecter la vulnérabilité d'élévation de privilèges Polkit (CVE-2021-4034) et fournit des recommandations…
 cropnet/ni8mare
Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…
 byinarie/zirconium
Outil de recherche d'IOCs liés à HAFNIUM : CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
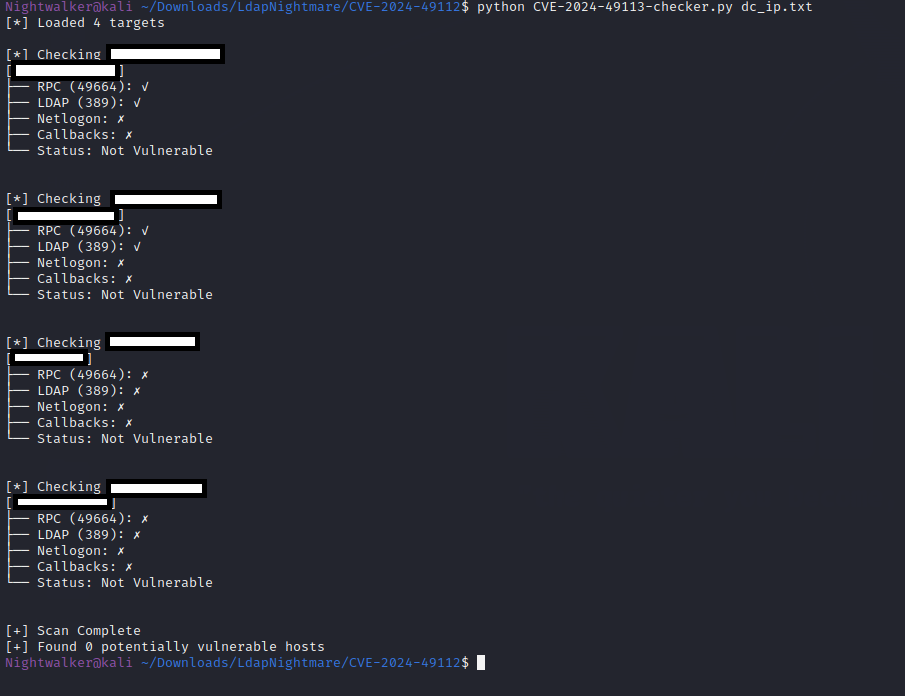 barcrange/cve-2024-49113-checker
Vérifie si un système est potentiellement vulnérable à CVE-2024-49113 (LDAP Nightmare) en testant la connectivité RPC, les ports LDAP, le service…
 ashizzz/cve-2026-22610
Scanne les projets Angular à la recherche de vulnérabilités XSS dans les éléments SVG et les liaisons non sécurisées, en générant un rapport de…
 arnaudluti/ps-cve-2021-44228
Détection statique des bibliothèques log4j vulnérables sur les serveurs Windows, membres d'un domaine AD.
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN Scanner d'exposition et de vulnérabilités potentielles (Empreinte passive) 2026
 wavesman/cve-2026-31431-fleet-remediator
Orchestrateur d'audit et de remédiation à l'échelle de la flotte pour CVE-2026-31431 sur hôtes Linux via SSH, avec vérification stricte des clés…
 timborin0/log4j-dork-scanner
Un script pour rechercher, scraper et analyser les fichiers affectés par Apache Log4j CVE-2021-44228 à l'aide de Google dorks.
 sreejaputhan/cpanel-control-plane-exposure-check
Outil d'évaluation défensive de l'exposition permettant d'identifier les interfaces de gestion cPanel, WHM et Webmail accessibles depuis l'extérieur,…
 phalanx-ccs/copy-fail
Outil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Script de détection de la vulnérabilité Copy Fail du noyau Linux
 jshdevs/cve_kernellinux_jsh
Framework modular Bash para auditar CVE-2026-31431 (CopyFail) y CVEs relacionados del kernel Linux en distros RPM-based (AlmaLinux, Rocky, CentOS…
 jbnetwork-git/copy-fail-check
# Aide bash interactive pour vérifier l'exposition à CVE-2026-31431 (Copy Fail) et appliquer une atténuation temporaire en désactivant le module…