
log4j_github_repository
 sdogancesur/log4j_github_repository
Ce travail comprend des outils de test et d'amélioration pour CVE-2021-44228 (log4j).
vulnerability-scannersexploitationweb-security+4
1
sdogancesur/log4j_github_repositoryCe travail comprend des outils de test et d'amélioration pour CVE-2021-44228 (log4j).
 robrankin/cve-2021-44228-waf-tests
Test de la protection WAF contre CVE-2021-44228 Log4Shell
 rav1010/cve-2026-27636
Outil passif de reconnaissance et d'empreinte numérique pour détecter les déploiements FreeScout et analyser l'exposition liée à CVE-2026-28289,…
 plutosecurity/mcpwnfluence
Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Un outil de détection passive permettant d'identifier une exposition potentielle à CVE-2026-24061 dans les installations telnet de GNU inetutils.
 mr-r3b00t/cve-2021-44228
PowerShell-based backdoor detection tool for VMware Horizon connection servers, targeting CVE-2021-44228. Includes canary with optional submission…
 mebibite/log4jhound
Créé après la divulgation de CVE-2021-44228. Script Bash qui détecte les occurrences de Log4j dans vos projets et systèmes, vous permettant d'obtenir…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Scanne les applications pour détecter la vulnérabilité Log4Shell (CVE-2021-44228) afin d'identifier les systèmes exposés à un risque d'exécution de…
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script de détection de correctif bénin et d'atténuation
 knightswd/nopacscan
Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…
 jrocia/search-log4jvuln-appscanstd
Ce script Pwsh exécute des scans AppScan Standard contre une liste de sites web (URLs.txt) pour vérifier la vulnérabilité Log4J (CVE-2021-44228).
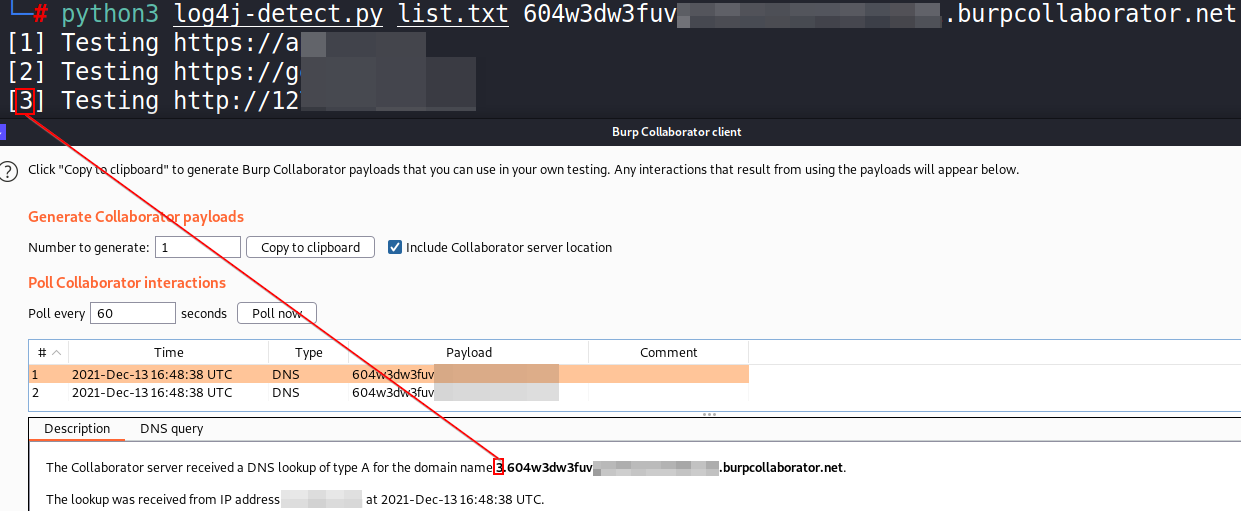 hassaanahmad813/log4j
Scanner Python multithreadé qui détecte Log4Shell (CVE-2021-44228) en envoyant des requêtes HTTP conçues avec des payloads JNDI et en surveillant les…
 haydenjames/dirty-frag-check
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux
 hargabyte/cve-scanner
Analyseur CVE local pour OpenClaw qui vérifie les versions par rapport à plus de 522 vulnérabilités connues, affiche les CVE récentes de gravité…
 gopinaath/cve-2025-49844-discovery
Audite les clusters AWS ElastiCache Redis/Valkey pour détecter leur exposition réseau, en vérifiant les routes VPC, sous-réseaux et passerelles…
 effiesec/copy-fail-cve-2026-31431
Analyseur passif de systèmes Linux qui classe l’exposition à CVE-2026-31431 via la version du noyau, le journal des modifications de la distribution,…