tomcat85-check
CVE-2025-55752 : Tomcat 8.5 est en fin de vie (EOL), la version finale étant 8.5.100. Apache déclare, CVE par CVE, que « 8.5 est également affecté »…

CVE-2025-55752 : Tomcat 8.5 est en fin de vie (EOL), la version finale étant 8.5.100. Apache déclare, CVE par CVE, que « 8.5 est également affecté »…

Scanne les artefacts et sources Java à la recherche de CVE Spring/Tomcat, compare les scores CVSS du fournisseur à ceux de la NVD, vérifie les…

CVE-2026-24880 : les conseils de mise à niveau d'Apache s'appliquent-ils réellement à votre Tomcat ? Détecte le correctif par la présence de classes,…

Outil CLI en lecture seule pour vérifier si un site WordPress est exposé à WP2Shell (CVE-2026-63030 / CVE-2026-60137)

Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.

Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.

Framework d'évaluation de sécurité en ligne de commande pour les applications React et Next.js, analysant les composants serveur React pour détecter…

#Kit de défense PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **défensif** pour vérifier et comprendre l’exposition à la chaîne

Scanner Python rapide qui détecte les sites Laravel Livewire v3 vulnérables (CVE-2025-54068, CVSS 9.2). Sépare les sites à risque dans vuln.txt et…

Un scanner pour CVE-2026-55040 et CVE-2026-63520, conçu pour déterminer si le serveur est affecté par ces deux CVE.

Client de découverte et de scan d'actifs réseau qui intègre nmap et masscan pour l'identification d'actifs à grande échelle, le scan de ports et le…

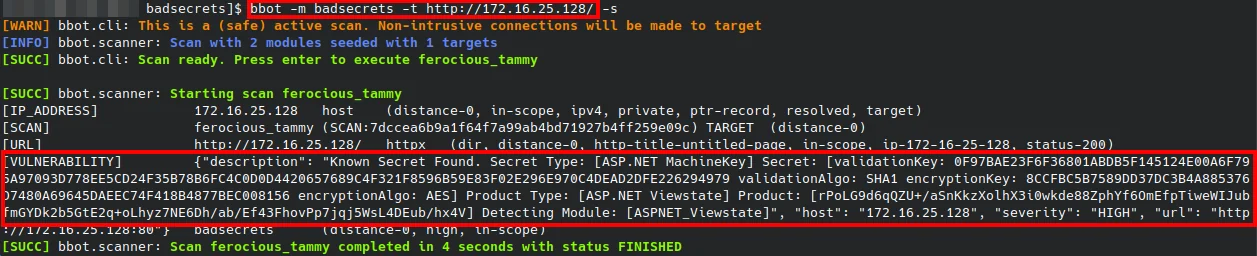
Une bibliothèque pour détecter les secrets connus dans de nombreux frameworks web

Un outil pour gérer les conteneurs docker vulnérables

# Scripts Perl pour l'analyse SSL/TLS : vérification de la prise en charge des protocoles et des chiffrements, validation des certificats, test OCSP…

Agentic Framework for Synthesizing CodeQL Queries

Framework de scan réseau modulaire qui intègre divers outils et bases de données externes pour détecter les vulnérabilités et les erreurs de…

Outil de pentest VAPT open-source basé sur l'IA en 5 phases — recon/scan/vuln/exploit/report avec PoC

Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…