

CVE-Factory
 livecvebench/cve-factory
CVE-Factory
container-securitydynamic-analysis-sandboxingvulnerability-analysis+6
164
livecvebench/cve-factoryCVE-Factory
 nishitvp/better_opts_attacks
Cadre d'attaque pour contourner les défenses contre l'injection de prompts basées sur le fine-tuning (SecAlign, SecAlign++, StruQ) en utilisant des…
 rclone/passwordcheck
Vérifier les fichiers de configuration rclone pour des mots de passe non sécurisés
 sty1h/cve-report
Suivi et signalement des Common Vulnerabilities and Exposures (CVEs) avec des données structurées pour la gestion des vulnérabilités.
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 vanlam2001/roller-csrf
Exploit PoC pour une vulnérabilité CSRF dans le point de terminaison de mise à jour de profil d'Apache Roller v6.1.2. Inclut un code d'exploit sous…
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Détecteur basé sur Python pour le contournement d'authentification FortiWeb (CVE-2025-xxxxx). Envoie une charge utile d'exploitation pour créer un…
 yealvarez/cve
Collection d'exploits de preuve de concept pour les CVE avec explications techniques, analyse d'impact et étapes de reproduction pour des tests de…
 rustsec/rustsec
API et outils RustSec
 mystic-hackers/cve-2025
CVEs découvertes en 2025 et leurs PoCs
 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 seccubus/seccubus
Scan de vulnérabilités, reporting et analyse automatisés et faciles
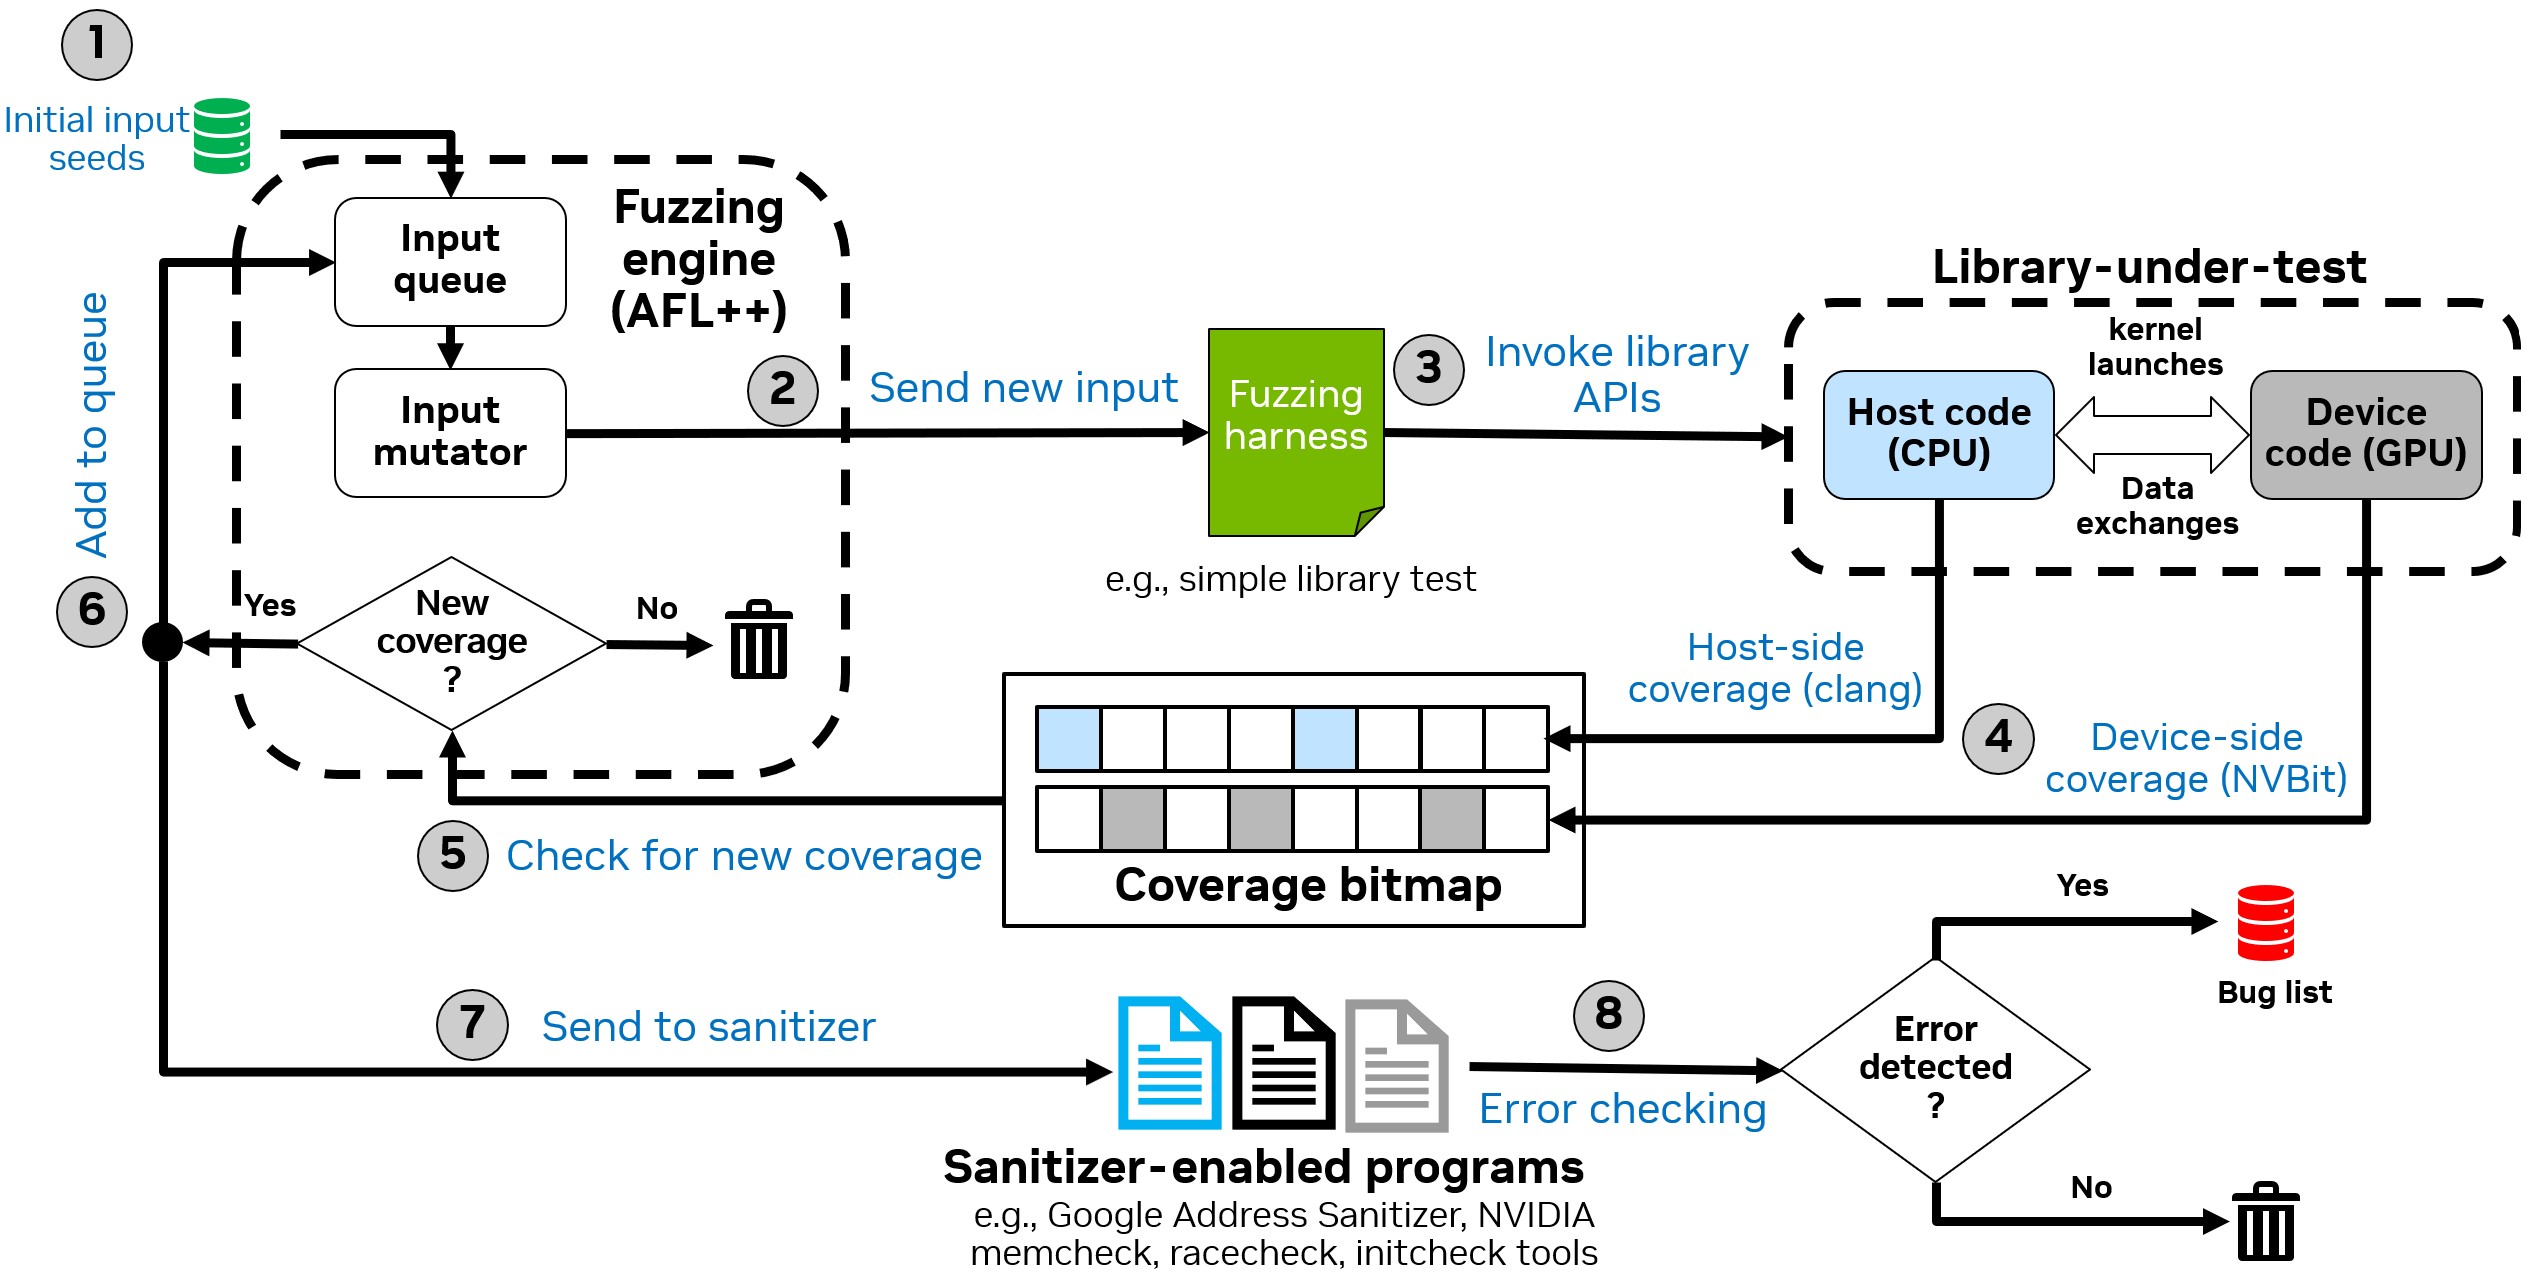 nvlabs/cufuzz
Un fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur

 toxy4ny/delirium-ai-safety-benchmark
Un cadre de diagnostic pour mesurer la vulnérabilité des LLM à l'Érosion Contextuelle Affective (ACE) et aux vecteurs d'attaque liminaux associés.…
 jgoyd/ams-failopen
Zero-day dans AppleMediaServices : un échec de récupération du Bag désactive la signature Mescal/Absinthe. Les requêtes adressées aux services Apple…
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Ce dépôt documente une vulnérabilité dans Siri Shortcuts et Shared Web Credentials (SWC) permettant à des charges utiles malformées de s'exécuter de…
 zildanz/cve-2026-41940
Exploit de contournement d'authentification massif pour CVE-2026-41940 avec modes de ciblage unique et de balayage par lots. Automatise les tests de…