Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
VulnReach — SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées. | Kitploit
Outils/GitHubGitHub/owasp/vulnreach
Analyse StatiqueScanners de VulnérabilitésAnalyse Dynamique (Sandboxing)Analyse des VulnérabilitésAnalyse de CodeSécurité WebDevSecOpsSécurité de la Chaîne Logistique
GitHubowasp/vulnreach

VulnReach

SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.

81104il y a 15 joursPas encore vérifié
Voir le dépôt
Site web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

VulnReach

SCA conscient de l'exécution — prouve quels CVE sont réellement atteignables, et pas seulement installés.

OWASP Project License Python Slack OpenSSF Best Practices

VulnReach est désormais un projet OWASP officiel. 🎉
Démo

VulnReach Demo

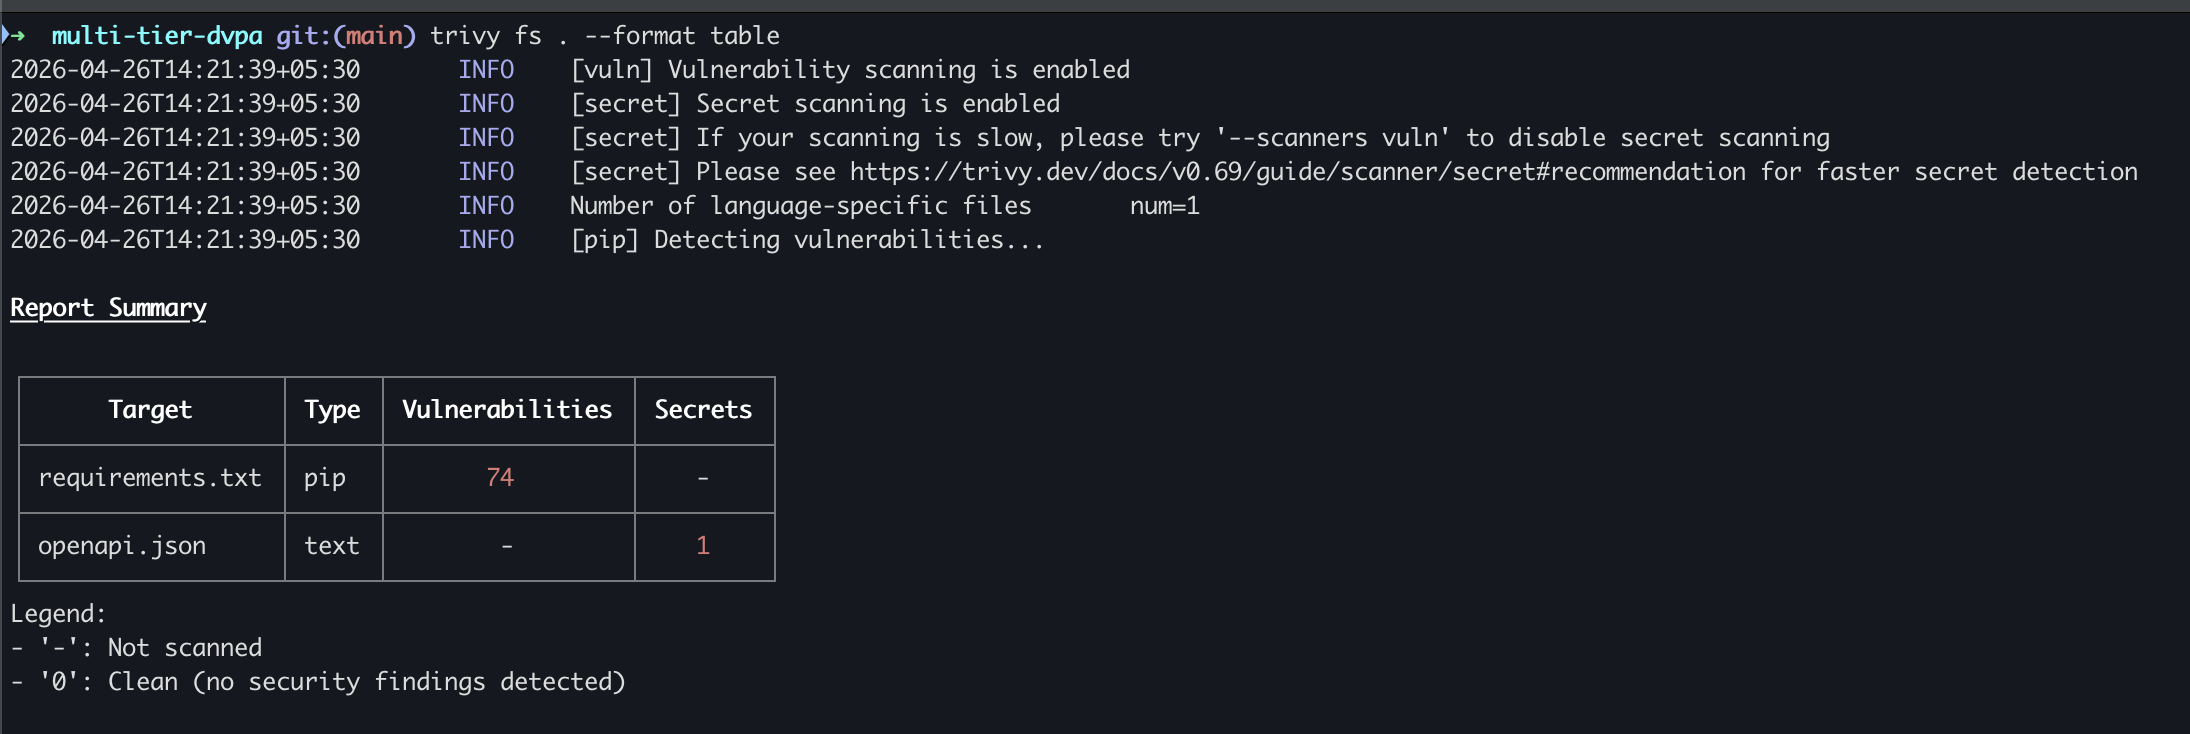
Étape 1 — Le SCA fait remonter 74 CVE parmi les dépendances

Trivy SCA output — 74 vulnerabilities detected

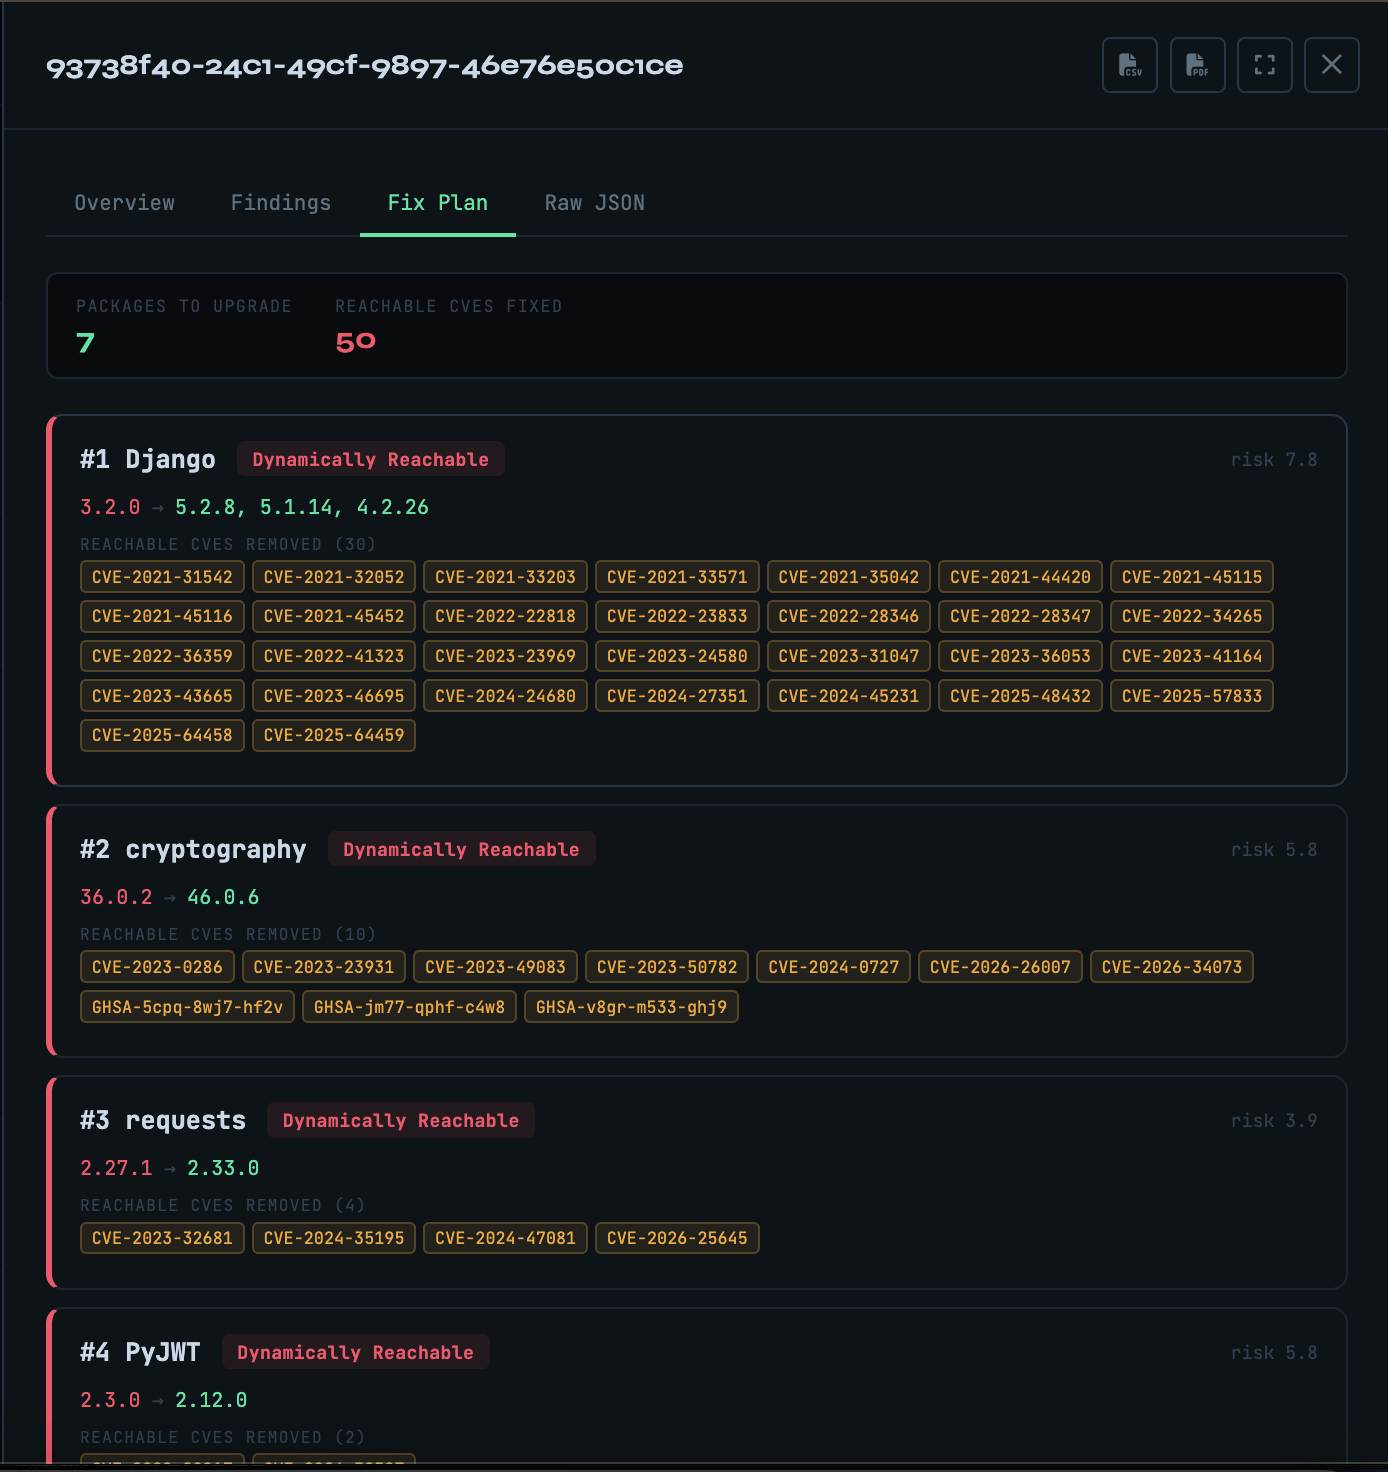
Étape 2 — VulnReach prouve lesquels sont réellement atteignables

Fix Plan — 7 packages, 50 confirmed reachable CVEs with upgrade targets


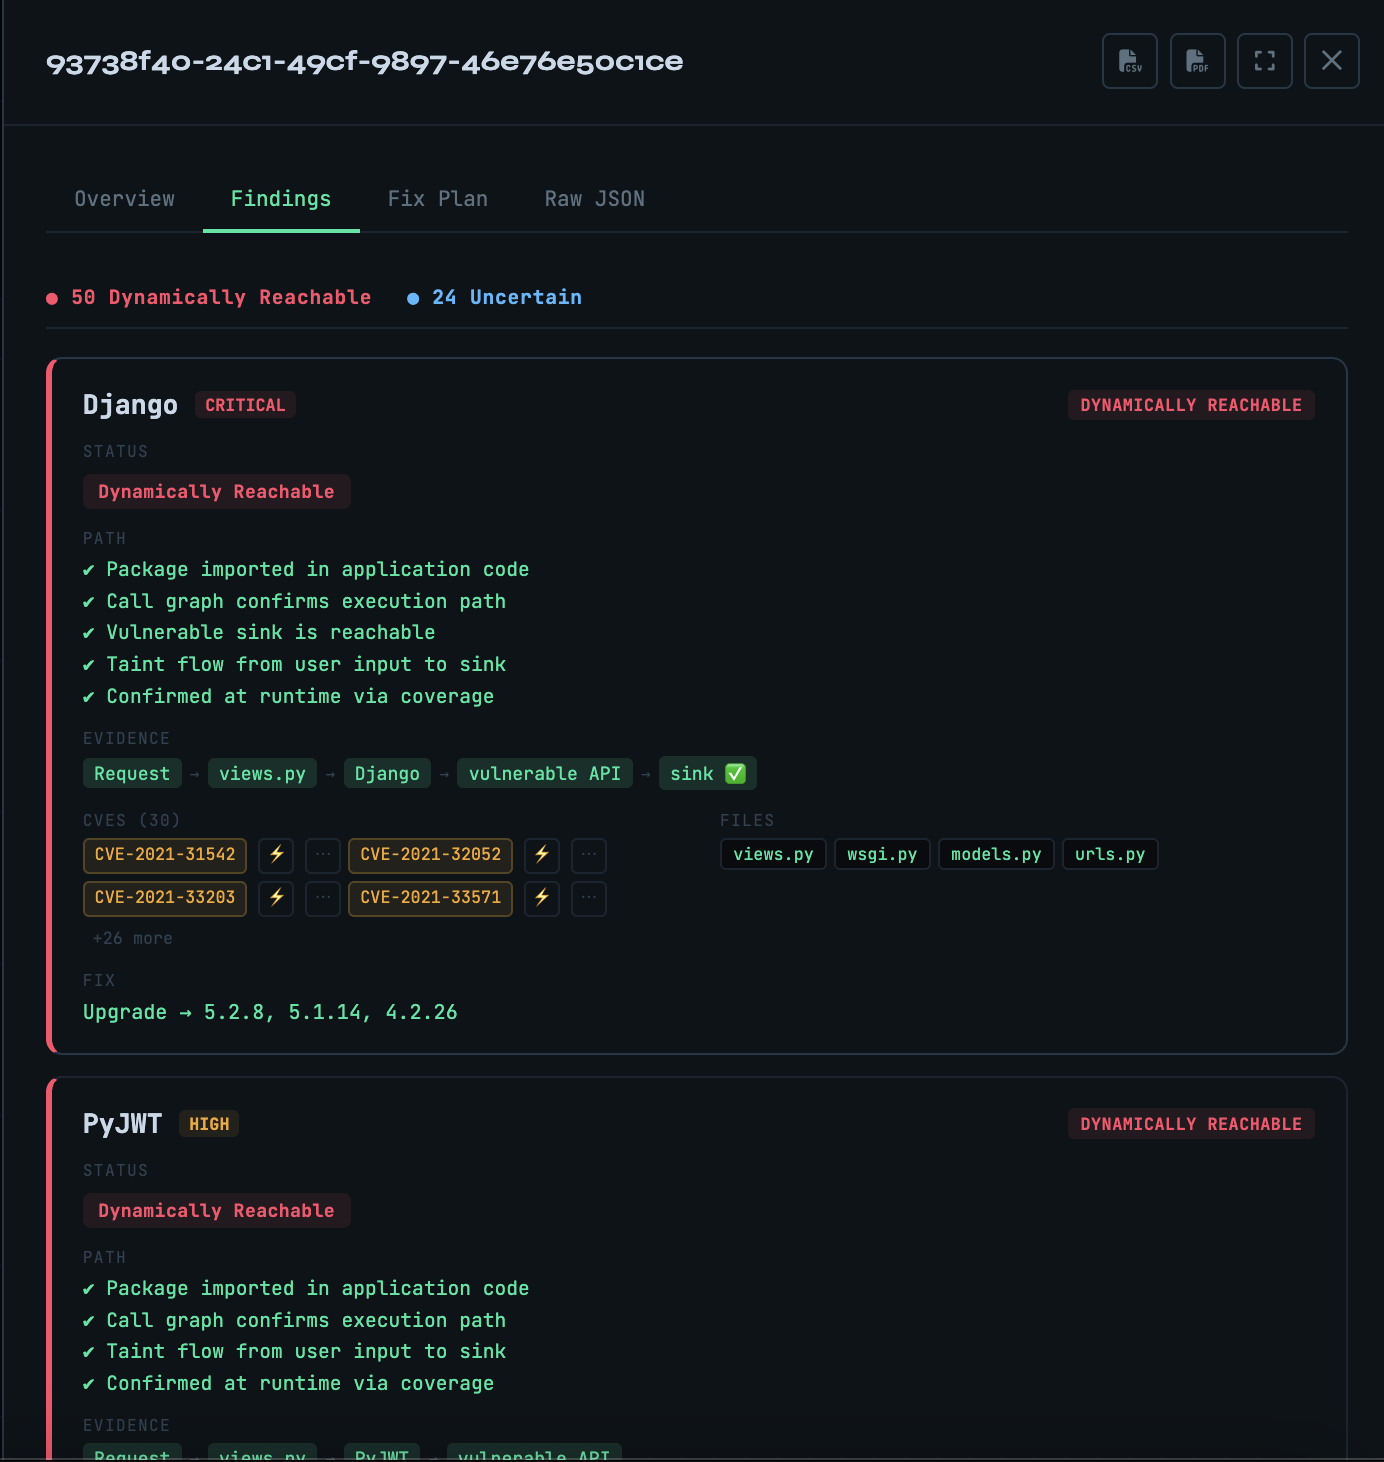
Constats — chaîne de preuves par CVE

Dynamically reachable findings with full evidence chain

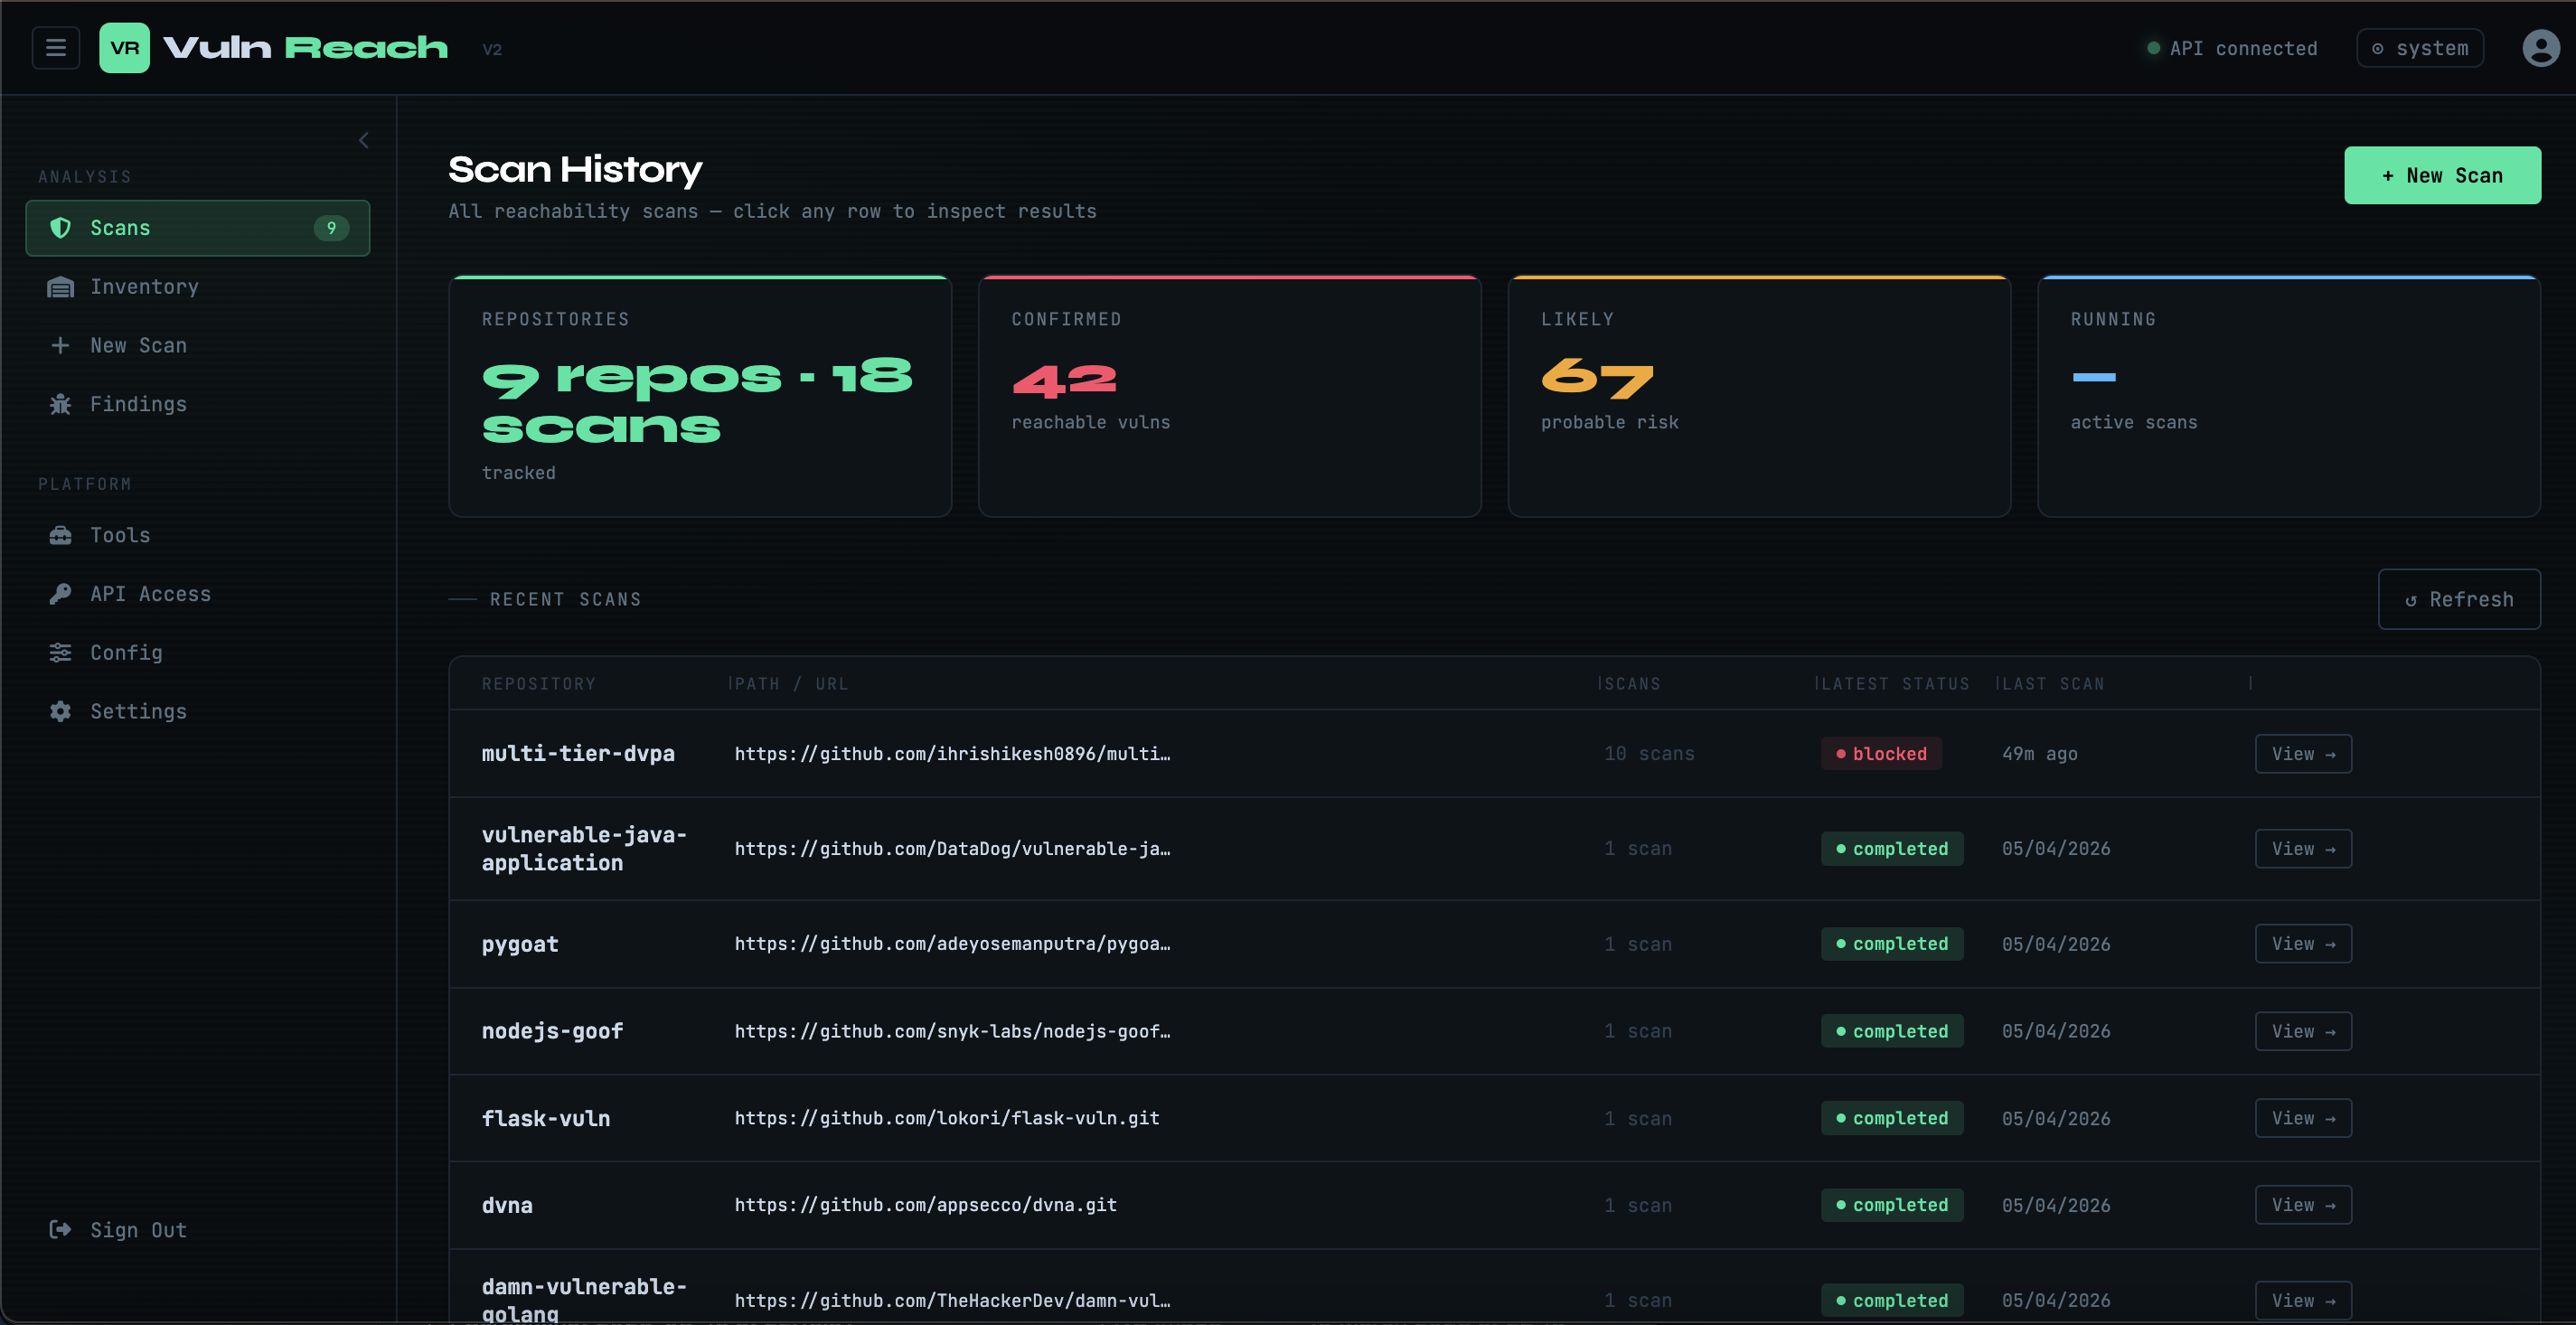
Tableau de bord — 42 confirmés atteignables sur 9 dépôts

VulnReach Dashboard

Prise en charge des langages : Python est entièrement prêt pour la production (taint, AST, route, runtime). Java et JavaScript disposent d'une analyse fonctionnelle du graphe d'appels et sont expérimentaux. Go, C# et PHP sont sur la feuille de route. Voir ROADMAP.md pour plus de détails.

VulnReach s'appuie sur la sortie SCA standard en y ajoutant un contexte d'atteignabilité — prouvant, par analyse statique, suivi de taint et couverture d'exécution en direct, lesquels des CVE détectés peuvent réellement être atteints dans votre application.


État du projet

Derniers développements (livrés)

  • Pipeline de runner parallèle conscient des dépendances pour des scans plus rapides
  • Atteignabilité Python — prête pour la production (couches taint, AST, route, runtime toutes fonctionnelles)
  • Atteignabilité Java — graphe d'appels fonctionnel avec analyse des dépendances Maven/Gradle (expérimental)
  • Atteignabilité JavaScript — graphe d'appels fonctionnel avec détection des points d'entrée de routes (expérimental)
  • Annulation de scan — POST /scan/{id}/cancel arrête les scans en cours
  • Contrat de réponse de scan stable : summary + catégories classifiées sur GET /scan/{id}
  • Normalisation partagée des réponses de scan entre l'API et le mode local du paquet (parité)
  • Frontière d'exécution sécurisée par défaut :
    • la composition de base s'exécute sans montage du socket Docker
    • les scans dynamiques nécessitent une activation explicite via VULNREACH_ALLOW_DOCKER_DAEMON=true
    • le profil d'exécution utilise un docker-socket-proxy restreint
  • Portes de qualité déterministes sur les fixtures pour Java/JavaScript/Go en CI
  • Accepté comme projet OWASP officiel — owasp.community/projects/vulnreach
  • Point de terminaison de prochaines étapes par IA — POST /findings/{id}/next-steps produit des recommandations de remédiation destinées à l'analyste (actions immédiates, sondes de validation, chemins de mise à niveau, supervision) pour un constat déterministe. Paresseux / à la demande : les scans n'appellent jamais le LLM, et les échecs du LLM se dégradent gracieusement. Le verdict déterministe est en lecture seule. Voir docs/api.md.

Expérimental

  • Mode de traçage scan.runtime.ebpf (axé Linux, activation explicite)
  • Génération OpenAPI assistée par IA et flux DAST intelligents

Voir :

  • docs/incubator-readiness.md
  • docs/threat-model.md

Fonctionnement

Chaque CVE est classifié via une chaîne de preuves à cinq couches :

1. SCA (Trivy)              → is the package installed and vulnerable?
2. Taint analysis (tainter) → does user input flow to the vulnerable sink?
3. AST analysis             → is the vulnerable function in your call graph?
4. Route exposure           → is the call path reachable from an HTTP endpoint?
5. Runtime coverage         → was the vulnerable code actually executed?

Le résultat est une liste de constats priorisés avec quatre niveaux :

NiveauSignification
DYNAMICALLY_REACHABLELa couverture à l'exécution a confirmé l'exécution — corriger immédiatement
STATICALLY_REACHABLEChemin de code prouvé via AST/taint — priorité élevée
UNCERTAINSignal faible uniquement — à investiguer
NOT_REACHABLEAucune preuve — supprimer de la file d'alertes

Démarrage rapide

Avec Docker Compose (recommandé)

Avis de sécurité — avant de démarrer, copiez .env.example vers .env.local et remplacez chaque valeur CHANGE_ME par un secret aléatoire robuste.
N'exposez pas VulnReach sur un réseau public sans définir de véritables identifiants et configurer CORS_ORIGINS.

git clone https://github.com/ihrishikesh0896/vulnreach.git
cd vulnreach

# 1. Create your local config
cp .env.example .env.local

# 2. Fill in every CHANGE_ME — generate secrets with: openssl rand -hex 32
$EDITOR .env.local

# 3. Start the stack
docker compose up --build

# Optional: enable dynamic runtime scans (Docker daemon access via restricted socket proxy)
# docker compose -f docker-compose.yml -f docker-compose.runtime.yml up --build

Lancer un scan

Options d'authentification :

  • JWT de courte durée : POST /login
  • Jeton d'API de longue durée (clé d'API) : à créer dans l'interface Settings -> API Keys, puis à utiliser comme Authorization: Bearer <API_KEY>
# Get a token (replace with the credentials you set in .env.local)
TOKEN=$(curl -s -X POST http://localhost:8000/login \
  -H "Content-Type: application/json" \
  -d '{"username":"<your-admin-user>","password":"<your-admin-password>"}' | jq -r .access_token)

# Start scan from a GitHub repo
curl -X POST http://localhost:8000/scan \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"repo_url":"https://github.com/yourorg/yourapp"}'

# Poll for results
curl http://localhost:8000/scan/<scan_id> \
  -H "Authorization: Bearer $TOKEN" | jq .summary

Fonctionnalités

Télécharger l’outil