

OWASSRF
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
vulnerability-scannersvulnerability-analysisexploitation+3
15
crowdstrike/owassrfUtilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
 hardik05/damn_vulnerable_c_program
Un exemple de programme C contenant du code vulnérable pour des types courants de vulnérabilités. Il peut être utilisé pour illustrer les concepts de…
 hugsy/defcon_27_windbg_workshop
Atelier DEFCON 27 – Débogage moderne avec WinDbg Preview
 harendra-shakya/smart-contract-attack-vectors
Une liste organisée de vecteurs d'attaque pour les contrats intelligents
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 exploitation pcap
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
 ridhinva/panos-captive-portal-rce
Scanner : CVE-2026-0300 PAN-OS User-ID Captive Portal Buffer Overflow RCE — CLI Python pour détecter la vulnérabilité BOF activement exploitée dans…
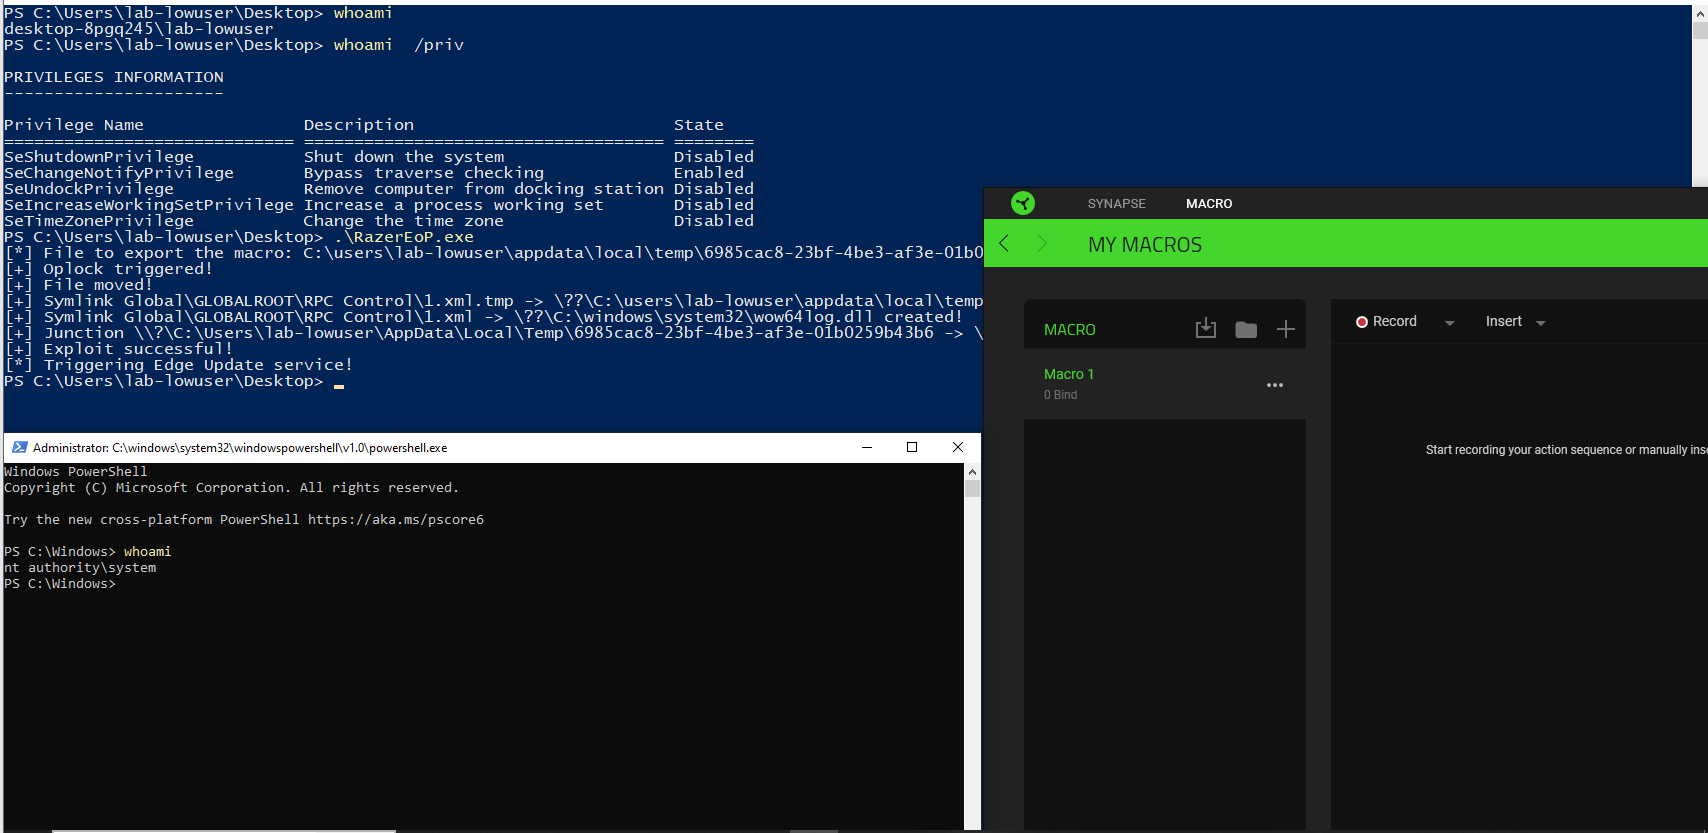 wh04m1001/razereop
Exploit de preuve de concept pour la suppression/déplacement arbitraire de fichiers via le service système Macro de Razer Synapse 3, démontrant une…
 ga1ois/blackhat-europe-2022
Sélectionner les bugs d'un binaire où le motif ressemble à CVE-1337-Days
 simpsonpt/appsecezine
AppSec Ezine Dépôt public.
 icicle-emu/icicle
Fuzzer basé sur l'émulation pour les firmwares MSP430 qui détecte et analyse les bugs de corruption mémoire avec des rapports de crash détaillés et…
 ke0z/binaivulhunter
Utilisez le décompilateur IDA PRO HexRays avec OpenAI(ChatGPT) pour trouver d'éventuelles vulnérabilités dans les binaires
 fr0gger/awesome-ida-x64-olly-plugin
Une liste organisée de plugins pour IDA, x64DBG, Ghidra et OllyDBG.
 inquest/malware-samples
Une collection d’échantillons de malwares et d’informations de dissection associées, très probablement référencée depuis http://blog.inquest.net
 zhangzhuosjtu/web3bugs
Démystifier les bugs exploitables dans les contrats intelligents
 dvyukov/centipede
Moteur de fuzzing distribué guidé par la couverture, compatible avec les cibles libFuzzer ; passe à l'échelle jusqu'à des milliers de tâches…
 cisagov/untitledgoosetool
Untitled Goose Tool est un outil de chasse et de réponse aux incidents robuste et flexible qui ajoute des méthodes novatrices d'authentification et…
 immune-gmbh/tpm-vuln-checker
Vérifie les vulnérabilités TPM