detection-defense-library

Référence d'ingénierie de détection mappant les classes d'attaques Windows, cloud, conteneur, identité et ICS vers les règles Sigma, les modèles de…

Référence d'ingénierie de détection mappant les classes d'attaques Windows, cloud, conteneur, identité et ICS vers les règles Sigma, les modèles de…

Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.

Faire correspondre les fonctions dans les binaires par ce qu'elles font, et non par l'apparence de leurs octets. Empreinte comportementale de…

Triage des vulnérabilités avec provenance. Résout les CVE à partir de corpus construits localement (NVD/KEV/EPSS, ExploitDB, nmap script.db) et émet…

Cadre de recherche redéfinissant la post-exploitation grâce à l'intelligence décisionnelle.

Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…

Module noyau Linux utilisant Kprobes pour détecter et neutraliser les exploits de double-free du tas CVE-2024-1086 via le suivi des écarts temporels…

Scanner pour CVE-2024-40725 (divulgation de code source du serveur Apache HTTP) ; sonde les chemins directs et les sous-requêtes, identifie les…

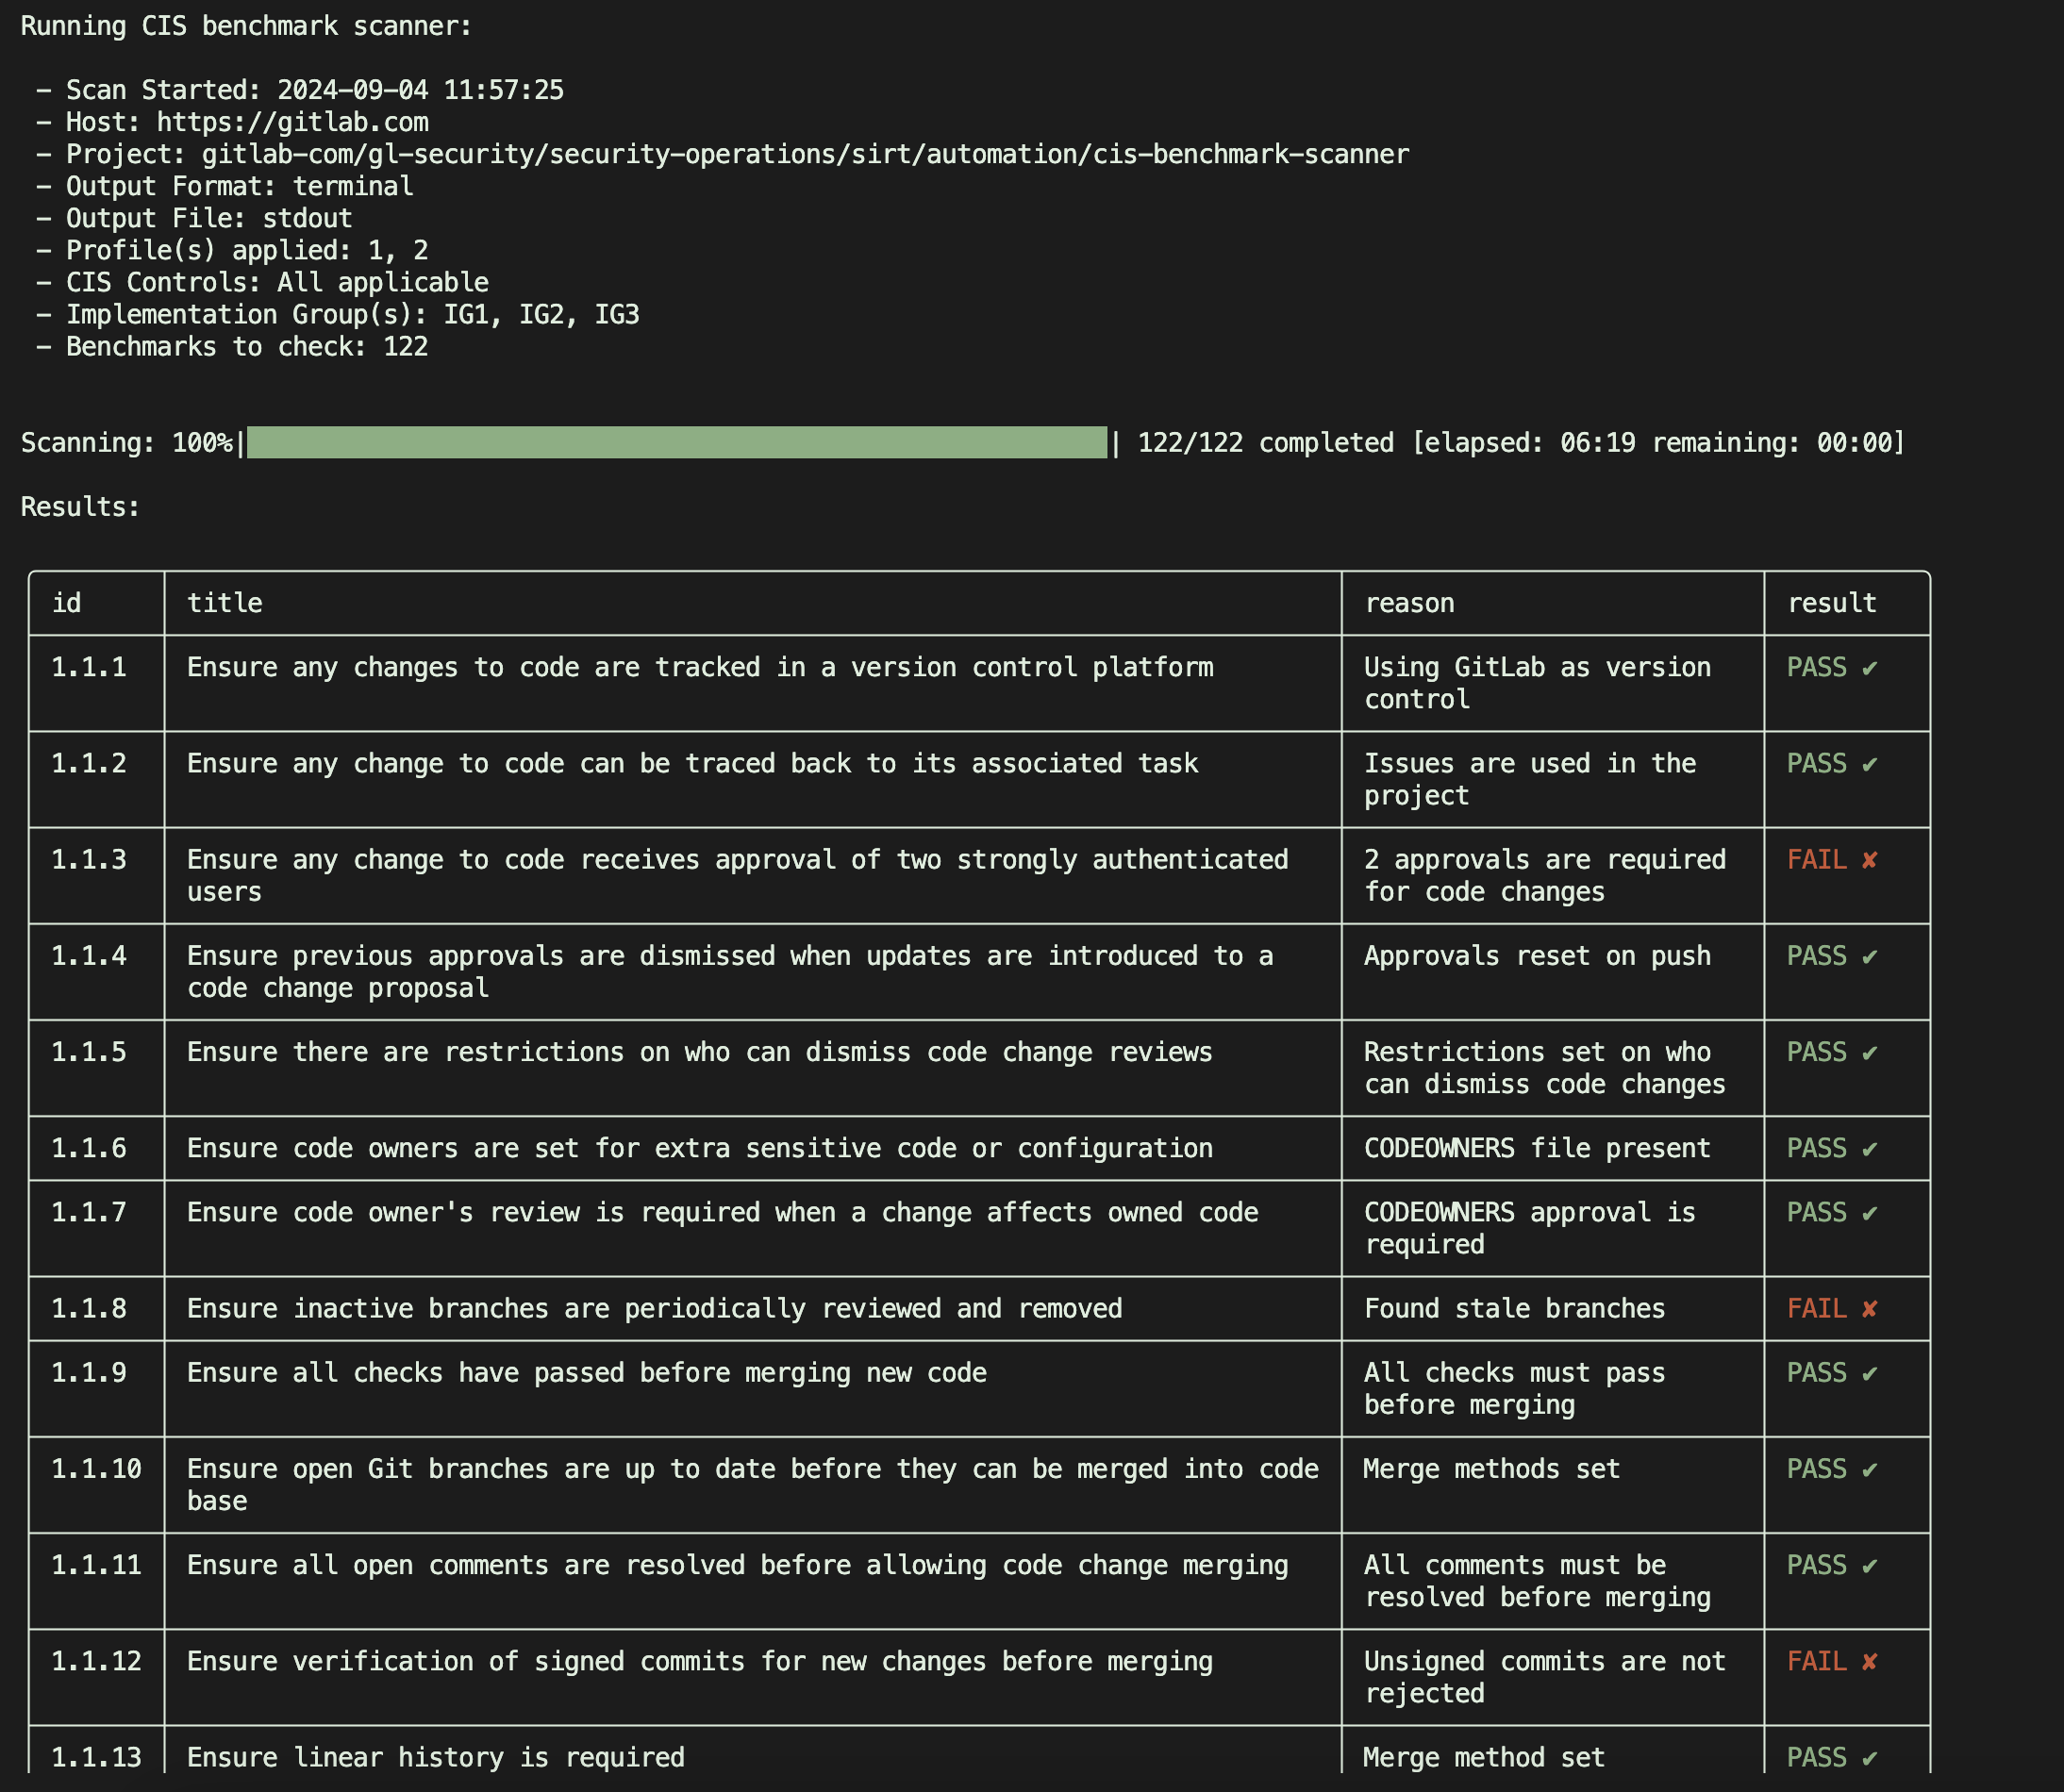
Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…

Reconnaissance en direct et audit de posture pour l'infrastructure des agents IA : analyse les configurations MCP, les journaux de session et les API…

Fournit des scripts PowerShell et batch pour sauvegarder, restaurer et ajuster les listes de contrôle d'accès (ACL) afin d'atténuer les…

Un moteur d'analyse statique zéro-symbole qui extrait et classe mathématiquement la surface d'attaque RPC Windows à l'aide d'un modèle de risque basé…

Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…

Script simple pour réaliser une détection active sûre et non perturbatrice de la CVE-2026-72898 (SQLi dans Metabase)

Auditeur de sécurité PowerShell en lecture seule pour les postes de travail et serveurs Windows : vérifie la configuration de Defender, l'état des…

Labo d'attaque isolé AD/Linux : exploitation de CVE-2007-2447 via Metasploit, détection avec Wazuh SIEM mappé sur MITRE ATT&CK (T1190, T1059)

Pas mon code. uniquement pour sauvegarde.

Script de détection et de confirmation de CVE-2026-58231