

run-gemini-cli
 google-github-actions/run-gemini-cli
Une GitHub Action invoquant le Gemini CLI.
code-analysisdevsecopsutilities-frameworks+2
2.0k
google-github-actions/run-gemini-cliUne GitHub Action invoquant le Gemini CLI.
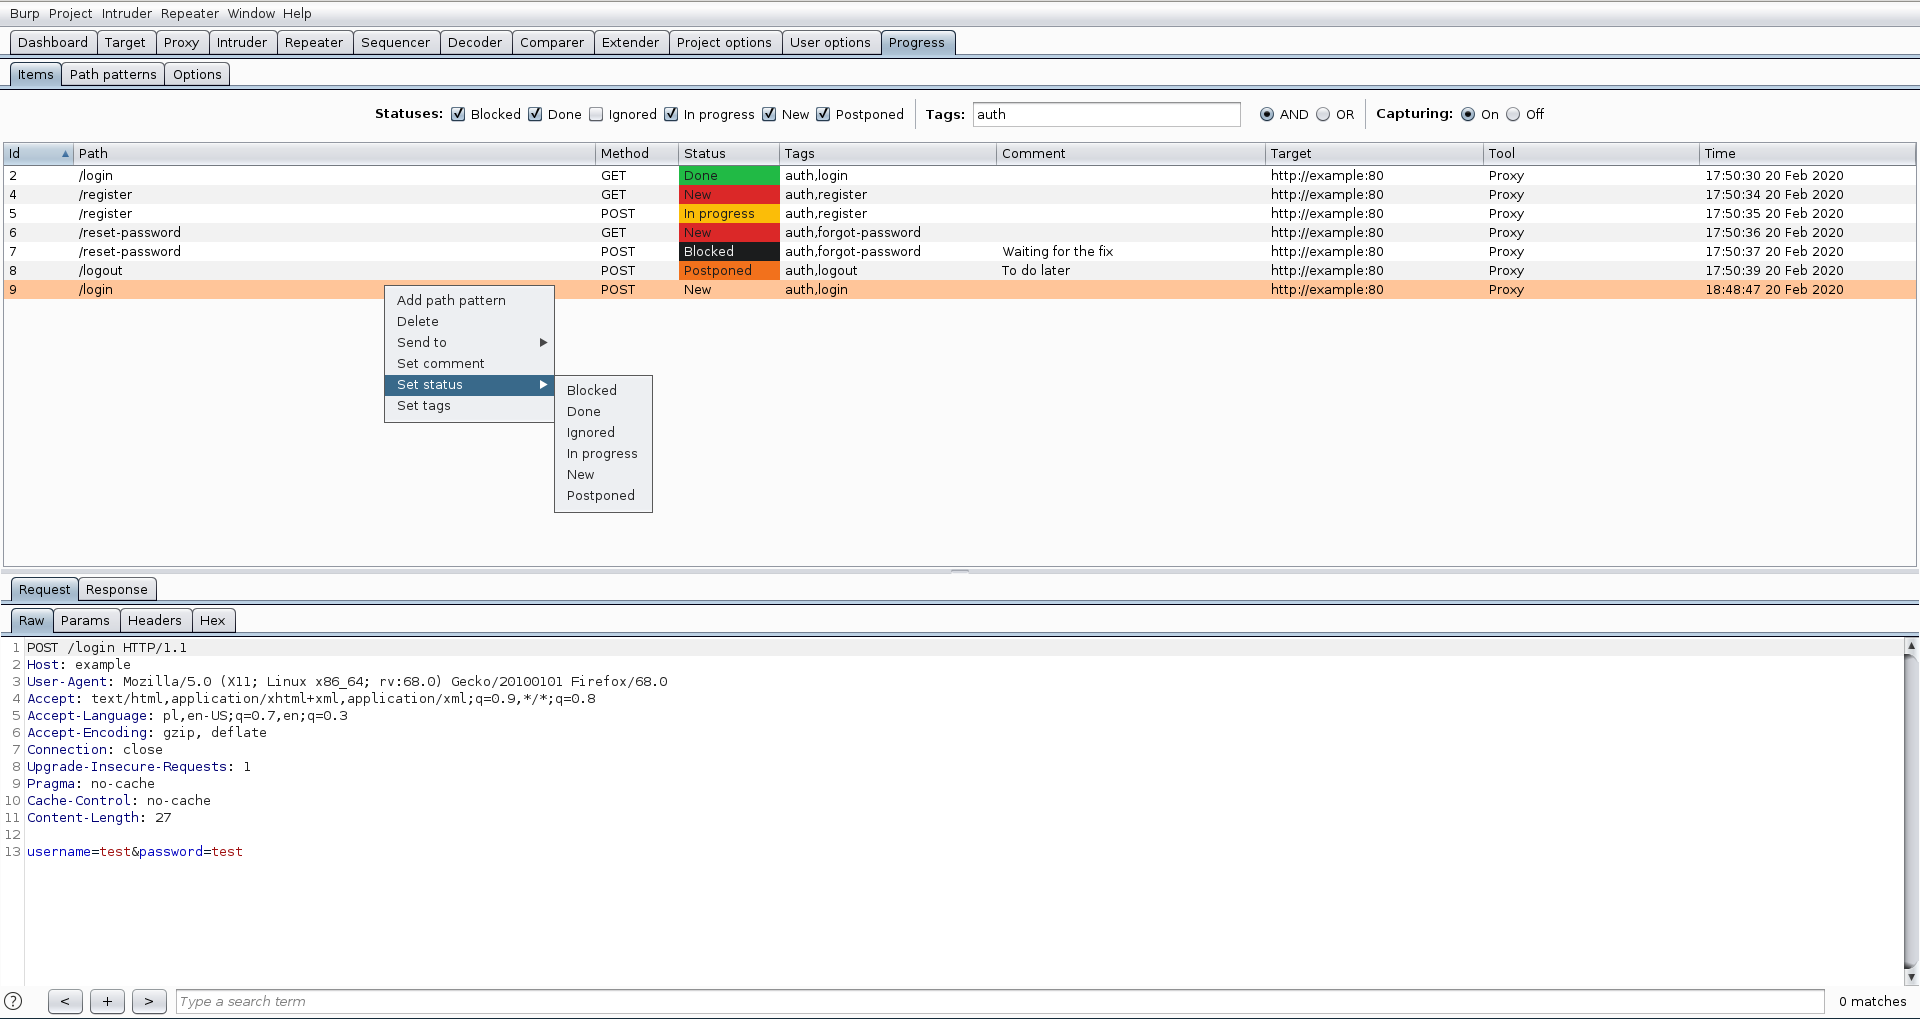 dariusztytko/progress-burp
Extension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
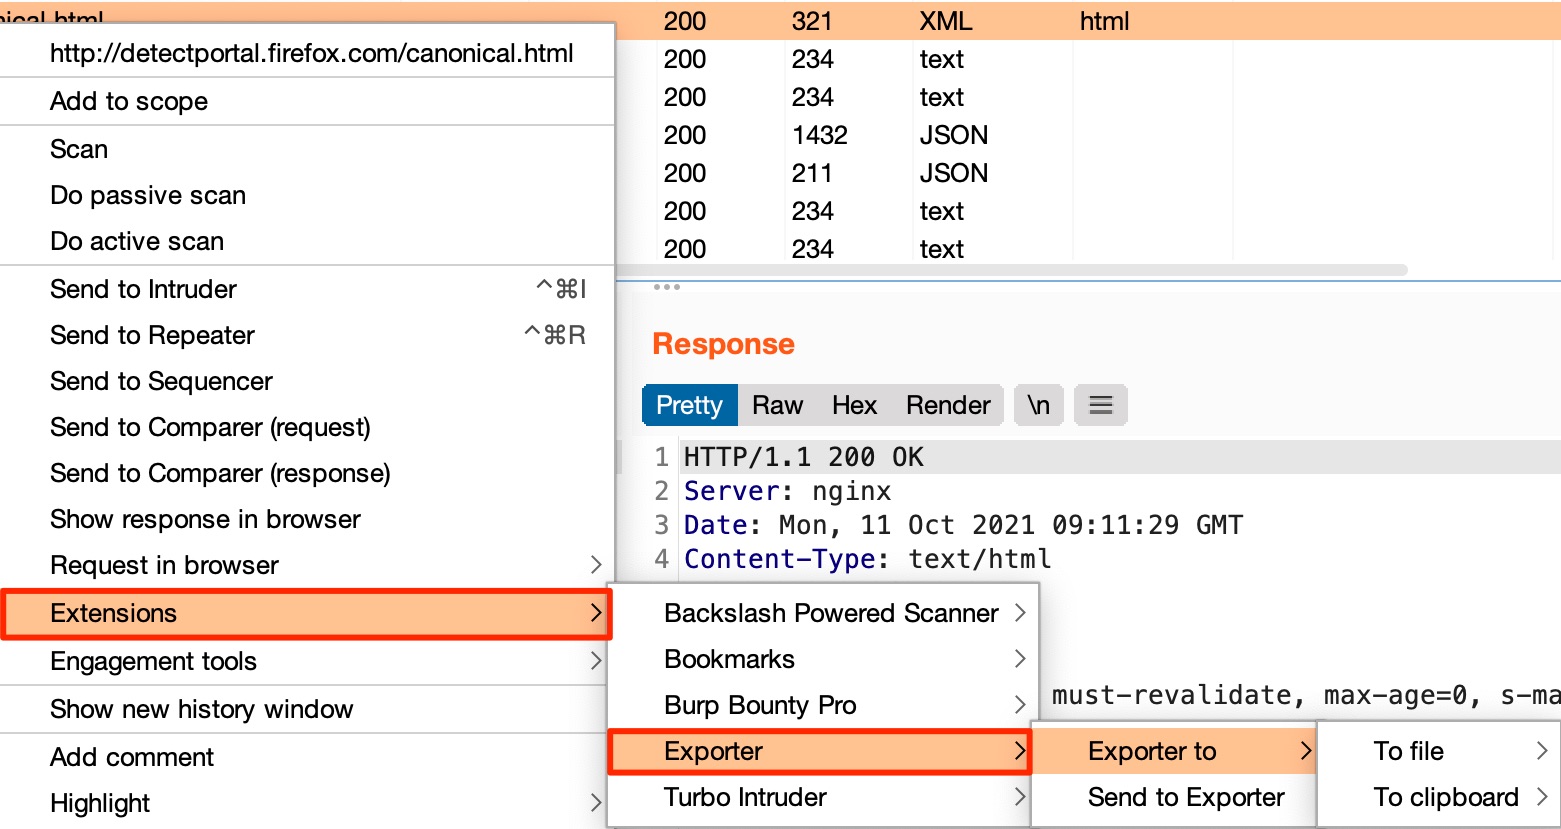 artssec/burp-exporter
Exporter est une extension Burp Suite permettant de copier une requête vers un fichier ou le presse-papiers sous forme de fonctions dans plusieurs…
 nishitm/gobox
bac à sable Go pour exécuter du code non fiable
 assafmo/xioc
Extraire les indicateurs de compromission d'un texte, y compris ceux qui sont « échappés ».
 stevemcilwain/quiver
Quiver est l'outil pour gérer tous vos outils pour le bug bounty et les tests de pénétration.
 noob-hackers/kalimux
Installer et utiliser Kali Linux avec interface graphique dans Termux
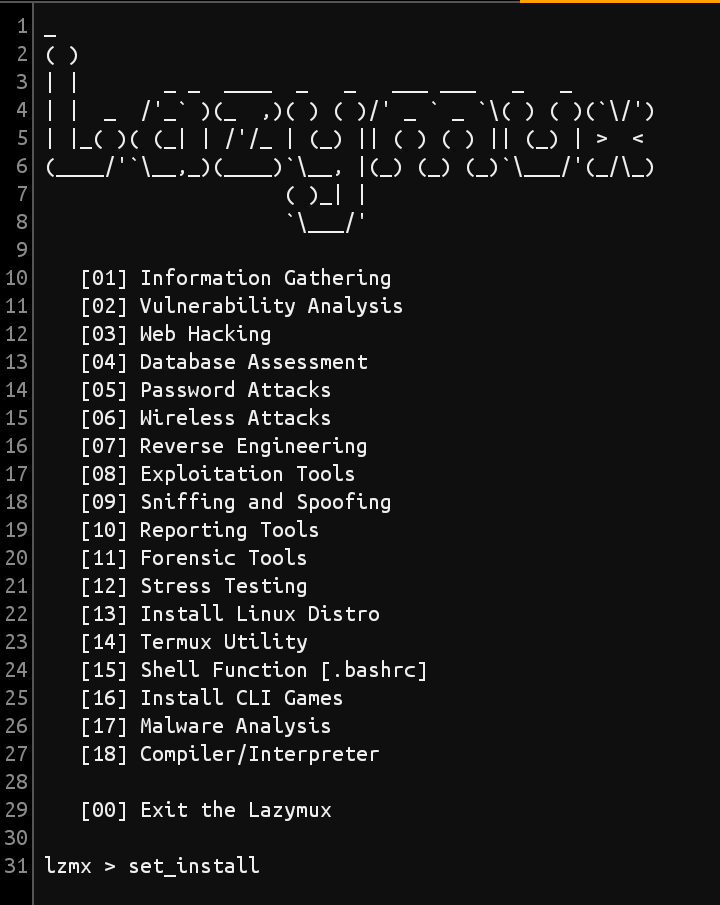 gameye98/lazymux
Installateur d'outils Termux
 ekultek/hacapt
Gestionnaire de paquets pour hackers construit par des hackers
 sanix-darker/lazymux
Lazymux est une énorme liste de nombreux outils de hacking et d'outils de PEN-TESTING ! NOTE : Je ne suis pas responsable d'une mauvaise utilisation…
 priyankvadaliya/zip-cracker-
Script Python pour casser un mot de passe Zip avec une attaque par dictionnaire et utiliser également Crunch comme pipeline
 rsrdesarrollo/generator-burp-extension
Tout ce qu'il faut savoir sur la génération d'extensions Burp
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 securisec/chepy
Chepy est un équivalent en python lib/cli de l'excellent outil CyberChef.
 humblelad/needle
Accès instantané à votre tableau de bord de soumissions bug bounty sur diverses plateformes + rapports divulgués publiquement + #bugbountytip
 pry0cc/axiom
Le framework d'infrastructure dynamique pour tout le monde ! Répartissez facilement la charge de travail de nombreux outils de scan, dont nmap, ffuf,…
 someshkar/colabcat
:smiley_cat: Exécution de Hashcat sur Google Colab avec sauvegarde et restauration de session.
 astefanutti/kubebox
⎈❏ Terminal et console Web pour Kubernetes