
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/artssec/burp-exporter
Proxies Web et InterceptionScripting et AutomatisationUtilitaires et Frameworks
GitHubartssec/burp-exporter

burp-exporter

Exporter est une extension Burp Suite permettant de copier une requête vers un fichier ou le presse-papiers sous forme de fonctions dans plusieurs langages de programmation.

Voir le dépôtSite web
1783747il y a 5 ansVérifié par Kitploit
Partager

Extension Exporter pour Burp Suite (Community et Pro)

GitHub watchers GitHub stars GitHub forks GitHub followers GitHub repo size GitHub

Suivez-nous pour en savoir plus sur des astuces et d'autres extensions Twitter Follow

Description

Exporter est une extension Burp Suite permettant de copier une requête dans un fichier ou dans le presse-papiers sous forme de fonctions dans plusieurs langages de programmation. Elle ajoute également un onglet appelé Exporter où vous pouvez rechercher des requêtes HTTP.

Vous pouvez exporter en tant que :

  • cURL
  • Wget
  • Python Request
  • Perl LWP
  • PHP HTTP_Request2
  • Go Native
  • NodeJS Request
  • jQuery AJAX
  • PowerShell
  • HTML Forms
  • Ruby Net::HTTP
  • JavaScript XHR

Requirements

  • Jython >= 2.7.1

Installation (Import function)

  • Téléchargez Exporter.py
  • Dans Burp Suite, sous l'onglet Extender > Extensions, cliquez sur le bouton Add, sélectionnez le type d'extension Python et chargez le fichier py Exporter.

Usage

Vous pouvez exporter la requête HTTP depuis :

  • Cible > Arborescence et plan du site
  • Proxy > Interception
  • Proxy > Historique HTTP
  • Repeater
  • Intruder > Positions et résultats
  • Résultats de recherche
  • Résultats du scanner

Screenshot

Clic droit > Extensions > Exporter > to File/ to Clipboard ou Send to Exporter :
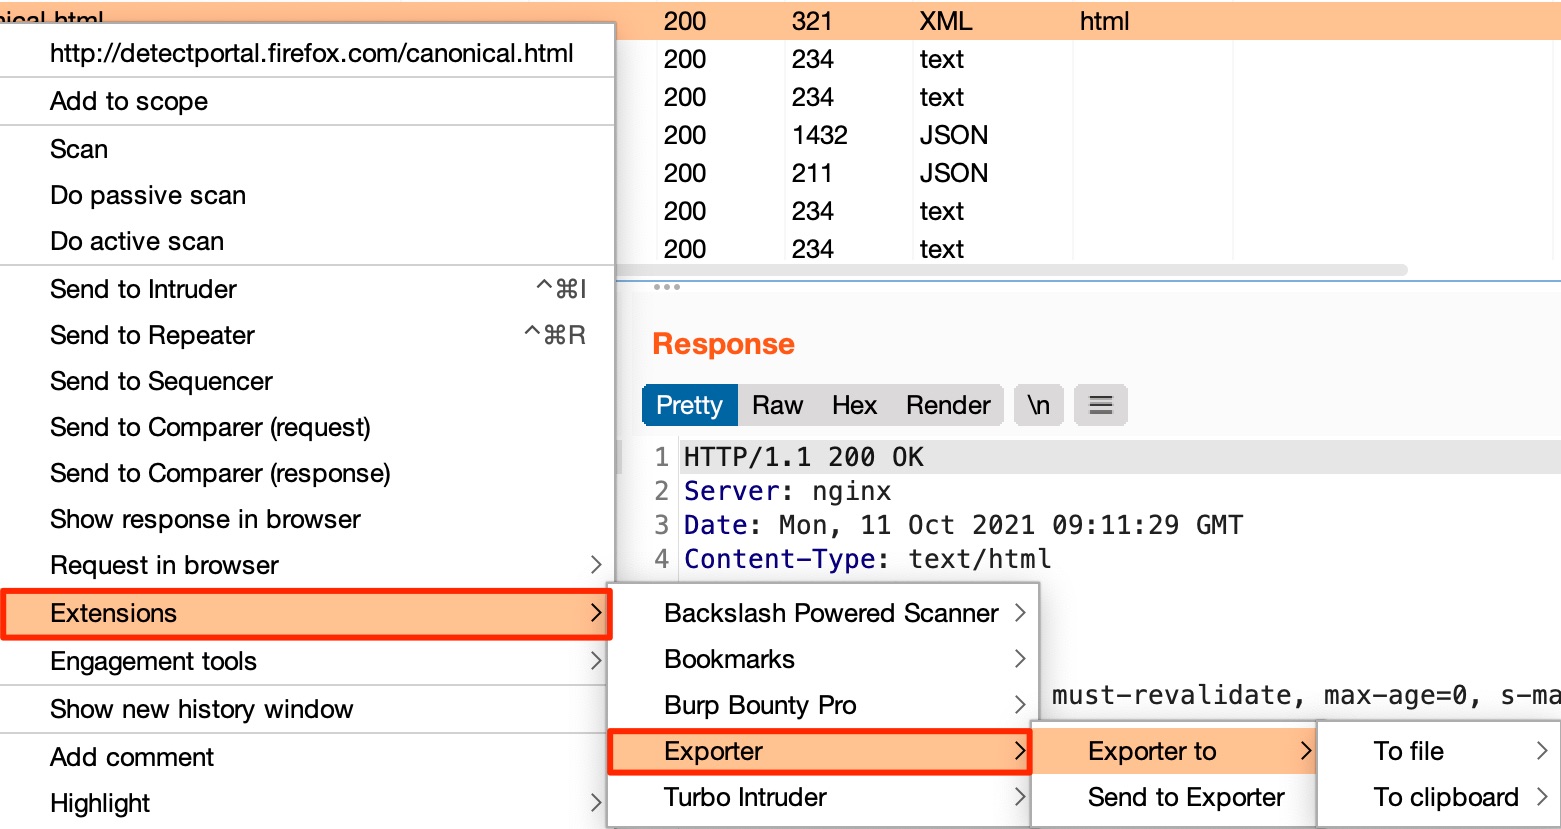
Screenshot_Exporter_01.jpg

Vous pouvez également envoyer des requêtes HTTP vers l'onglet Exporter puis sélectionner les extraits de code préférés :
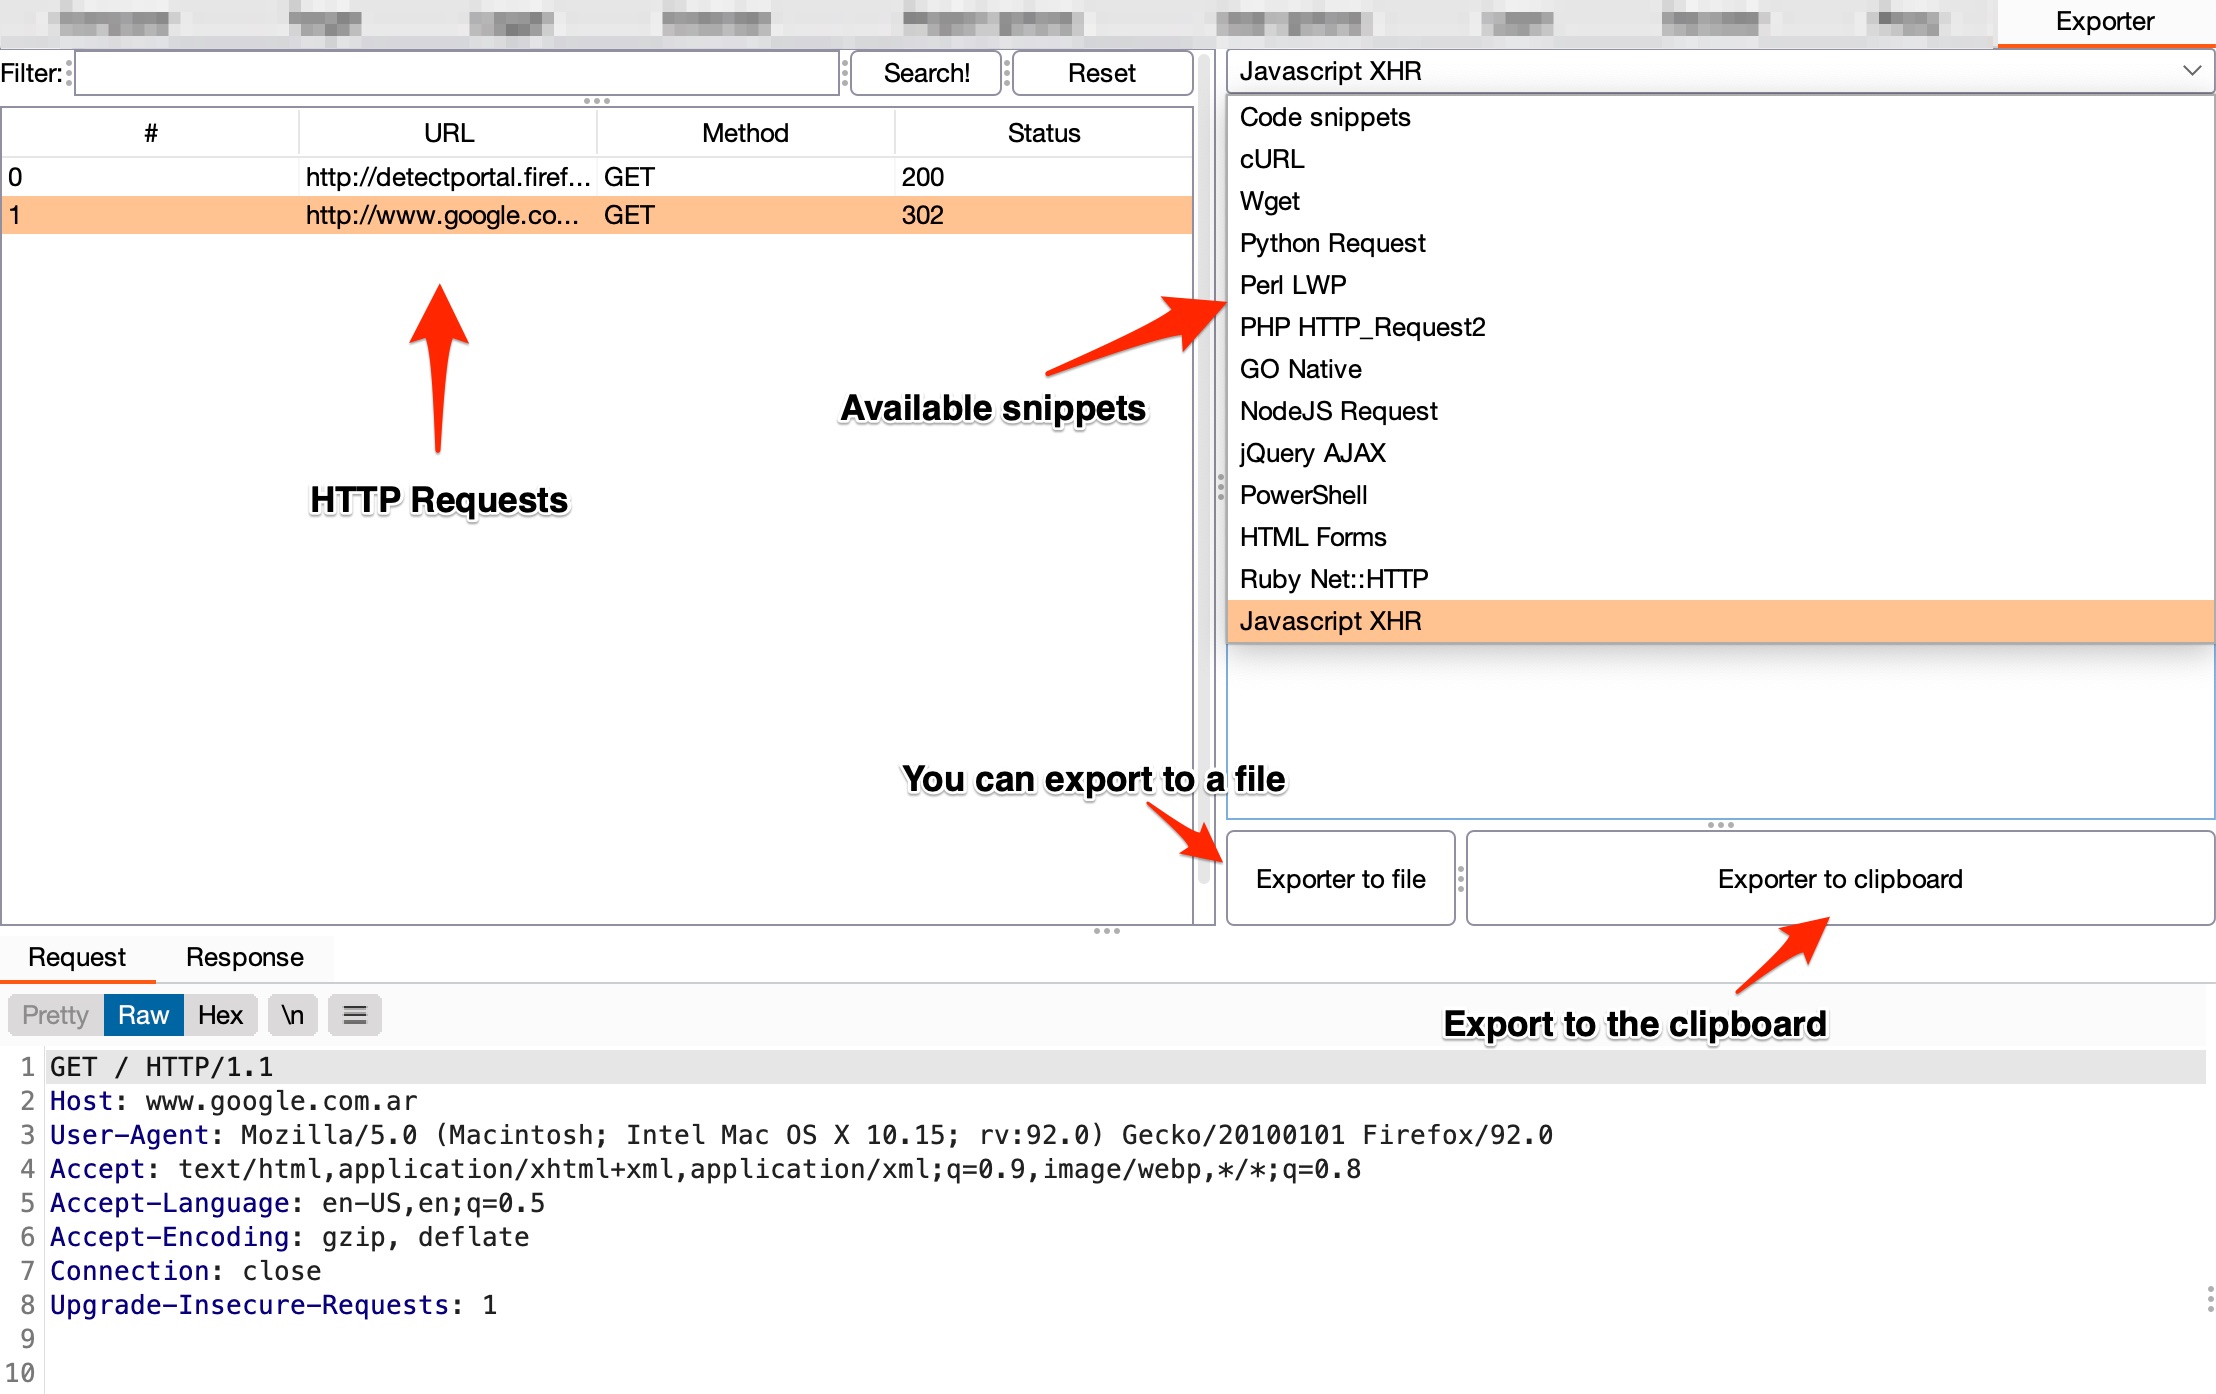

Screenshot_Exporter_02.jpg

Changelog v1.0 (Oct 11, 2021)

  • Corrections de bugs : erreurs de syntaxe.
  • Améliorations :
    • Ajout de la prise en charge pour HTML Forms, Ruby Net::HTTP, JavaScript XHR.
    • Ajout d'un onglet appelé Exporter, où vous pouvez rechercher et filtrer des URL, et également exporter vers un fichier ou copier dans le presse-papiers.
    • Prise en charge des requêtes HTTPS.
    • Prise en charge des nouvelles requêtes POST telles que les requêtes multipart/form-data ou XML.

Reporting bugs and collaboration

  • Veuillez utiliser le rapport de bug GitHub Bug Report.
  • Si vous souhaitez collaborer, utilisez la demande de fonctionnalité GitHub Feature Request.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →