

misp-wireshark
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
packet-sniffing-analysisnetwork-forensicsforensics+2
misp/misp-wiresharkPlugin Lua pour extraire des données de Wireshark et les convertir au format MISP
 swiftonsecurity/sysmon-config
Modèle de configuration Sysmon commenté pour un traçage d'événements Windows de haute qualité, la chasse aux menaces et la réponse aux incidents.…
 ciprianster/osips
Un script Python qui collecte toutes les adresses IP valides à partir de tous les fichiers texte d'un répertoire, et les vérifie par rapport à la…
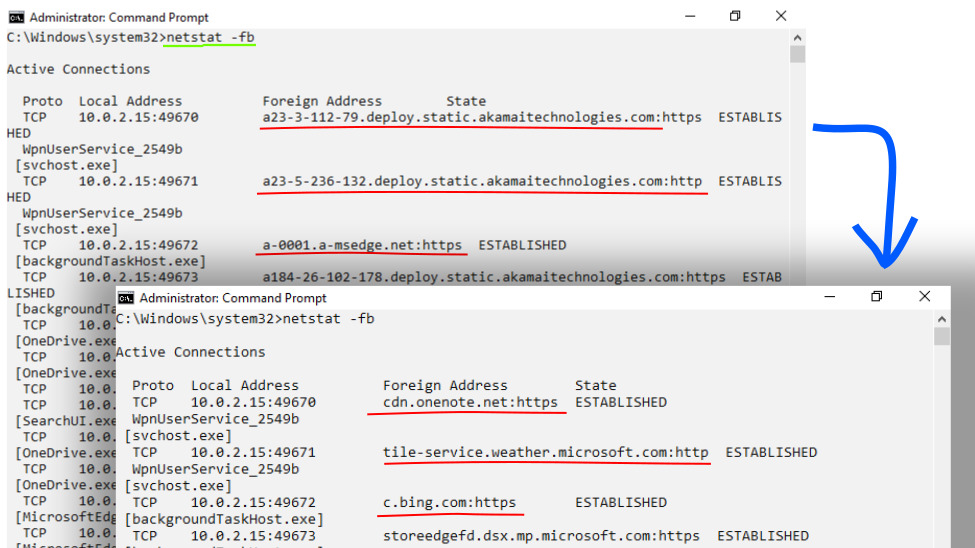 korc/pr-dnsd
Daemon DNS passif-récursif qui enregistre toutes les requêtes et réponses DNS, offrant une visibilité réseau, un enrichissement des logs EDR/IR et…
 matanolabs/matano
Lac de données de sécurité open source pour la chasse aux menaces, la détection et la réponse, et l'analyse de cybersécurité à l'échelle du pétaoctet…
 payloadsecurity/sandbox_scryer
Analyse les rapports de détonation de sandbox publics pour produire des renseignements de chasse aux menaces, organise les résultats via MITRE…
 kaansk/shomon
Intégration de Shodan Monitoring pour TheHive.
 jstrosch/subparse
Cadre modulaire de collecte et de corrélation d'artefacts d'analyse de logiciels malveillants
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 silverfort-open-source/latma
Collecte et analyse les journaux d'authentification AD et Azure AD pour détecter les attaques de mouvement latéral à l'aide d'une détection…
 romaissaadjailia/get-applockereventlog
Ceci est un dépôt pour récupérer le journal d'événements Applocker en analysant le win-event log.
 jamf/aftermath
Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
 00gxd14g/misp-extractor
Extrait les attributs MISP sélectionnés, y compris les adresses IP, les URL et les hachages, dans des fichiers de sortie réutilisables.
 mazx0p/threathound
Outil automatisé de chasse aux menaces et de réponse aux incidents pour les journaux d'événements Windows, avec intégration des règles Sigma,…
 trinitor/cve-vulnerability-information-downloader
Télécharge et agrège les données CVSS, EPSS et CISA sur les vulnérabilités connues exploitées dans des fichiers JSON/CSV unifiés et une base de…
 jul10l1r4/x-force
Bibliothèque utilitaire IBM Security en python. Rechercher et interroger toutes les sources : threat_activities and groups, malware_analysis,…
 cisagov/decider
Une application web qui assiste les défenseurs de réseaux, analystes et chercheurs dans le processus de cartographie des comportements adverses vers…
 sobri3195/pegasus-malware-scan
Analyseur de menaces multicouche combinant vérification par empreinte, analyse comportementale et exécution en bac à sable pour la détection des…