
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PR-DNSd — Daemon DNS passif-récursif qui enregistre toutes les requêtes et réponses DNS, offrant une visibilité réseau, un enrichissement des logs EDR/IR et une collecte passive de données DNS pour le renseignement sur les menaces. | Kitploit
Outils/GitHubGitHub/korc/pr-dnsd
Sécurité RéseauRenseignement sur les MenacesAnalyse DNS
GitHubkorc/pr-dnsd

PR-DNSd

Daemon DNS passif-récursif qui enregistre toutes les requêtes et réponses DNS, offrant une visibilité réseau, un enrichissement des logs EDR/IR et une collecte passive de données DNS pour le renseignement sur les menaces.

Voir le dépôt
26136il y a 2 ansVérifié par Kitploit
Partager

PR-DNSd

Daemon DNS récursif passif.

Qu'est-ce que cela fait

Ceci

Démarrage rapide

go get github.com/korc/PR-DNSd
sudo setcap cap_net_bind_service,cap_sys_chroot=ep go/bin/PR-DNSd
go/bin/PR-DNSd -upstream 9.9.9.9:53 -listen 127.0.0.1:53
echo nameserver 127.0.0.1 | sudo tee /etc/resolv.conf
dig google.com
dig -x $(dig +short google.com)

Si vous ne pouvez pas utiliser setcap, vous devez utiliser les options -chroot "" et -listen :<high_port>, ou exécuter en tant que root.

Cas d'utilisation

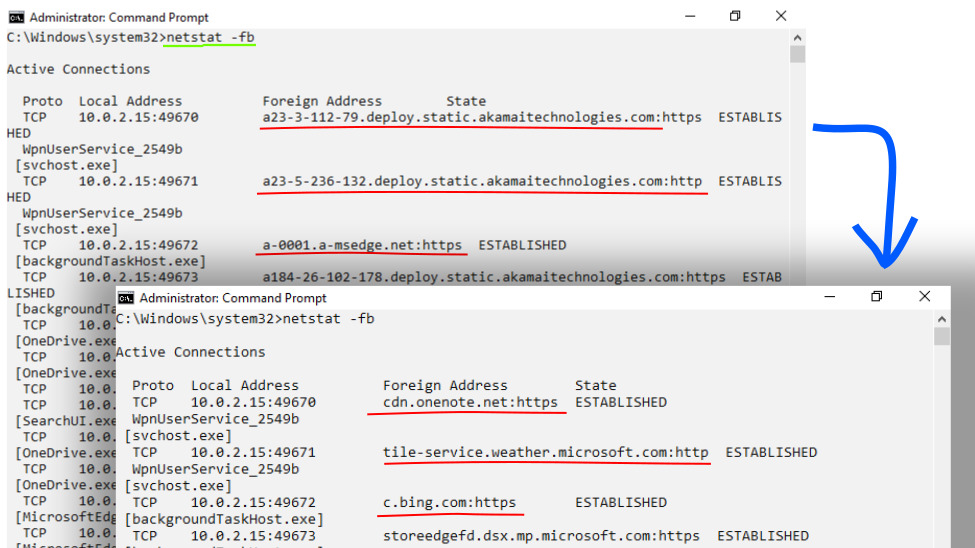
  • exécuter en tant que service DNS local, pour corriger la sortie de netstat/tcpview/lsof, etc.
  • en tant que serveur DNS interne d'entreprise, pour également pouvoir effectuer une analyse EDR/RI et des logs pertinents
  • en tant que service cloud, pour également collecter des données DNS passives depuis des appareils non professionnels (domicile, BYOD, etc.)
    • astuce : vous voudrez probablement configurer les options de protection anti-DDoS
  • dans le cloud en tant que serveur DNS-over-TLS, pour fournir également un DNS privé aux appareils compatibles (ex : paramètre DNS privé d'Android9)
    • ex : configuration de pare-feu/proxy basée sur des motifs de domaine pour les appareils mobiles

Exécution en tant que serveur privé pour les paramètres DNS privé d'Android9

Après un setcap approprié, exécutez :

PR-DNSd -tlslisten :853 -cert YOUR_SERVER_CRT_KEY_PEM -upstream 1.1.1.1:53 -store pr-dnsd

Options

-cert string
    TCP-TLS listener certificate (required for tls listener)
-chroot string
    chroot to directory after start (default "/var/tmp")
-count int
    Count of replies allowed before debounce delay is applied (default 100)
-ctmout string
    Client timeout for upstream queries
-debounce string
    Required time duration between UDP replies to single IP to prevent DoS (default "200ms")
-key string
    TCP-TLS certificate key (default same as -cert value)
-listen string
    listen address (default ":53")
-silent
    Don't report normal data
-store string
    Store PTR data to specified file
-tlslisten string
    TCP-TLS listener address (default ":853")
-upstream string
    upstream DNS server (tcp-tls:// prefix for DoT) (default "1.1.1.1:53")
    (with tls and chroot, ensure ca-certificates and resolv.conf in chroot are properly set up)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





