

PatrowlHears
 patrowl/patrowlhears
PatrowlHears - Centre de renseignement sur les vulnérabilités / Exploits
defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
167
patrowl/patrowlhearsPatrowlHears - Centre de renseignement sur les vulnérabilités / Exploits
 srixivas/pcapxray
❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…
 ahmedkhlief/apt-hunter
APT-Hunter est un outil de Threat Hunting pour les journaux d'événements Windows, conçu avec une mentalité de purple team pour détecter les…
 sigmahq/sigma
Répertoire principal des règles Sigma
 kennbroorg/iky
Projet OSINT. Collecter des informations à partir d'un e-mail. Rassembler. Profiler. Chronologie.
 josh0xa/darkdump
Interface de renseignement open source pour le scraping du web profond
 threatspec/threatspec
threatspec - modélisation continue des menaces, à travers le code
 qeeqbox/chameleon
19 honeypots personnalisables pour la surveillance du trafic réseau, des activités des bots et des identifiants nom d'utilisateur\mot de passe (DNS,…
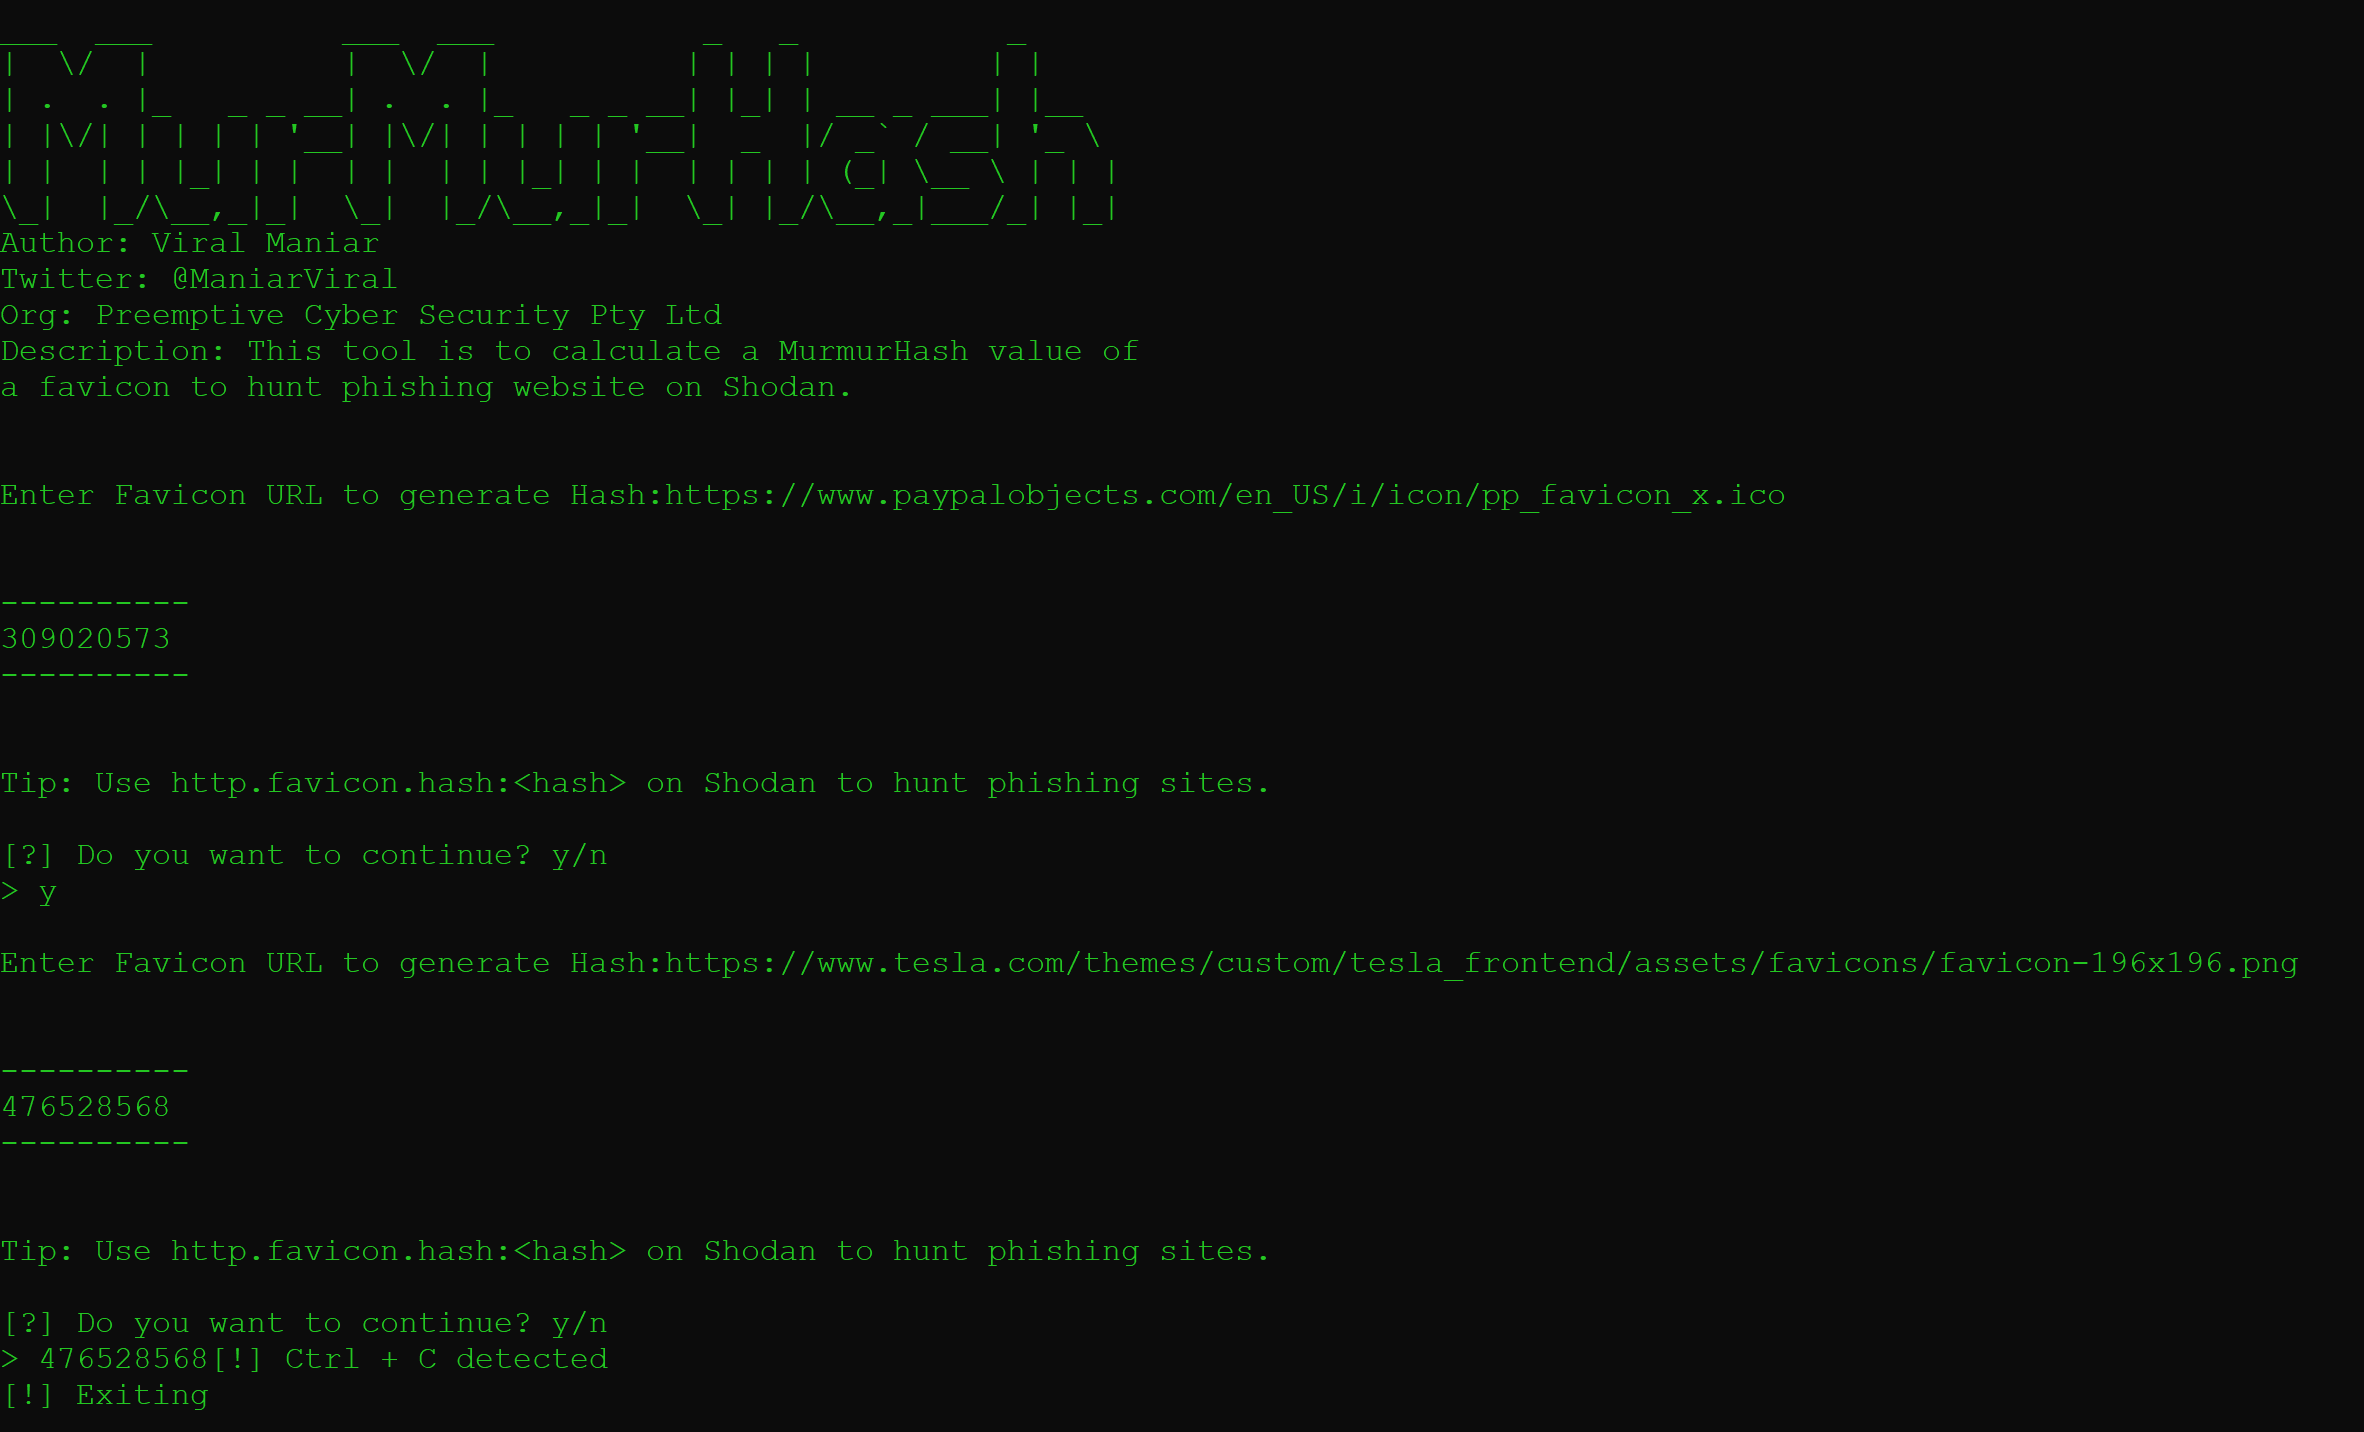 viralmaniar/murmurhash
Ce petit outil permet de calculer la valeur MurmurHash d'un favicon pour chasser les sites de phishing sur la plateforme Shodan.
 iknowjason/bluecloud
Cyber Range incluant Velociraptor + système HELK avec une VM Windows pour les tests de sécurité et la R&D. Support Terraform pour Azure et AWS.
 3lp4tr0n/beaconhunter
Détecter et répondre aux balises Cobalt Strike en utilisant ETW.
 jangeisbauer/gundog
gundog - chasse guidée dans Microsoft Defender
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…
 swimlane/soc-faker
Un package Python pour générer des données fictives pour les SOC et l'automatisation de la sécurité.
 salesforce/jarm
Outil actif d'empreinte numérique de serveur TLS qui envoie des paquets Client Hello conçus pour générer des hachages JARM uniques afin d'identifier…
 jonrau1/electriceye
ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de…