
fileintel
 keithjjones/fileintel
Une application Python modulaire pour récupérer des renseignements sur les fichiers malveillants.
osinthash-analysisinformation-gathering+2
123
keithjjones/fileintelUne application Python modulaire pour récupérer des renseignements sur les fichiers malveillants.
 ctxis/cape
Configuration de malware et extraction de payload
 theresafewconors/sooty
L'outil CLI tout-en-un pour les analystes SOC afin d'automatiser et d'accélérer le flux de travail.
 concinnity-risks/ransomcoinpublic
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
 naveenrudra/rttm
Outil de surveillance des menaces en temps réel
 defenxor/dsiem
Moteur de corrélation d'événements de sécurité pour ELK stack
 safedep/pmg
PMG protège les développeurs et les agents IA des paquets open source malveillants en utilisant un proxy, un bac à sable et le flux de renseignements…
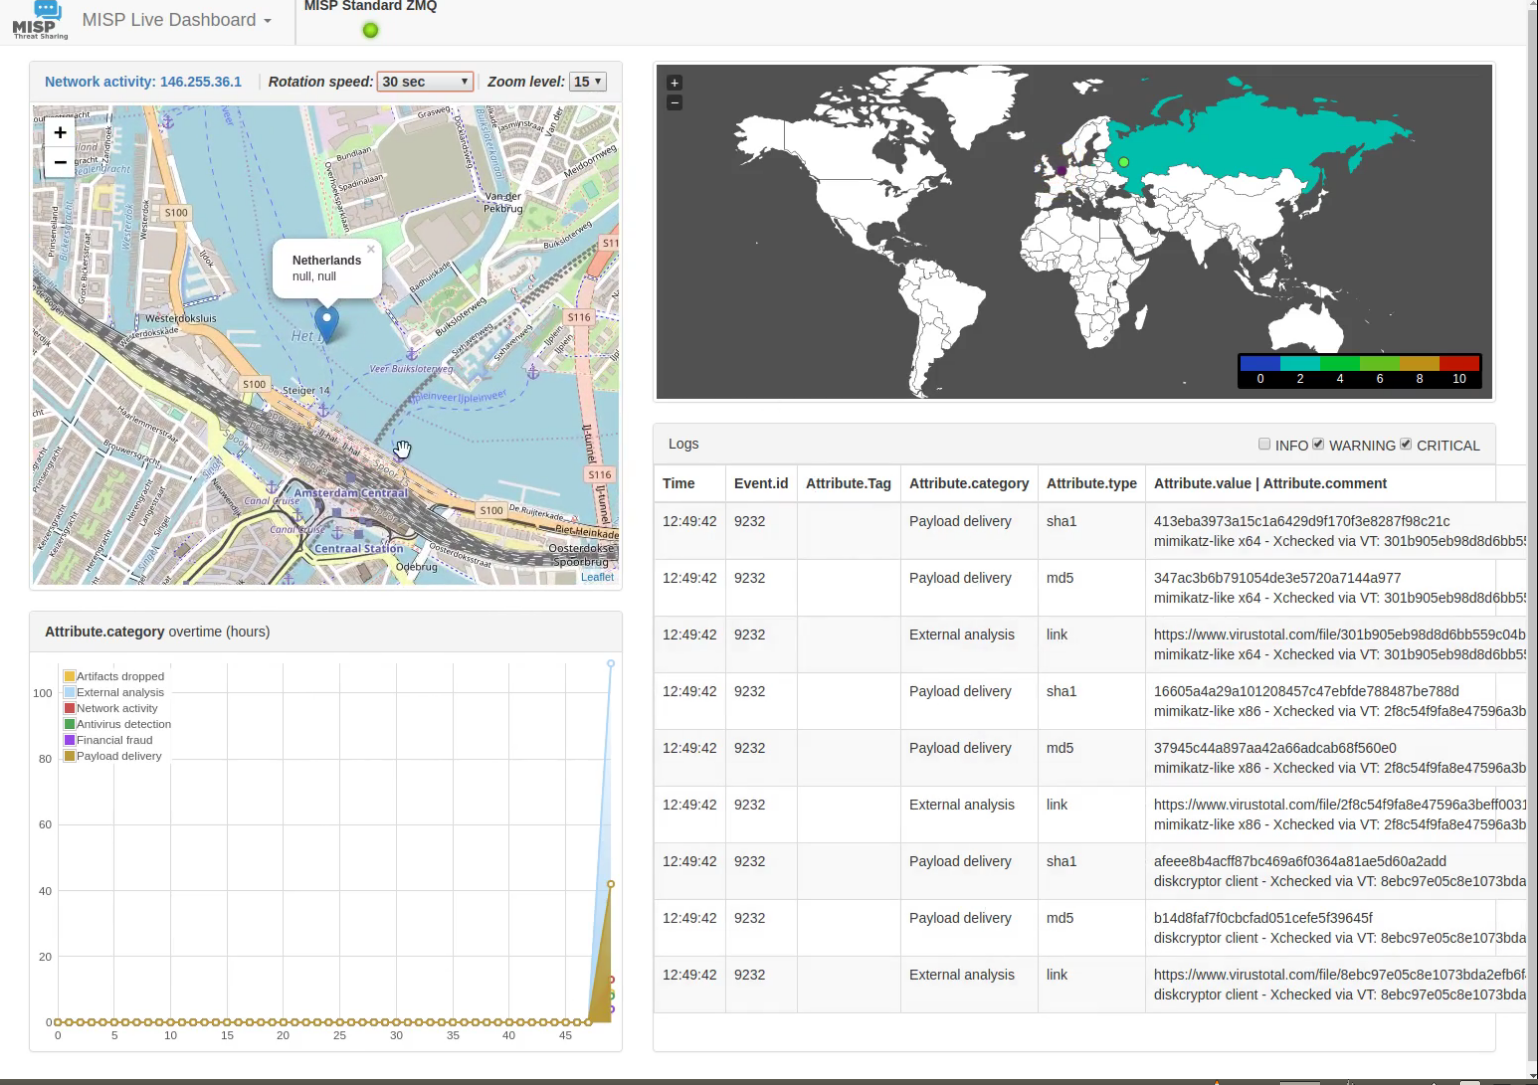 misp/misp-dashboard
Un tableau de bord en direct pour une vue en temps réel des renseignements sur les menaces provenant d'instances MISP
 kaandemir993/vidar-stealer-reverse-engineering
Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…
 haruu77g/phantomprint
Moteur de reconnaissance d'empreintes hybrides passif — identifier des hôtes sans envoyer un seul paquet

 roxanne_ardary/safeforge
SafeForge est un hub d'applications mobiles open-source construit sur GitLab qui permet aux développeurs de créer, télécharger et partager des…
 izar/pytm
Un framework Pythonic pour la modélisation des menaces
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 randomuserid/adama
Recherche pour la chasse aux menaces et l'analyse de sécurité
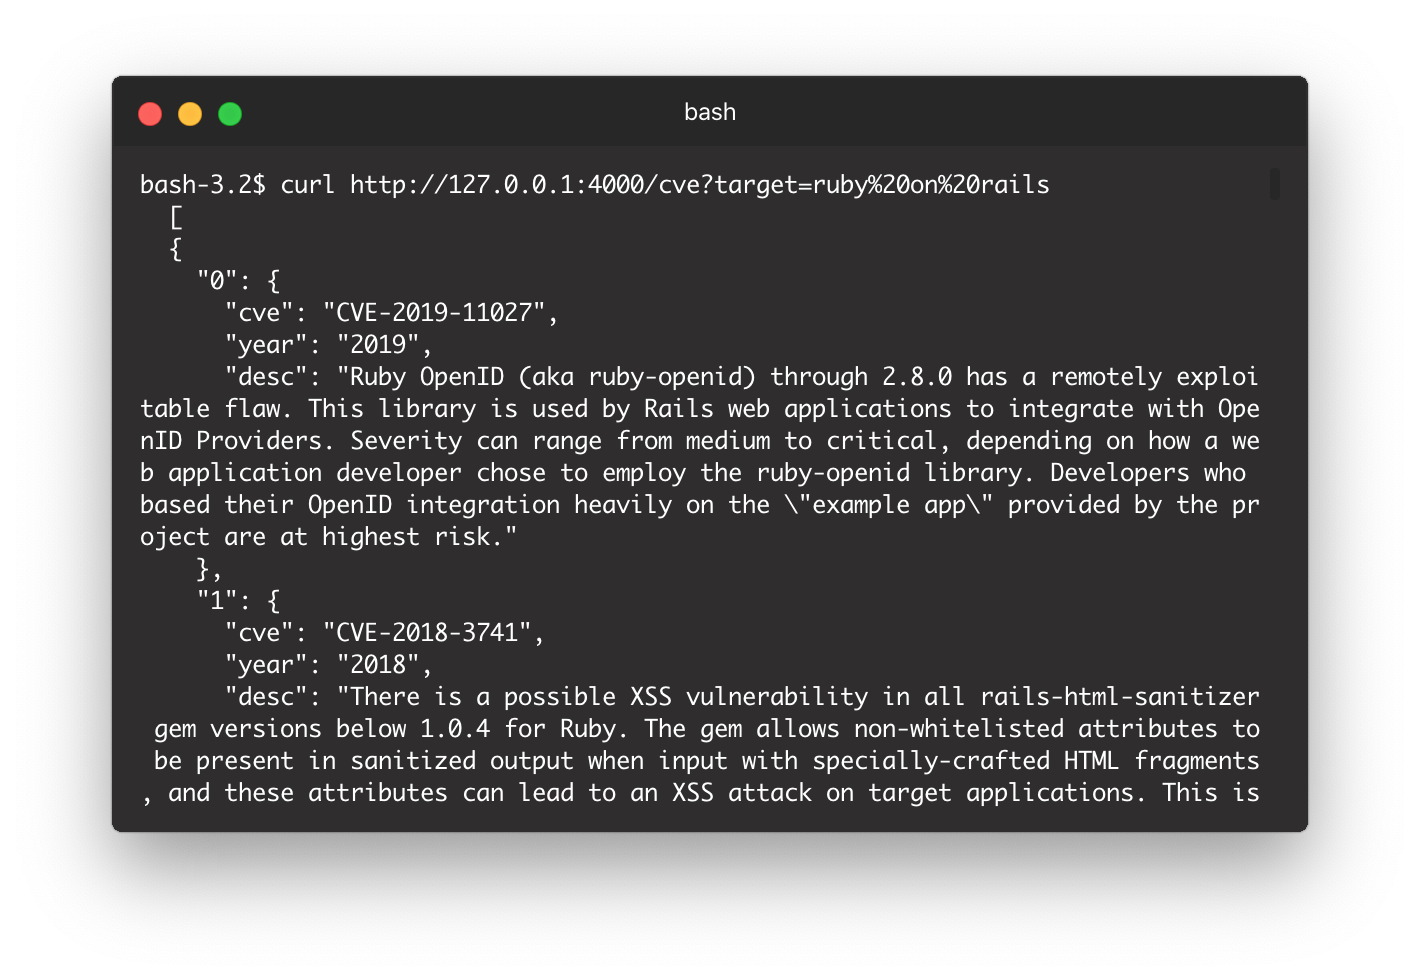 beyarz/cve-api
API non officielle pour cve.mitre.org
 bfuzzy/auditd-attack
Un ensemble de règles Auditd Linux mappé au framework d'attaque MITRE.
 aau-network-security/richkit
Boîte à outils d'enrichissement de domaines $ pip install richkit
 assafmo/xioc
Extraire les indicateurs de compromission d'un texte, y compris ceux qui sont « échappés ».