
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Cve-api — API non officielle pour cve.mitre.org | Kitploit
Outils/GitHubGitHub/beyarz/cve-api
Analyse des VulnérabilitésCollecte d'InformationsRenseignement sur les MenacesSécurité des API
GitHubbeyarz/cve-api

Cve-api

API non officielle pour cve.mitre.org

Voir le dépôt
40539il y a 6 ansVérifié par Kitploit
Partager

name

Analysez et filtrez les dernières CVE depuis https://cve.mitre.org

Documentation

Utilisation

http://localhost:4000/cve?target=KEYWORD

Le paramètre year est optionnel.
http://localhost:4000/cve?target=KEYWORD&year=YEAR

Exemples

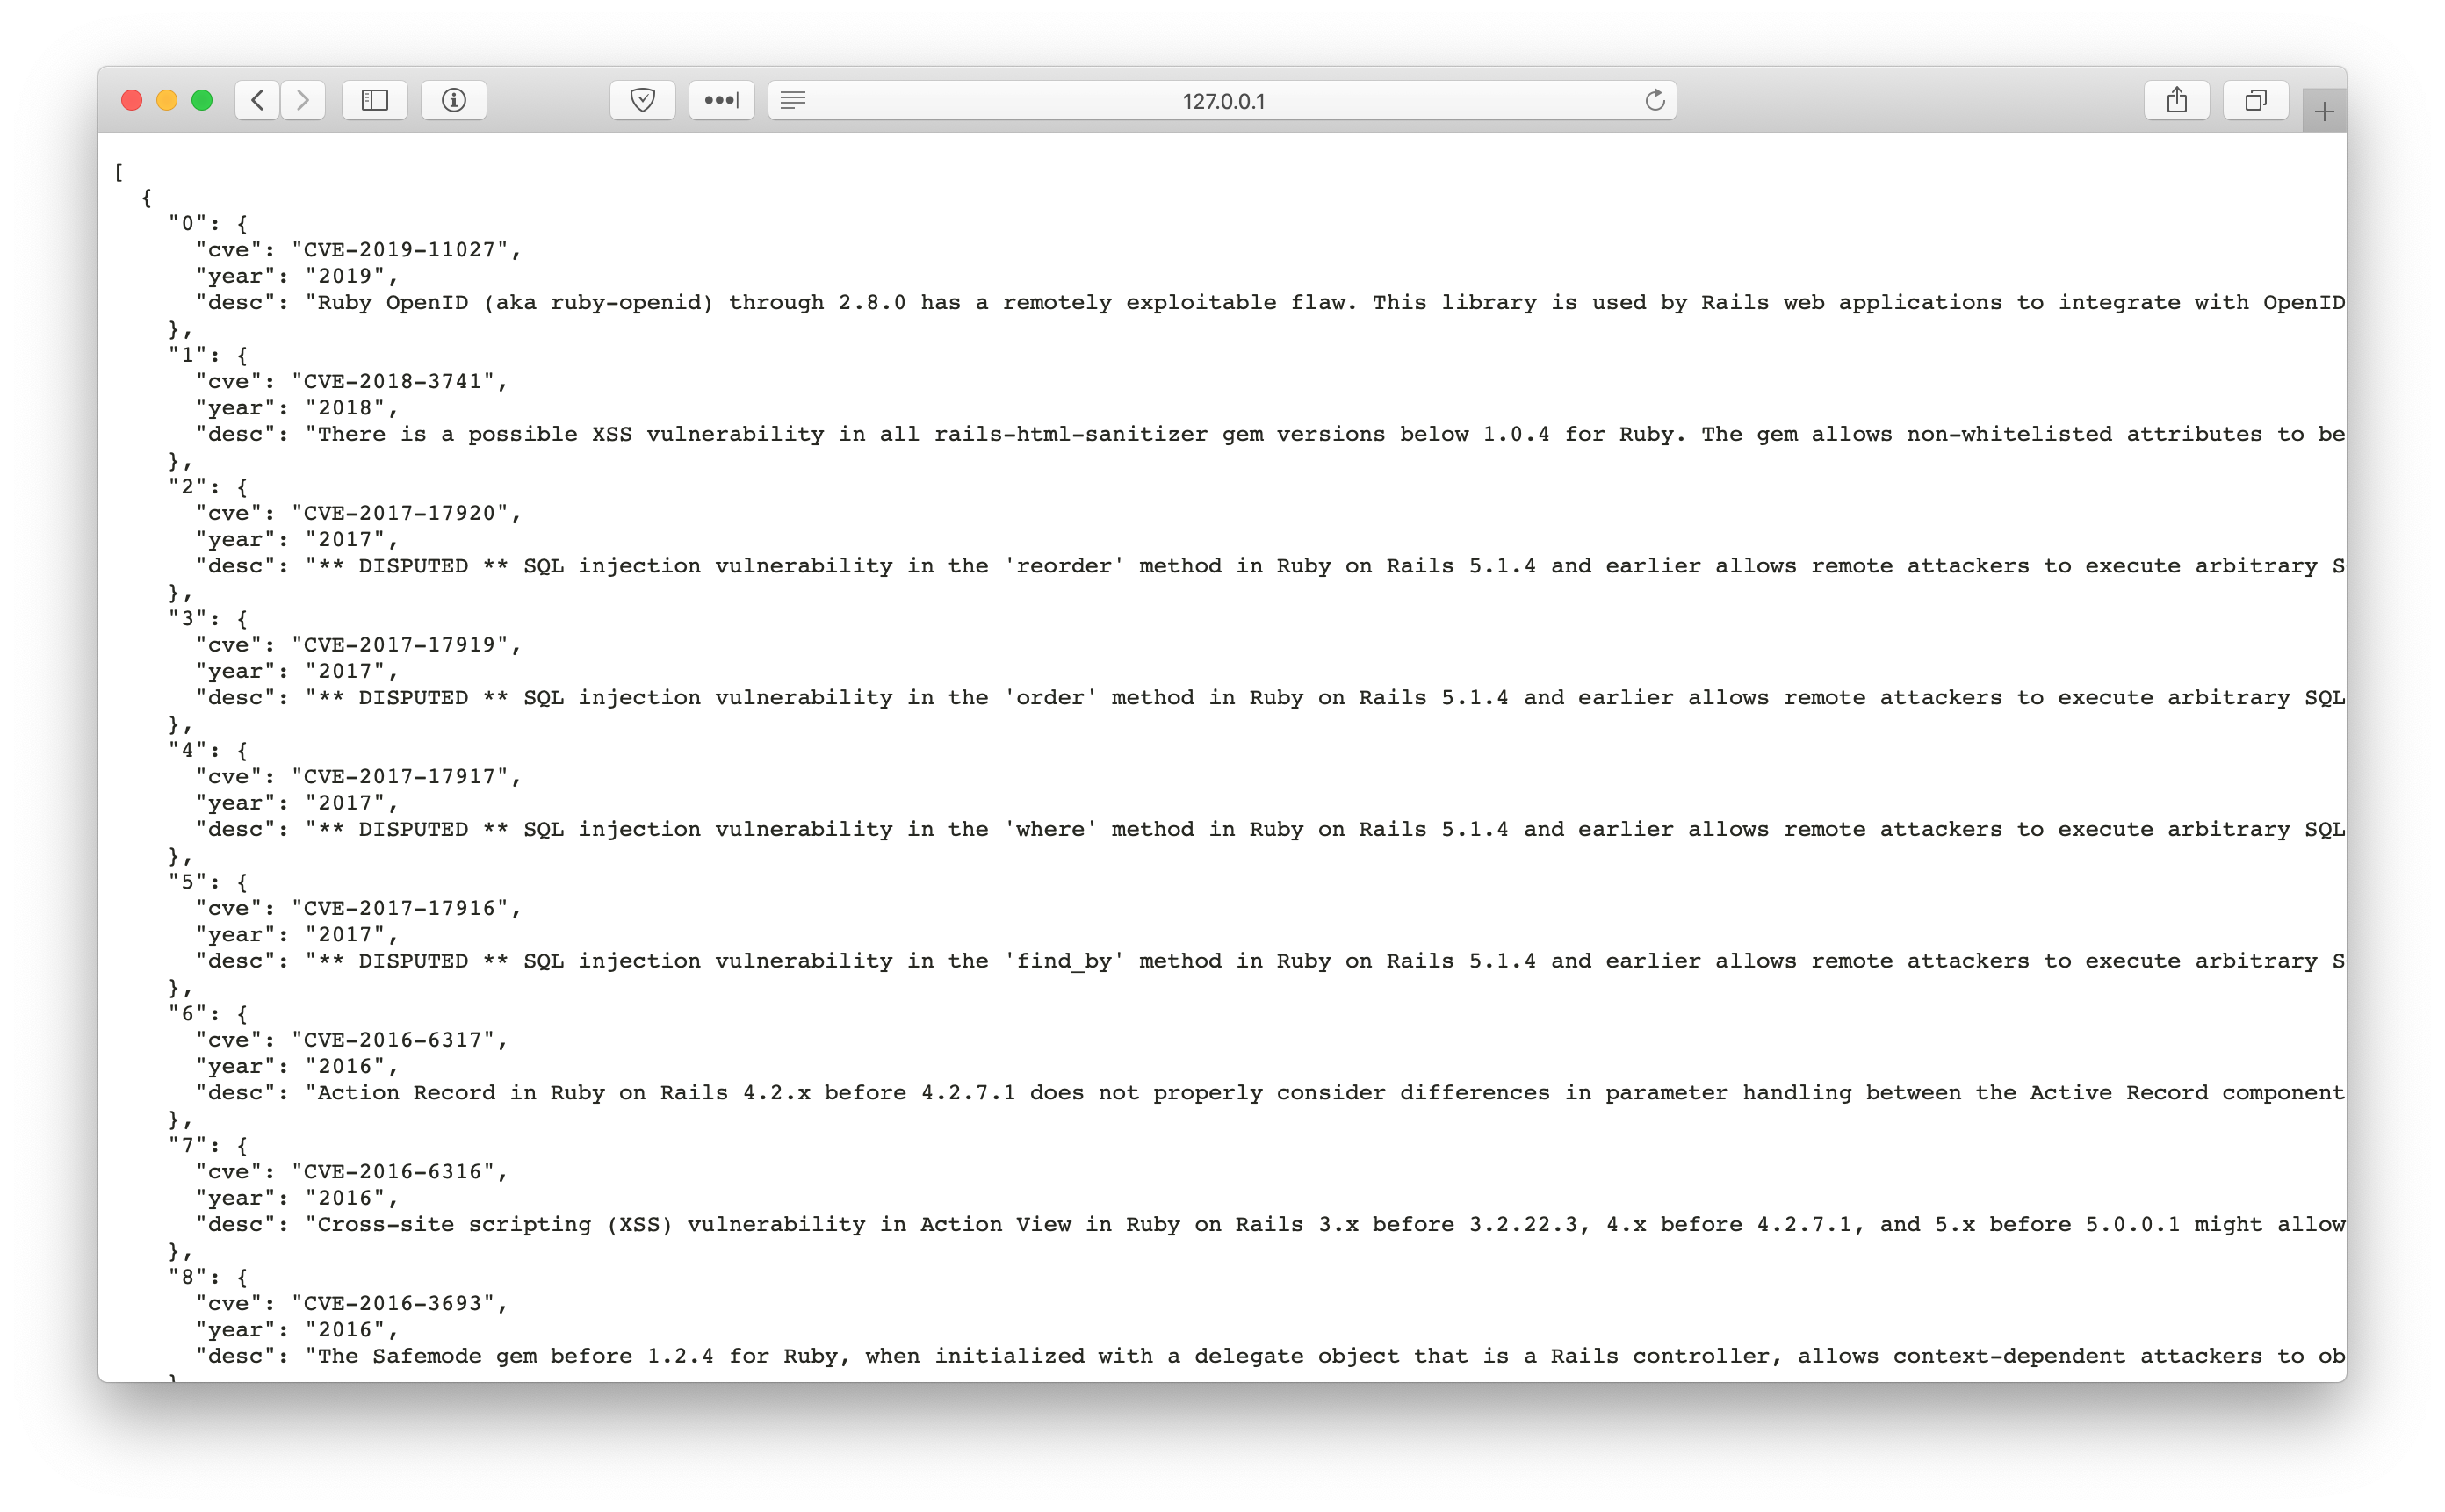
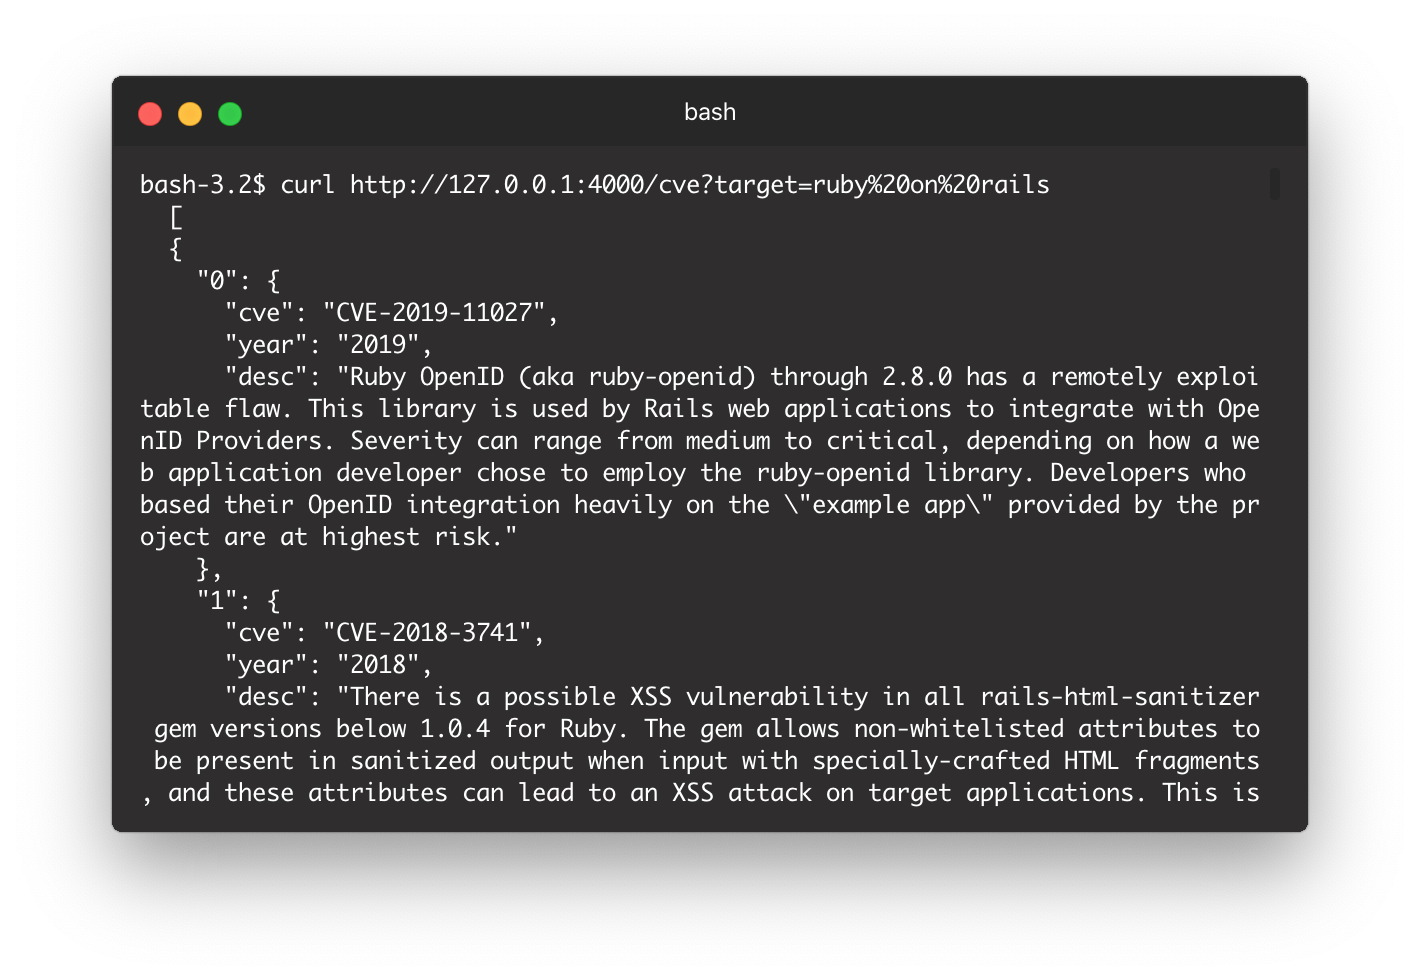
http://localhost:4000/cve?target=ruby%20on%20rails
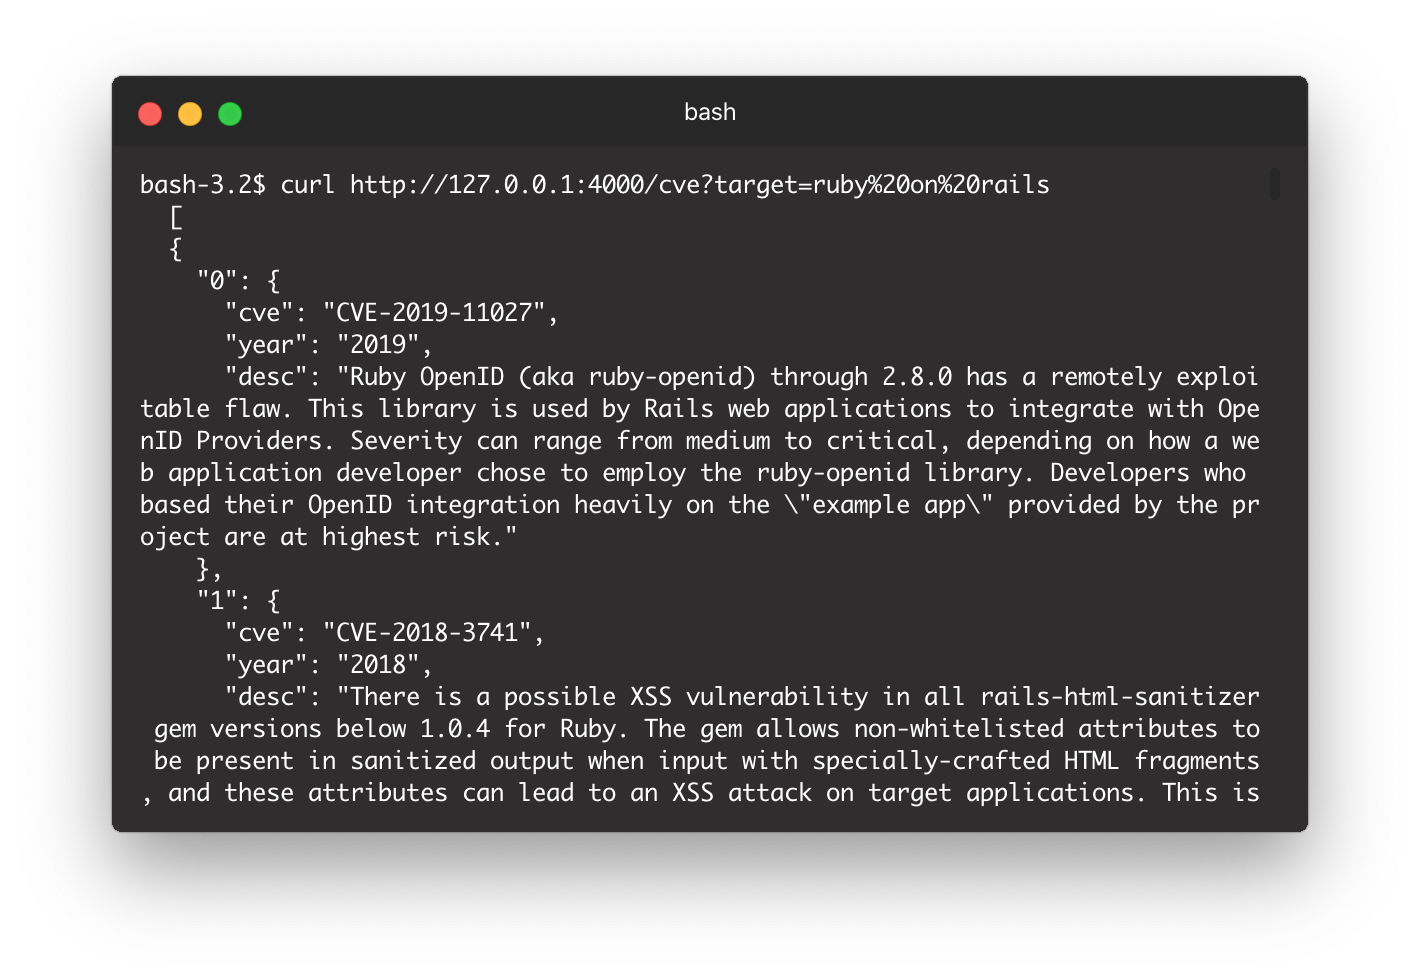
terminal browser

http://localhost:4000/cve?target=ruby%20on%20rails&year=2020

Si vous voulez analyser la dernière année, utilisez le mot-clé « latest ».
http://localhost:4000/cve?target=ruby%20on%20rails&year=latest

Pour commencer

  • Téléchargez le projet
  • bundle install
  • ruby rest.rb

Prérequis

  • Ruby
  • Docker (Optionnel, nécessaire uniquement si vous souhaitez l'exécuter via un conteneur.)

Environnement

Vous pouvez basculer entre prod et dev dans config/environment.rb
Vous devez en créer un vous-même, un exemple se trouve ici.

Vérification de santé

L'URL retournera un code d'état 200, ce qui signifie que l'API est saine.
Si 200 ne s'affiche pas, vous devez supposer qu'il y a un problème.
http://localhost:4000/status

Gérer l'image

Accès

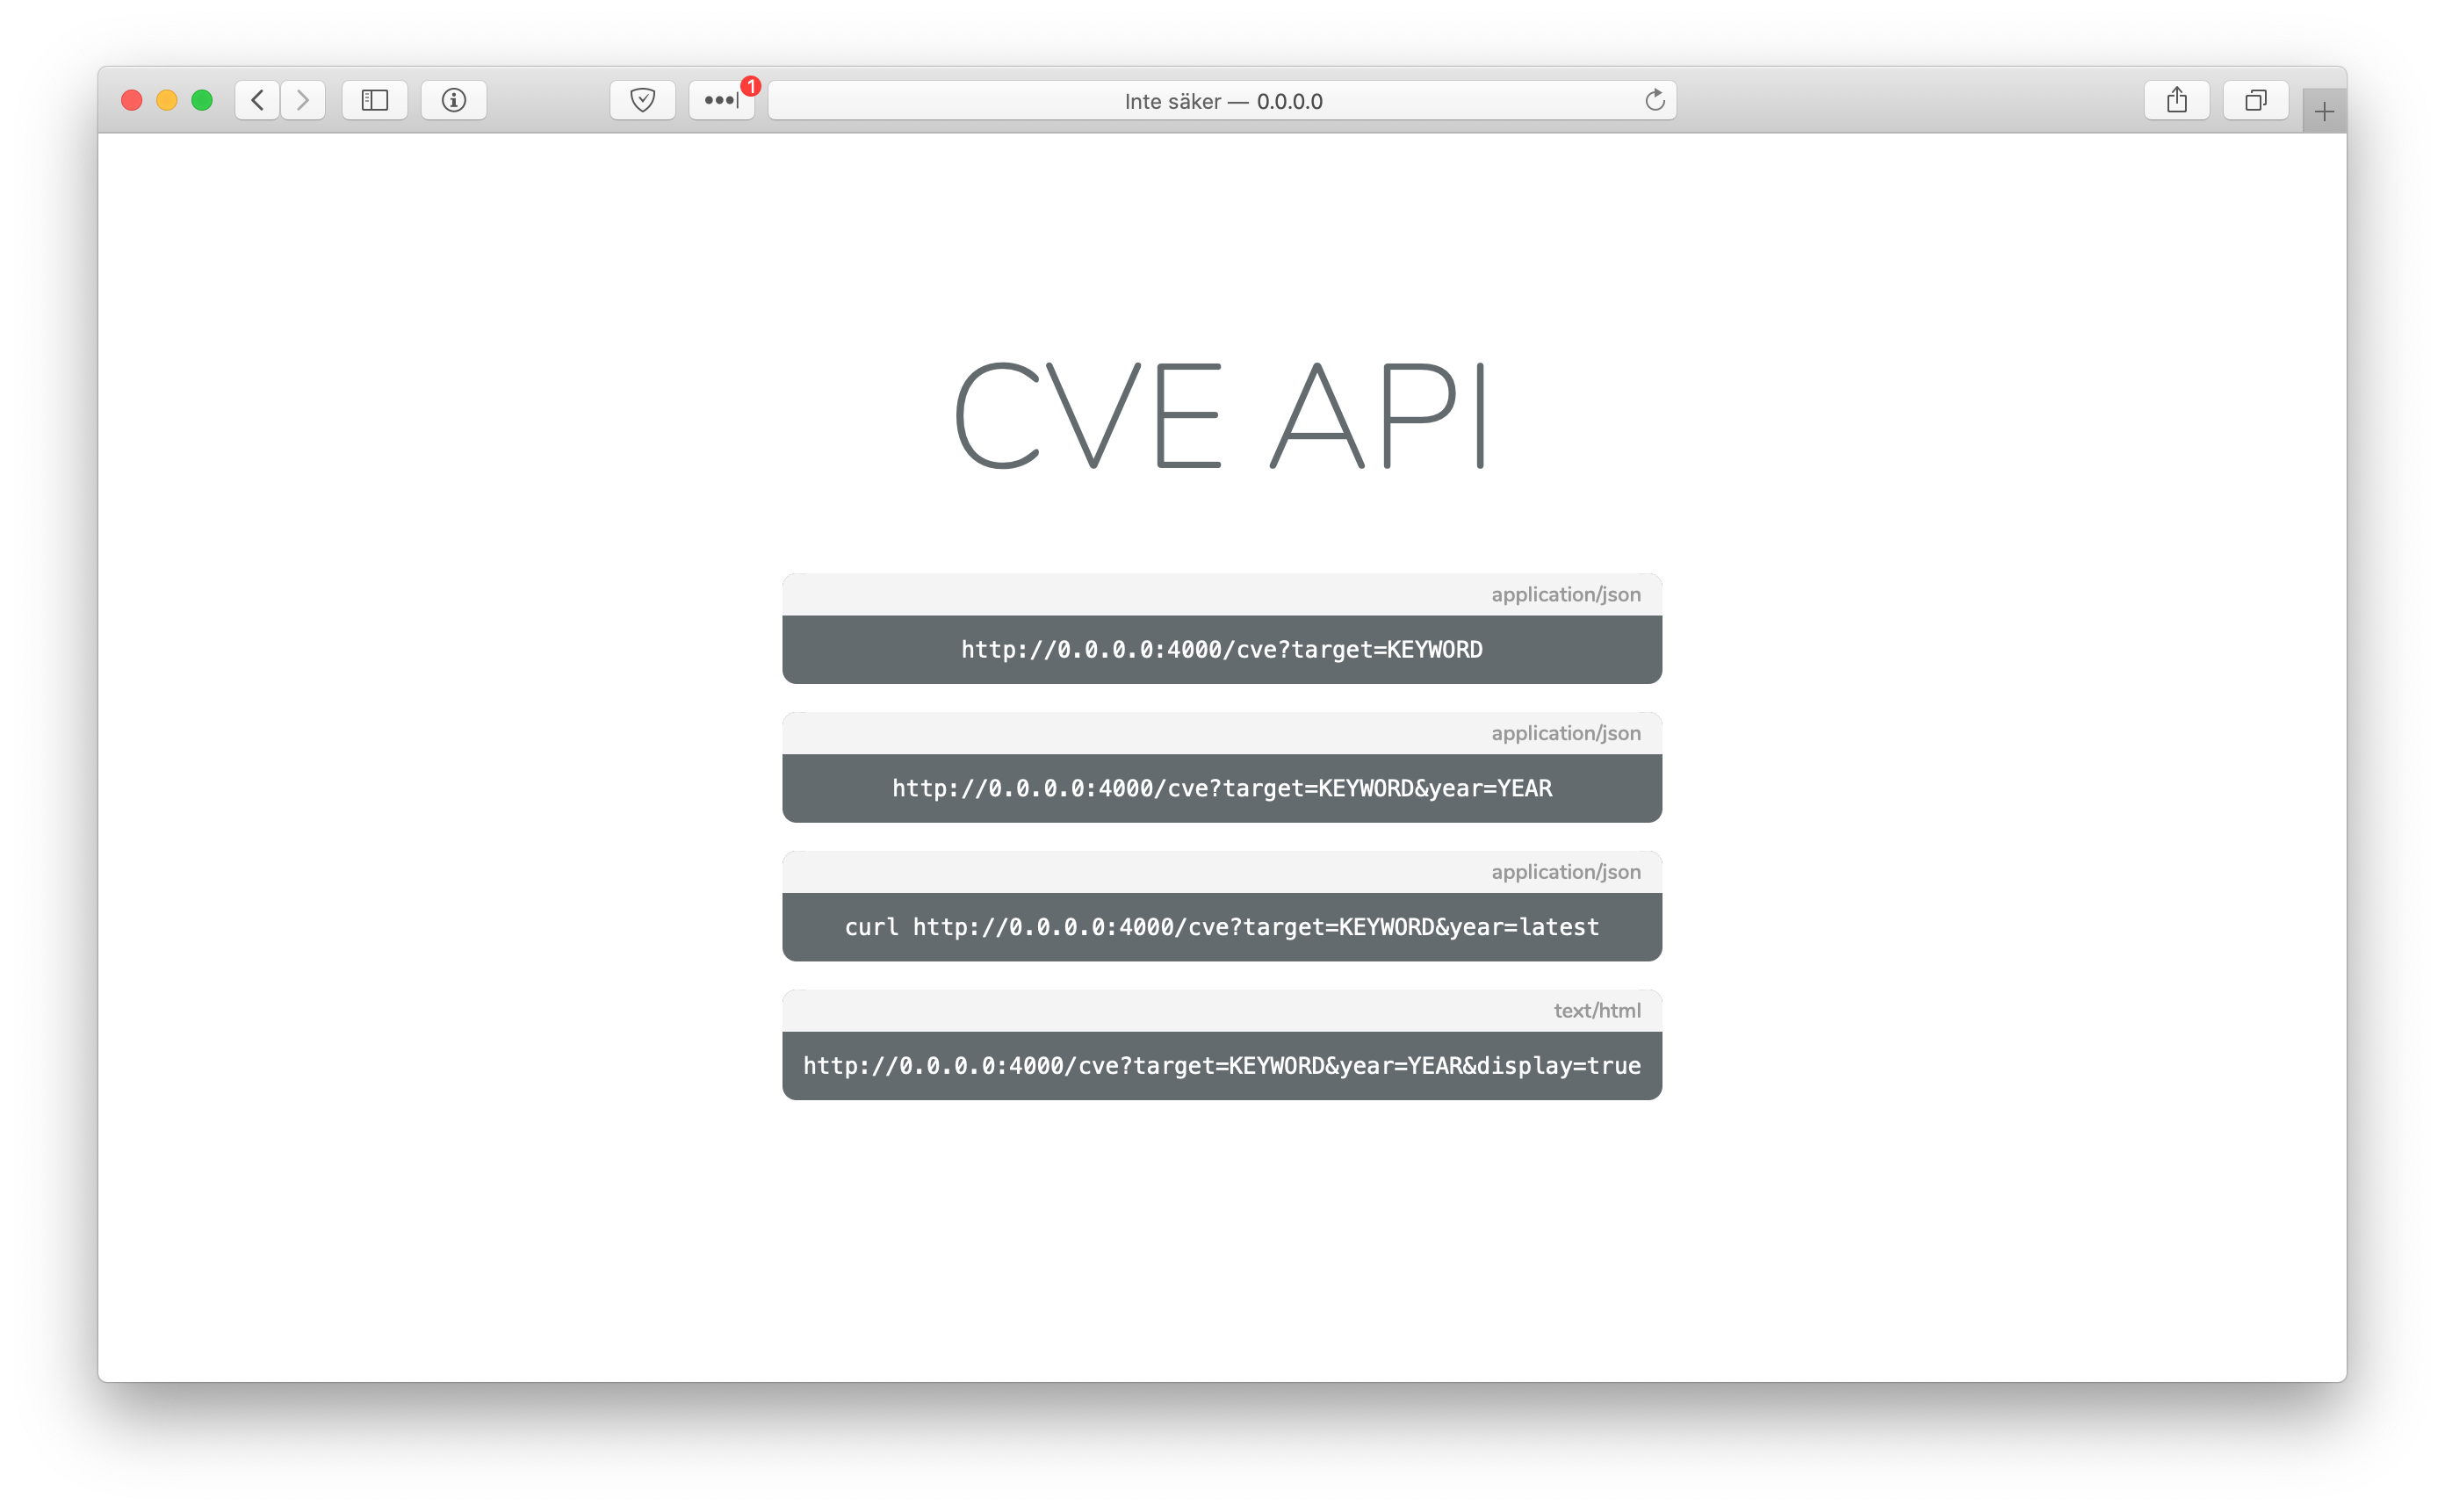
Vous pouvez accéder à l'API via http://localhost:4000/
Vous devriez pouvoir voir la page d'index à partir de l'URL. index
Construire l'image

docker build . -t cve-api

Exécuter l'image

docker run -p 4000:4000 -d cve-api

Obtenir l'ID

docker ps

Arrêter l'image

docker stop ID

Supprimer l'image

docker rmi cve-api

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    317
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →