

PasteHunter
 kevthehermit/pastehunter
Analyse de Pastebin avec des règles yara
osintdata-exfiltrationinformation-gathering+1
1.1k
kevthehermit/pastehunterAnalyse de Pastebin avec des règles yara

 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 olafhartong/threathunting
Une app Splunk mappée à MITRE ATT&CK pour guider vos chasses aux menaces.
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 browserbox/browserbox
💚🇺🇸🗽Secure browser infrastructure for regulated enterprises, AI and agentic microtasks
 inceptionstack/lowkey
Déployez des agents de codage IA auto-hébergés (OpenClaw, Claude Code, Codex) dans votre compte AWS avec CloudFormation, des profils IAM et un…
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
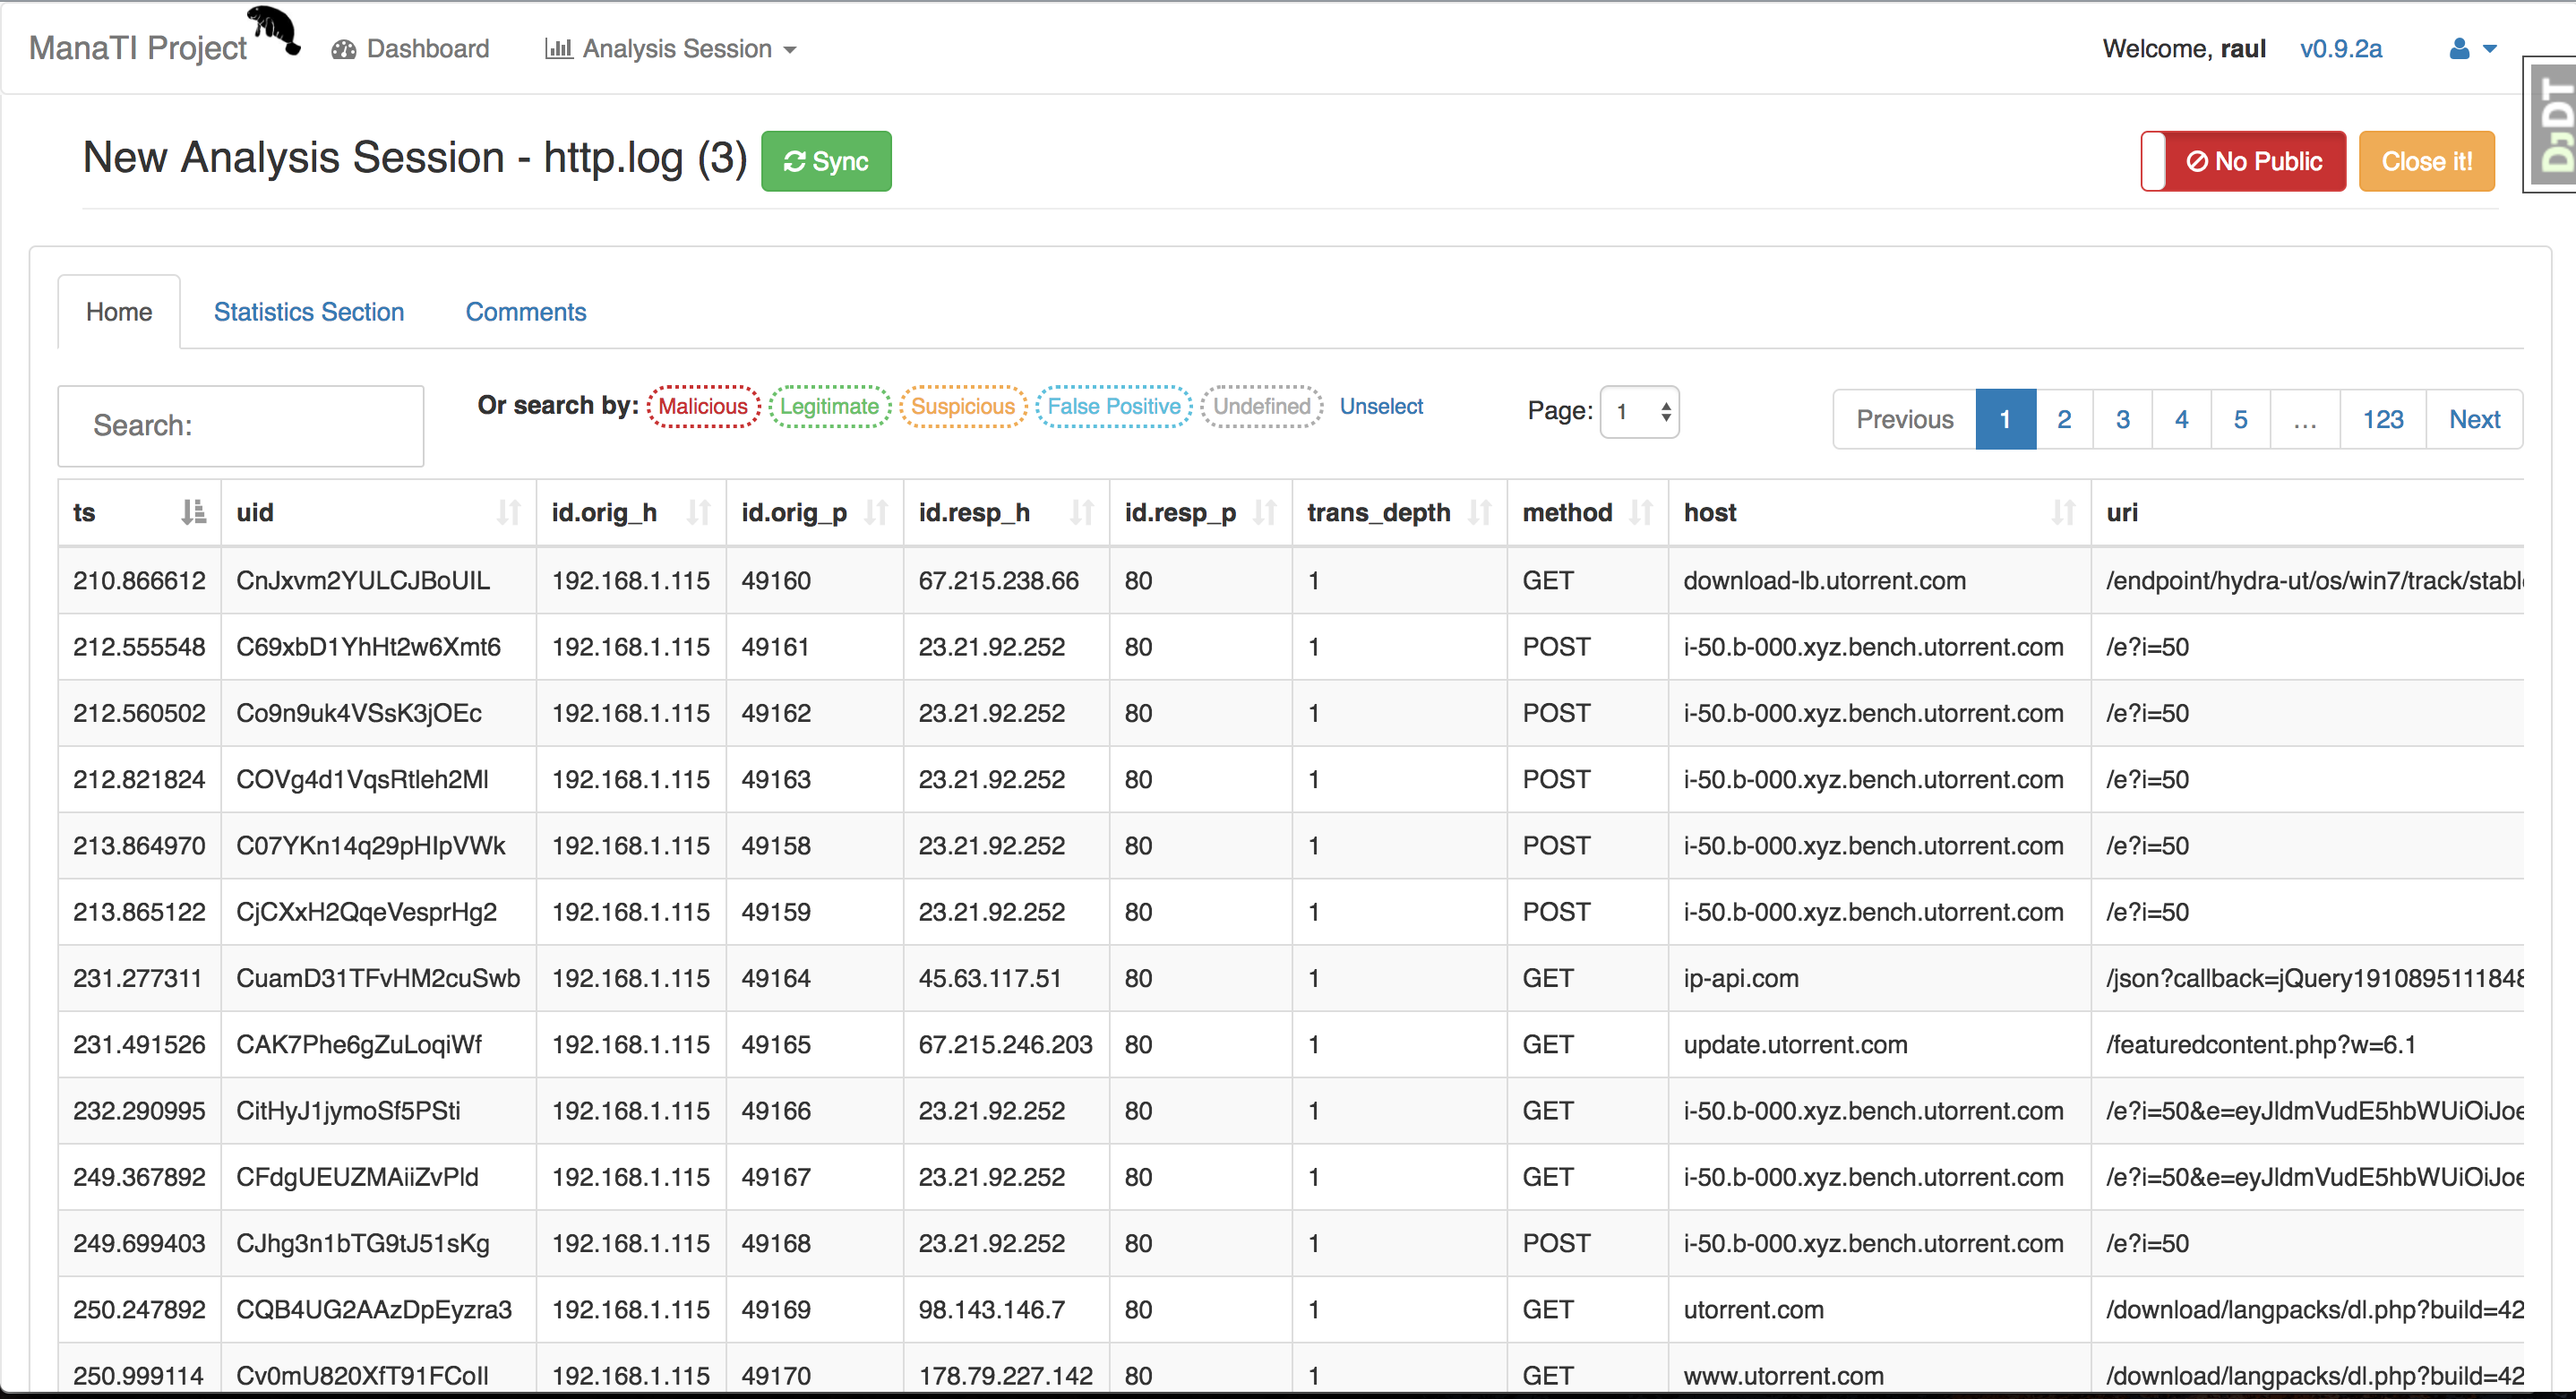 stratosphereips/manati
Un outil web pour assister le travail des analystes de menaces intuitifs.

 0x4d31/fatt
FATT /fingerprintAllTheThings - un script basé sur pyshark pour extraire les métadonnées réseau et les empreintes digitales à partir de fichiers pcap…
 randomuserid/tylium
Pipelines de données primaires pour la détection d'intrusion, l'analytique de sécurité et la chasse aux menaces
 mushorg/snare
Super Next generation Advanced Reactive honEypot
 activecm/rita
Real Intelligence Threat Analytics (RITA) est un framework de détection des communications de commande et de contrôle par analyse du trafic réseau.
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
 hubblestack/hubble
Hubble est un framework modulaire et open-source de conformité en sécurité. Le projet fournit un audit basé sur des profils à la demande, des…
 olafhartong/attackdatamap
Une évaluation de source de données au niveau des événements pour montrer la couverture potentielle ou le cadre MITRE ATT&CK