Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/olafhartong/threathunting
Flux et Agrégateurs de MenacesCollecte d'InformationsRenseignement sur les MenacesApprentissage et ÉducationRéponse aux Incidents
GitHubolafhartong/threathunting

ThreatHunting

Une app Splunk mappée à MITRE ATT&CK pour guider vos chasses aux menaces.

Voir le dépôt
1.2k17953il y a 3 ansVérifié par Kitploit
Partager

Logo

ThreatHunting | Une application Splunk cartographiée avec MITRE ATT&CK pour guider vos chasses aux menaces

license Maintenance GitHub last commit Arsenal Arsenal Twitter

Ceci est une application Splunk contenant plusieurs tableaux de bord et plus de 130 rapports qui faciliteront les premiers indicateurs de chasse à investiguer.

Vous devez évidemment ingérer des données Sysmon dans Splunk, une bonne configuration se trouve ici

Note : Cette application n'est pas une solution miracle, elle nécessitera des réglages et un véritable travail d'investigation pour être vraiment efficace dans votre environnement. Essayez de devenir les meilleurs amis de vos administrateurs système. Ils pourront expliquer une grande partie des indicateurs initialement découverts.

Un grand merci à MITRE pour avoir créé le framework ATT&CK !

Les pull requests, les tickets d'incident et les nouvelles ajouts seront grandement appréciés !

Mitre ATT&CK

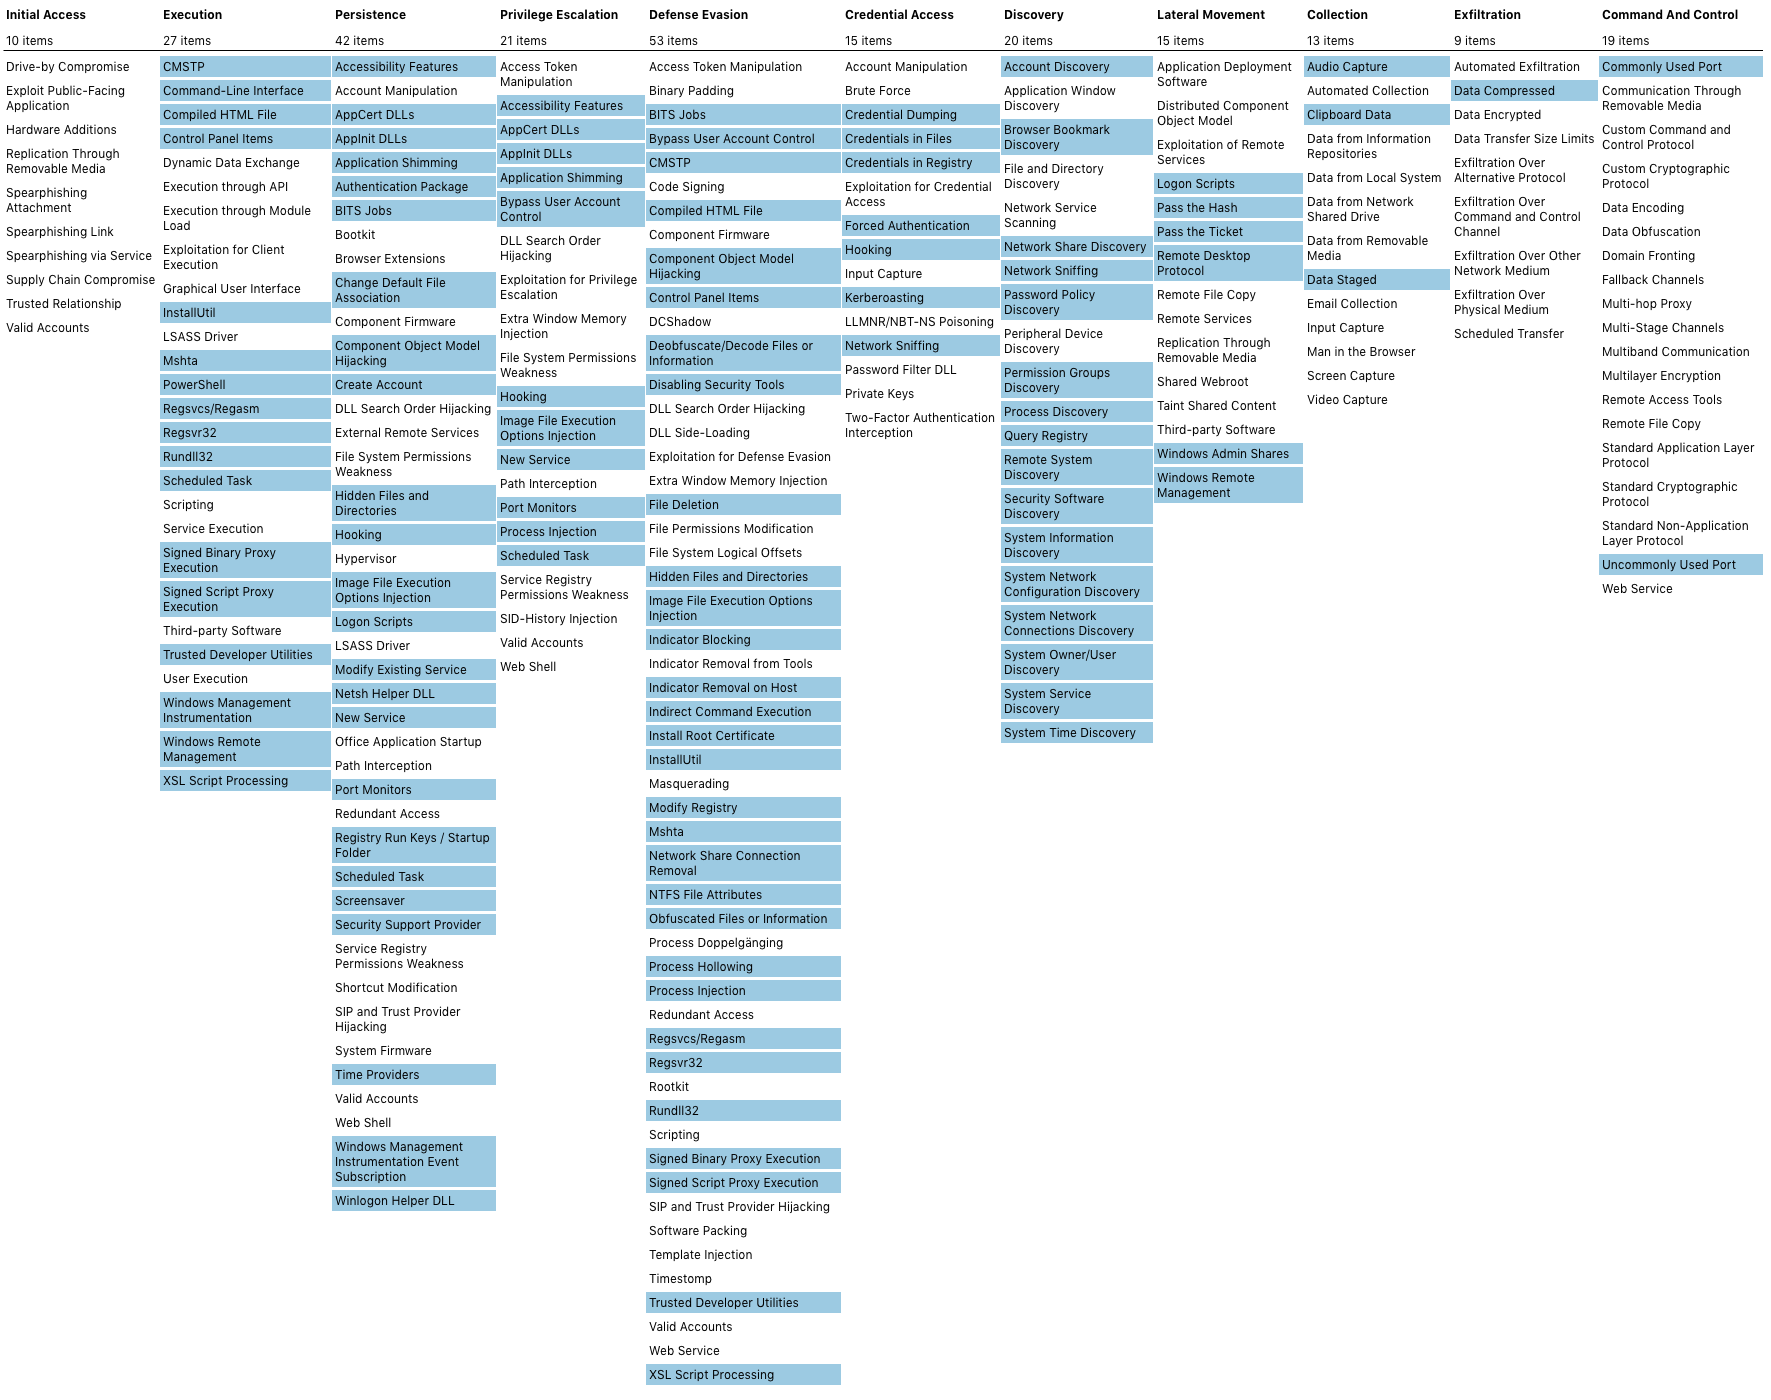
Je m'efforce de cartographier toutes les recherches vers le framework ATT&CK. Un export actuel du navigateur ATT&CK de toutes les configurations liées se trouve ici et peut être consulté ici Cartographie
Actions requises après le déploiement

  • Suivez toutes les étapes de la page À propos dans l'application, assurez-vous que toutes les exigences sont remplies.
  • Assurez-vous que l'index threathunting est présent sur vos indexeurs
  • Modifiez les macros pour correspondre à votre environnement > https://YOURSPLUNK/en-US/manager/ThreatHunting/admin/macros (vérifiez que le sourcetype est correct)
  • L'application est livrée sans fichiers de liste blanche, vous devrez les créer vous-même. Ceci afin de ne pas les écraser accidentellement lors d'une mise à jour de l'application.
  • Installez les csv de lookup ou créez-les vous-même, les csv vides sont ici

Un guide étape par étape aimablement rédigé par Kirtar Oza se trouve ici

Utilisation

Une explication plus détaillée de toutes les fonctions peut être trouvée ici ou dans cet article de blog


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →