

RTA
 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
reconnaissancevulnerability-scannersnetwork-mapping+6
415
flipkart-incubator/rtaRed team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
 te-k/harpoon
Outil CLI pour l'open source et le renseignement sur les menaces
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
 redhuntlabs/redhunt-os
Machine virtuelle pour l'émulation d'adversaires et la chasse aux menaces
 abhinavbom/threat-intelligence-hunter
TIH est un outil de renseignement qui vous aide à rechercher des IOCs à travers de multiples flux de sécurité disponibles publiquement et certaines…
 gr4ym4ntx/attackintel
Un script Python pour interroger l'API MITRE ATT&CK afin d'obtenir les tactiques, techniques, atténuations et méthodes de détection pour des groupes…
 wmal/linux-kodachi
Système d'exploitation renforcé basé sur Debian axé sur la confidentialité avec une pile d'anonymat pré-intégrée (Tor, VPN, DNSCrypt), des outils…
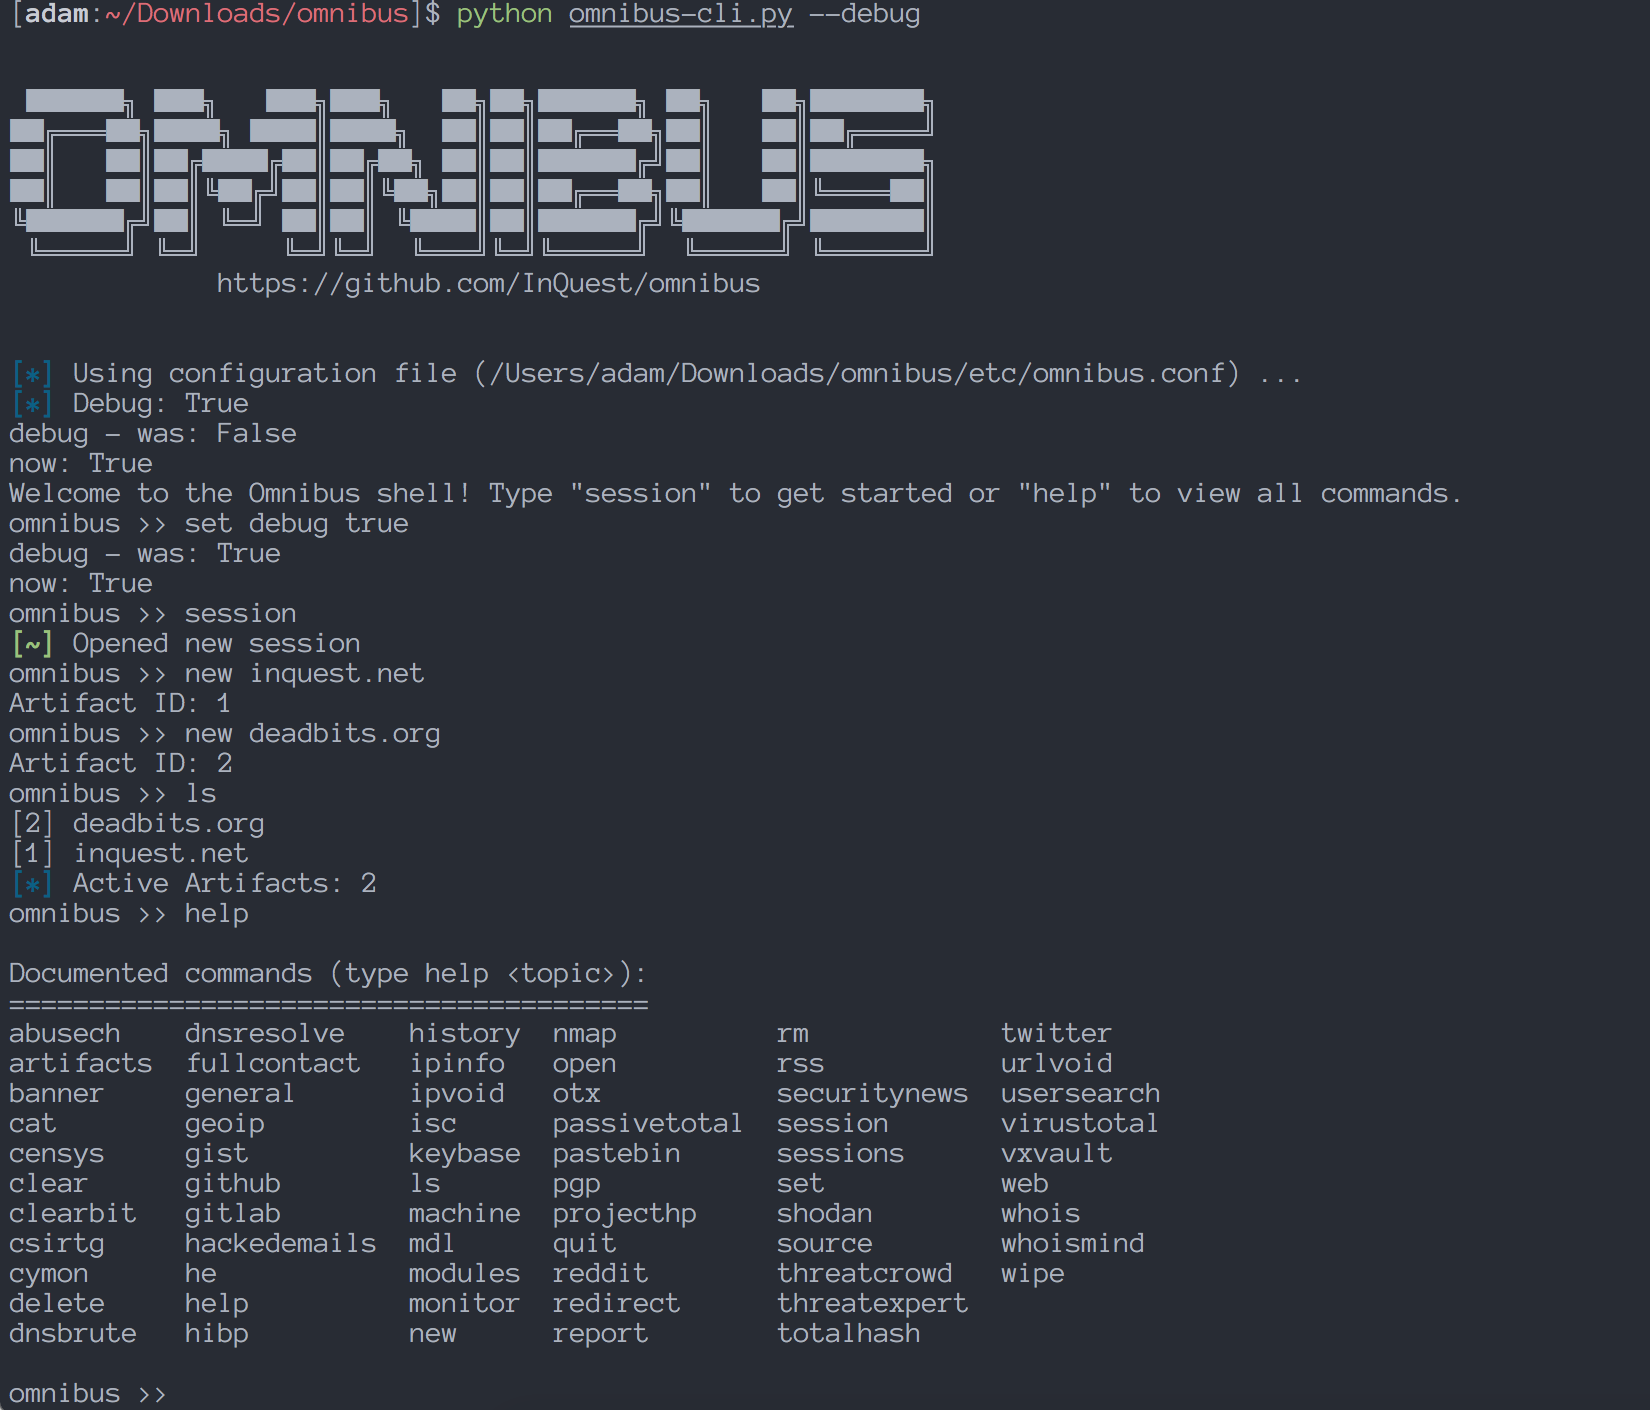
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style
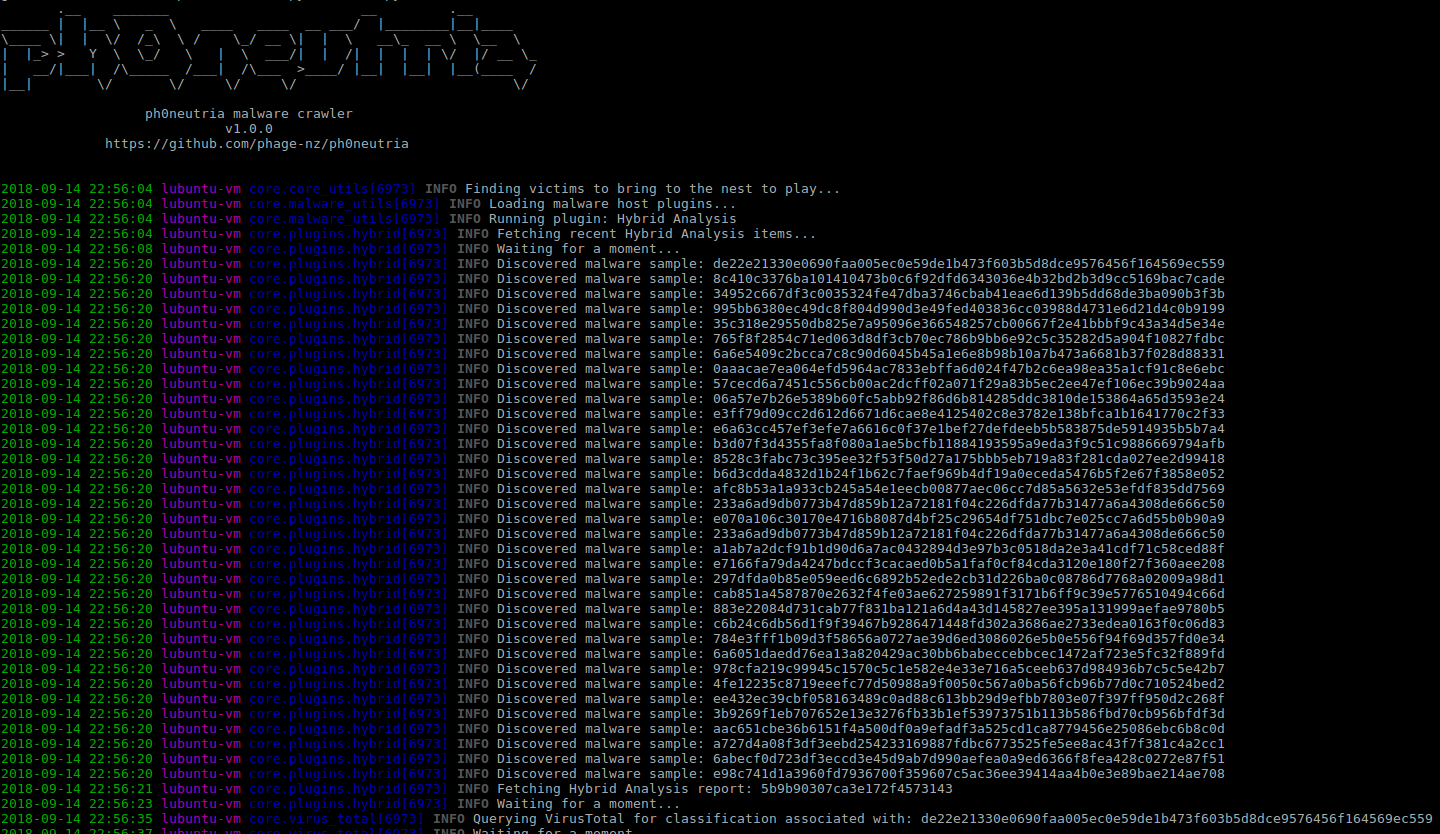 phage-nz/ph0neutria
ph0neutria est un constructeur de zoo de malwares qui récupère des échantillons directement depuis la nature. Tout est stocké dans Viper pour…
 cert-polska/mquery
Accélérateur de requêtes YARA pour malwares (interface web)
 jpcertcc/logontracer
Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
 neo23x0/munin
Vérificateur de hash en ligne pour Virustotal et autres services

 patrowl/patrowlmanager
PatrOwl - Plateforme d'orchestration des opérations de sécurité Open Source, intelligente et évolutive
 cowrie/cowrie
Pot de miel SSH/Telnet Cowrie https://docs.cowrie.org/
 alexandreborges/malwoverview
Malwoverview est un outil de première réponse pour la chasse aux menaces sur VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…