

Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
munin — Vérificateur de hash en ligne pour Virustotal et autres services | Kitploit

Outils/GitHubGitHub/neo23x0/munin
OSINT (Renseignement de Sources Ouvertes)Analyse des VulnérabilitésAnalyse de HachageCollecte d'InformationsAnalyse de MalwareRenseignement sur les Menaces
GitHubneo23x0/munin

munin

Vérificateur de hash en ligne pour Virustotal et autres services

Voir le dépôt
85215078il y a 10 joursVérifié par Kitploit
Partager

Actively Maintained

 _________   _    _   ______  _____  ______
| | | | | \ | |  | | | |  \ \  | |  | |  \ \     /.)
| | | | | | | |  | | | |  | |  | |  | |  | |    /)\|
|_| |_| |_| \_|__|_| |_|  |_| _|_|_ |_|  |_|   // /
                                              /'" "

Vérificateur de hachage en ligne pour Virustotal et autres services
Florian Roth

Qu'est-ce que Munin ?

Munin est un utilitaire de vérification de hachage en ligne qui récupère des informations précieuses auprès de diverses sources en ligne.

La version actuelle de Munin interroge les services suivants :

  • Virustotal
  • HybridAnalysis
  • Any.Run
  • URLhaus
  • MISP
  • CAPE
  • Malshare
  • Valhalla
  • Hashlookup

Capture d'écran

Mode par défaut - Lecture des hachages depuis un fichier
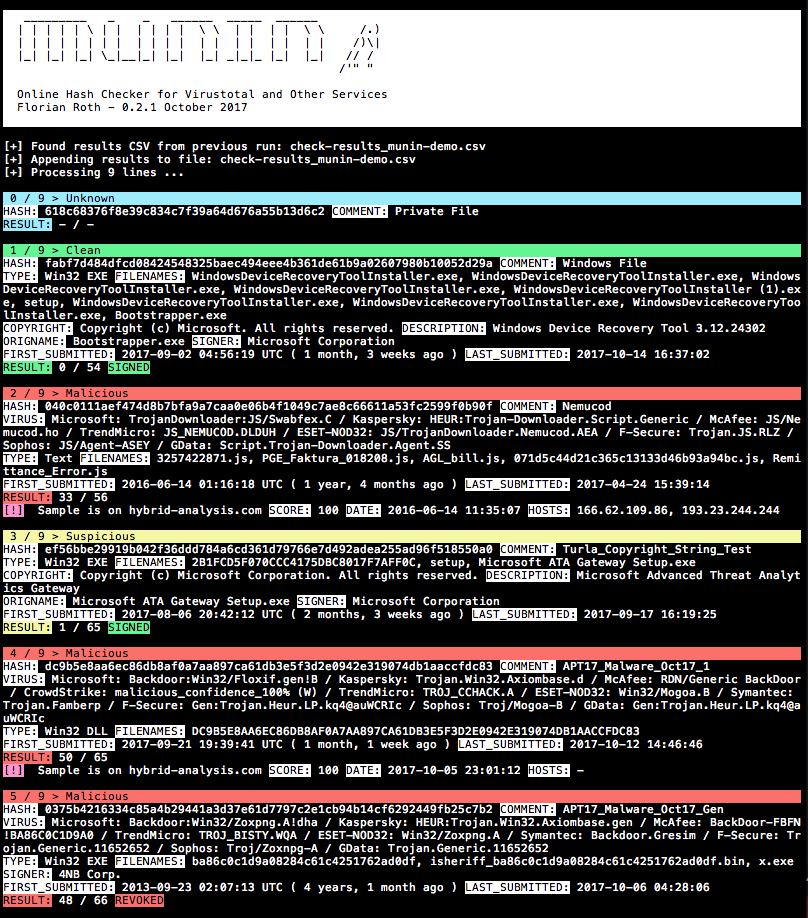
Munin Screenshot

Utilisation

usage: munin.py [-h] [-f path] [--vh search-string]
                [--vhrule search-string] [-o output] [--vtwaitquota]
                [--vtminav min-matches] [--limit hash-limit]
                [--vhmaxage days] [-c cache-db] [-i ini-file]
                [-s sample-folder] [--comment] [-p vt-comment-prefix]
                [--download] [-d download_path] [--nocache] [--nocsv]
                [--verifycert] [--sort] [--web] [-w port] [--cli]
                [--rescan] [--debug]

Vérificateur de hachage en ligne

optional arguments:
  -h, --help            affiche ce message d'aide et quitte
  -f path               Fichier à traiter (hash ligne par ligne OU csv avec un hash
                        sur chaque ligne - détecte automatiquement la position et le commentaire)
  --vh search-string    Interroge Valhalla pour des hashes par mot-clé, tags, nom de règle
                        YARA, logiciel Mitre ATT&CK (ex. S0154),
                        technique (ex. T1023) ou groupe de menaces (ex. G0049)
  --vhrule search-string
                        Interroge Valhalla pour des hashes via des règles par mot-clé,
                        tags, nom de règle YARA, logiciel Mitre ATT&CK (ex.
                        S0154), technique (ex. T1023) ou groupe de menaces
                        (ex. G0049)
  -o output             Fichier de sortie pour les résultats (CSV)
  --vtwaitquota         Ne pas continuer si le quota VT est dépassé mais attendre
                        le jour suivant
  --vtminav min-matches
                        Nombre minimum de correspondances AV pour interroger les infos de hash
                        depuis VT"
  --limit hash-limit    Quitter après avoir traité autant de nouveaux hashes en mode batch
                        (cache ignoré).
  --vhmaxage days       Âge maximum de l'échantillon sur Valhalla à traiter
  -c cache-db           Nom du fichier de base de données de cache (par défaut : vt-hash-
                        db.json)
  -i ini-file           Nom du fichier ini qui contient les clés API
  -s sample-folder      Dossier contenant les échantillons à traiter
  --comment             Publie un commentaire pour le hash analysé qui
                        contient le commentaire de la ligne de log
  -p vt-comment-prefix  Préfixe de commentaire Virustotal
  --download            Active le téléchargement d'échantillons depuis Hybrid Analysis.
                        SHA256 de l'échantillon nécessaire.
  -d download_path      Chemin de sortie pour le téléchargement d'échantillons depuis Hybrid
                        Analysis. Le dossier doit exister
  --nocache             Ne pas utiliser le fichier de base de données de cache
  --nocsv               Ne pas écrire de CSV avec les résultats
  --verifycert          Vérifier les certificats SSL/TLS
  --sort                Trier les lignes d'entrée
  --web                 Exécuter Munin en tant que service web
  -w port               Port du service web
  --cli                 Exécuter Munin en mode interface en ligne de commande
  --rescan              Déclencher une nouvelle analyse de chaque fichier analysé
  --debug               Sortie de débogage

Fonctionnalités

  • Récupère des informations précieuses depuis Virustotal via l'API (réponse JSON) et d'autres informations via permalien (analyse HTML)
  • Récupère des informations supplémentaires depuis une liste de plateformes
  • Conserve un historique (cache) pour n'interroger les services qu'une seule fois pour un hash qui peut apparaître plusieurs fois dans le fichier texte
  • Les objets mis en cache sont stockés en JSON
  • Crée un fichier CSV avec les résultats pour faciliter le post-traitement et la génération de rapports
  • Ajoute les résultats à un CSV précédent s'il est disponible

Affichages

  • Hash et commentaire (le commentaire est le reste de la ligne dont le hash a été extrait)
  • Correspondances de fournisseurs AV basées sur une liste définie par l'utilisateur
  • Noms de fichiers utilisés dans la nature
  • Informations PE comme la description, le nom de fichier d'origine et la mention de copyright
  • Signataire d'un exécutable portable signé
  • Résultat basé sur le ratio Virustotal
  • Première et dernière soumission
  • Tags pour certains indicateurs : Harmless, Signed, Expired, Revoked, MSSoftware

Vérifications supplémentaires

  • Interroge Malshare.com pour les échantillons téléversés
  • Interroge Hybrid-Analysis.com pour les rapports
  • Interroge plusieurs instances MISP pour les événements disponibles
  • Interroge le bac à sable Any.run pour les rapports
  • Interroge le bac à sable CAPE pour les rapports
  • Interroge URLhaus pour les rapports
  • Interroge Malshare pour les échantillons disponibles
  • Interroge Valhalla pour les correspondances de règles YARA
  • Doublons d'imphash dans le lot courant > permet de repérer les chevauchements dans les hashes de table d'importation
  • Vérifications de doublons de signature PE

Modes de fonctionnement

  1. Par défaut - en fournissant un fichier d'entrée (-f) avec des hachages ou un répertoire d'échantillons (-s)
  2. Requête - pour rechercher des hachages depuis Valhalla par mot-clé, tags, technique ATT&CK (par ex. T1023), groupe de menaces ATT&CK (par ex. G0049) ou nom de règle (-q)
  3. Interface en ligne de commande - en utilisant le paramètre --cli
  4. Mode service web - en utilisant le paramètre --web

Pour commencer

  1. Télécharger / cloner le dépôt
  2. Installer les paquets requis : pip3 install -r requirements.txt (sur macOS ajoutez --user)
  3. Définir les clés API pour les différents services dans votre fichier ini personnalisé cp munin.ini my.ini (voir la section Get the API Keys pour de l'aide)
  4. Utiliser le fichier de démonstration pour une première exécution : python munin.py -i my.ini -f munin-demo.txt

Prérequis

  • Python 3.7 et supérieur
  • Connexion Internet (prise en charge du proxy ; l'interception SSL/TLS peut poser problème)

Lignes de commande typiques

Traiter un résultat Virustotal Retrohunt et trier les lignes avant la vérification afin que les signatures correspondantes soient vérifiées par blocs

python3 munin.py -i my.ini -f ~/Downloads/retro_hunt

Traiter un répertoire contenant des échantillons et vérifier leurs hachages en ligne

python3 munin.py -i my.ini -s ~/malware/case34

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





