

RegEx-DoS
 jagracey/regex-dos
:cop: :punch: Scanner de déni de service par expressions régulières (ReDoS)
defensive-toolsvulnerability-scannersstatic-code-analysis+2
182
jagracey/regex-dos:cop: :punch: Scanner de déni de service par expressions régulières (ReDoS)
 synacktiv/weggli_rules_sstic2023
Requêtes weggli sélectionnées pour l'analyse statique de code C/C++ afin d'identifier les fonctions dangereuses, les problèmes de pile et les…
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 jas502n/decompiler_tools
Outils

 atlassian/git-secrets-scan
Analyse les dépôts Git à la recherche de secrets, clés et mots de passe codés en dur à l'aide de Gitleaks, en intégrant la sécurité dans Bitbucket…
 knostic/openant
OpenAnt de Knostic est le principal produit open source de découverte de vulnérabilités basé sur LLM, aidant les défenseurs à détecter de manière…
 sonarsource/sonarcloud-scan
Un Bitbucket Pipe pour déclencher l'analyse SonarCloud
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 owasp/abap-code-scanner
Analyseur de code ABAP
 owasp/devsecopsguideline
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.
 0xdea/semgrep-rules
Une collection de mes règles Semgrep pour faciliter la recherche de vulnérabilités.
 bekk/retire.js
retire.js a une nouvelle maison
 owasp/wpbullet
Scanner d'analyse statique de code pour les plugins et thèmes WordPress. Détecte des vulnérabilités telles que XSS et l'injection SQL grâce à un…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Bibliothèque utilitaire Java avec la vulnérabilité CVE-2022-4244 corrigée, fournissant des classes d’assistance courantes pour les entrées/sorties,…
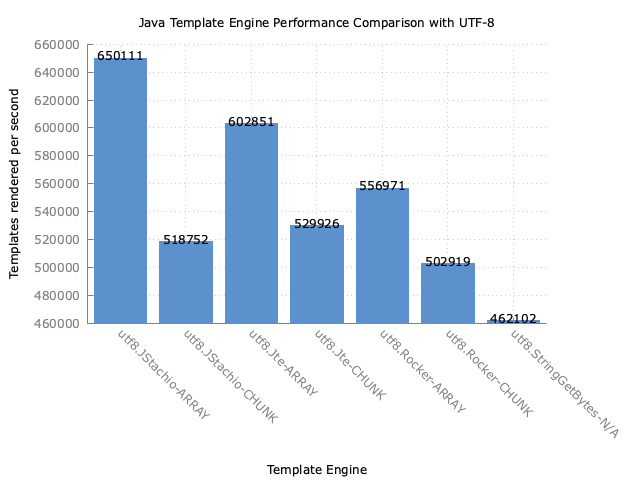 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Moteur de templating Mustache Java type-safe avec validation de templates à la compilation, liaison de valeurs statique et échappement extensible…
 waleedadam360-web/syncshield
SyncShield - Extension de navigateur pour détecter les commandes Rsync non sécurisées (CVE-2018-5764)
 ockeghem/cve-2015-6835-checker
Script PHP pour détecter CVE-2015-6835 (vulnérabilité de désérialisation de session) en analysant le code source pour les appels non sécurisés à…