

medusa
 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
vulnerability-scannerscontainer-securitystatic-code-analysis+8
957
pantheon-security/medusaScanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 vusec/ghostrace
Boîte à outils de preuve de concept et d'analyse statique pour trouver des gadgets de condition de course spéculative (SCUAF) dans le noyau Linux.…
 nccgroup/call_map
Développement actuel de Call Map se déroule sur https://github.com/ajylee/call_map. Call Map est un outil pour naviguer dans les graphes d'appels…
 nccgroup/cq
Scanner de sécurité de code rapide conçu pour la revue manuelle de code par des experts. Génère des résultats référencés par ligne dans des fichiers…
 nccgroup/glasgo
Outil d'analyse statique en Go qui détecte les problèmes de sécurité à l'aide d'un AST.
 nccgroup/lightweight_static_analysis
Créez des analyses statiques utiles et légères à l'aide d'outils open source + un peu de votre code
 nccgroup/matt.net
Matt.Net est une interface graphique simple autour de l'outil d'audit de code CAT.NET de Microsoft.
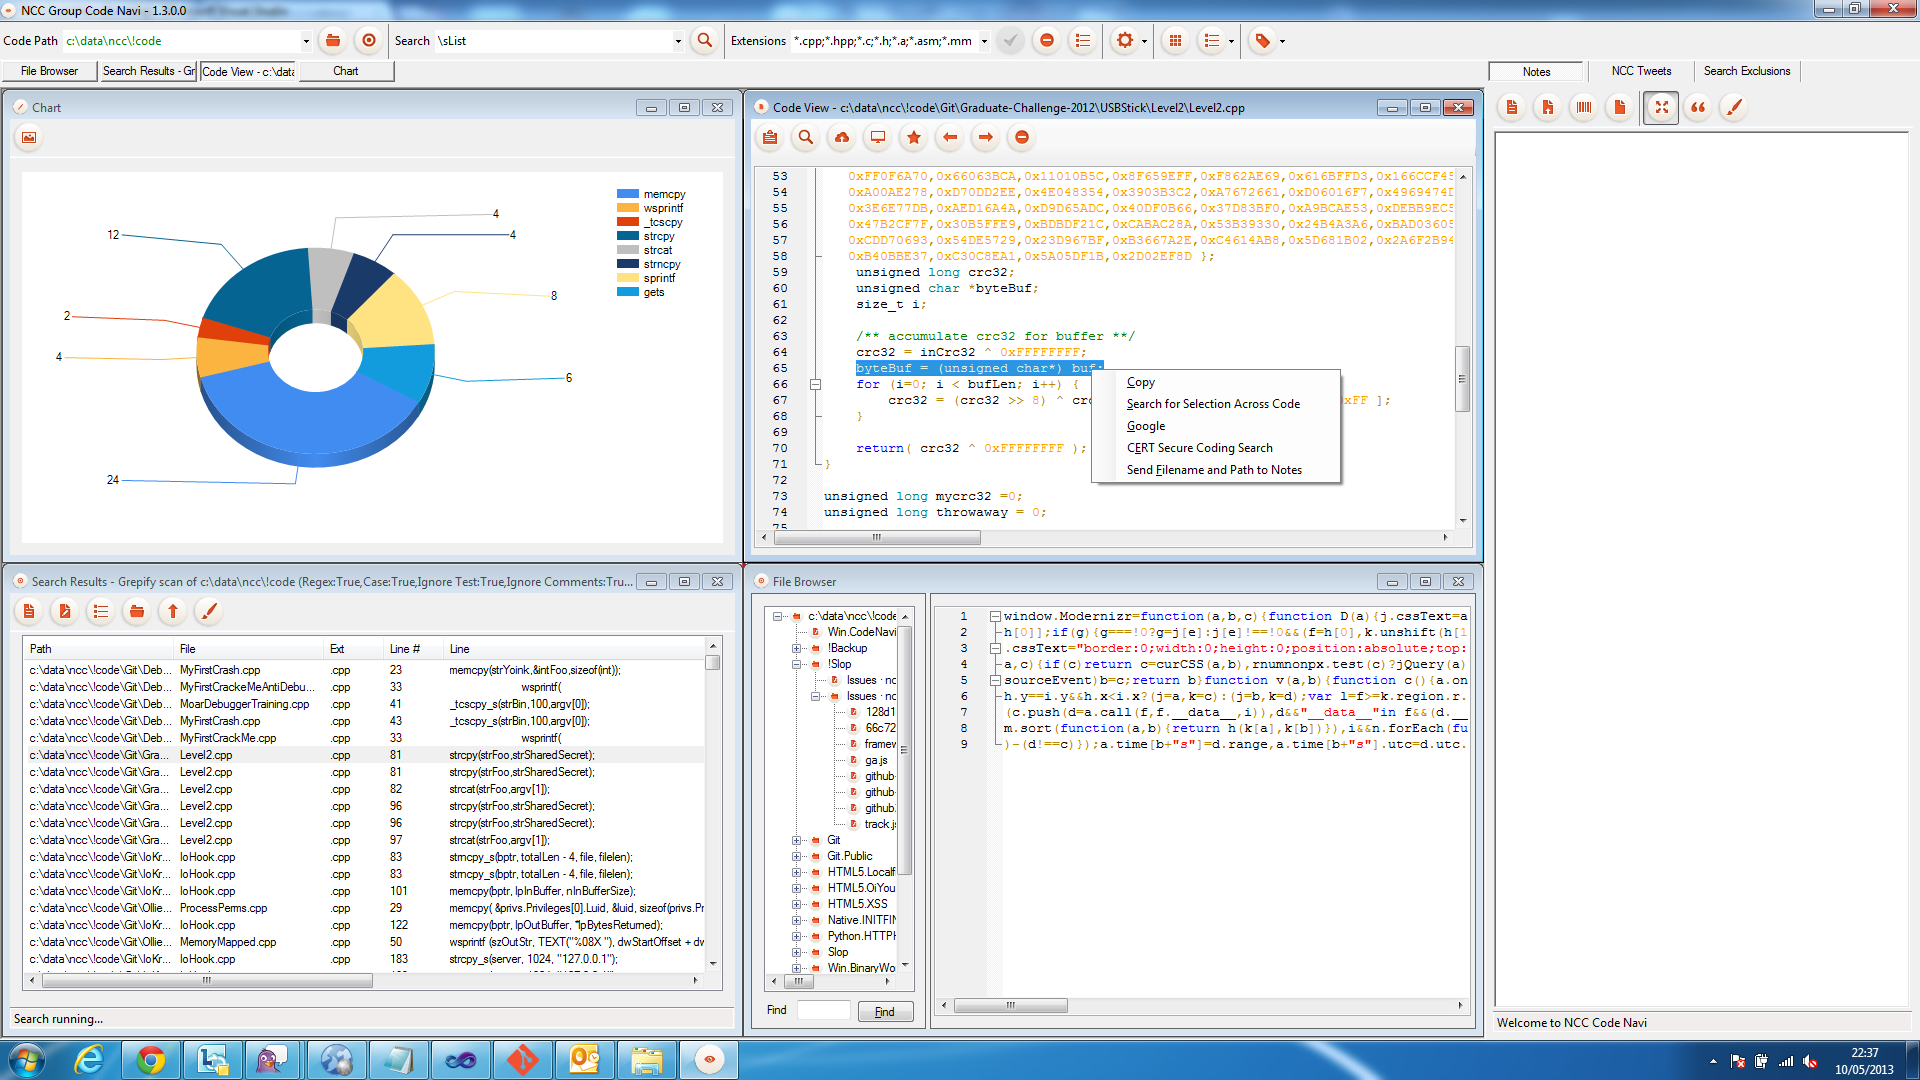 nccgroup/ncccodenavi
NCC Code Navigator
 nccgroup/secretscrub
Traite la sortie SARIF des outils d'analyse statique pour détecter et masquer les secrets codés en dur dans le code source, créant ainsi une copie…
 nccgroup/vcg
VisualCodeGrepper - Outil d'analyse de sécurité du code.
 nccgroup/whalescan
Whalescan est un scanner de vulnérabilités pour les conteneurs Windows, qui effectue plusieurs vérifications de référence, ainsi que la recherche de…
 synacktiv/action-octoscan
📦 :octocat: Une GitHub Action qui effectue une analyse de sécurité de vos GitHub Actions.
 synacktiv/appledb_rs
Base de données organisée d'artefacts internes d'Apple (entitlements, frameworks, versions d'appareils) avec API, CLI et WebUI pour la recherche en…
 0xdea/ghidra-scripts
Scripts Ghidra sélectionnés pour automatiser la rétro-ingénierie et l'analyse des vulnérabilités : localiser les fonctions non sécurisées, extraire…
 jagracey/regex-dos
:cop: :punch: Scanner de déni de service par expressions régulières (ReDoS)
 synacktiv/weggli_rules_sstic2023
Requêtes weggli sélectionnées pour l'analyse statique de code C/C++ afin d'identifier les fonctions dangereuses, les problèmes de pile et les…