

MsfMania
 lepotekil/msfmania
Outils d'évasion antivirus en Python
encryption-decryption-toolspayload-generationexploitation+9
515
lepotekil/msfmaniaOutils d'évasion antivirus en Python
 redsiege/excelntdonut
Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 therealdreg/shellex
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
 enkomio/brokenflow
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché
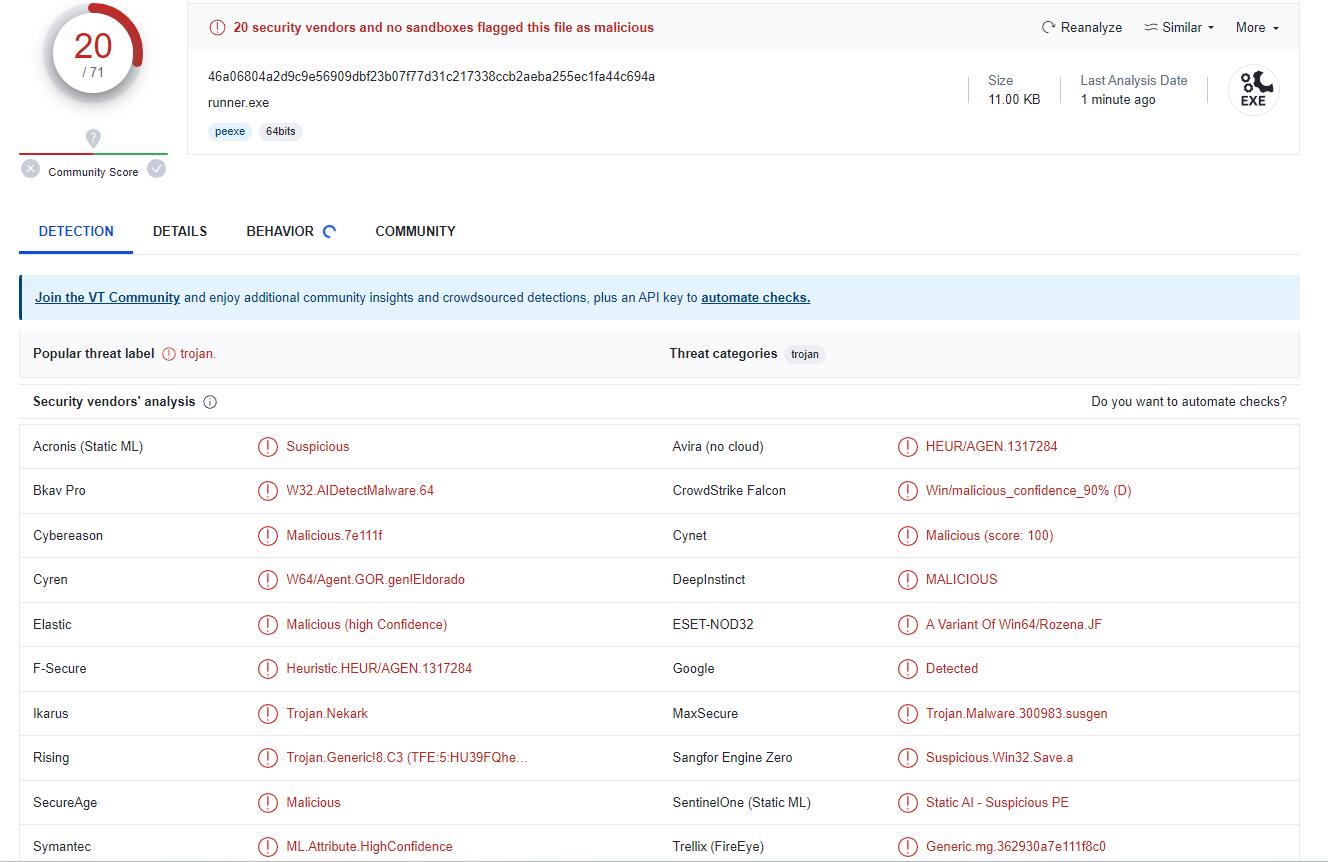 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 icyguider/nimcrypt
Crypter PE écrit en Nim
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 aetsu/offensivepipeline
OfensivePipeline vous permet de télécharger et de construire des outils C#, en appliquant certaines modifications afin d'améliorer leur évasion pour…
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)

 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…