Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/f1zm0/hades
Évasion IDS/IPSShellcodeGénération de Shellcode
GitHubf1zm0/hades

hades

Chargeur de shellcode Go combinant plusieurs techniques d'évasion

Voir le dépôt
3914659il y a 3 ansVérifié par Kitploit
Partager

Made with Go Go Reference project license project status Twitter Follow

À propos

Hades est un loader de preuve de concept qui combine plusieurs techniques d'évasion dans le but de contourner les mécanismes défensifs couramment utilisés par les AV/EDR modernes.

Utilisation

La façon la plus simple est probablement de construire le projet sur Linux en utilisant make.

git clone https://github.com/f1zm0/hades && cd hades
make

Ensuite, vous pouvez apporter l'exécutable sur une machine Windows x64 et l'exécuter avec .\hades.exe [options].

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Utilisation :
  hades -f <chemin> [-t selfthread|remotethread|queueuserapc]

Options :
  -f, --file <str>        chemin du fichier shellcode (.bin)
  -t, --technique <str>   technique d'injection [selfthread, remotethread, queueuserapc]

Exemple :

Injection d'un shellcode qui lance calc.exe avec la technique queueuserapc :

.\hades.exe -f calc.bin -t queueuserapc

Démonstration

Contournement du hooking en mode utilisateur avec le tri RVA des appels système (NtQueueApcThread hooké avec frida-trace et gestionnaire personnalisé)
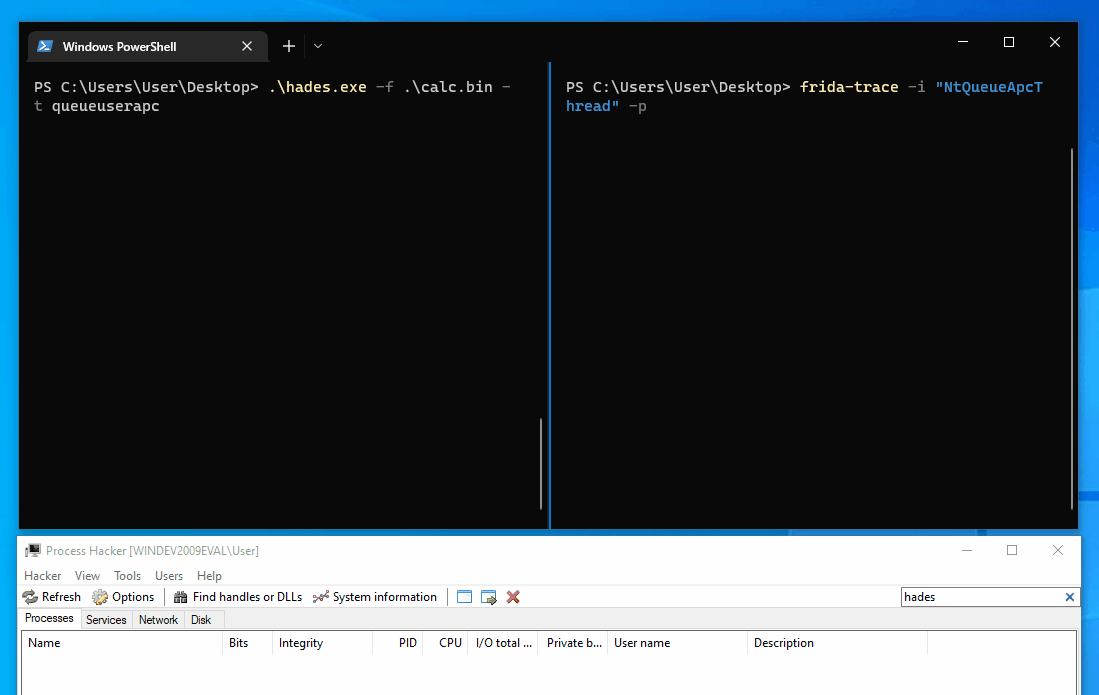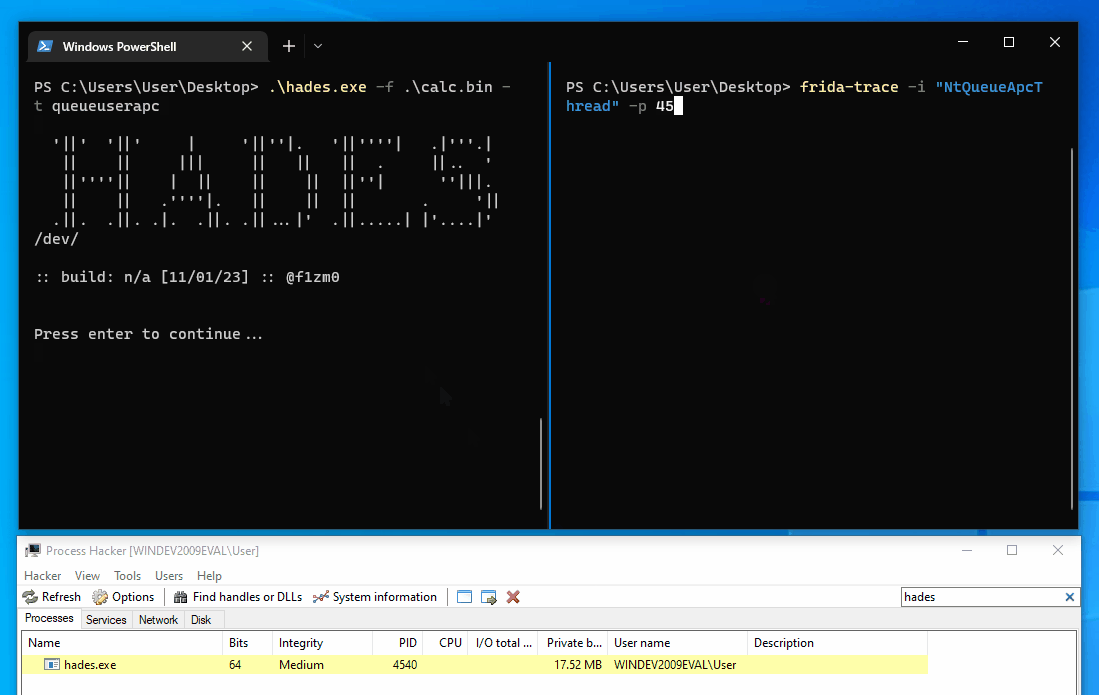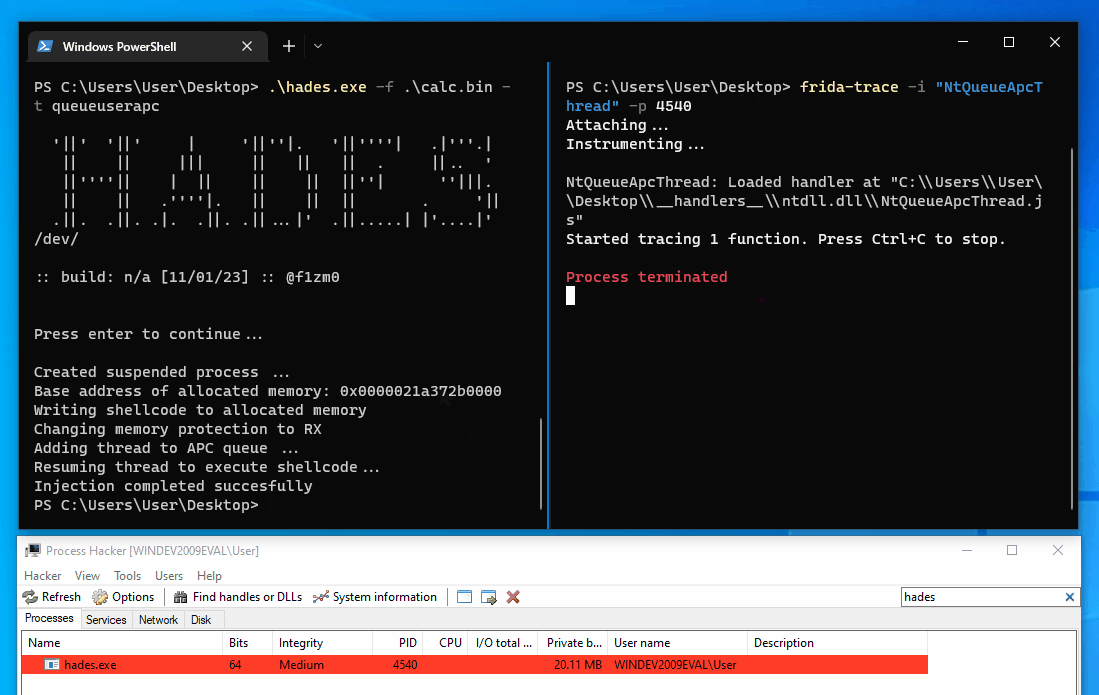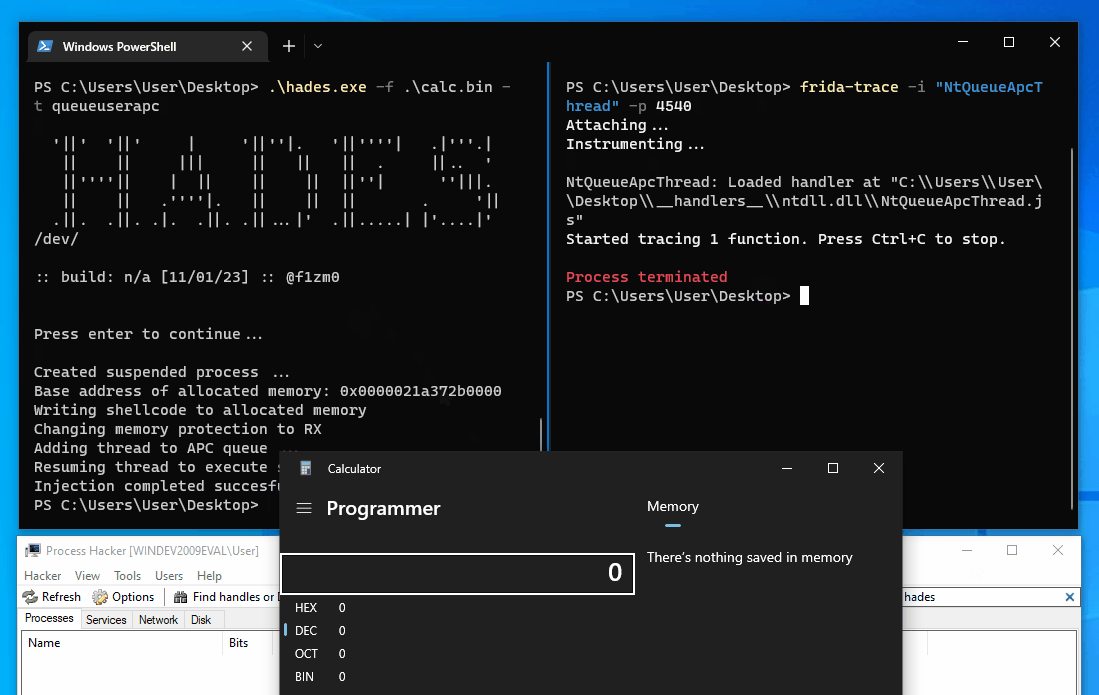
NtQueueApcThread Frida interceptor

Contournement du callback d'instrumentation avec des appels système indirects (la DLL injectée provient de syscall-detect par jackullrich)

syscall-detect bypass

Notes supplémentaires

Version avec appels système directs

Dans la dernière version, les capacités d'appels système directs ont été remplacées par des appels système indirects fournis par acheron. Si pour une raison quelconque vous souhaitez utiliser la version précédente du loader qui utilisait des appels système directs, vous devez passer explicitement le tag direct_syscalls au compilateur, qui déterminera quels fichiers doivent être inclus ou exclus de la compilation.

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

Avertissements

Avertissement
Ce projet a été créé à des fins éducatives uniquement, pour expérimenter le développement de malwares en Go, et en apprendre davantage sur le package unsafe et la syntaxe étrange de Go Assembly. Ne l'utilisez pas sur des systèmes qui ne vous appartiennent pas. Le développeur de ce projet n'est pas responsable des dommages causés par une mauvaise utilisation de cet outil.

Crédits

Merci aux personnes suivantes qui ont partagé leurs connaissances et leur code qui ont inspiré cet outil :

  • @smelly__vx et @am0nsec créateurs de Hell's Gate
  • @modexp l'excellent article de blog de @modexp : Bypassing User-Mode Hooks and syscall invocation in C
  • @ElephantSe4l créateur de FreshyCalls
  • @C_Sto créateur de BananaPhone
  • @winternl pour cet article de blog sur Hooking Nirvana et le callback d'instrumentation pour détecter les appels système suspects depuis le mode utilisateur.

Licence

Ce projet est sous licence GPLv3 - voir le fichier LICENSE pour plus de détails.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →