
0x00sec_code
 0x00pf/0x00sec_code
Dépôt éducatif de code source de sécurité offensive : shells distants, injecteurs ELF, crypters, injection mémoire et droppers pour Linux,…
exploitationshellcodepost-exploitation+5
333
0x00pf/0x00sec_codeDépôt éducatif de code source de sécurité offensive : shells distants, injecteurs ELF, crypters, injection mémoire et droppers pour Linux,…
 tarlogicsecurity/chankro
Outil pour contourner disable_functions et open_basedir
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
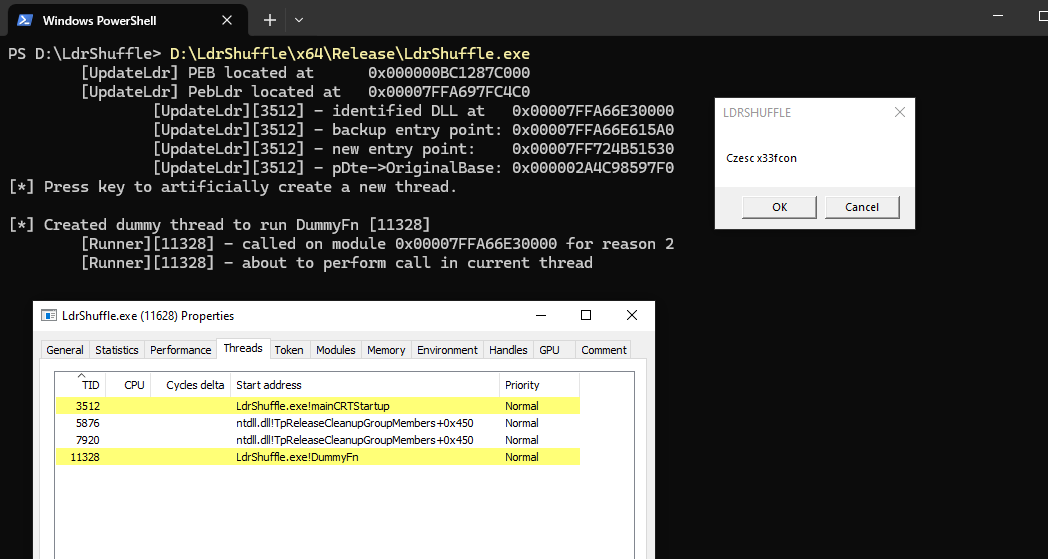 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL
 theqmaks/phantom-frida
Compilez un serveur Frida anti-détection à partir des sources. ~90 correctifs couvrant 16 vecteurs de détection, auto-compilations hebdomadaires avec…
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 qmadev/crabloader
Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…
 d7ead/mkpivm
Générez des machines virtuelles polymorphes et indépendantes de la position (PIVM) à partir d'un shellcode x86/x64 arbitraire.
 zer0x64/shellcide
IDE de shellcode
 nodiuus/nocturne
Un virtualiseur de code bin2bin pour exécutables PE x86-64
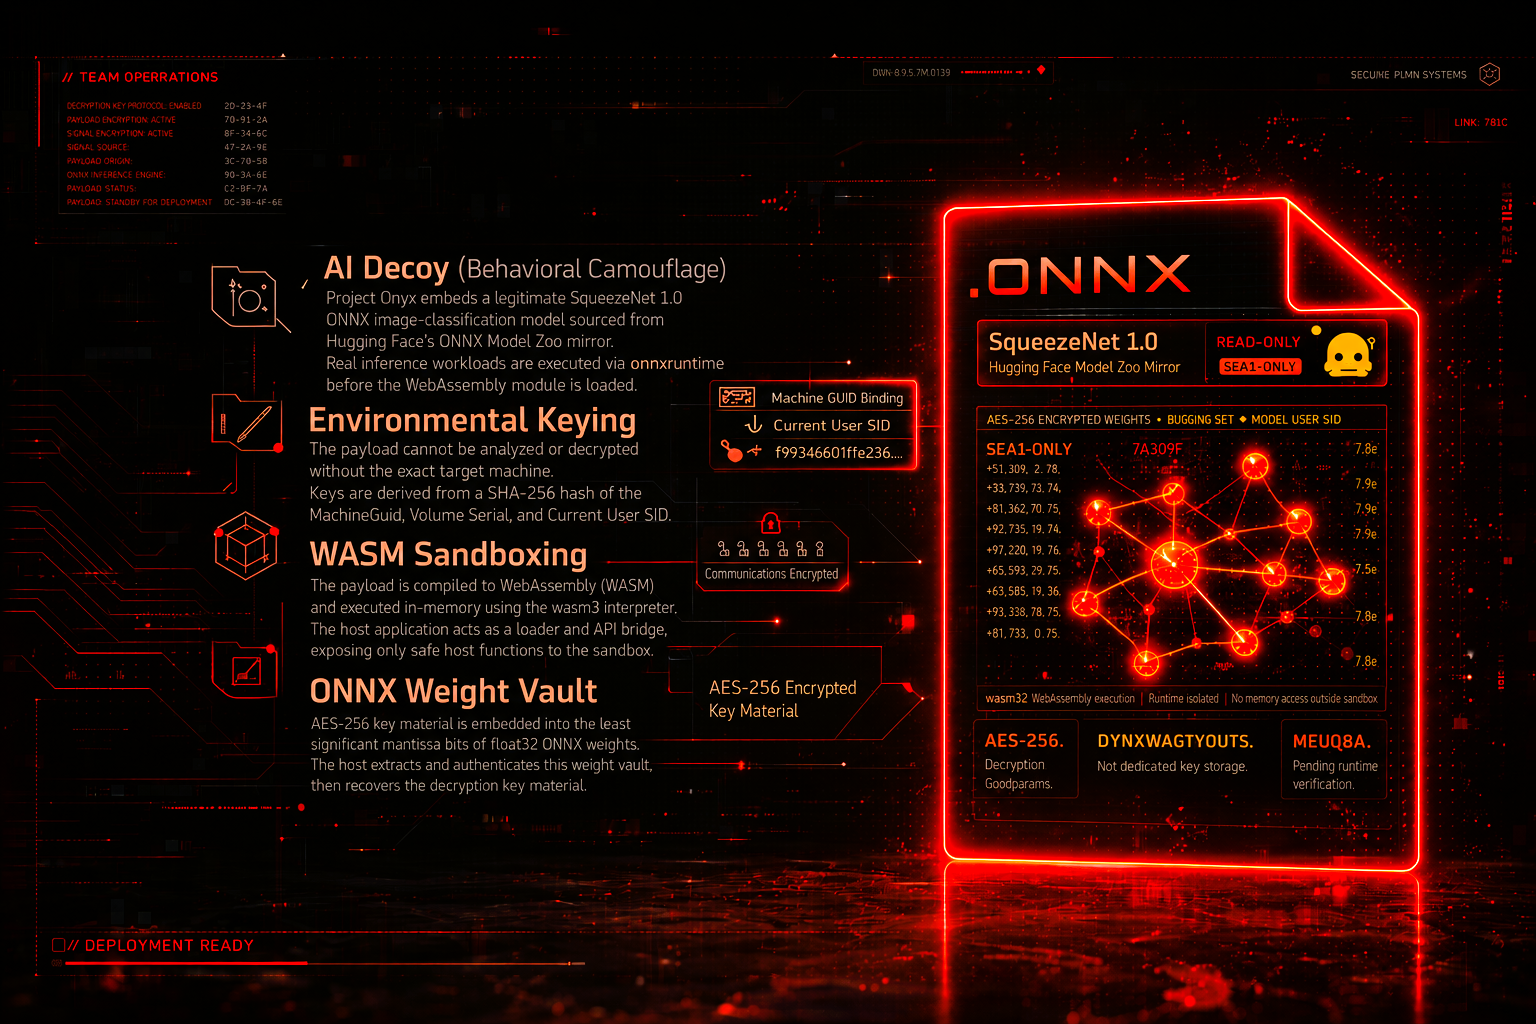 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
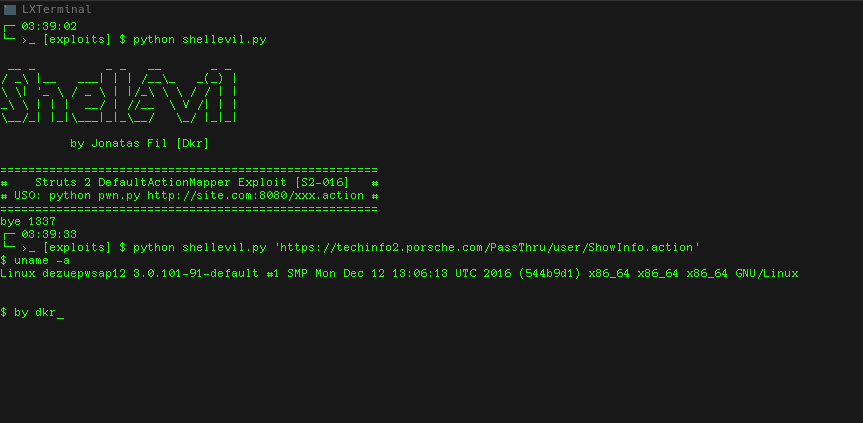 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
 m4n3dw0lf/pythem
framework de pentest
 k8gege/k8tools
K8 Collection d'outils (Pénétration du réseau interne / Outils d'élévation de privilèges / Débordement à distance / Exploitation de vulnérabilités /…
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 gallopsled/pwntools
Framework CTF et bibliothèque de développement d'exploits
