Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
nocturne — Un virtualiseur de code bin2bin pour exécutables PE x86-64 | Kitploit

Outils/GitHubGitHub/nodiuus/nocturne
Génération de PayloadsExploitationRétro-ingénierieShellcodeTests d'IntrusionAnalyse de BinairesRed TeamingExploitation de Binaires
GitHubnodiuus/nocturne

nocturne

Un virtualiseur de code bin2bin pour exécutables PE x86-64

Voir le dépôt
1711576il y a 5 moisVérifié par Kitploit
Partager

nocturne

Nommé d'après l'un de mes jeux préférés, « nocturne » est un virtualiseur de code PE x86-64 bin2bin et un réécrivain binaire.

Fonctionnalités

  • Pont d'appel natif
  • 30+ gestionnaires VM
  • Obfuscation intégrée par code poubelle
  • État VM par invocation, thread-safe

Utilisation

Pour utiliser le virtualiseur Nocturne, copiez et incluez nocturne_sdk.hpp depuis core/ dans votre projet.

#include "nocturne_sdk.hpp"

VIRTUALIZE int secret(int x) {
	if (x % 2 == 0) {
		return x / 2;
	} else {
		return x * 3 + 1;
	}
}
VIRTUALIZE_MARK(secret);

Ensuite, exécutez l'exécutable en ligne de commande.

cli.exe -i <input.exe> -o <output.exe>

Exemple :

cli.exe -i example.exe -o example_protected.exe

Par défaut, la CLI utilise le mode auto.

Ou, explicitement :

cli.exe -i <input.exe> -o <output.exe> --mode auto

Exemple :

cli.exe -i example.exe -o example_protected.exe --mode auto

Pour analyser les marqueurs :

cli.exe -i <input.exe> -o <output.exe> --mode markers

Exemple :

cli.exe -i example.exe -o example_protected.exe --mode markers

Ou, si vous souhaitez virtualiser des segments spécifiques d'un binaire sans le SDK :

cli.exe -i <input.exe> -o <output.exe> --mode rva <start_rva> <end_rva>

Exemple :

cli.exe -i calc.exe -o calc_vmp.exe --mode rva 0x1600 0x1864

Captures d'écran

Avant virtualisation : image

Après virtualisation :

image

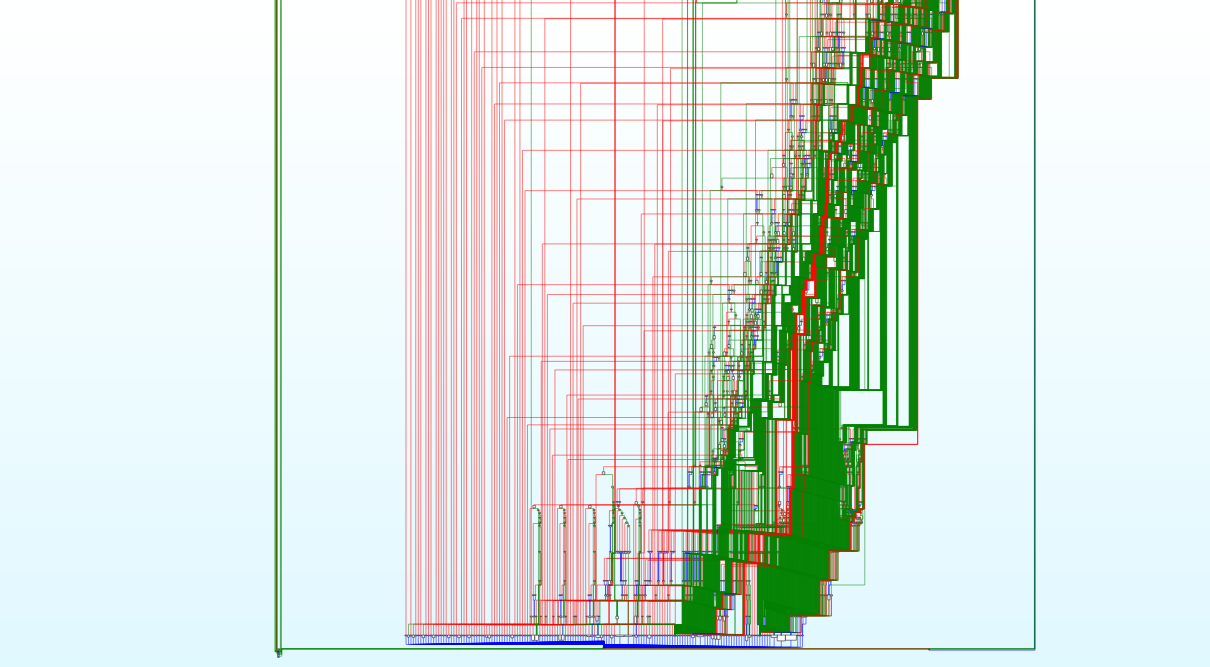
Boucle de répartition obfusquée : image

Dépendances

LIEF
Zydis
argparse

Avertissement

Avant tout, il s'agit principalement d'un projet de preuve de concept. Ne vous attendez pas à ce qu'il soit trop stable. Ceci dit, j'ajouterai progressivement plus de fonctionnalités/correctifs au fil du temps.

Si vous souhaitez des fonctionnalités ou des gestionnaires implémentés, je vous encourage à ouvrir un ticket. Toute contribution est la bienvenue.

Licence

Ce projet est disponible sous forme de code source consultable, pas open source.

Le code source est disponible sous la licence PolyForm Noncommercial License 1.0.0.

Vous pouvez utiliser, étudier, modifier et partager ce logiciel à des fins non commerciales, sous réserve des termes de la licence.

L'utilisation commerciale, l'utilisation en entreprise, l'utilisation interne, l'utilisation en production professionnelle, les services hébergés, les produits payants, le travail client, le travail de conseil ou le déploiement organisationnel ne sont pas autorisés sans une licence écrite distincte.

Pour toute licence commerciale ou d'entreprise, contactez : [email protected] / @nodiuus

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →