
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
398 résultats
DbgNexum preview

DbgNexum

GitHubdis0rder0x00/dbgnexum

Injection de shellcode utilisant l'API de débogage Windows
payload-generationexploitationshellcode+6
183il y a 9 mois
byvalver preview

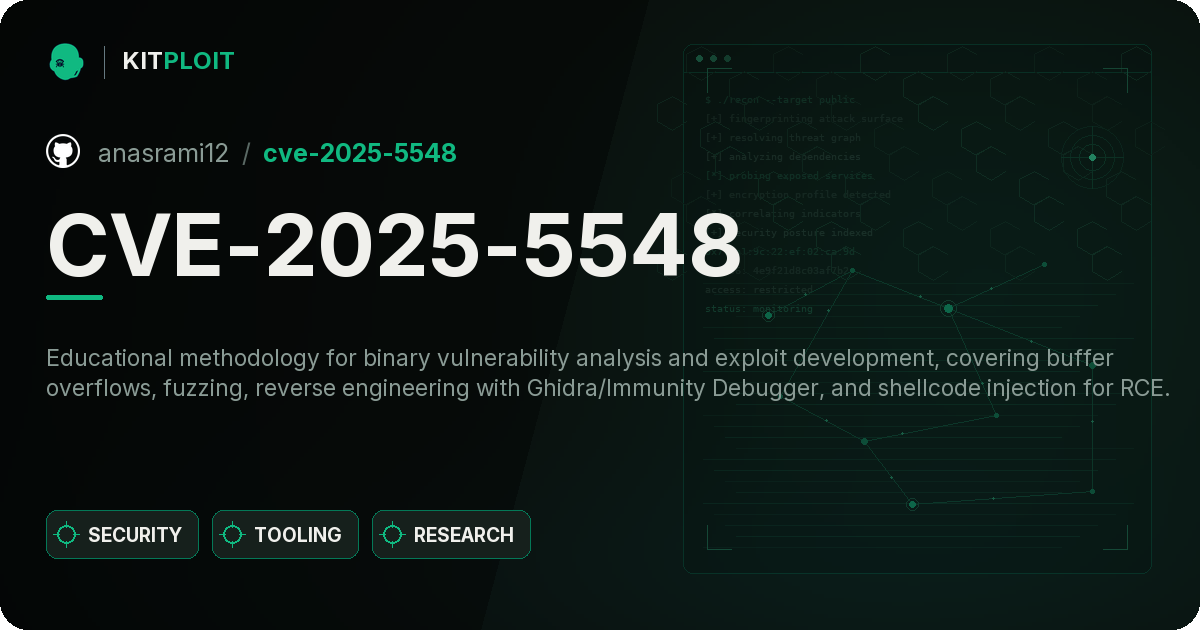
byvalver

GitHubumpolungfish/byvalver

prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
exploitationshellcodemalware-analysis+6
63il y a 7 mois
CVE-2025-5548 preview

CVE-2025-5548

GitHubanasrami12/cve-2025-5548

Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
vulnerability-analysisexploitationreverse-engineering+8
il y a 6 mois
hedgehog-tools preview

hedgehog-tools

GitHubstruppigel/hedgehog-tools

Collection de scripts pour l'analyse de malwares, la désobfuscation et l'extraction de configurations. Prend en charge l'analyse statique, le…

static-analysisdynamic-analysis-sandboxingreverse-engineering+4
142il y a 3 mois
Neo preview

Neo

GitHubstillbigjosh/neo

Le framework NeoC2

privilege-escalationexploit-frameworkspersistence-mechanisms+8
34il y a 12 jours
cheatengine-mcp-bridge preview

cheatengine-mcp-bridge

GitHubmiscusi-peek/cheatengine-mcp-bridge

Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…

dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2kil y a 1 mois
shredder-rs preview

shredder-rs

GitHubzx0cf1/shredder-rs

Un moteur de mutation polymorphe haute-fidélité pour x86_64 axé sur la fragmentation au niveau des instructions et la préservation du contexte.
payload-generationexploitationreverse-engineering+4
113il y a 8 mois
anamnesis-release preview

anamnesis-release

GitHubseanheelan/anamnesis-release

Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…

penetration-testing-frameworksexploit-frameworksvulnerability-analysis+9
628il y a 8 mois
Rainfall preview

Rainfall

GitLabqduarte-42/rainfall

Introduction à l'exploitation des binaires ELF.
exploitationreverse-engineeringshellcode+5
il y a 11 mois
eden preview

eden

GitHubcobalt-strike/eden

Un POC UDRL pour Cobalt Strike construit avec Crystal Palace qui combine la technique de streaming de pages de Raphael Mudge avec une passerelle…
penetration-testing-frameworksexploit-frameworksshellcode+4
137il y a 10 mois
static_asm preview

static_asm

GitHubmahmoudimus/static_asm

Assembleur compile-time C++2x en en-tête uniquement pour l'encodage d'instructions x86/x86-64

payload-generationcode-analysisexploitation+6
31il y a 8 mois
Cobaltstrike_BOFLoader preview

Cobaltstrike_BOFLoader

GitHubcodextf2/cobaltstrike_bofloader

open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
penetration-testing-frameworksexploit-frameworksshellcode+3
74il y a 21h 19m
watcher preview

watcher

GitHubthemoonsir/watcher

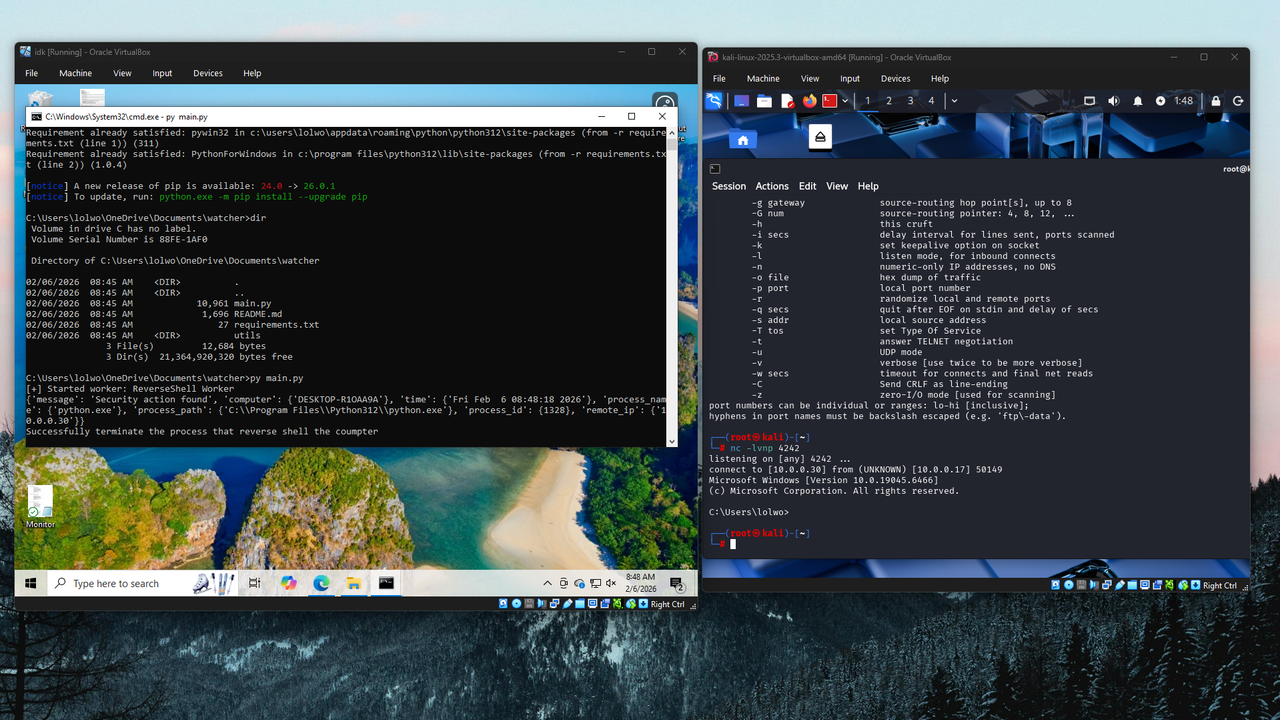
Détection du reverse shell et le tuer avant d'essayer le shell.
defensive-toolsmemory-forensicsreverse-engineering+5
2il y a 7 mois
DuplexSpyCS preview

DuplexSpyCS

GitHubiss4cf0ng/duplexspycs

Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
privilege-escalationshellcodepost-exploitation+5
217il y a 7 mois
malasada preview

malasada

GitHubsliverarmory/malasada

Chargeur de shellcode depuis une bibliothèque partagée Linux
exploitationshellcodepost-exploitation+5
101il y a 7 mois
reverse-shell preview

reverse-shell

GitHublukechilds/reverse-shell

Service de reverse shell à la demande qui détecte automatiquement l'environnement cible et exécute la charge utile appropriée pour un accès distant…
exploitationshellcodepenetration-testing+3
2.0kil y a 7 mois
ASPX_WebShell_COFFLoader preview

ASPX_WebShell_COFFLoader

GitHubepotseluevskaya/aspx_webshell_coffloader

Shell web ASPX avec chargeur COFF pour exécuter des fichiers objet Beacon (BOF) sur des serveurs cibles via un client Python semi-interactif, conçu…
shellcodeweb-application-exploitationpenetration-testing+3
134il y a 6 mois
CustomLoadImage preview

CustomLoadImage

GitHubbackdoorskid/customloadimage

Chargement furtif d'assembly .NET via AssemblyNative::LoadFromBuffer

defensive-toolsexploitationshellcode+3
58il y a 6 mois
Précédent1…91011…23Suivant