Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
166 résultats
Graylog2__graylog2-server_CVE-2023-41044_5-1-2 preview

Graylog2__graylog2-server_CVE-2023-41044_5-1-2

GitHubshoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2

Plateforme open source de gestion de logs pour l'agrégation centralisée des logs, l'analyse en temps réel et la surveillance des événements de…

security-virtualizationthreat-intelligenceintrusion-detection+3
il y a 9 mois
SpeculativeExecutionAssessment preview

SpeculativeExecutionAssessment

GitHubgregaskew/speculativeexecutionassessment

Évalue un système pour les vulnérabilités d'« exécution spéculative » décrites dans CVE-2017-5715, CVE-2017-5753, CVE-2017-5754

vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
il y a 6 ans
external_libcap-Android10_r33_CVE-2023-2603 preview

external_libcap-Android10_r33_CVE-2023-2603

GitHubpazhanivelmani/external_libcap-android10_r33_cve-2023-2603

Bibliothèque de capacités POSIX.1e pour Android 10, qui traite de CVE-2023-2603 avec des outils pour définir et obtenir les capacités des processus…

android-securityprivilege-escalationvulnerability-analysis+3
il y a 1 an
mcpguard-dynamic preview

mcpguard-dynamic

GitHubfacebook/mcpguard-dynamic

Sandbox eBPF au niveau du noyau pour sécuriser les appels d'outils d'agents LLM effectués via le protocole de contexte de modèle (MCP)

defensive-toolscontainer-securitydynamic-analysis-sandboxing+8
68il y a 2 mois
Inferno preview

Inferno

GitHubchefkissinc/inferno

Émulateur de dispositif Apple Silicon.

embedded-systems-securityios-securityreverse-engineering+3
3.9kil y a 2 mois
windows preview

windows

GitHubdockur/windows

Exécutez Windows dans un conteneur Docker avec accélération KVM, installation automatique et ressources personnalisables. Prend en charge plusieurs…

general-purpose-utilitiescontainer-securitysecurity-virtualization+1
52.8kil y a 7 jours
flatpak preview

flatpak

GitHubflatpak/flatpak

Cadre de sandboxing et de distribution d'applications Linux

container-securitysecurity-virtualization
5.0kil y a 13 jours
foxcage preview

foxcage

GitLabgrepular/foxcage

Exécutez Firefox dans un conteneur Podman rootless avec des capabilities supprimées, un réseau isolé et un stockage éphémère afin de contenir les…

defensive-toolscontainer-securitysecurity-virtualization+1
il y a 12 jours
edk2 preview

edk2

GitHubtianocore/edk2

EDK II

embedded-systems-securitysecurity-virtualizationcryptography+3
6.2kil y a 3 mois
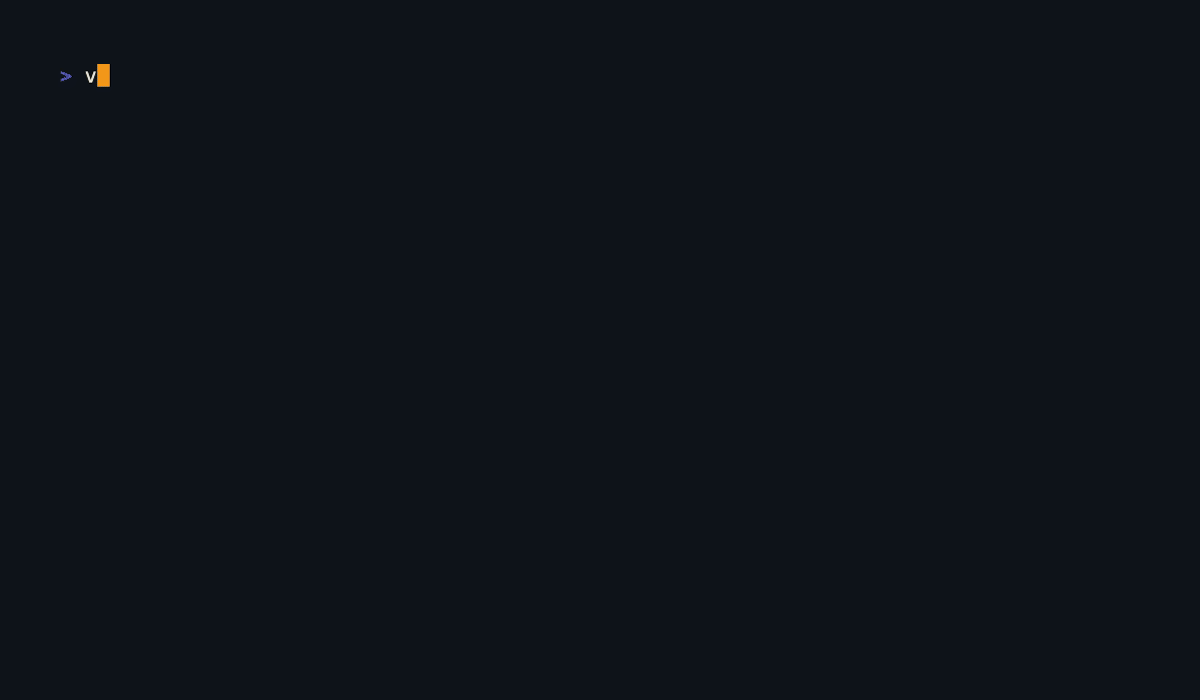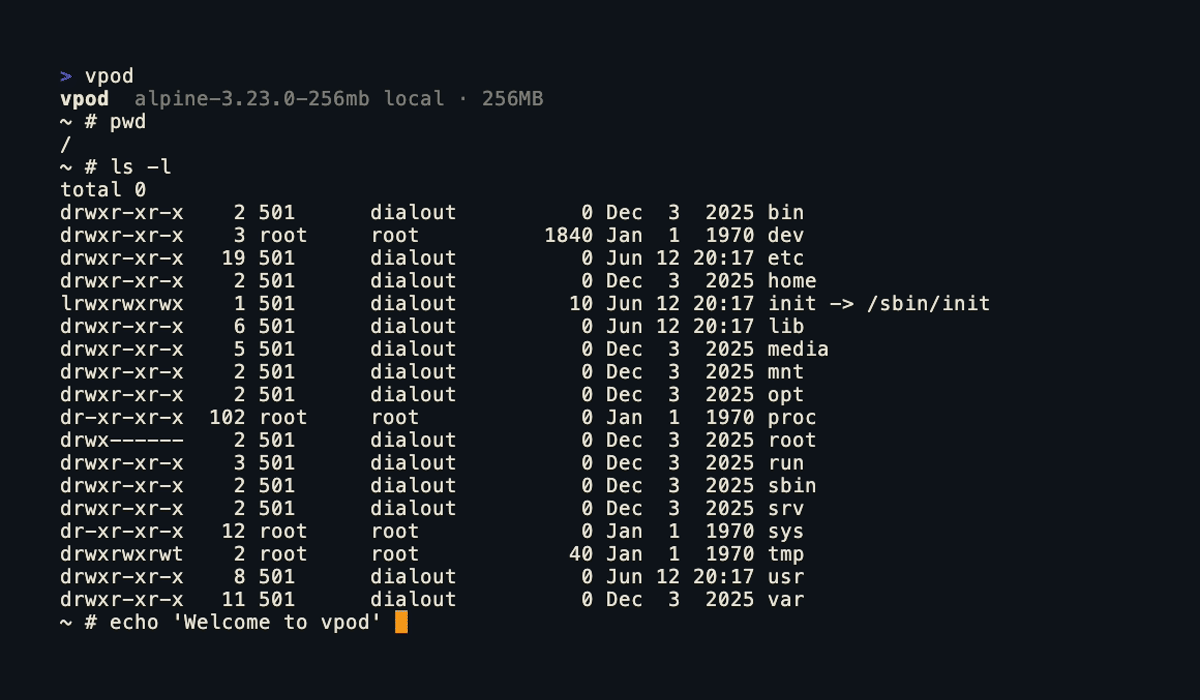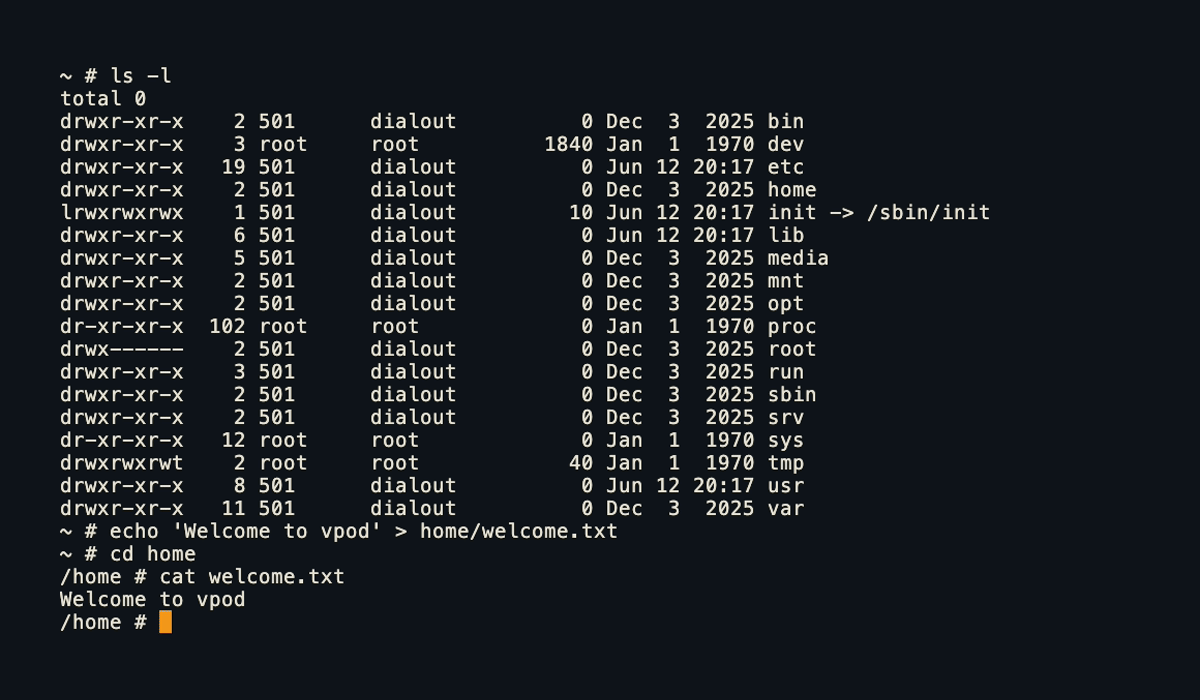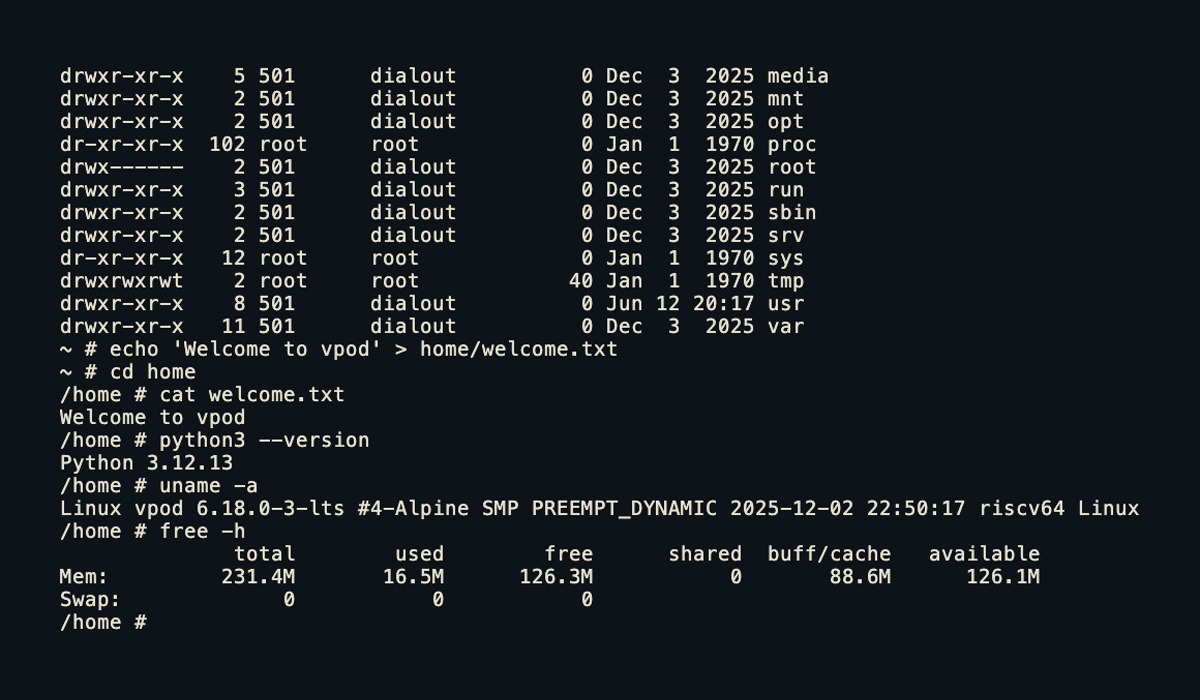
vpod preview

vpod

GitHubcapsulerun/vpod

Sandbox Linux légères et sécurisées pour les processus non fiables. Fonctionne dans le navigateur et sur le serveur.

defensive-toolscontainer-securitydynamic-analysis-sandboxing+3
65il y a 13 jours
secureboot_objects preview

secureboot_objects

GitHubmicrosoft/secureboot_objects

Le référentiel de Microsoft regroupant les objets de démarrage sécurisé (KeK, Db, Dbx) pour le firmware et le runtime, permettant des mises à jour de…

embedded-systems-securityconfiguration-auditingsecurity-virtualization+3
281il y a 2 jours
appsandbox preview

appsandbox

GitHubjamesstringer90/appsandbox

Créez facilement des machines virtuelles complètes en bac à sable pour le développement ou les modèles d'utilisation informatique.

dynamic-analysis-sandboxingscripting-automationsecurity-virtualization+1
529il y a 13 jours
AndroSH preview

AndroSH

GitHubahmed-alnassif/androsh

AndroSH No-Root Multi-Distro Linux sur Android via Shizuku/ADB - Exécutez Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…

android-securityosintcontainer-security+6
232il y a 26 jours
beelzebub preview

beelzebub

GitHubbeelzebub-labs/beelzebub

Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.

defensive-toolscontainer-securitysecurity-virtualization+7
2.1kil y a 3 jours
sandbox preview

sandbox

GitHubpwnfunction/sandbox

Exécutez du code IA non fiable en toute sécurité, rapidement

container-securitydynamic-analysis-sandboxingsecurity-virtualization+3
196il y a 9 mois
libloong preview

libloong

GitHublibriscv/libloong

Le sandbox LoongArch le plus rapide

embedded-systems-securityreverse-engineeringsecurity-virtualization+3
64il y a 7 jours
coderunner preview

coderunner

GitHubinstavm/coderunner

Un bac à sable local pour vos agents IA

container-securitydynamic-analysis-sandboxingsecurity-virtualization+2
882il y a 1 mois
rex preview

rex

GitHubrex-rs/rex

Rex est un framework d'extension de noyau sûr et utilisable qui permet de charger et d'exécuter des programmes d'extension en Rust à la place d'eBPF.

embedded-systems-securitydynamic-analysis-sandboxingsecurity-virtualization
554il y a 2 mois
Précédent1…567…10Suivant