
mxc
 microsoft/mxc
Policy-driven, layered isolation and containment
cloud-infrastructure-securitydefensive-toolscontainer-security+3
microsoft/mxcPolicy-driven, layered isolation and containment
 michaels1011/ephemora-cell
# Runtime WASM basé sur les capacités pour exécuter du code généré par IA non fiable Runtime WASM basé sur les capacités pour exécuter du code…
 db-ol/cuaharm
Benchmark pour évaluer les risques de sécurité des agents utilisant un ordinateur, avec 104 scénarios réalistes d’utilisation abusive répartis dans…
 microsoft/pqcrypto-lweke
Bibliothèque C implémentant FrodoKEM, un mécanisme d'encapsulation de clé post-quantique basé sur le problème Learning with Errors, avec des…
 withsecurelabs/amsidetection
Outil de preuve de concept pour détecter les contournements d'AMSI (Antimalware Scan Interface) et l'activité malveillante de scripts en mémoire sur…
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
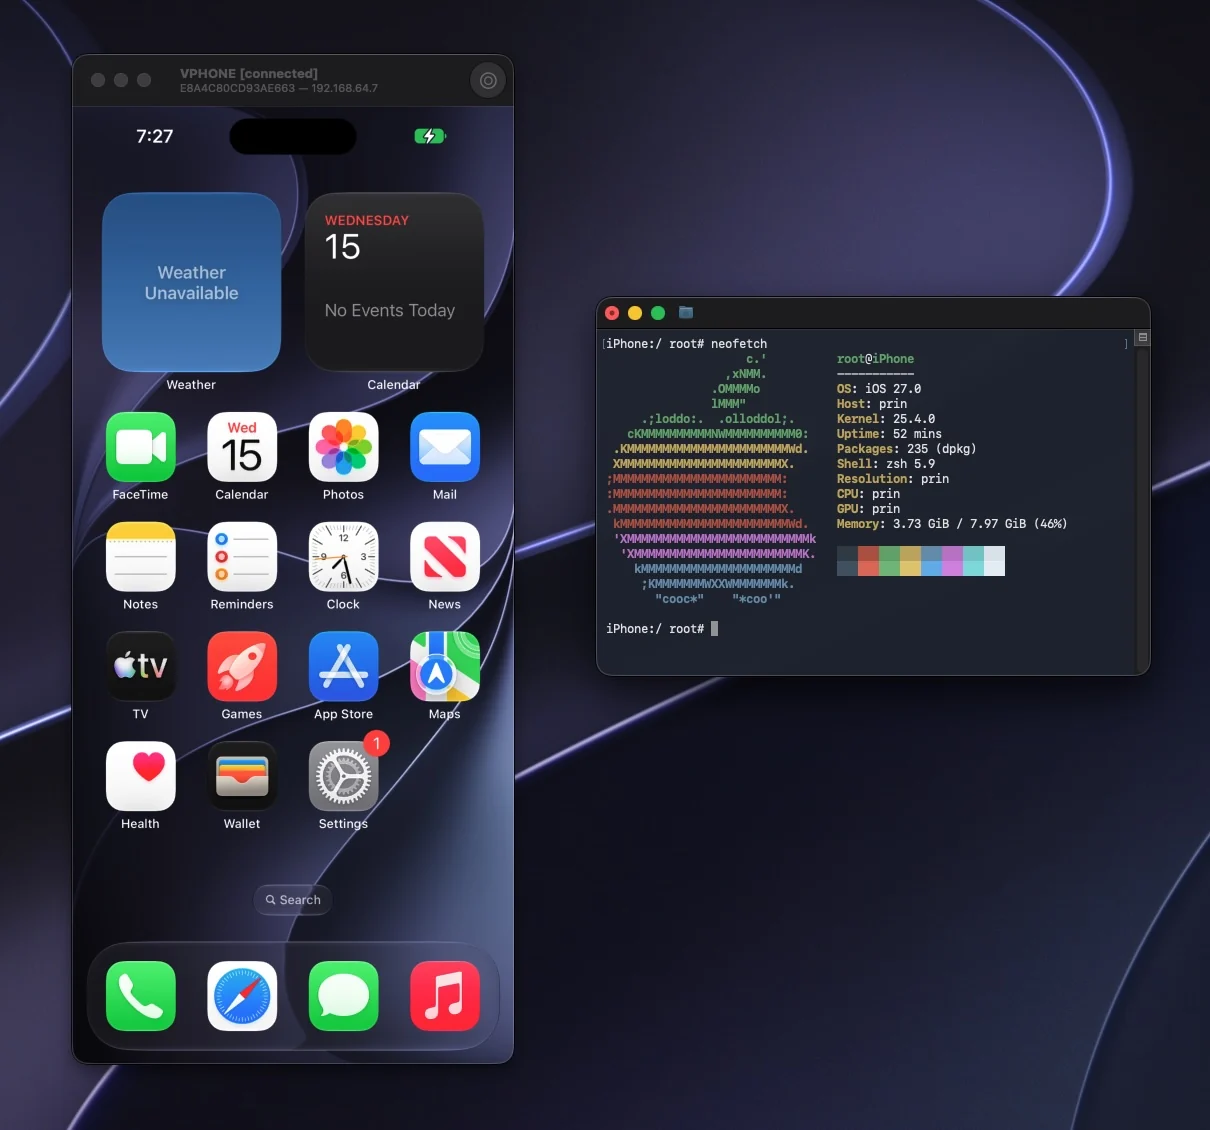 lakr233/vphone-cli
Démarrez et gérez des iPhones virtuels sur Apple Silicon avec le patchage du firmware, des variantes de jailbreak et des fonctionnalités de recherche…
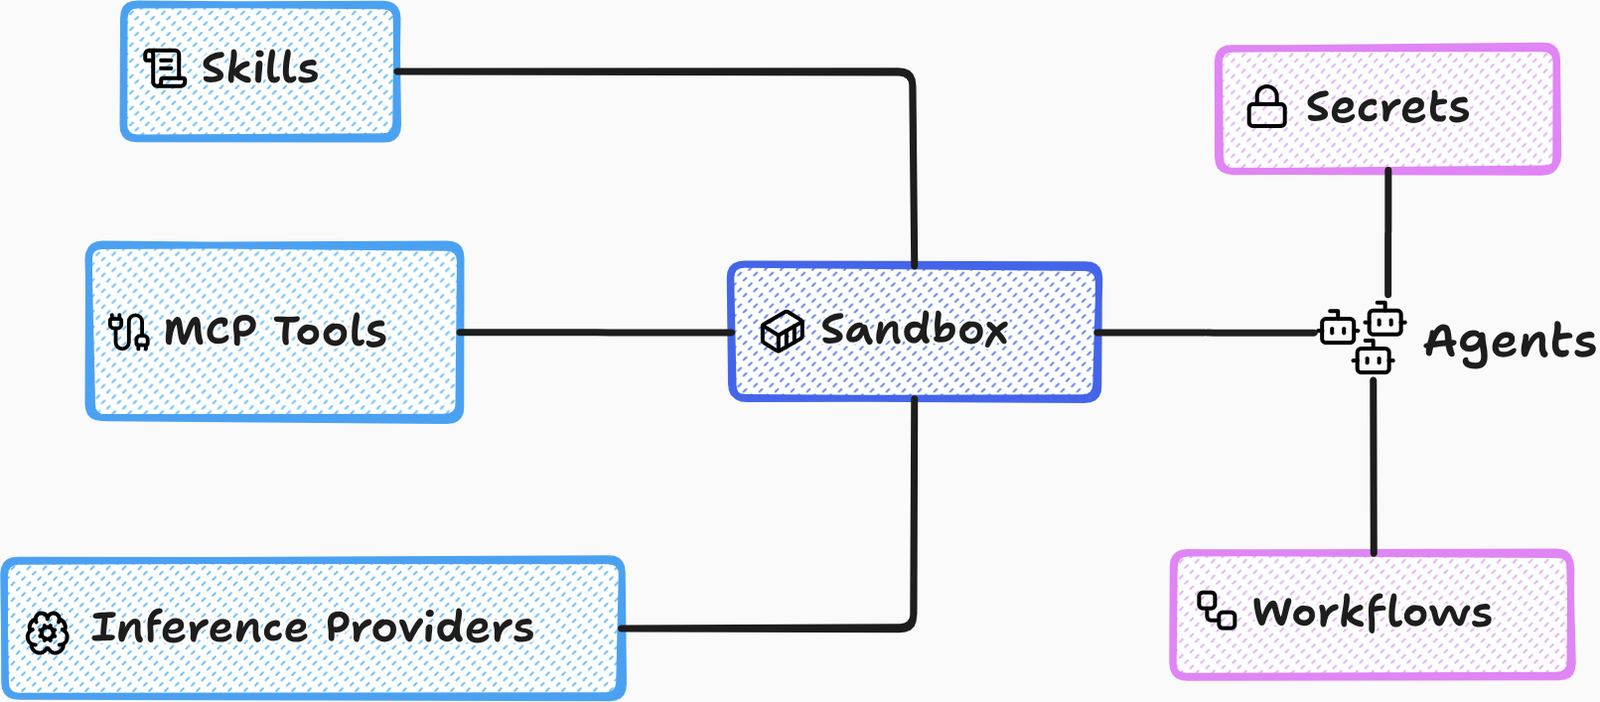 accuknox/agentz
Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).
 mrunalp/block-copyfail
BPF LSM bloqueur pour CVE-2026-31431 (Copy Fail) - remédiation sans redémarrage pour OpenShift 4
 vatson112/deny-af-alg-bpf
eBPF LSM program that blocks AF_ALG socket creation to mitigate CVE-2026-31431, with userspace daemon logging denied attempts via ring buffer.
 wgnet/wg.copyfail.patch
eBPF-based workaround pour CVE-2026-31431 (Copy.Fail) qui filtre ou tue la création de sockets AF_ALG afin de prévenir l'escalade de privilèges…
 siyad01/agentbox
Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…
 phalanx-ccs/copy-fail
Outil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
 linux-zs/cve-2026-31431-mitigation
Mitigation basée sur Seccomp pour CVE-2026-31431, une LPE du noyau Linux. Bloque la socket AF_ALG via un module PAM et un wrapper autonome, avec…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 cert-ee/cuckoo3
Sandbox open-source d'analyse automatisée de malwares qui exécute des fichiers et des URL suspects dans des machines virtuelles isolées et génère des…
 containers/bubblewrap
Outil de sandboxing non privilégié de bas niveau utilisé par Flatpak et des projets similaires.
 scy-phy/minicps
Framework de simulation temps réel pour les systèmes cyber-physiques avec modèles de processus physiques/dispositifs de contrôle et émulation réseau…