TornadoRevC2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…

Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…

Un autre outil pour l'énumération de sous-domaines avec quelques tours de magie 🧙🏻♂️

Outil hors ligne et axé sur la sécurité pour synchroniser et gérer les compétences des agents.

Outil de vérification en mode batch pour les indicateurs du malware Shadowhammer, analysant les adresses MAC locales ou fournies par rapport aux…

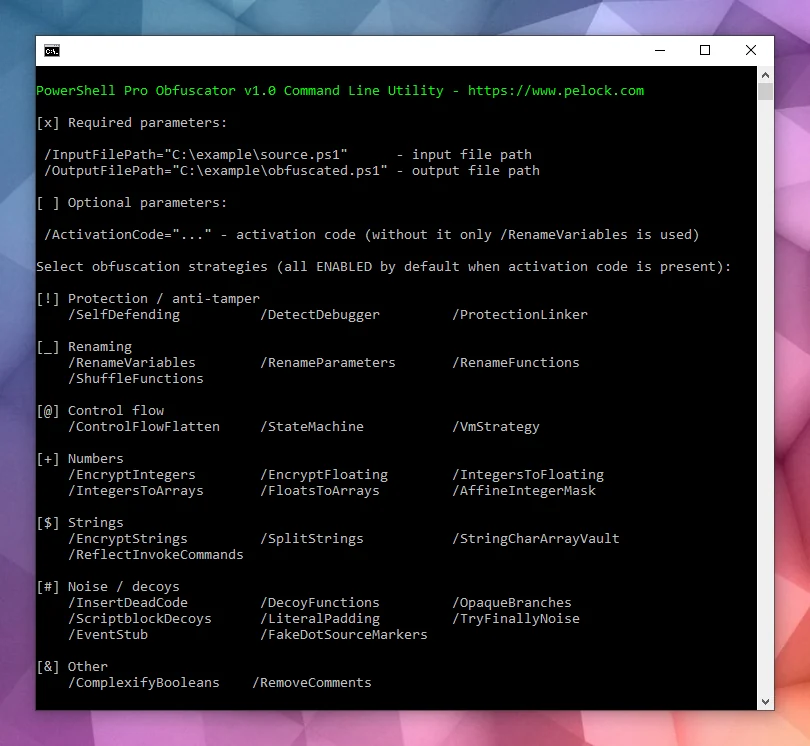
Automatisez l’obfuscation et la virtualisation du code source des scripts PowerShell grâce à une API Web flexible pour Python (package pip).

Obfusque les scripts PowerShell et JavaScript à l'aide d'une analyse basée sur tree-sitter, avec plusieurs profils d'imposteur configurables pour la…

Paranoïaque désactive la prise en charge d'IPsec ESP sous Linux (esp4/esp6) et la prise en charge de RxRPC.

Un playbook Ansible pour atténuer la vulnérabilité CVE-2026-31431 sur les OS basés sur RHEL et Debian.

Scripts d’atténuation par distribution pour CVE-2026-31431 (« Copy Fail »), LPE du noyau Linux.

Outil d'audit en lecture seule pour CVE-2026-0300 (exposition du portail d'authentification User-ID de PAN-OS)

# Un script security-remediation.sh pour CVE-2026-41940 (cPanel), CVE-2026-31431 (kernel « Copy Fail »), CSF, nettoyage optionnel de domaine/proxy,…

Ce script tentera d'atténuer l'attaque copy_fail. CVE-2026-31431

Analysez les dépôts locaux pour détecter les versions vulnérables d'axios (CVE-2026-40175) et corrigez-les de manière interactive

Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…

Un outil de détection passive permettant d'identifier une exposition potentielle à CVE-2026-24061 dans les installations telnet de GNU inetutils.

Ce script Pwsh exécute des scans AppScan Standard contre une liste de sites web (URLs.txt) pour vérifier la vulnérabilité Log4J (CVE-2021-44228).

Outil de mitigation automatisé pour CVE-2026-32746, offrant un rollback atomique, une prise en charge multi-pare-feu (UFW, firewalld, nftables,…