

awesome-ctf-resources
 devploit/awesome-ctf-resources
Liste sélectionnée de frameworks, bibliothèques, outils et ressources pédagogiques de Capture The Flag (CTF) pour résoudre des défis en…
exploitationreverse-engineeringforensics+6
785
devploit/awesome-ctf-resourcesListe sélectionnée de frameworks, bibliothèques, outils et ressources pédagogiques de Capture The Flag (CTF) pour résoudre des défis en…
 hack-with-github/awesome-hacking
Une collection de diverses listes géniales pour hackeurs, testeurs d'intrusion et chercheurs en sécurité
 memn0ps/illusion-rs
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
 hzqst/unicorn_pe
Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement…
 aftermathlabs/vmp2
Dépaqueter et désobfusquer les binaires protégés par VMProtect 2 avec un explorateur de VM basé sur l'émulation, un profileur de handlers et un…
 hugsy/recon_2024_windbg_workshop
Matériel d'atelier pour maîtriser le débogage WinDbg en mode noyau et mode utilisateur, avec configuration de KdNet, démos et un défi Time Travel…
 revng/revng-c
Bibliothèque centrale de lifting binaire qui traduit le code exécutable en IR LLVM et reconstruit du code source de type C pour l'ingénierie inverse…
 ospg/binwalk
Outil d'analyse de firmware
 memn0ps/matrix-rs
Rusty Hypervisor - Hyperviseur Blue Pill de type 2 du noyau Windows en Rust (Nom de code : Matrix)
 eybisi/kavanoz
Dépaquetage statique des malwares bancaires Android courants.
 de4dot/de4dot
Désobfuscateur et unpacker .NET.
 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 sentinel-one/peafl64
Outil d'instrumentation binaire statique pour exécutables Windows x64
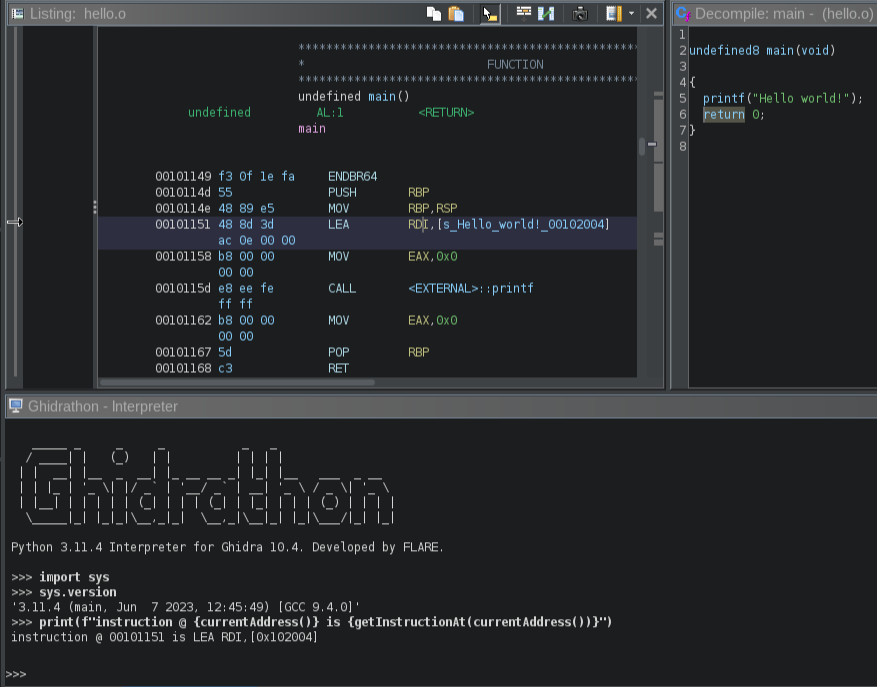 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 beardypig/ghidra-emotionengine
Processeur Ghidra pour le CPU MIPS de l'Emotion Engine de la PlayStation 2
 cisco-talos/remcos-decoder
Talos Decryptor POC pour Remcos RAT version 2.0.5 et antérieures
 kiexitdispatcher/godefender
Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)