Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/hzqst/unicorn_pe
Analyse Dynamique (Sandboxing)ExploitationRétro-ingénierieFuzzingAnalyse de MalwareAnalyse de BinairesArchived
GitHubhzqst/unicorn_pe

unicorn_pe

Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement des chaînes et importations VMProtect.

Voir le dépôt
92720647il y a 10 moisPas encore vérifié
Partager

Unicorn PE

Unicorn PE est un projet/framework d'instrumentation basé sur unicorn, conçu pour émuler l'exécution de code pour les fichiers PE Windows, en particulier ceux qui sont packés.

  • Ce projet est archivé et n'est plus maintenu. sogen est recommandé comme successeur.

Fonctionnalités

Extraire l'image PE de la mémoire d'émulation vers un fichier, corriger la table d'imports, déchiffrer les chaînes VMProtect, déchiffrer les imports VMProtect.

Support partiel des exceptions. (uniquement #DB et #BP)

Afficher le désassemblage pour toutes les instructions exécutées.

Mise à jour de BlackBone vers la dernière version (2020.4.5).

TODO

Fonctionnalité : x86 (priorité basse) -- 0%

Compilation

Visual Studio 2017 ou 2019

Ouvrir unicorn_pe.sln avec Visual Studio

Compiler le projet "unicorn_pe" en x64/Release ou x64/Debug. (Pas de support x86 pour le moment)

Utilisation

unicorn_pe (nom de fichier ou chemin) [-k pour l'émulation de pilote en mode noyau] [-disasm pour afficher le désassemblage] [-dump pour l'extraction binaire] [-packed pour un binaire packé] [-boundcheck pour la vérification des limites d'accès mémoire, peut ralentir l'exécution]

Programmation

...à documenter

Captures d'écran

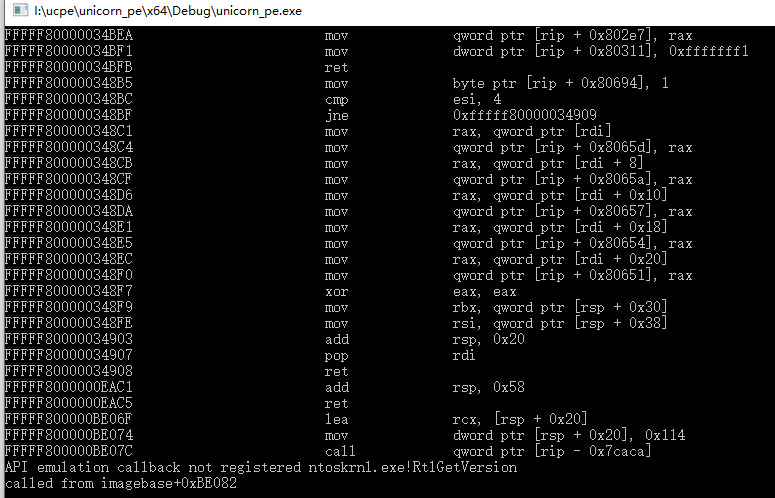
pilote d'origine

1

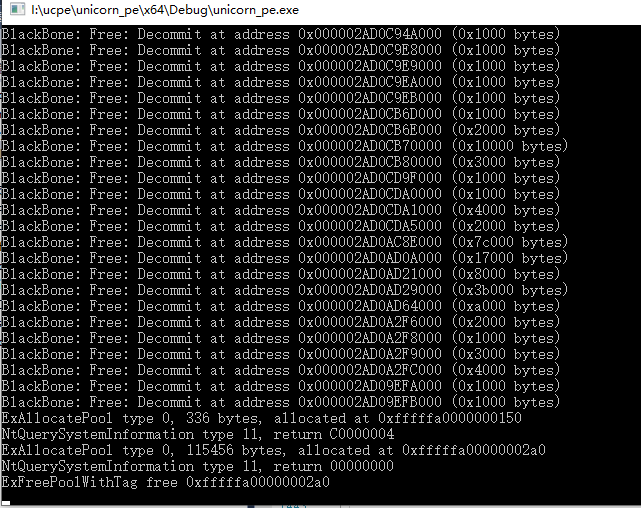
pilote packé avec VMProtect

2

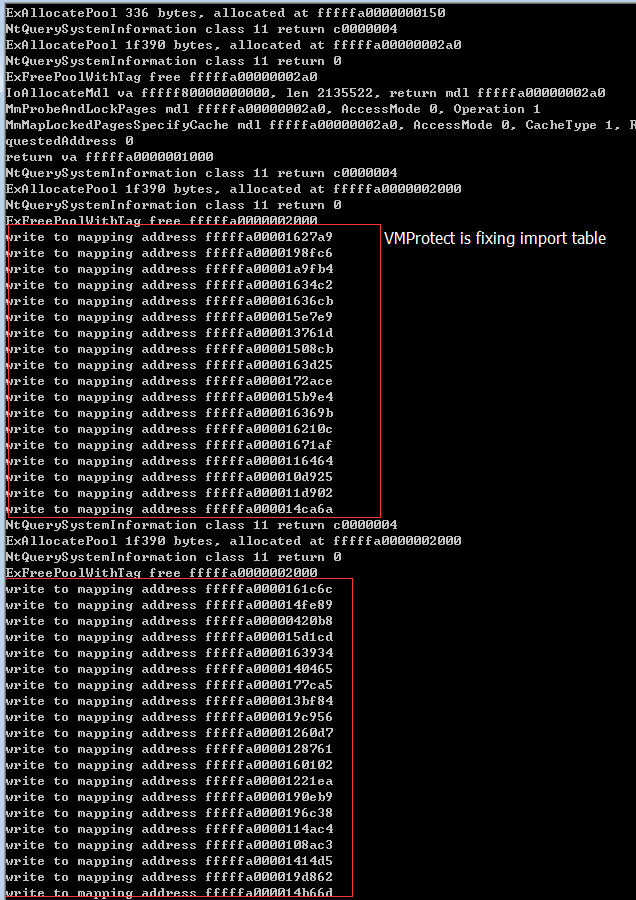
VMProtect corrige l'IAT chiffré

3

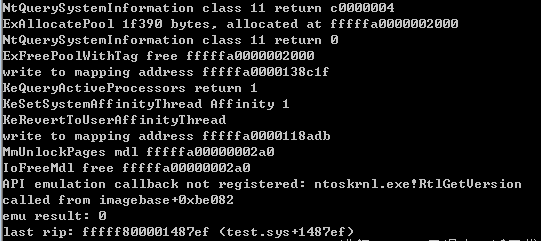
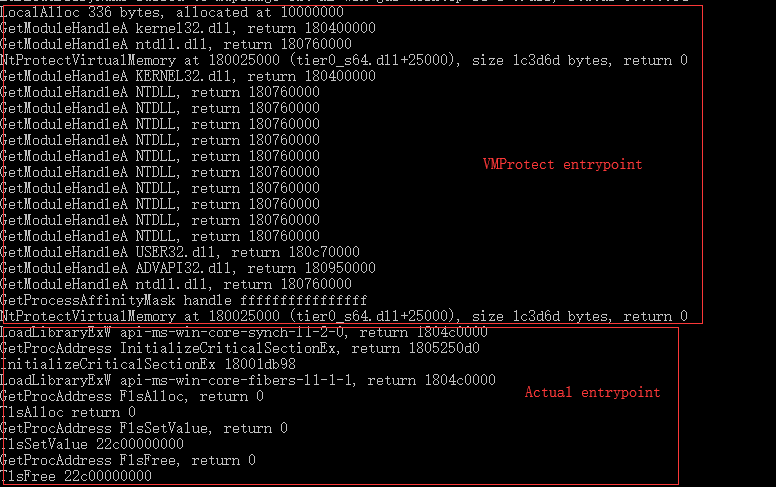
VMProtect revient au point d'entrée d'origine

4

DLL packée avec VMProtect, émulation complète en mode utilisateur.

4

Licence

Ce logiciel est publié sous la licence MIT, voir LICENSE.

Dépendances

Une modification de https://github.com/DarthTon/Blackbone est effectuée pour le mappage manuel des PE.

https://github.com/unicorn-engine/unicorn pour l'émulation.

https://github.com/aquynh/capstone pour le désassemblage.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →