
blackarch
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
vulnerability-scannersexploit-frameworksreverse-engineering+8
3.5k
blackarch/blackarchUne distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 notrequiem/antidbg
Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
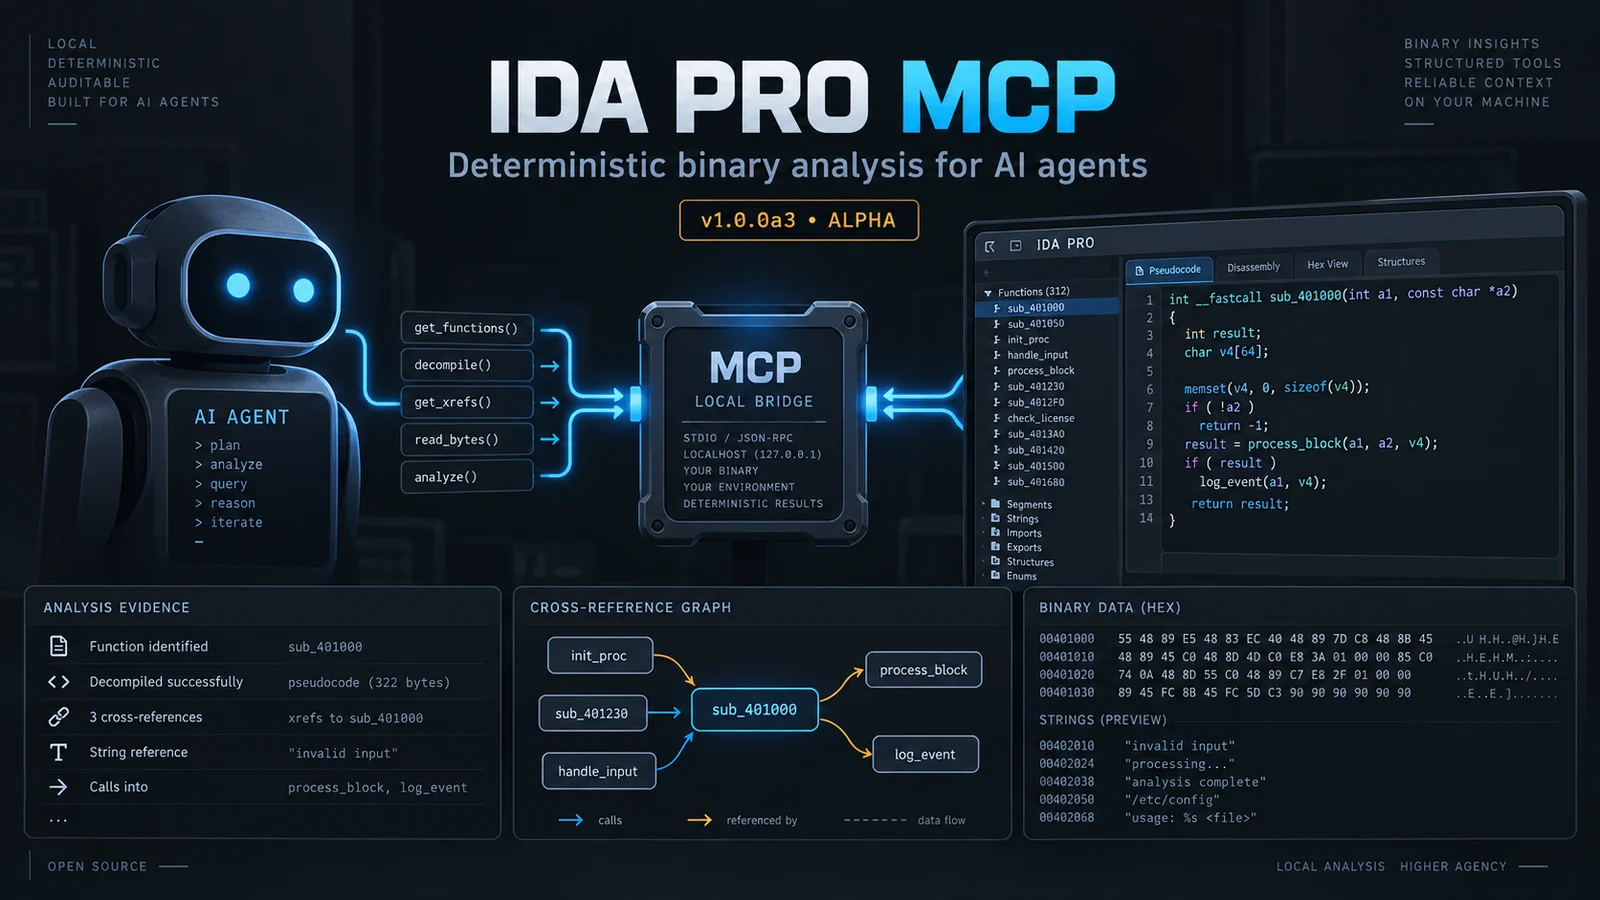 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
 gmh5225/fracture-
🐈⬛ Suite WIP pour le reverse engineering d'applications JVM
 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
 gmh5225/frida-stalker-ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 gmh5225/frida-vmprotect-bypass
Script Frida qui contourne les protections d'exécution de VMProtect sur les plateformes mobiles, permettant l'instrumentation dynamique et l'analyse…
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 rin449/bhpai
Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
 ylca0/idalib-cli
CLI natif pour agent encapsulant IDA Pro IDALib pour une analyse binaire sans état avec sortie JSON : désassemblage, décompilation Hex-Rays, CFG,…
 gmh5225/evilkaspersky
Expérience de pilote de noyau Windows basée sur KasperskyHook qui utilise des appels système directs pour la copie de mémoire interprocessus, avec…
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 gmh5225/eac
Compile les SDK anti-triche EAC et EOC, des recherches en rétro-ingénierie et des ressources de code pour étudier comment les systèmes anti-triche…
 gmh5225/enigma-
Réimplémentation en C++ du cœur analytique de Ghidra sans dépendances JVM, offrant une analyse binaire embarquable, les fondations Pcode/Sleigh et…