

binary-cartography
 mrphrazer/binary-cartography
Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
reverse-engineeringmalware-analysisbinary-analysis+7
143
mrphrazer/binary-cartographyWebinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
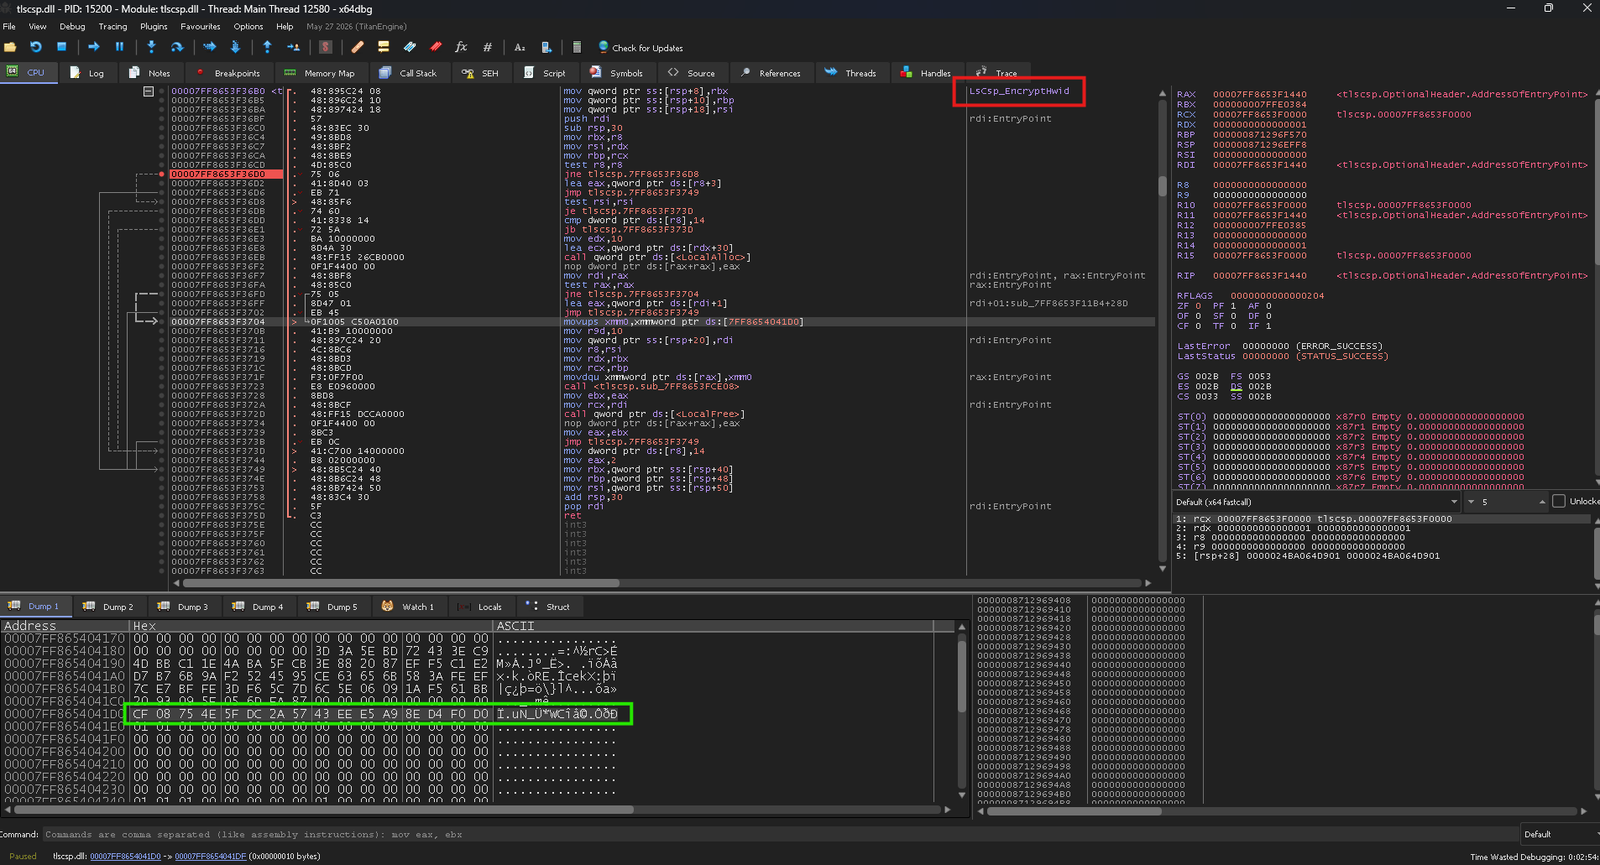 weedhashpeddler/rc4decryption
Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur…
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 racoten/reflectivepluginloader
Un mapper PE minimal qui charge les DLL directement depuis la mémoire et appelle une interface de plugin propre, sans avoir besoin de LoadLibrary.
 1-3-7/disrobe
Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
 yaklang/javajive
Décompilateur Java et opérateur de sérialisation en pur Go
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
 newliver666/apk-reverse
Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 bishopfox/mauidll
Extrayez les assemblys managés (.NET) d'un assembly store MAUI Android.
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 gmh5225/ghidra_svr_bridge
Plugin Binary Ninja qui synchronise l'analyse de manière bidirectionnelle avec un dépôt Ghidra Server, via un sous-processus de pont Java.
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
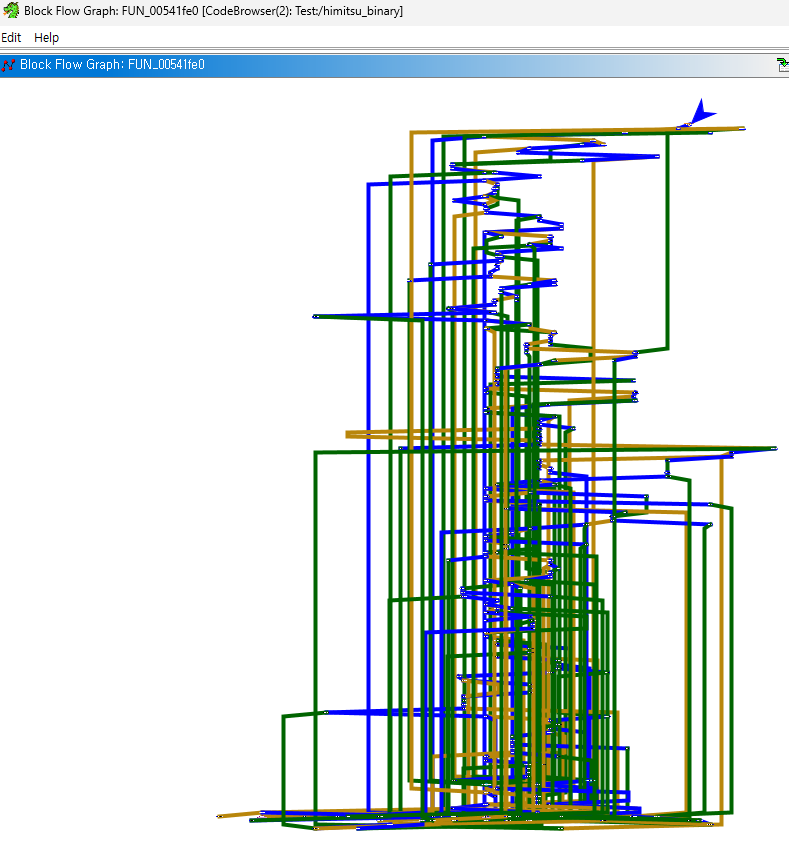 himitsushell/himitsushell
protecteur de script shell (obfuscation, interpréteur embarqué, DRM) - invisible au traçage du noyau
 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…