
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1303 résultats
ExtractedDefender preview

ExtractedDefender

GitHubhackinglz/extracteddefender

Collection de données Microsoft Defender extraites à des fins de recherche en sécurité

reverse-engineeringmalware-analysisthreat-intelligence+1
238
il y a 4 ans
Exploit-Writeups preview

Exploit-Writeups

GitHubmikem64/exploit-writeups

Exploit writeups que j'ai rédigés

exploitationreverse-engineeringhardware-hacking+2
59il y a 2 ans
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

Outil d'équipe rouge pour l'évasion des EDR : résout dynamiquement les identifiants de syscalls, corrige les stubs de ntdll, supprime les hooks IAT…
ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2kil y a 6 mois
IcedID preview

IcedID

GitHubpr0xylife/icedid

Documentation et artefacts d'analyse d'un cheval de Troie bancaire connu, permettant la recherche sur les malwares, la rétro-ingénierie et la…
reverse-engineeringmalware-analysisthreat-intelligence
31il y a 2 ans
gimphash preview

gimphash

GitHubnextronsystems/gimphash

Calcul de type Imphash sur les binaires Golang
hash-analysisreverse-engineeringmalware-analysis+1
50il y a 4 ans
the-poor-mans-obfuscator preview

the-poor-mans-obfuscator

GitHubromainthomas/the-poor-mans-obfuscator

Binaires et scripts associés à la présentation « The Poor Man's Obfuscator »

android-securityios-securityreverse-engineering+3
228il y a 4 ans
Gozi preview

Gozi

GitHubpr0xylife/gozi

Cheval de Troie bancaire doté de capacités d'injection dans le navigateur et de commande et contrôle, utilisé pour voler des identifiants et des…
persistence-mechanismsreverse-engineeringdata-exfiltration+4
5il y a 4 ans
pe2pic preview

pe2pic

GitHubhasherezade/pe2pic

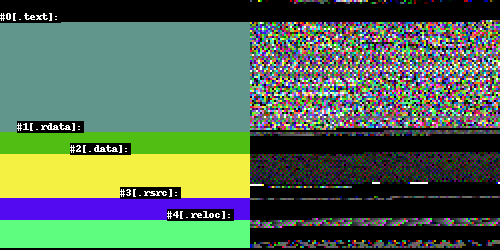
Petit visualiseur pour fichiers PE
reverse-engineeringmalware-analysisbinary-analysis
70il y a 3 ans
HiveV5_keystream_decryptor preview

HiveV5_keystream_decryptor

GitHubreecdeep/hivev5_keystream_decryptor

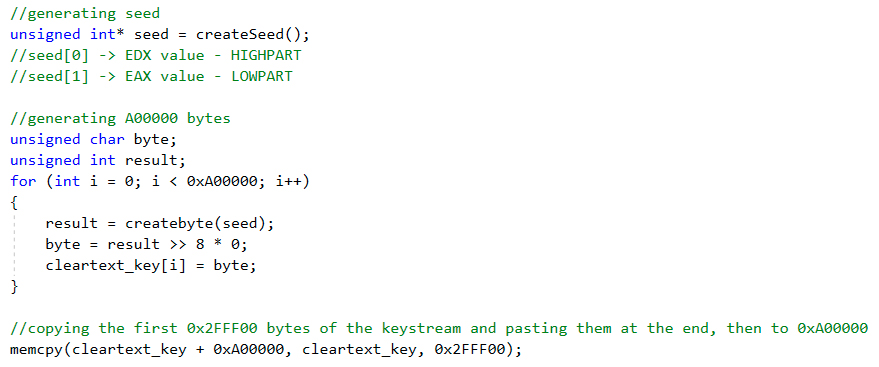
Mauvaises choses par des méchants

encryption-decryption-toolsreverse-engineeringdata-recovery+4
49il y a 4 ans
android-pentest-tool preview

android-pentest-tool

GitHubdzmitry-savitski/android-pentest-tool

Outil de test de pénétration Android pour Kali Linux

android-securitymobile-app-pentestingreverse-engineering+3
190il y a 8 ans
ida_bochs_windows preview

ida_bochs_windows

GitHubtherealdreg/ida_bochs_windows

Script d'aide pour le débogage du noyau Windows avec IDA Pro sur le débogueur natif Bochs (y compris les symboles PDB)

dynamic-code-analysisreverse-engineeringdebuggers+1
62il y a 3 ans
Cheatsheet-God preview

Cheatsheet-God

GitHubolivierlaflamme/cheatsheet-god

Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire
osintpassword-attacksexploitation+7
5.6kil y a 1 an
MicrocodeDecryptor preview

MicrocodeDecryptor

GitHubchip-red-pill/microcodedecryptor

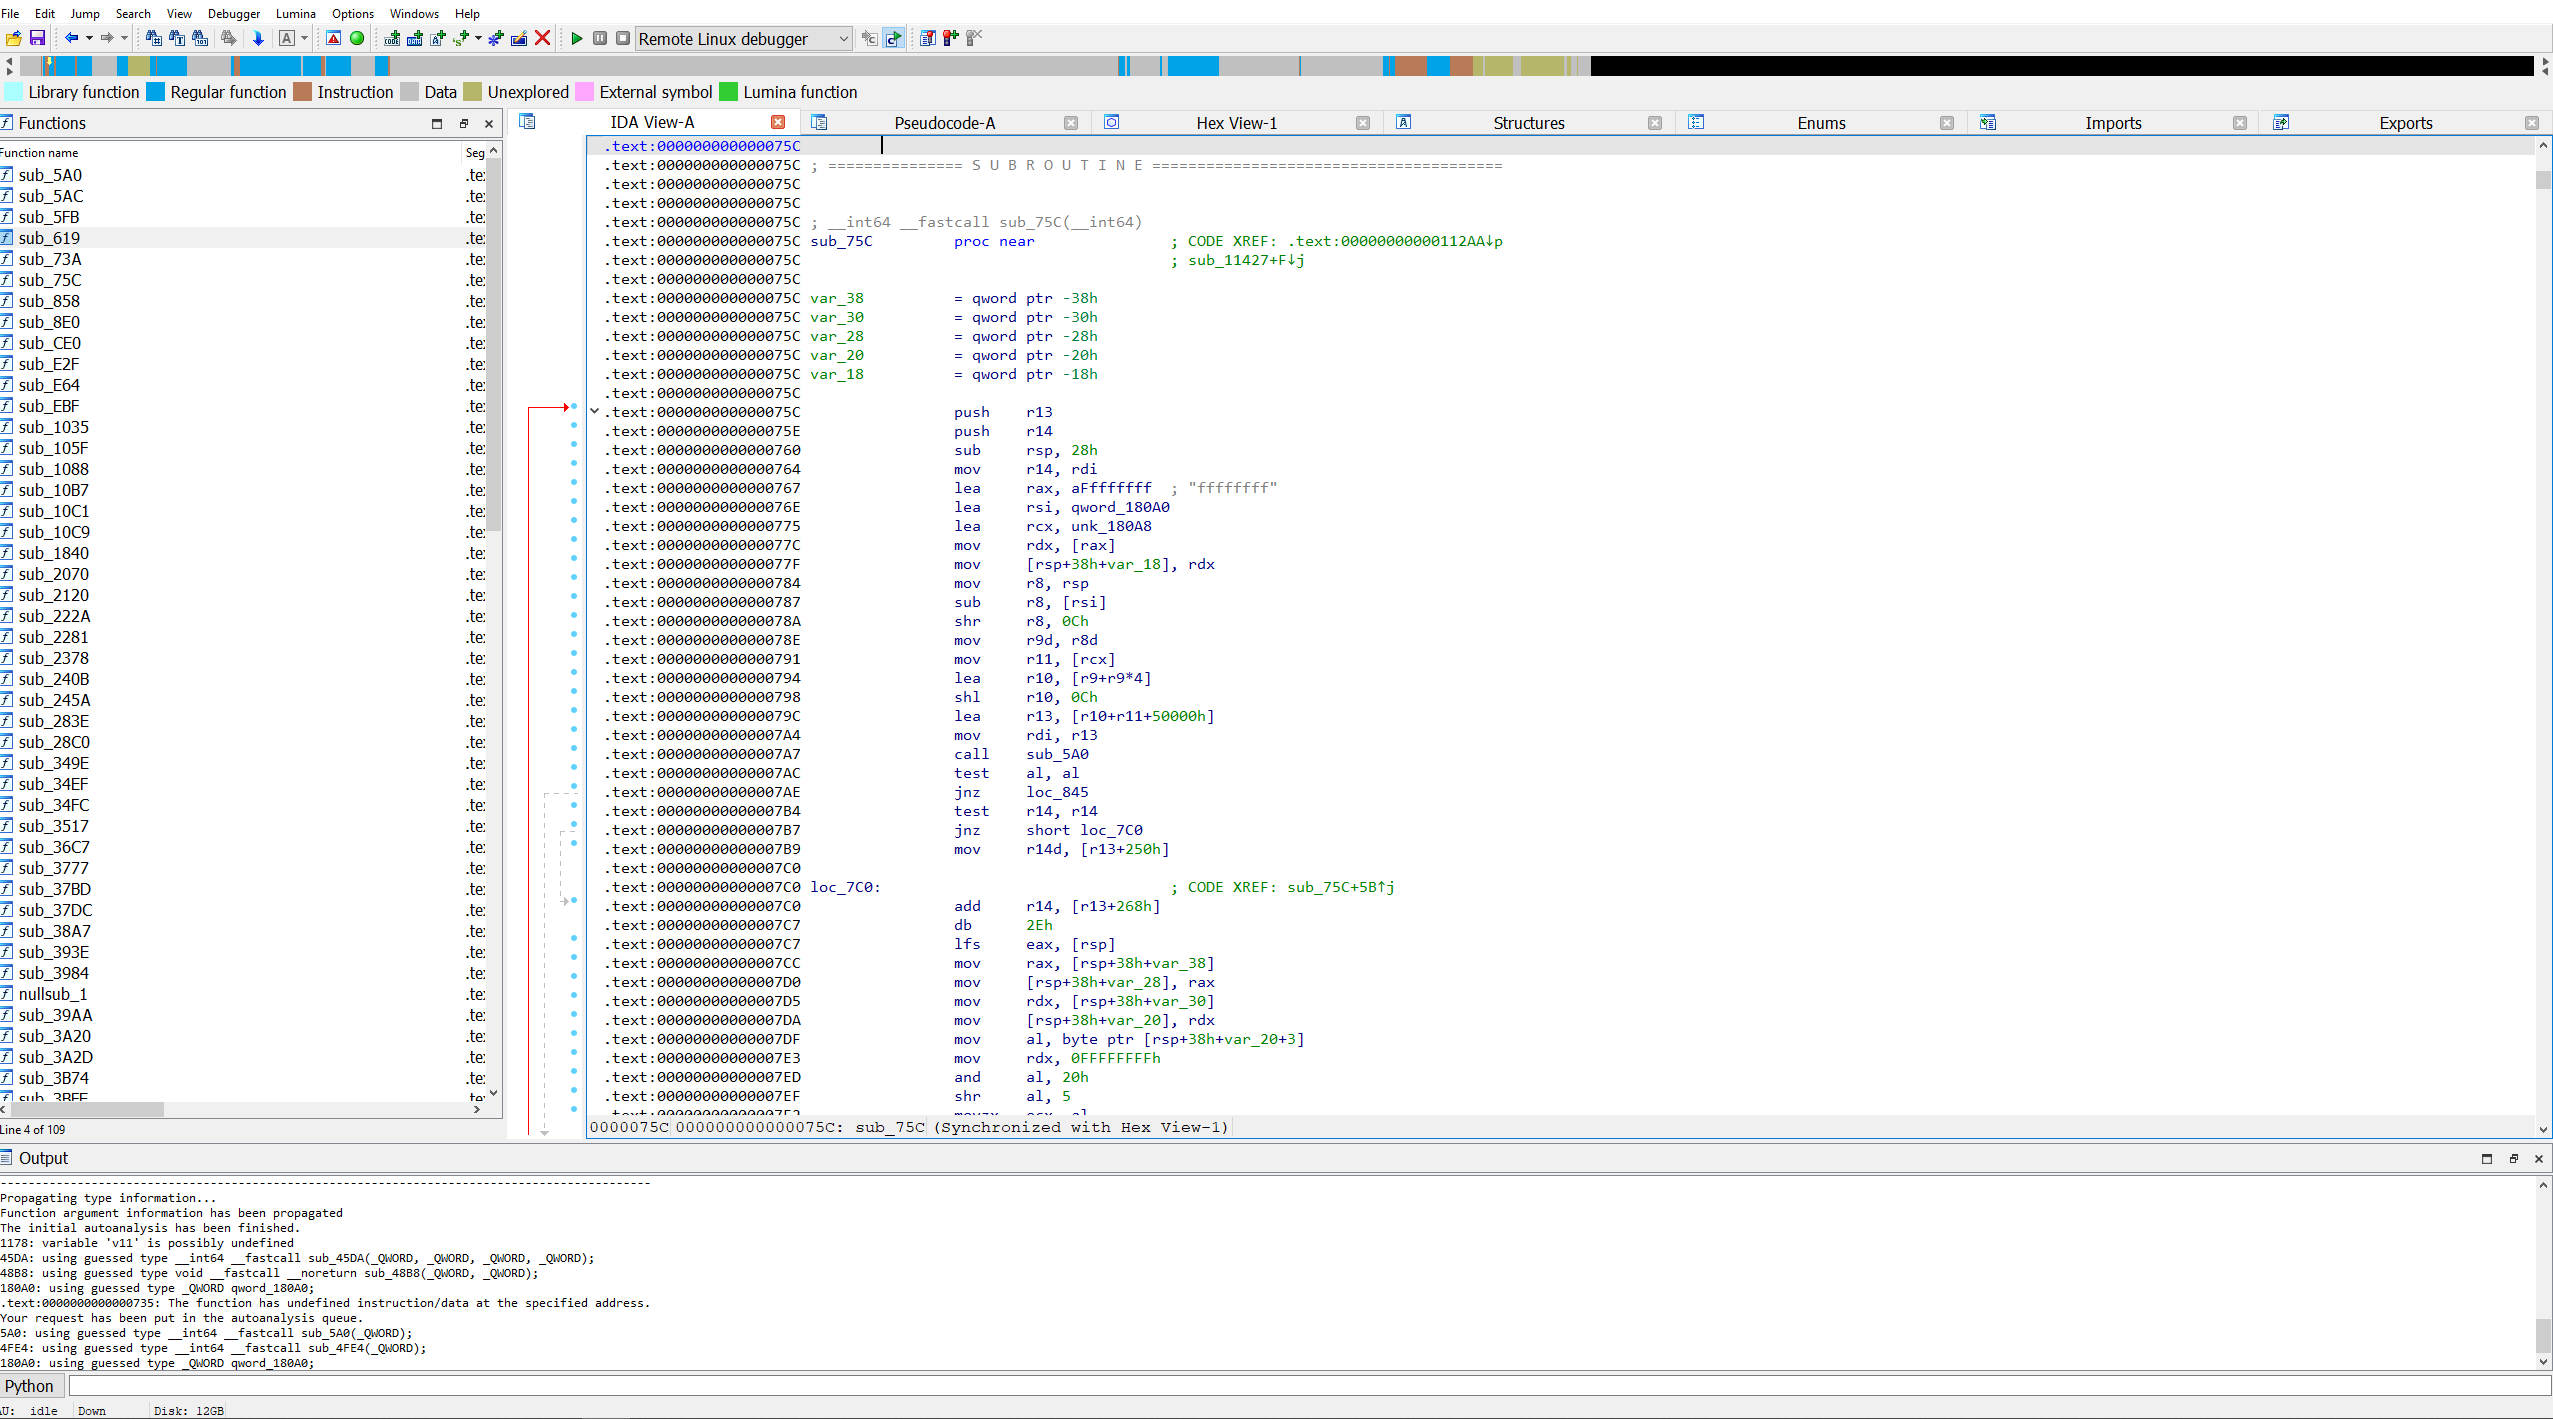
Déchiffre les mises à jour de microcode Intel Atom et dépaquette XuCode à l'aide de clés RC4 récupérées, révélant les structures internes du…
reverse-engineeringcryptographyhardware-security+2
1.5kil y a 4 ans
Powershell-Tools preview

Powershell-Tools

GitHubdump-guy/powershell-tools

Collection de quelques outils faciles à utiliser - en PowerShell.
static-analysisencryption-decryption-toolscode-analysis+5
10il y a 4 ans
mwcfg preview

mwcfg

GitHubc3rb3ru5d3d53c/mwcfg

Un utilitaire d'extraction de configurations de malwares, modulaire et riche en fonctionnalités, pour MalDuck
defensive-toolsstatic-analysisreverse-engineering+3
133il y a 2 ans
CustomProcessingUnit preview

CustomProcessingUnit

GitHubpietroborrello/customprocessingunit

Le premier framework d'analyse pour le microcode CPU
static-analysisdynamic-code-analysisexploitation+5
411il y a 3 ans
Starlink-FI preview

Starlink-FI

GitHubkuleuven-cosic/starlink-fi

Modchip à injection de fautes de tension pour l'évaluation de sécurité en boîte noire des terminaux Starlink, contournant la vérification de…
embedded-systems-securityexploitationreverse-engineering+4
1.0kil y a 3 ans
STrace preview

STrace

GitHubmandiant/strace

Un outil de réimplémentation de DTrace sur Windows

dynamic-code-analysisreverse-engineeringdebuggers+2
375il y a 4 mois
Précédent1…111213…73Suivant