

DSE-Patcher
 gmh5225/dse-patcher
Outil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
defensive-toolsprivilege-escalationpersistence-mechanisms+2
29
gmh5225/dse-patcherOutil Windows qui désactive l'application de la signature des pilotes en modifiant les variables du noyau, permettant le chargement de pilotes non…
 lyravoid/folkpatch
L'accès root au noyau peut être obtenu simplement en patchant la partition Boot pour un reflashage. Cette solution est basée sur une branche étendue…
 bmax121/apatch
Le patchage du noyau Android et du système Android
 kamalx06/tornadorevc2
Framework modulaire de post-exploitation gérant les sessions reverse-shell via TCP/TLS/mTLS avec des plugins pour l'énumération, l'exécution en…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
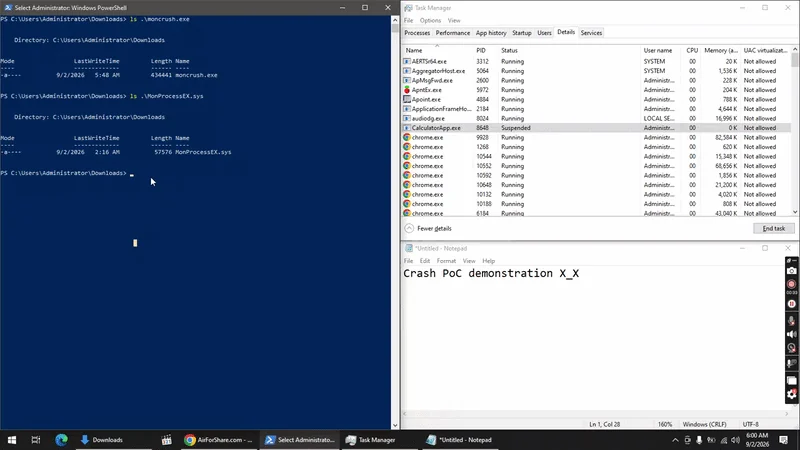 deathshotxd/0xm0ncrush
# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la…
 nurupo/rootkit
Module noyau Linux qui accorde des privilèges root, masque les processus/fichiers et se protège contre son déchargement, conçu à des fins éducatives…
 tekkenbugattii/linusware-source-code-internal
Moteur d'exécution rétro-ingénierié pour Roblox/Luau avec hooking de machine virtuelle, remappage d'opcodes, élévation de privilèges et environnement…
 gmh5225/cripple
Pilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
 withsecurelabs/ppid-spoofing
Scripts pour effectuer et détecter le spoofing du PID parent
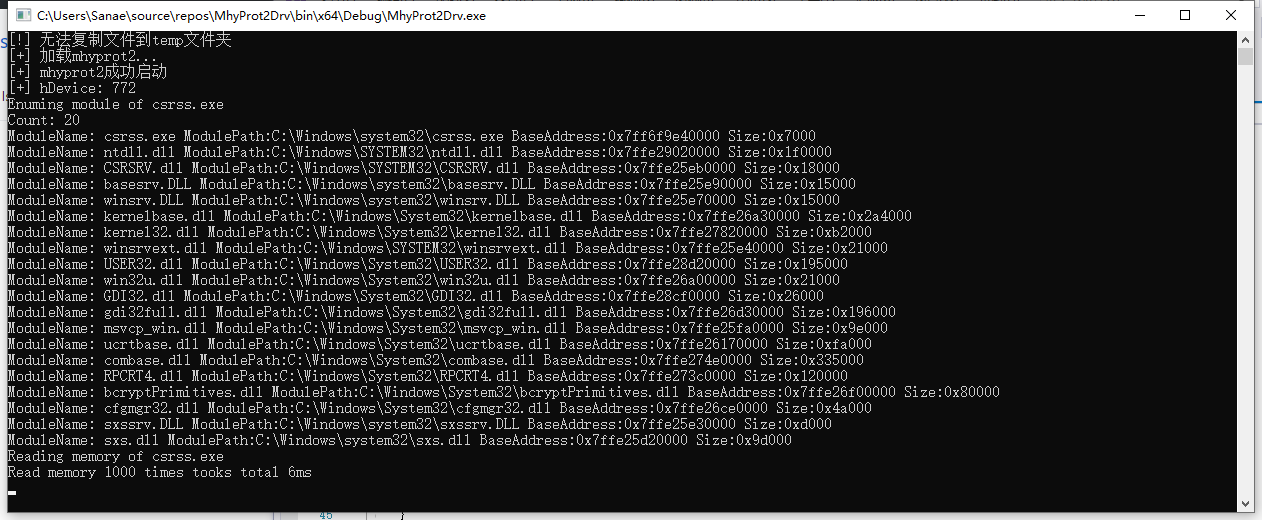 kagurazakasanae/mhyprot2drvcontrol
Une bibliothèque qui permet d'utiliser le pilote mhyprot2 pour énumérer les modules de processus, lire/écrire la mémoire des processus et tuer des…
 r3ggi/electroniz3r
Prendre le contrôle des permissions TCC des applications macOS Electron
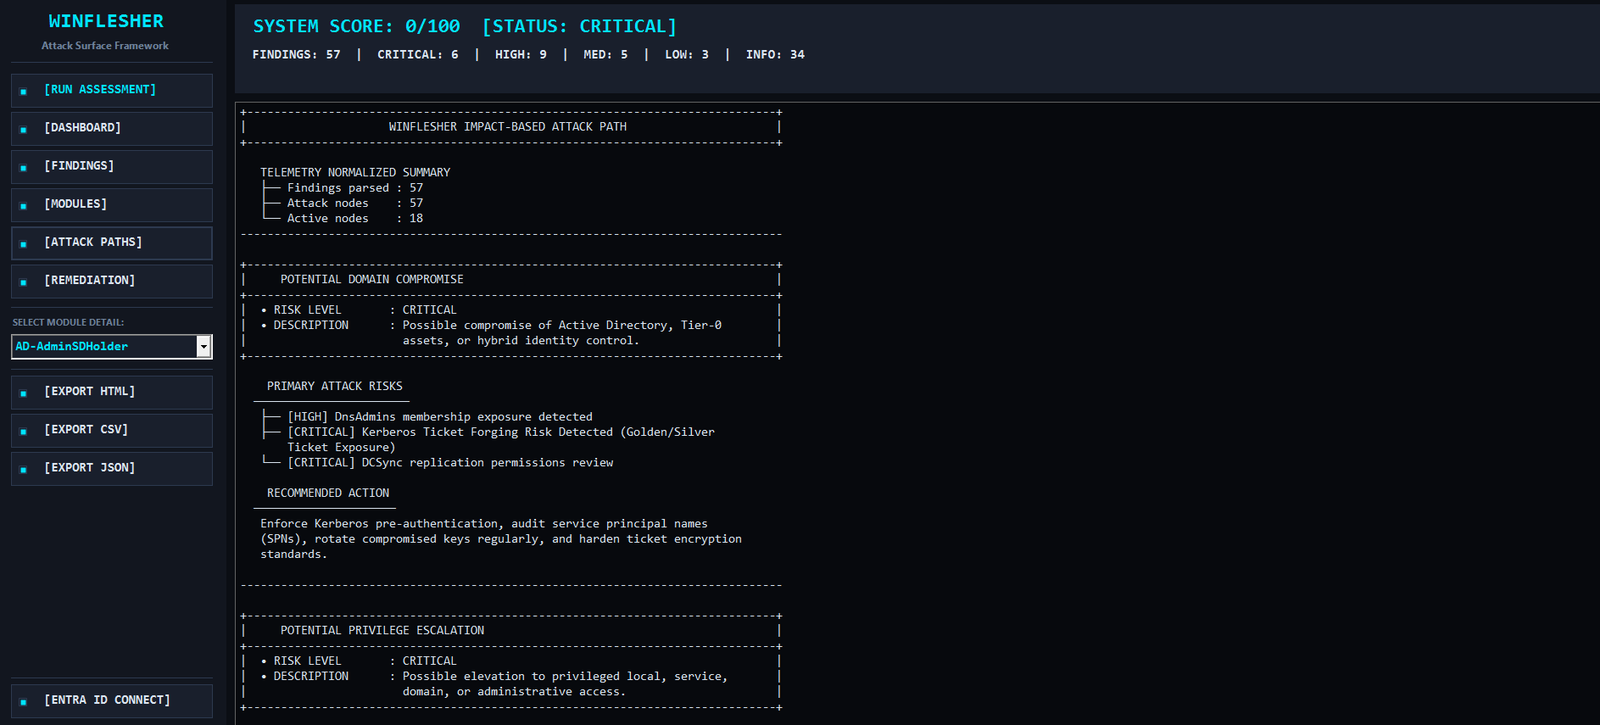 mindsflee/winflesher
Cadre automatisé d'évaluation de la surface d'attaque pour Active Directory et les infrastructures locales, corrélant les vulnérabilités avec les…
 kwilck/copyfail
Copie Échouée (CVE-2026-31431) est une faille logique dans le module algif_aead du noyau Linux — faisant partie de l'API crypto userspace AF_ALG.…
 forensicfoundry/cve-2026-31431-check
Vérifiez le statut local d'atténuation/exposition Linux pour CVE-2026-31431 « Copy Fail »
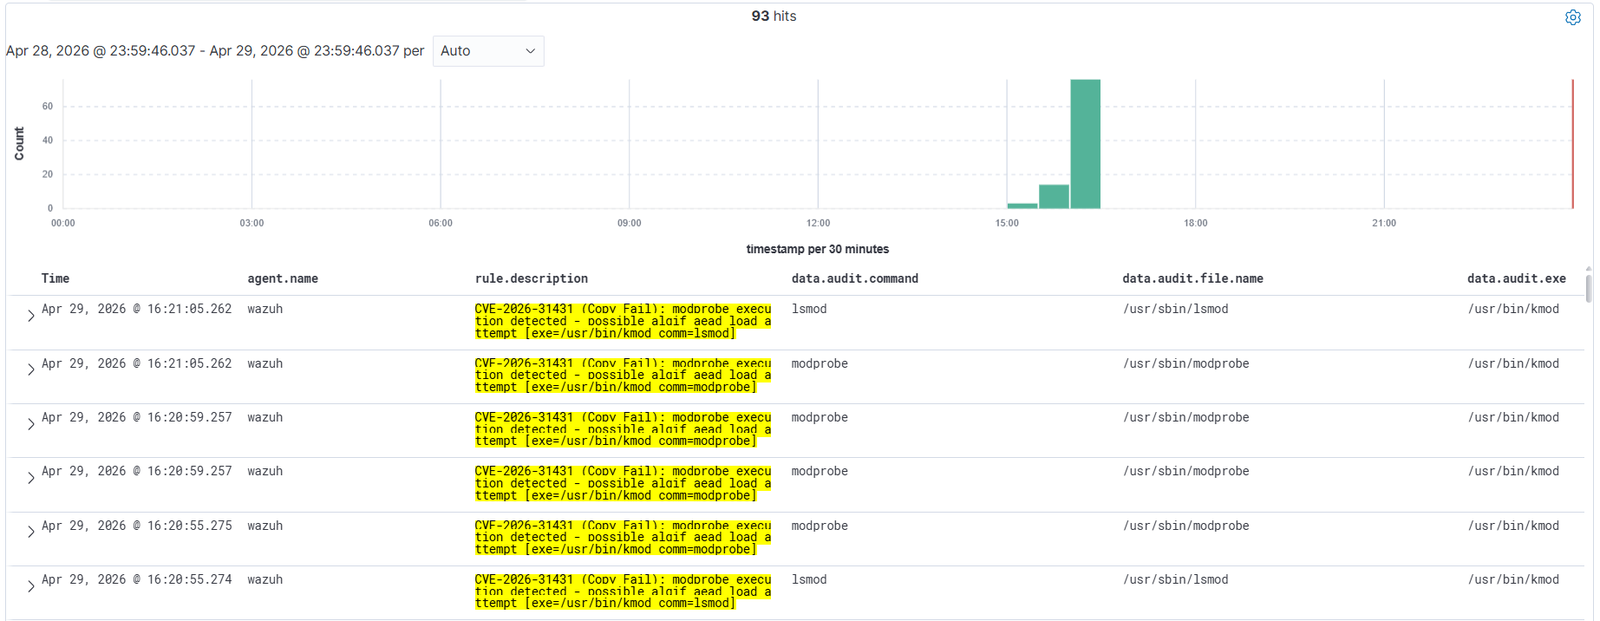 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 règles de détection pour CVE-2026-31431 (Copy Fail) - Élévation de privilèges locale Linux via l'écriture du cache de page authencesn
 codiobert/pwnkit-scanner
Scanne les systèmes Linux pour détecter la vulnérabilité d'élévation de privilèges Polkit (CVE-2021-4034) et fournit des recommandations…