

 ed1s0nz/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.
Le système d'action pour la cybersécurité native à l'IA — où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.
CyberStrikeAI relie la planification, l'exécution, la supervision humaine, les preuves et la relecture dans un espace de travail auditable unique. Développé en Go, il combine des agents propulsés par Eino, des outils natifs MCP, une base de connaissances RAG, des workflows visuels, ainsi que la modélisation et l'analyse de chaînes d'attaque pour des opérations de sécurité autorisées.
Commencez ici : Démarrage rapide · Documentation · Renforcement de la sécurité
[!IMPORTANT] N'utilisez CyberStrikeAI que sur des systèmes que vous possédez ou que vous êtes explicitement autorisé à tester. Pour les environnements partagés ou de production, consultez le modèle de sécurité et le guide de renforcement avant d'activer les outils à haut risque, WebShell ou les capacités C2.
Mode clair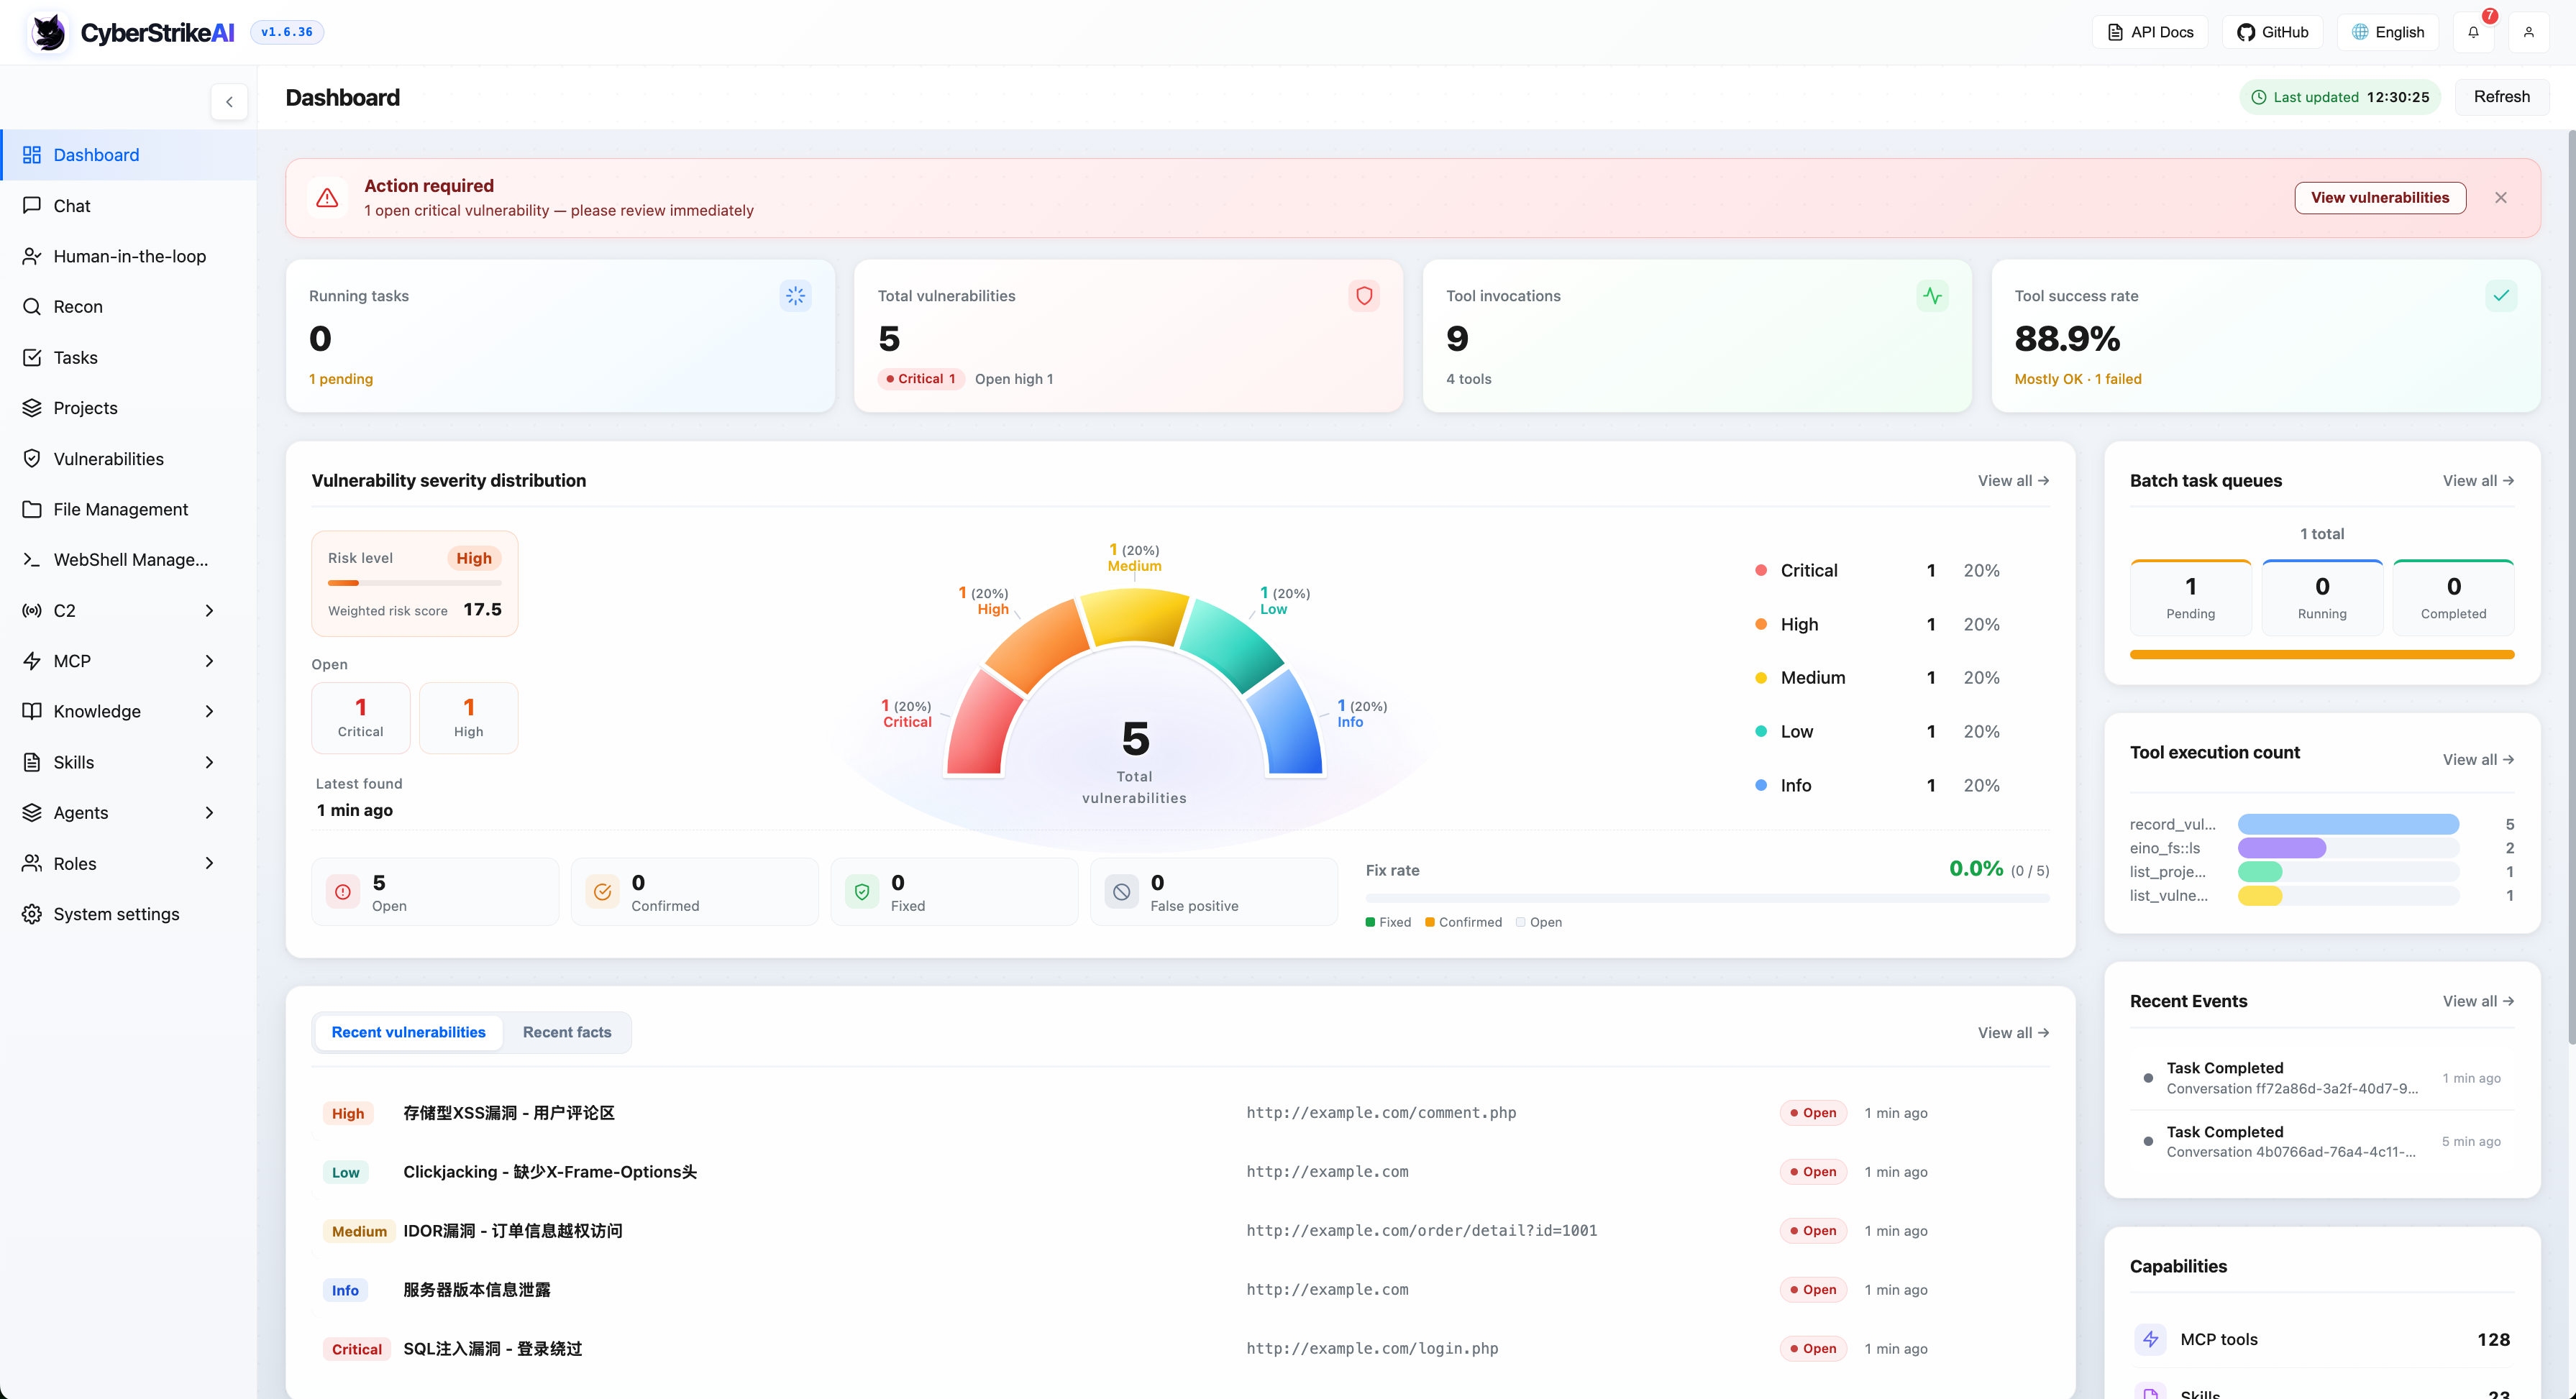
|
Mode sombre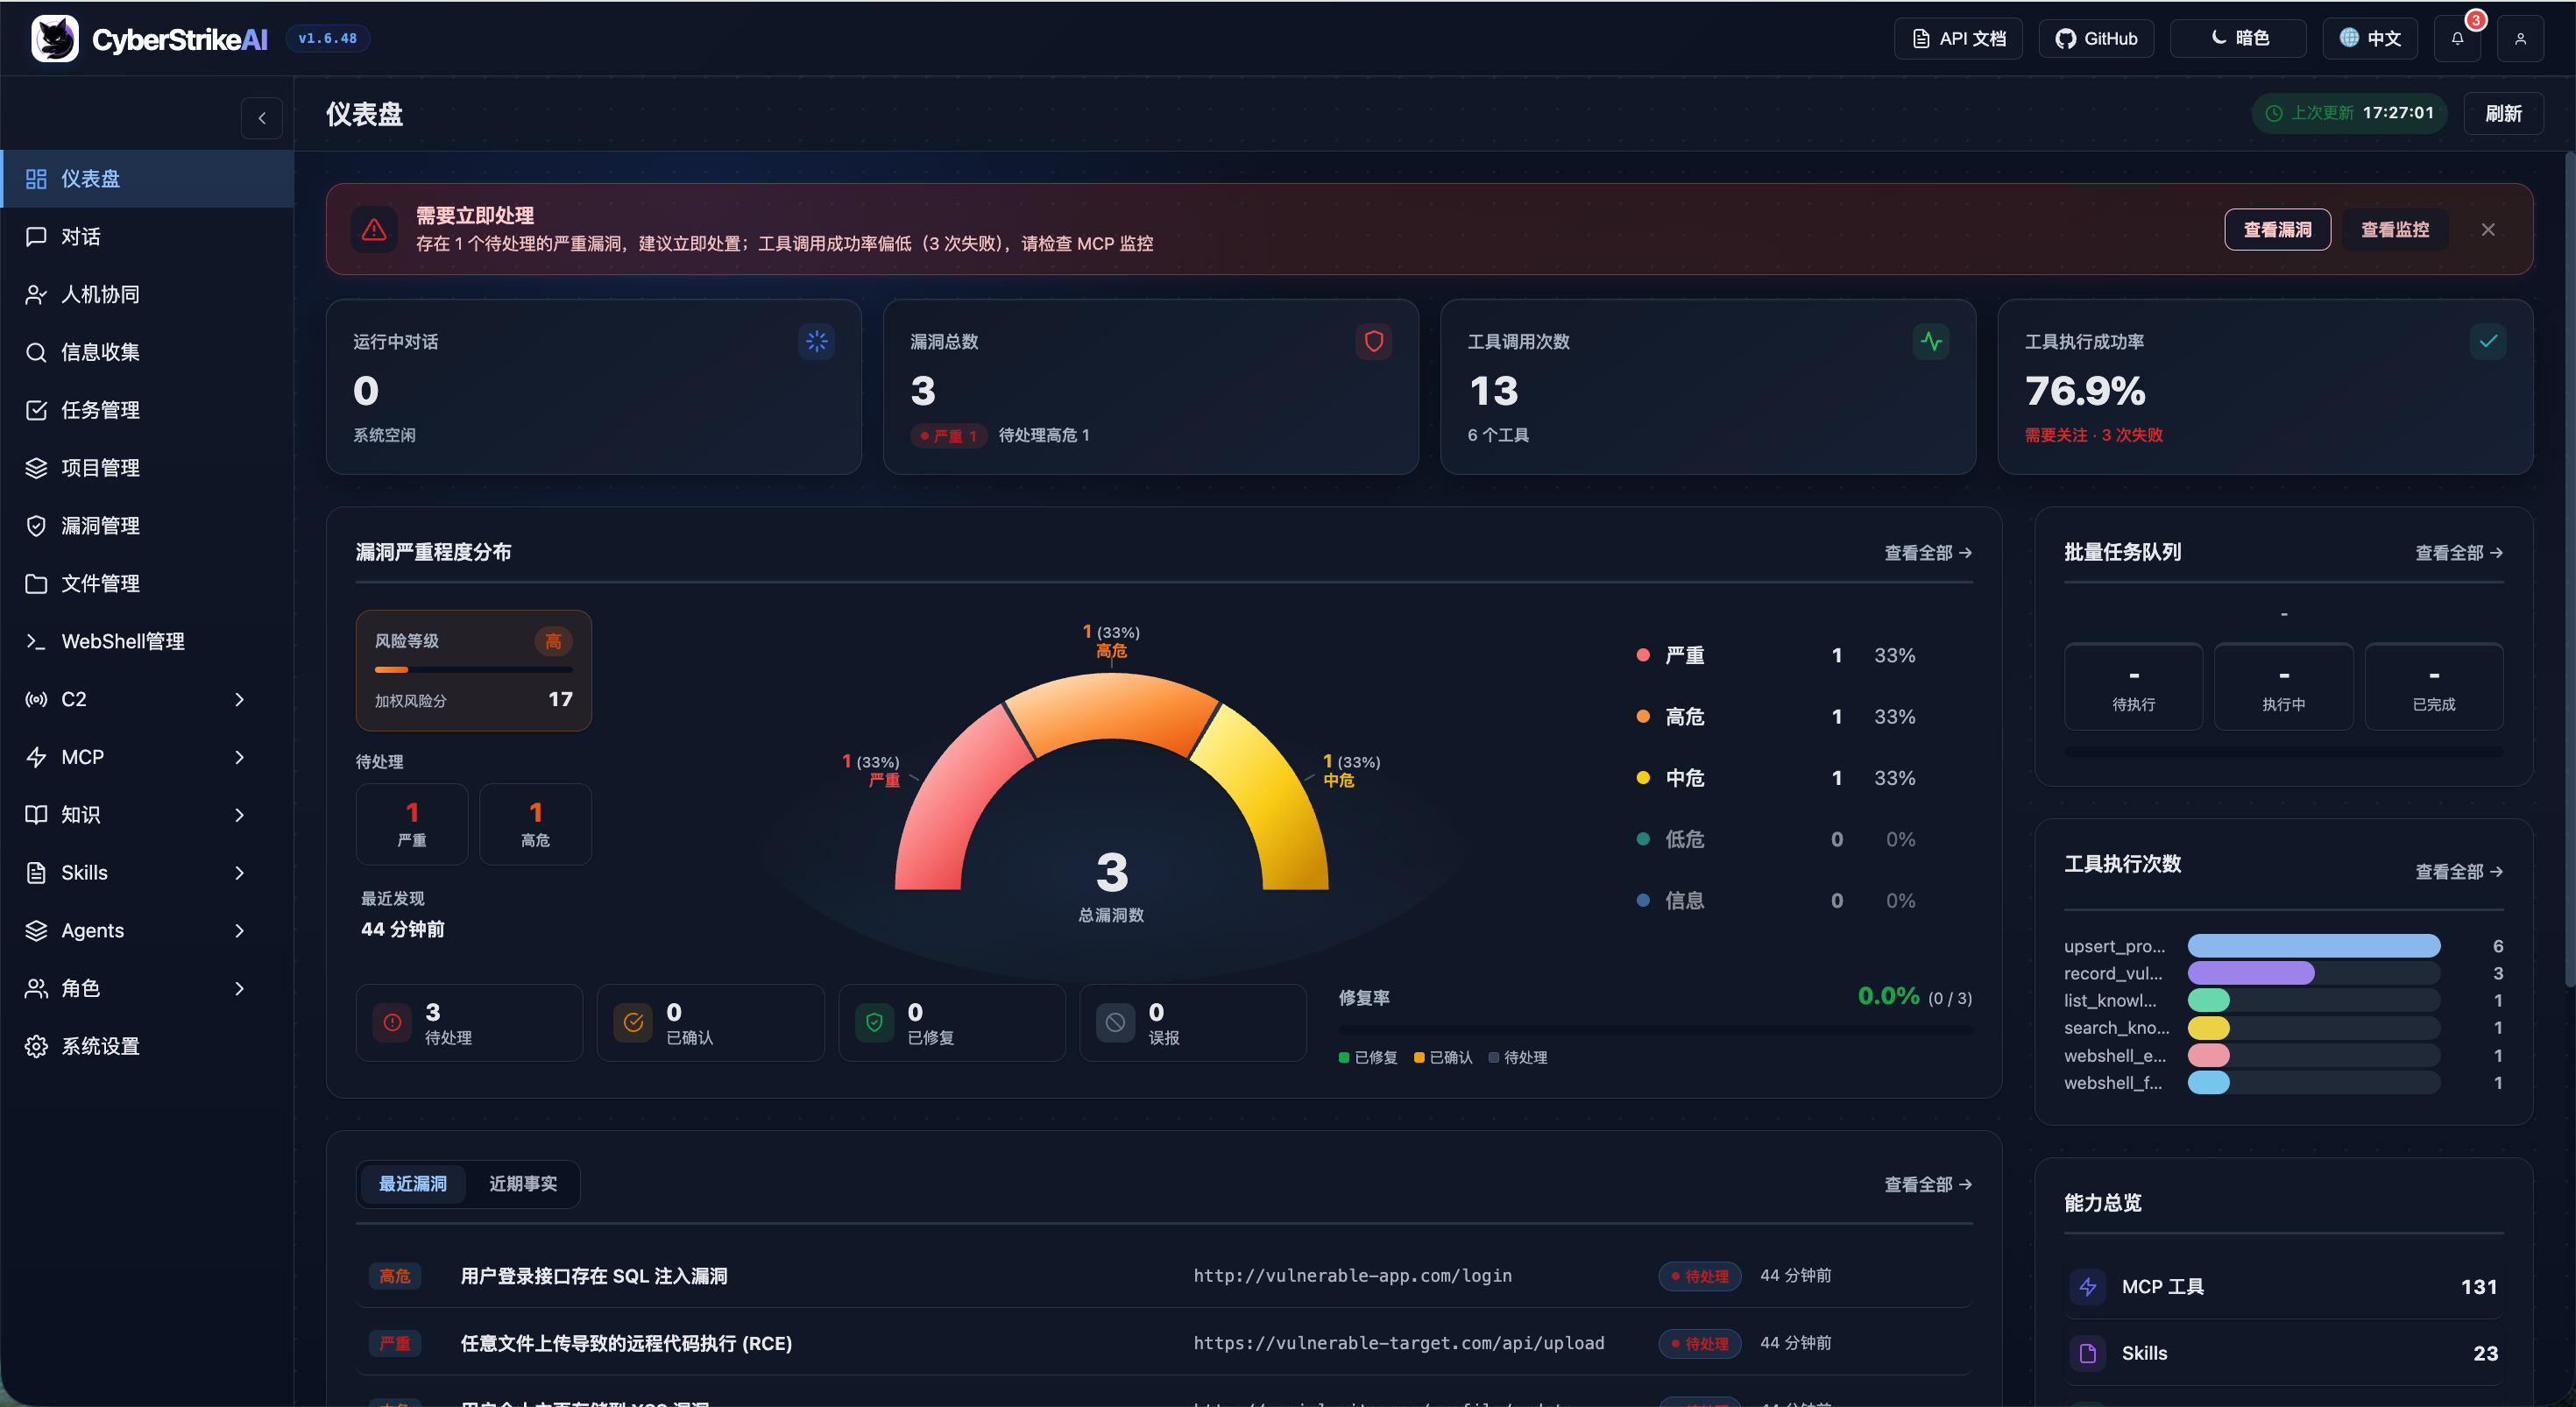
|
Le tableau de bord offre une vue d'ensemble complète de l'état d'exécution du système, des vulnérabilités de sécurité, de l'utilisation des outils et de la base de connaissances, aidant les utilisateurs à comprendre rapidement les fonctionnalités clés et l'état actuel de la plateforme.
Console Web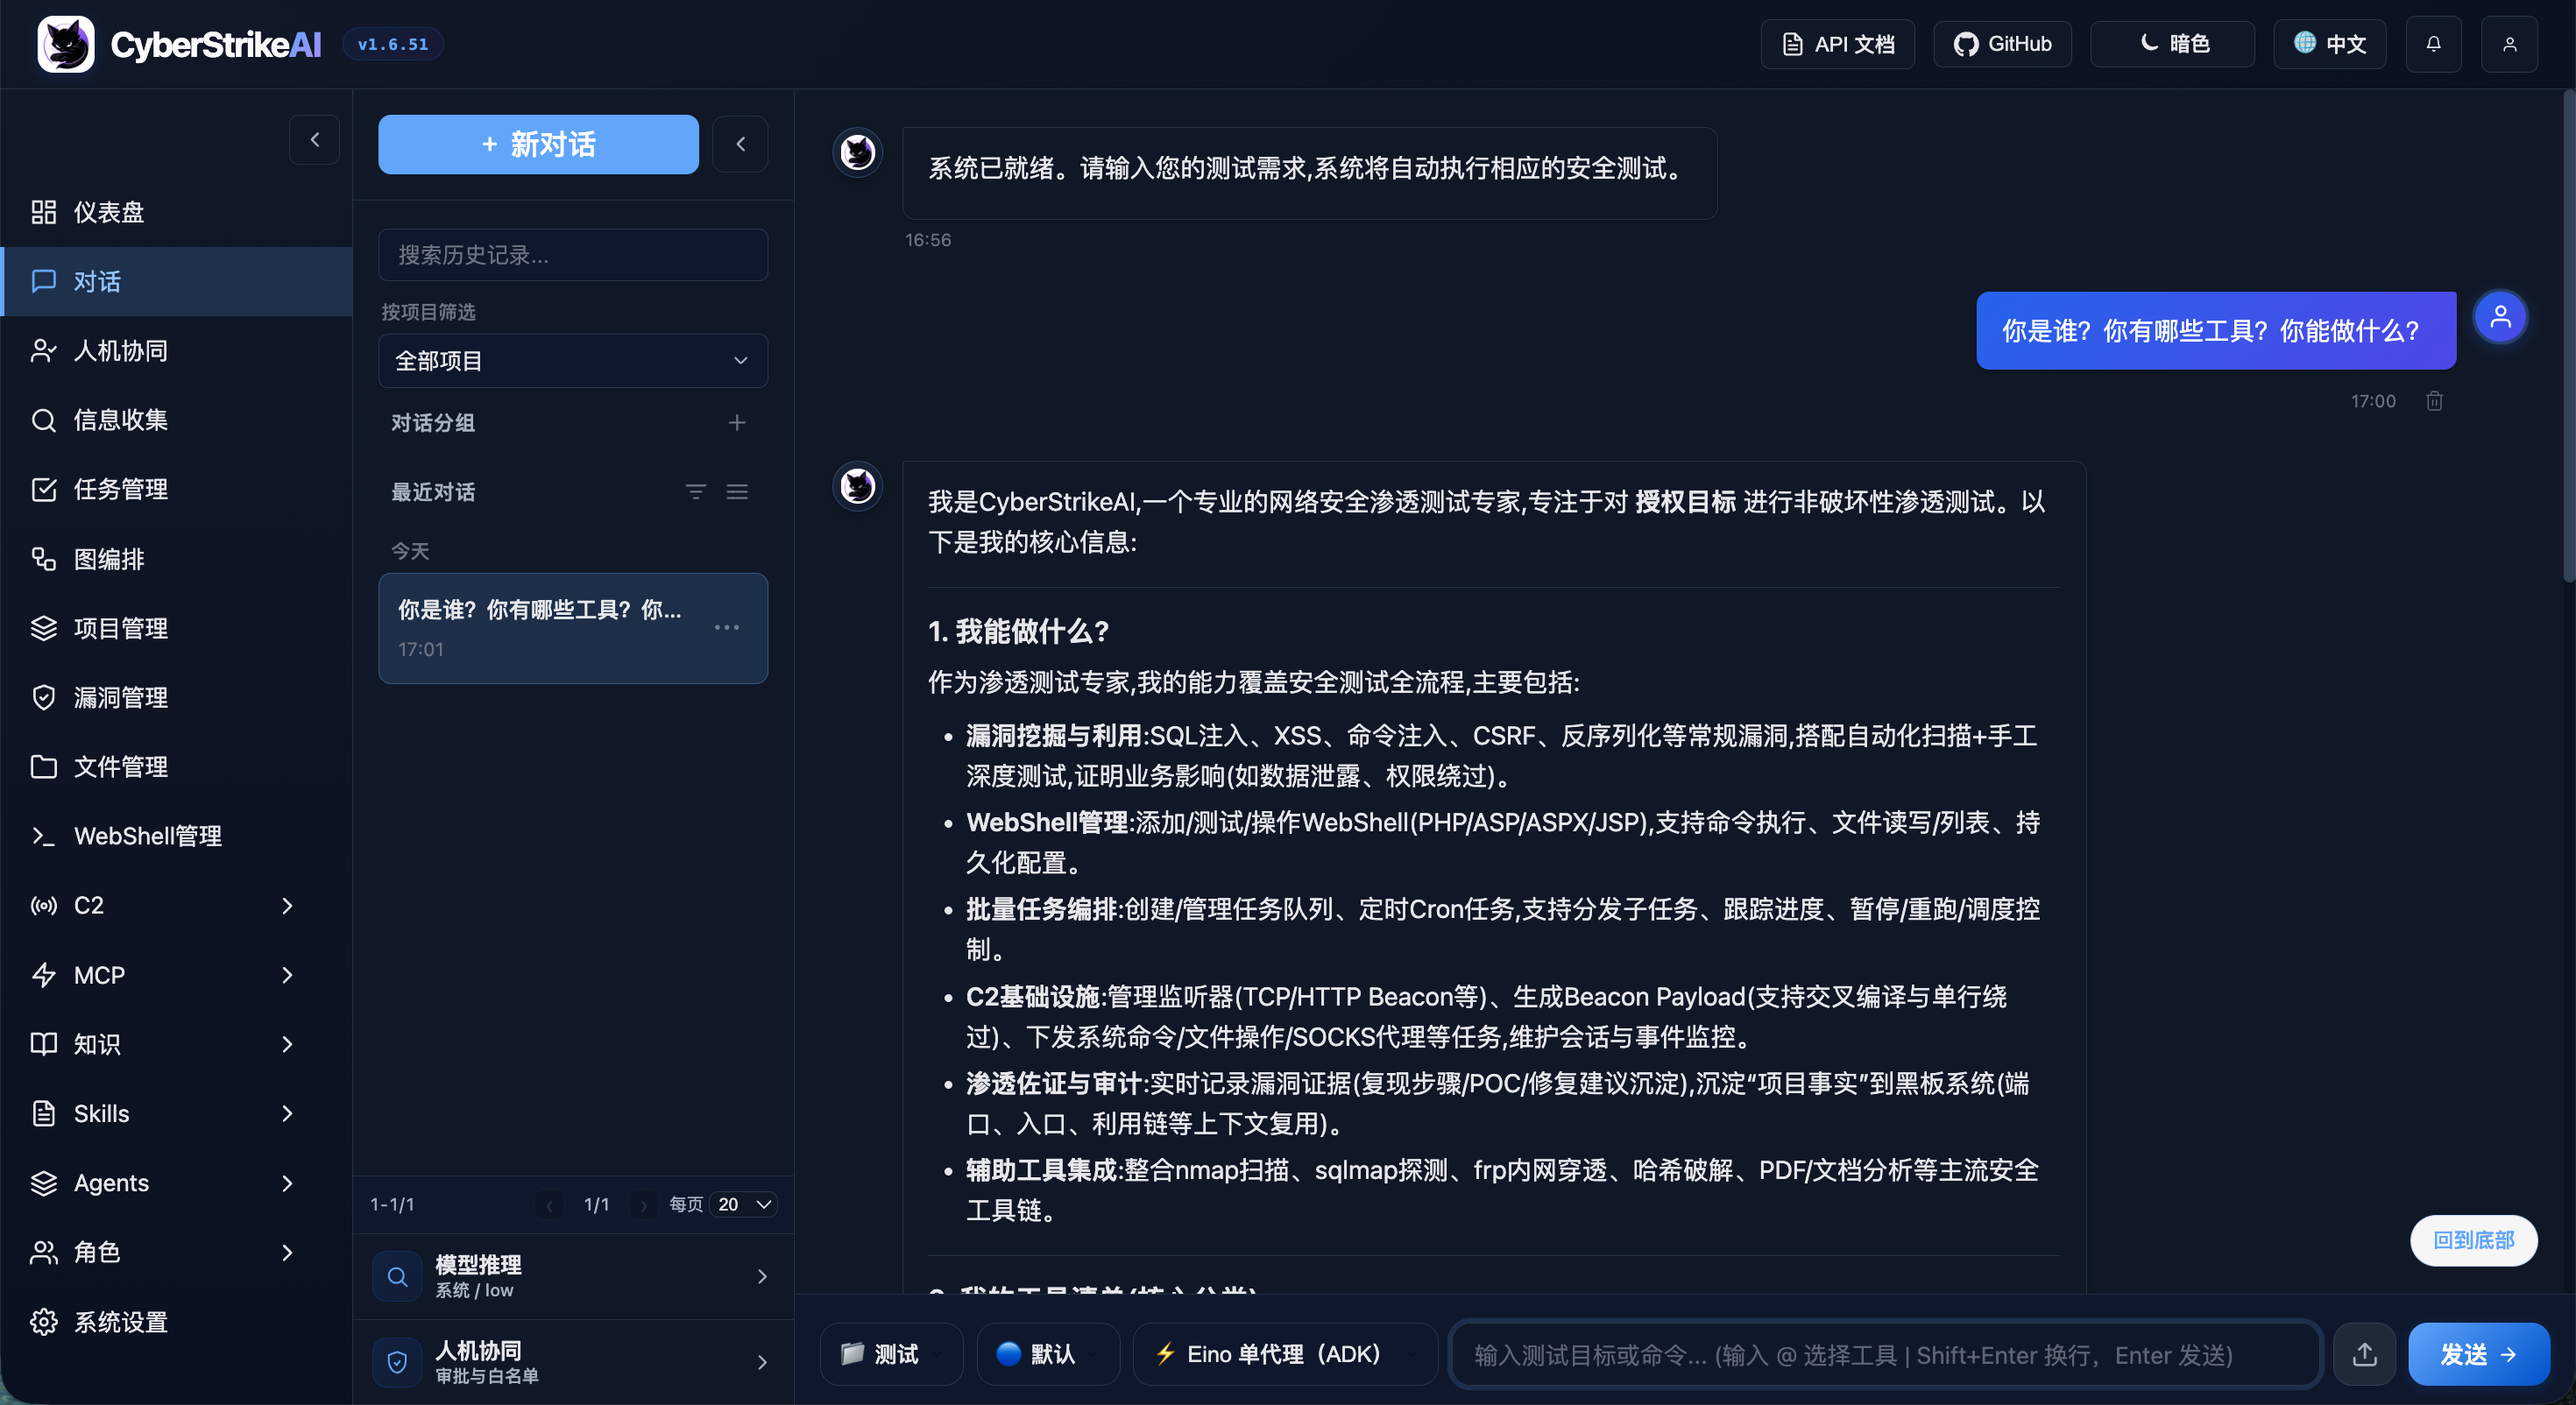
|
Gestion des tâches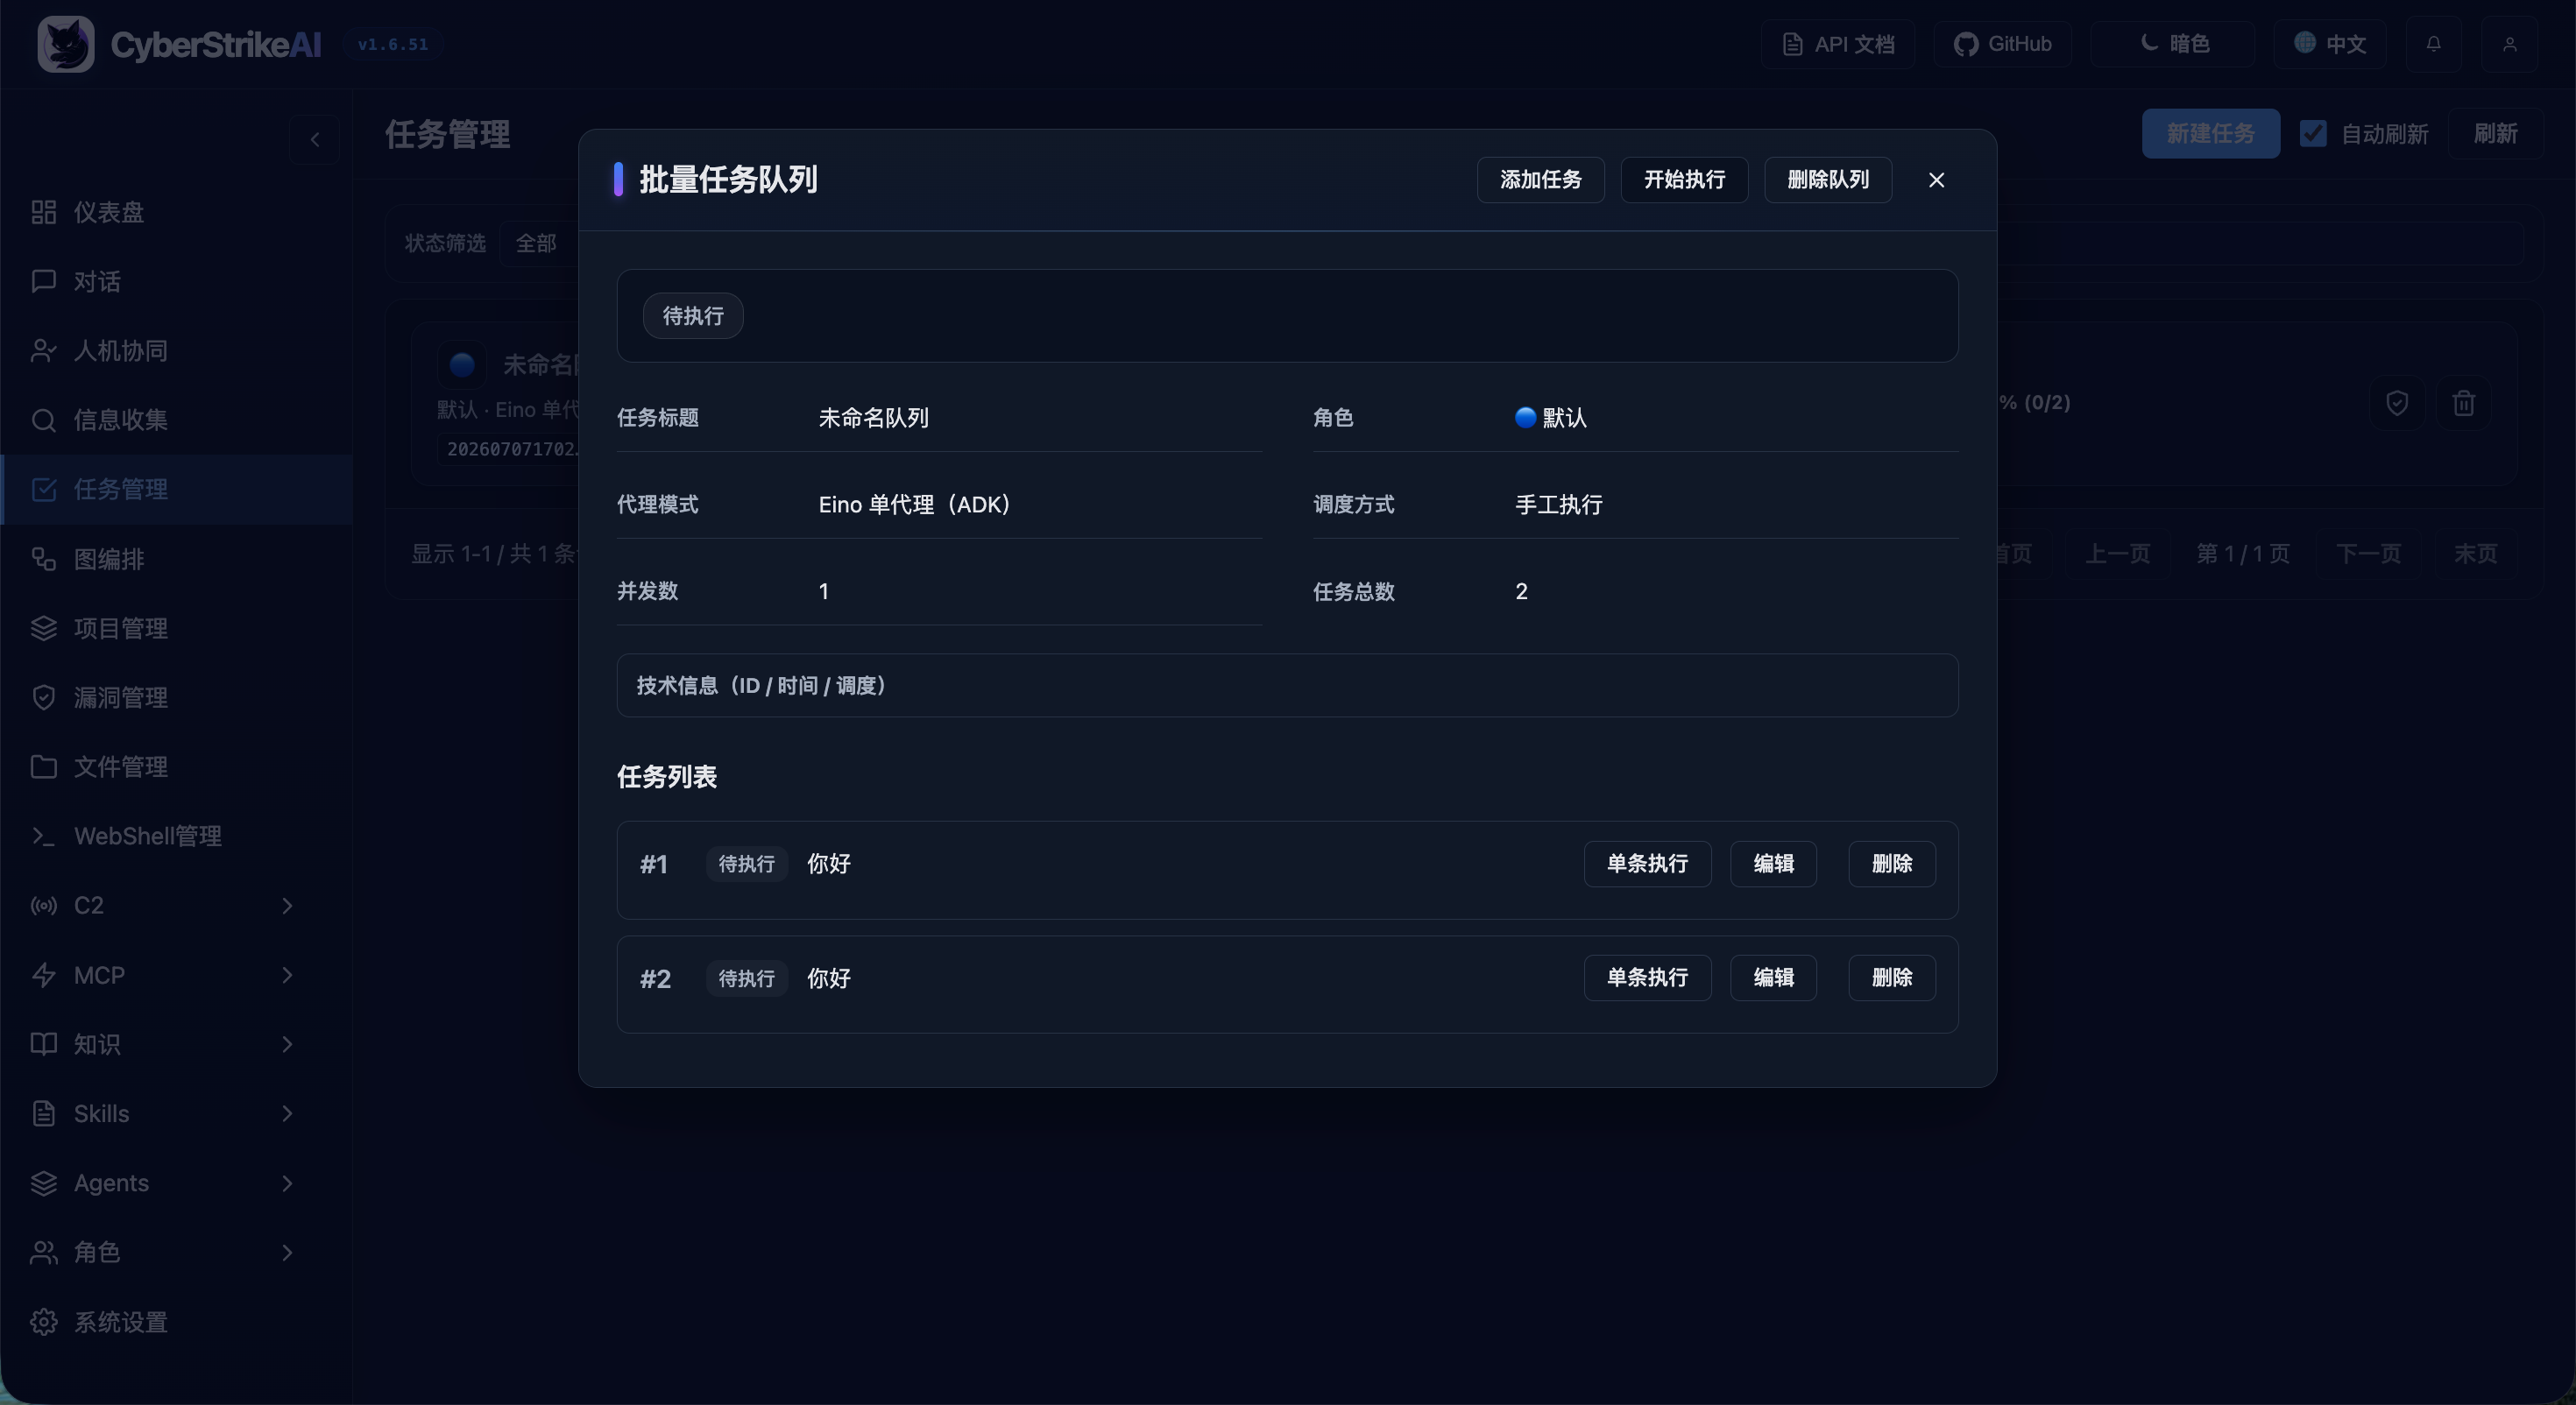
|
Gestion des vulnérabilités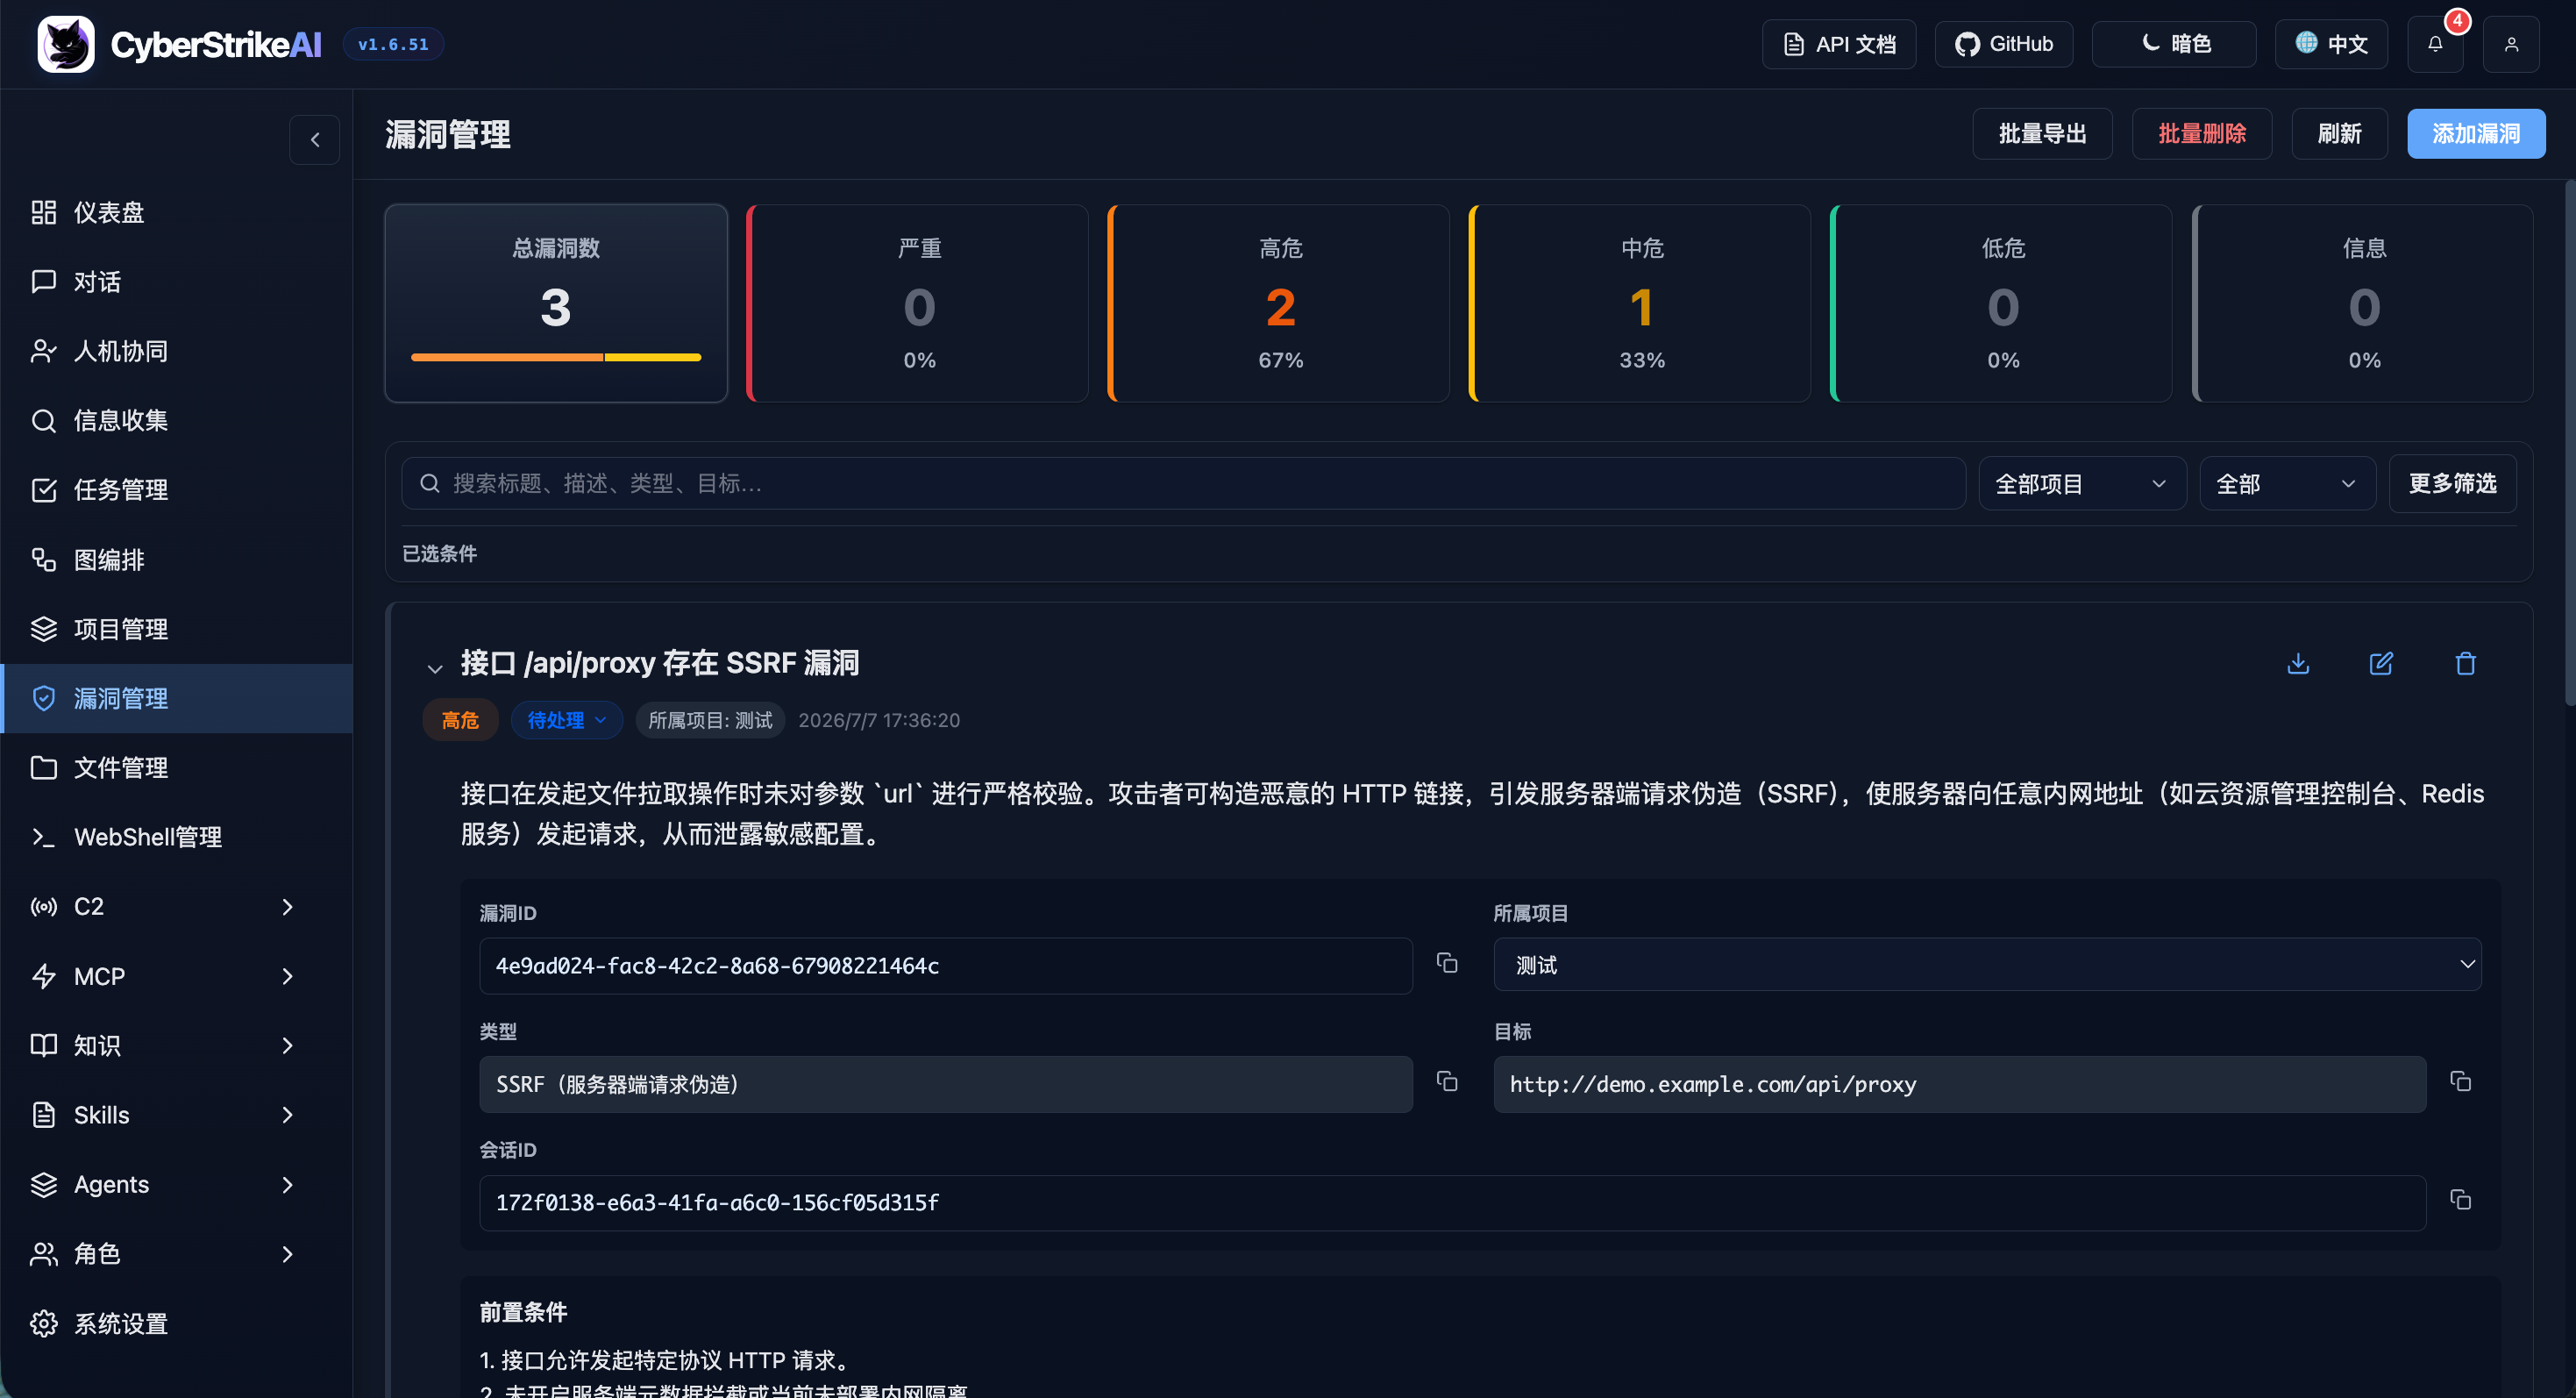
|
Gestion des WebShell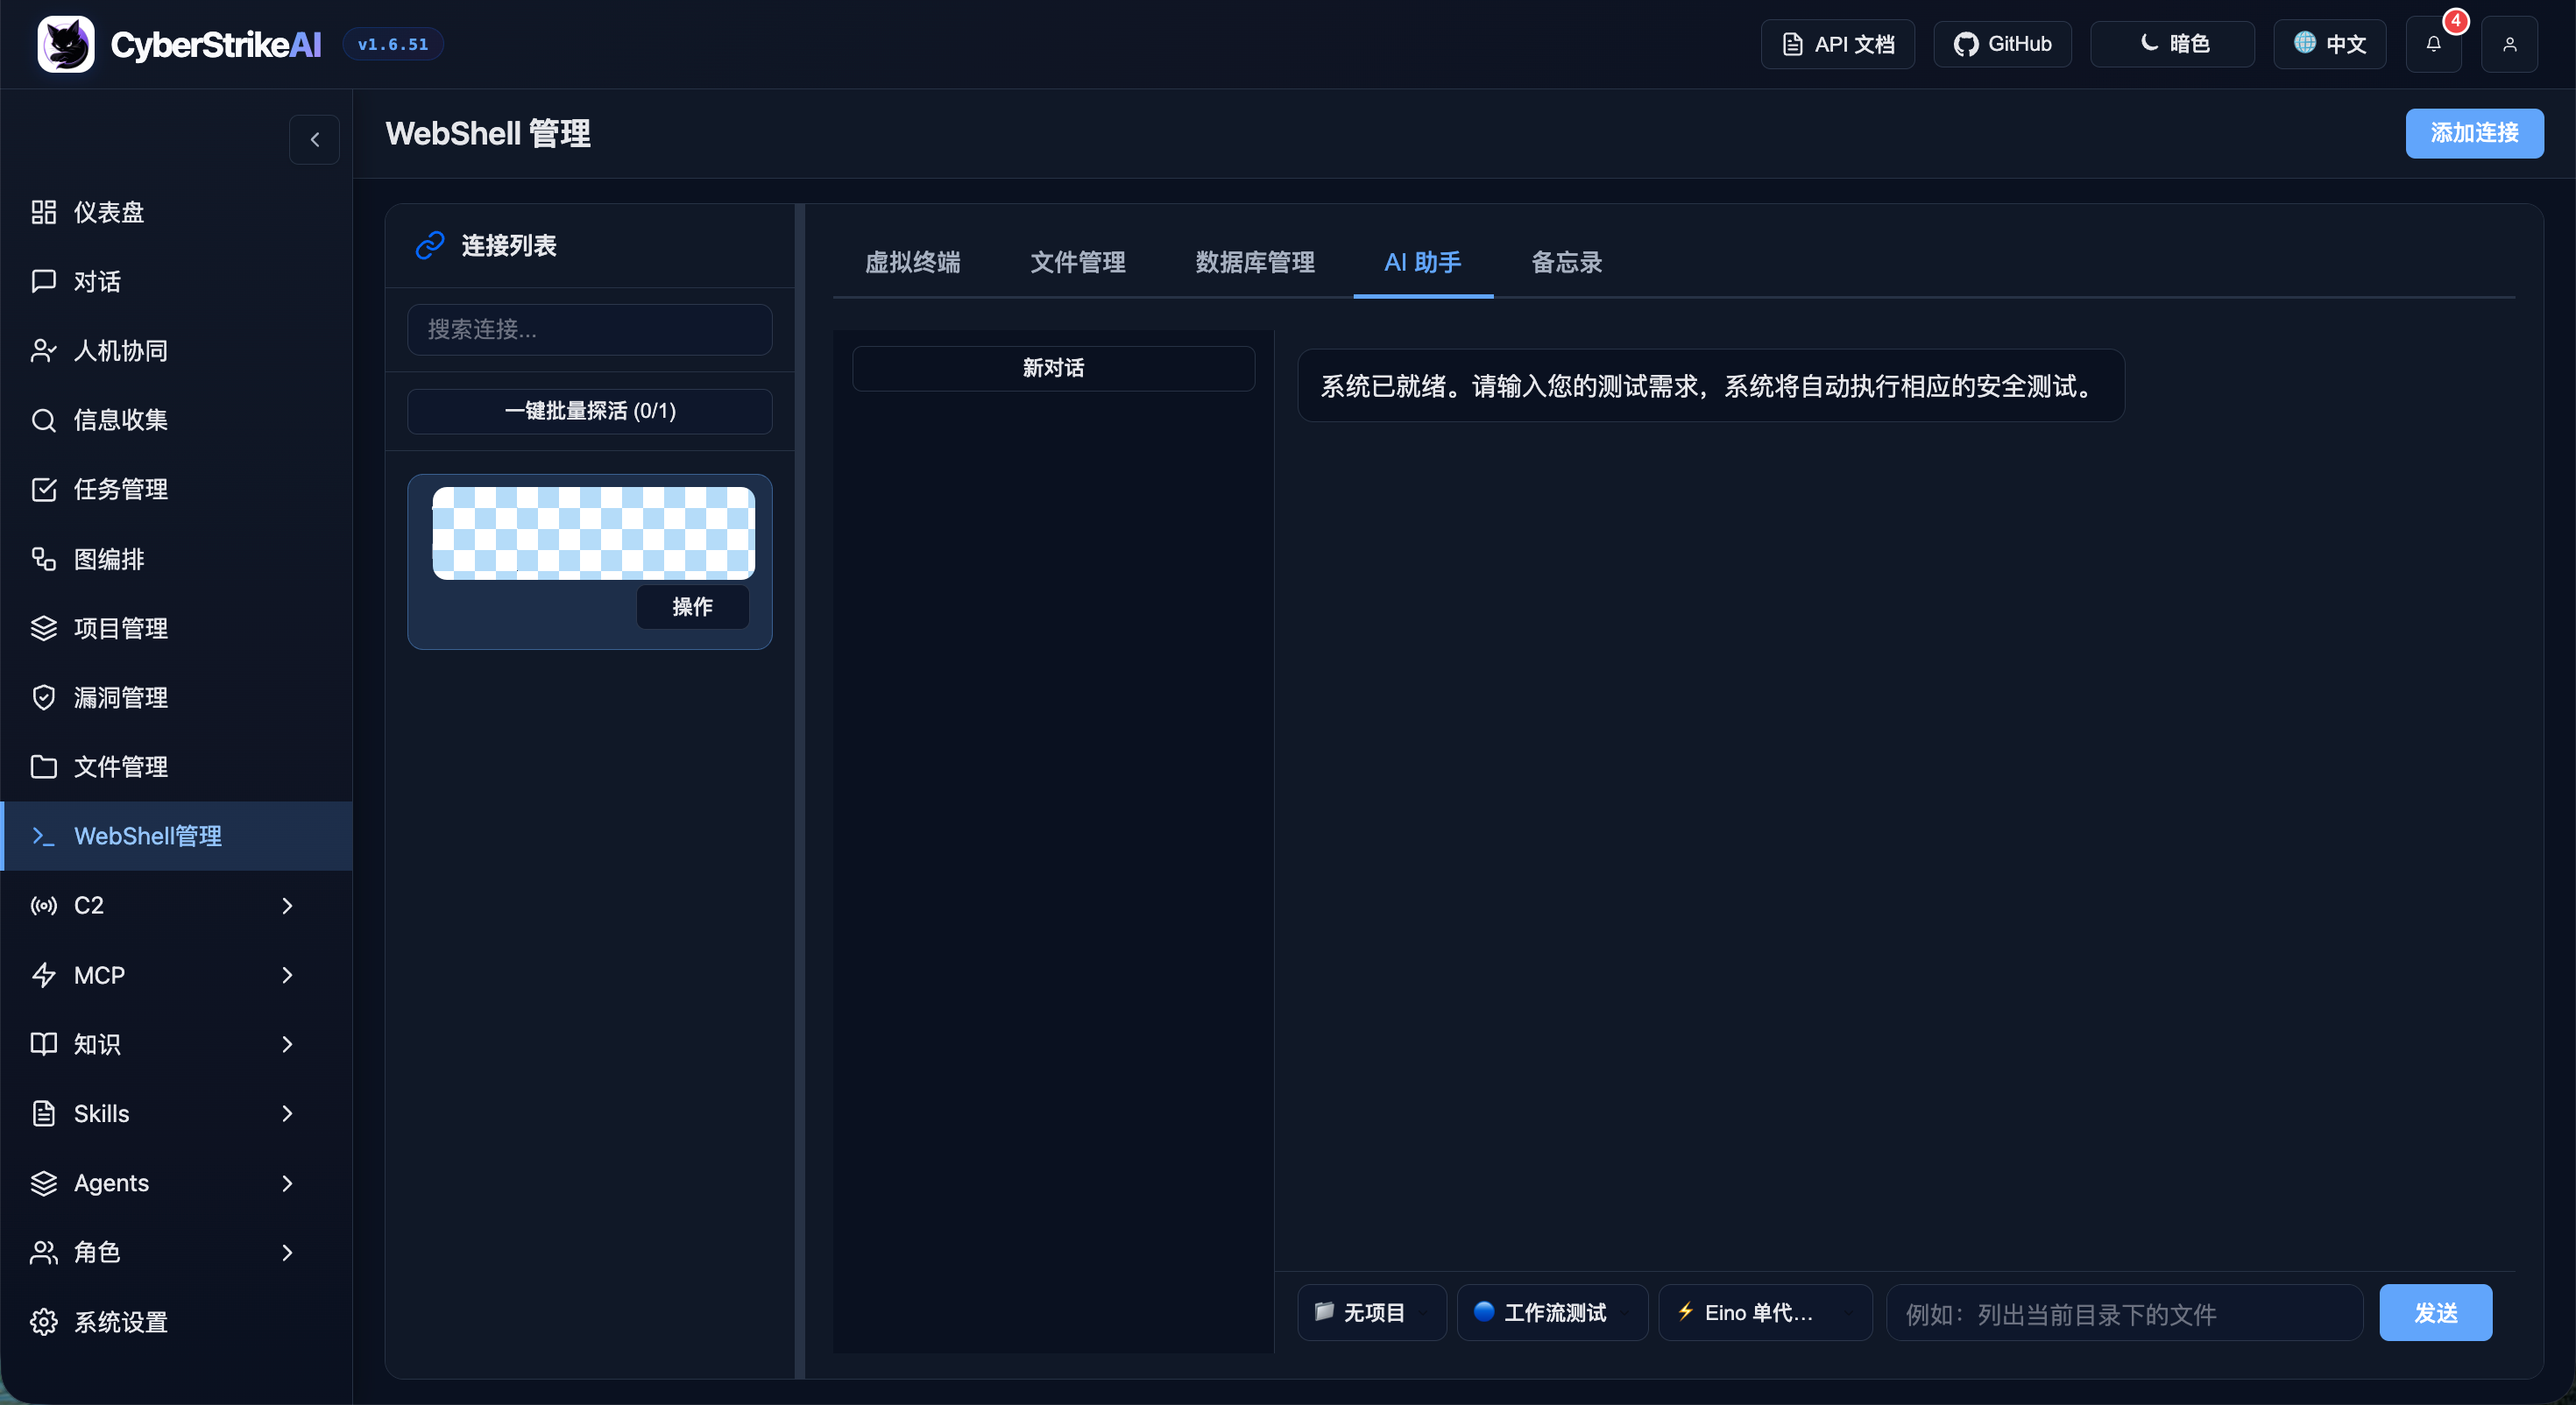
|
Gestion MCP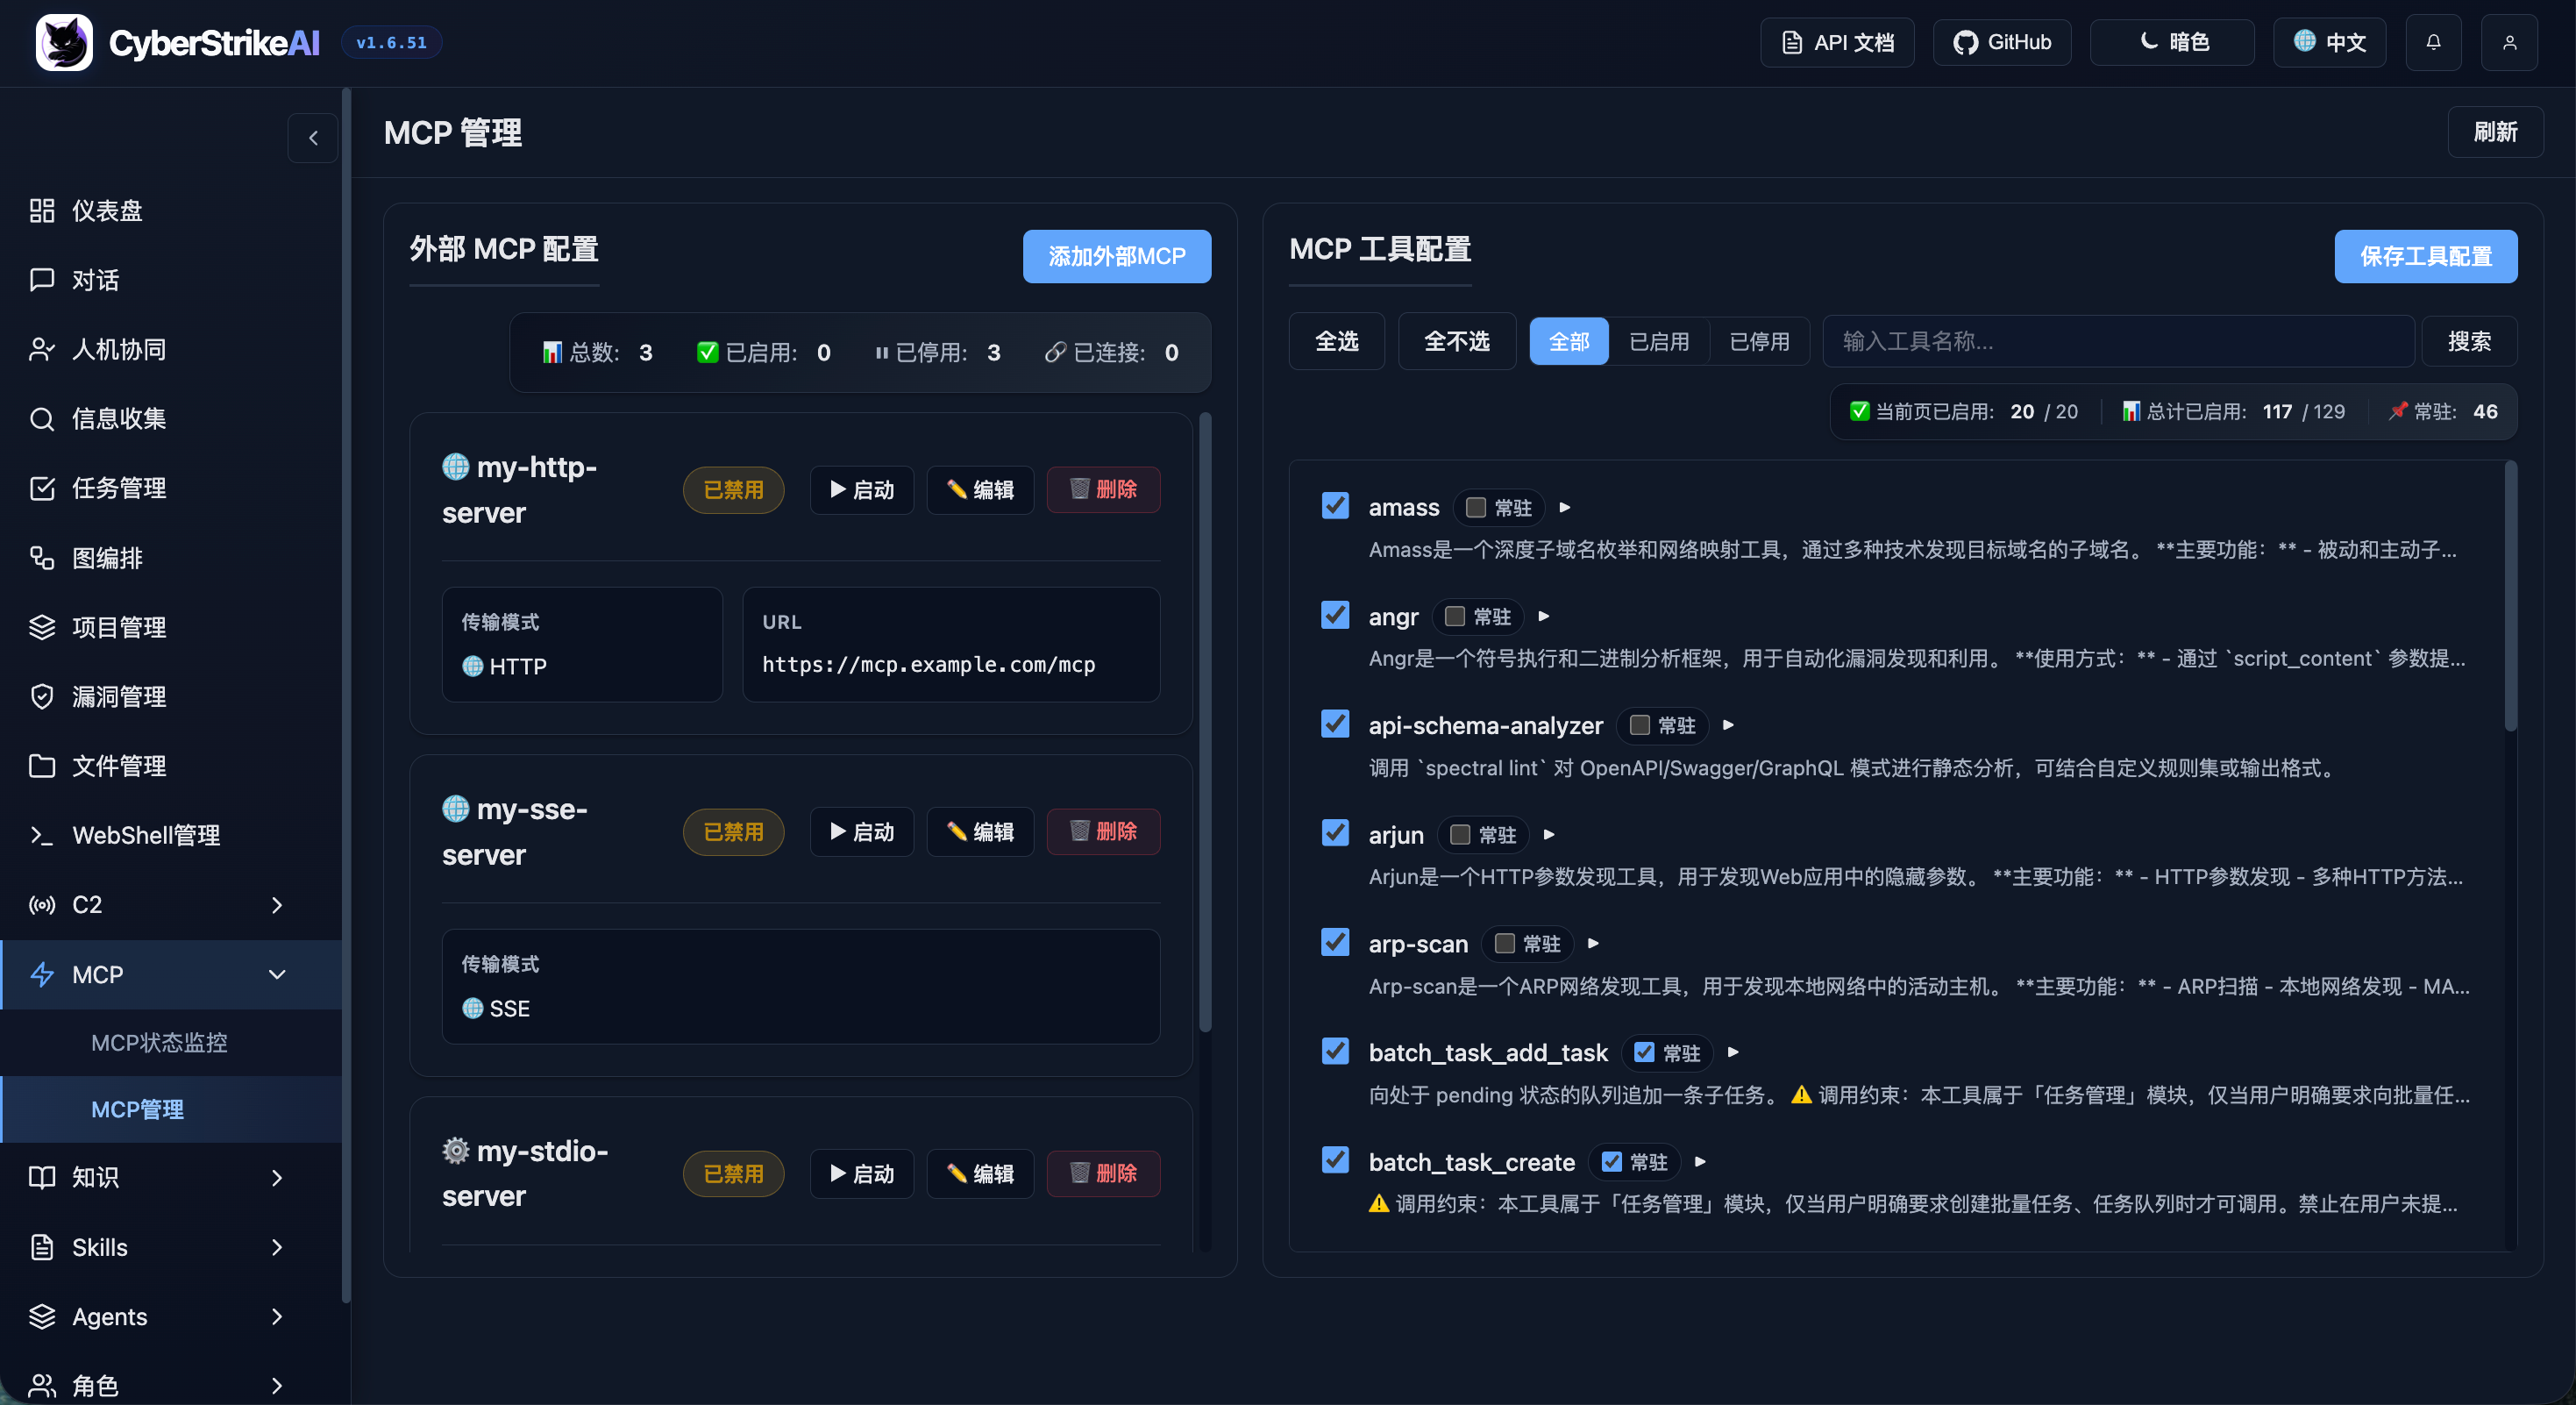
|
Base de connaissances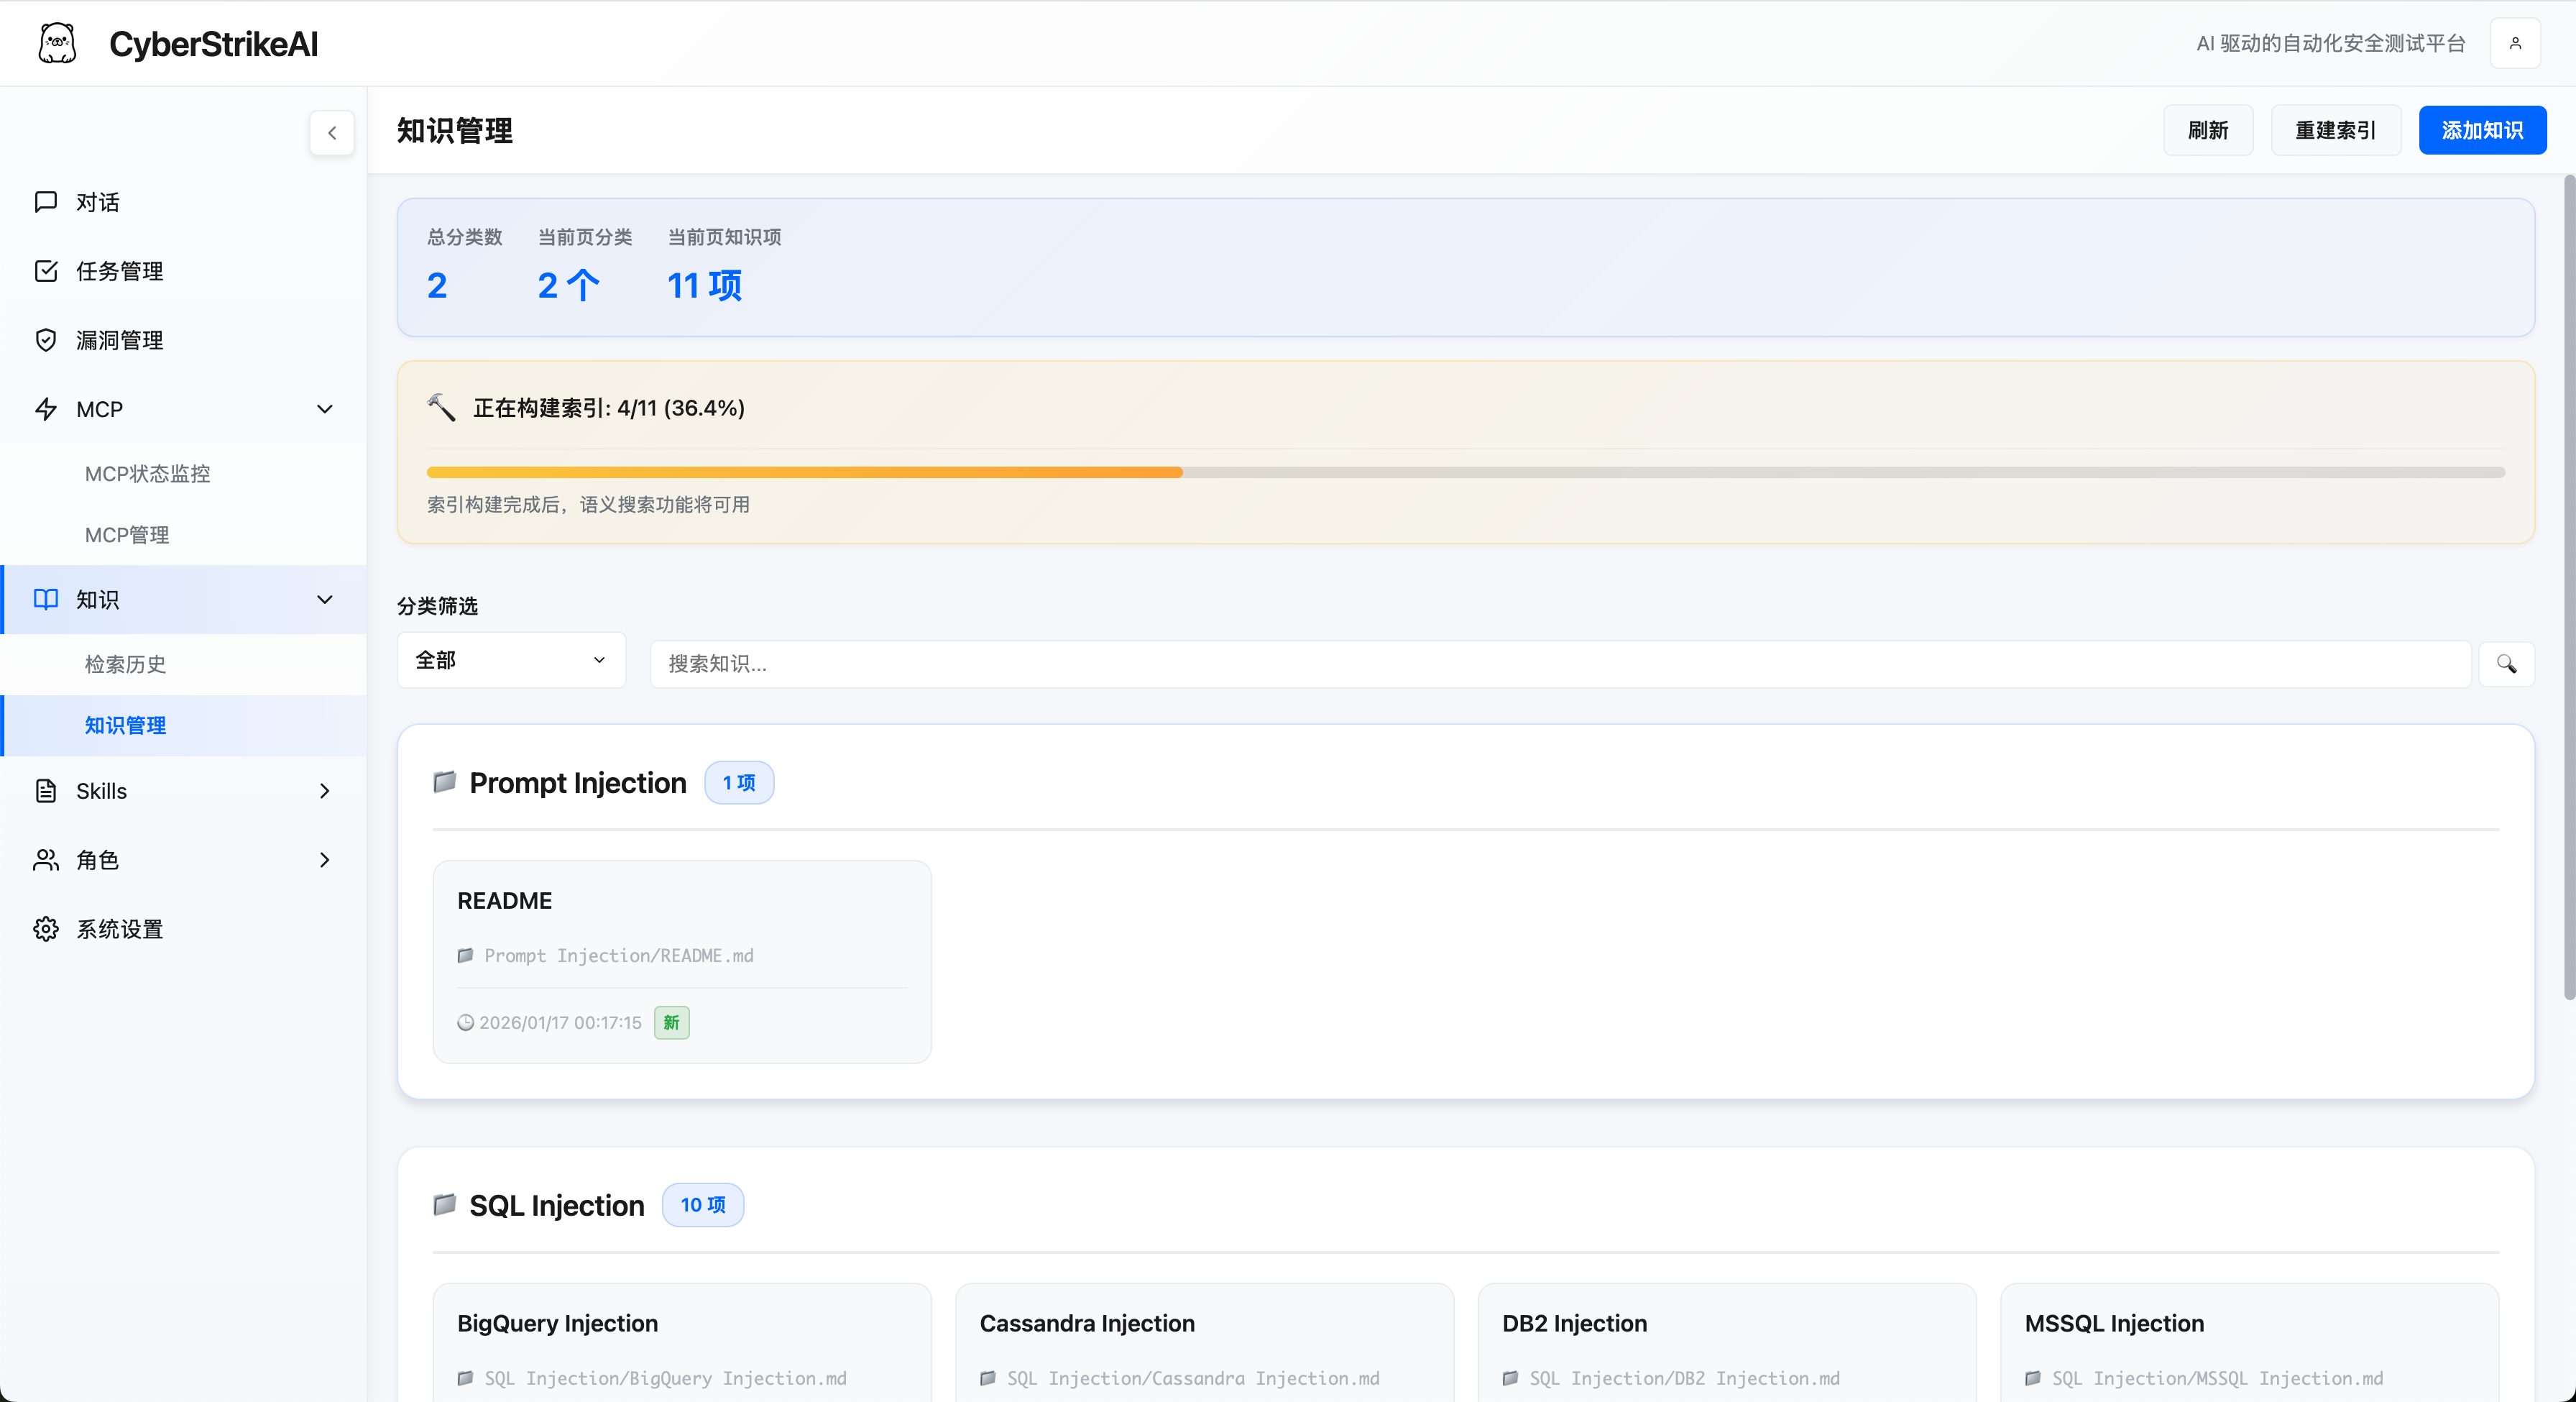
|
Gestion des compétences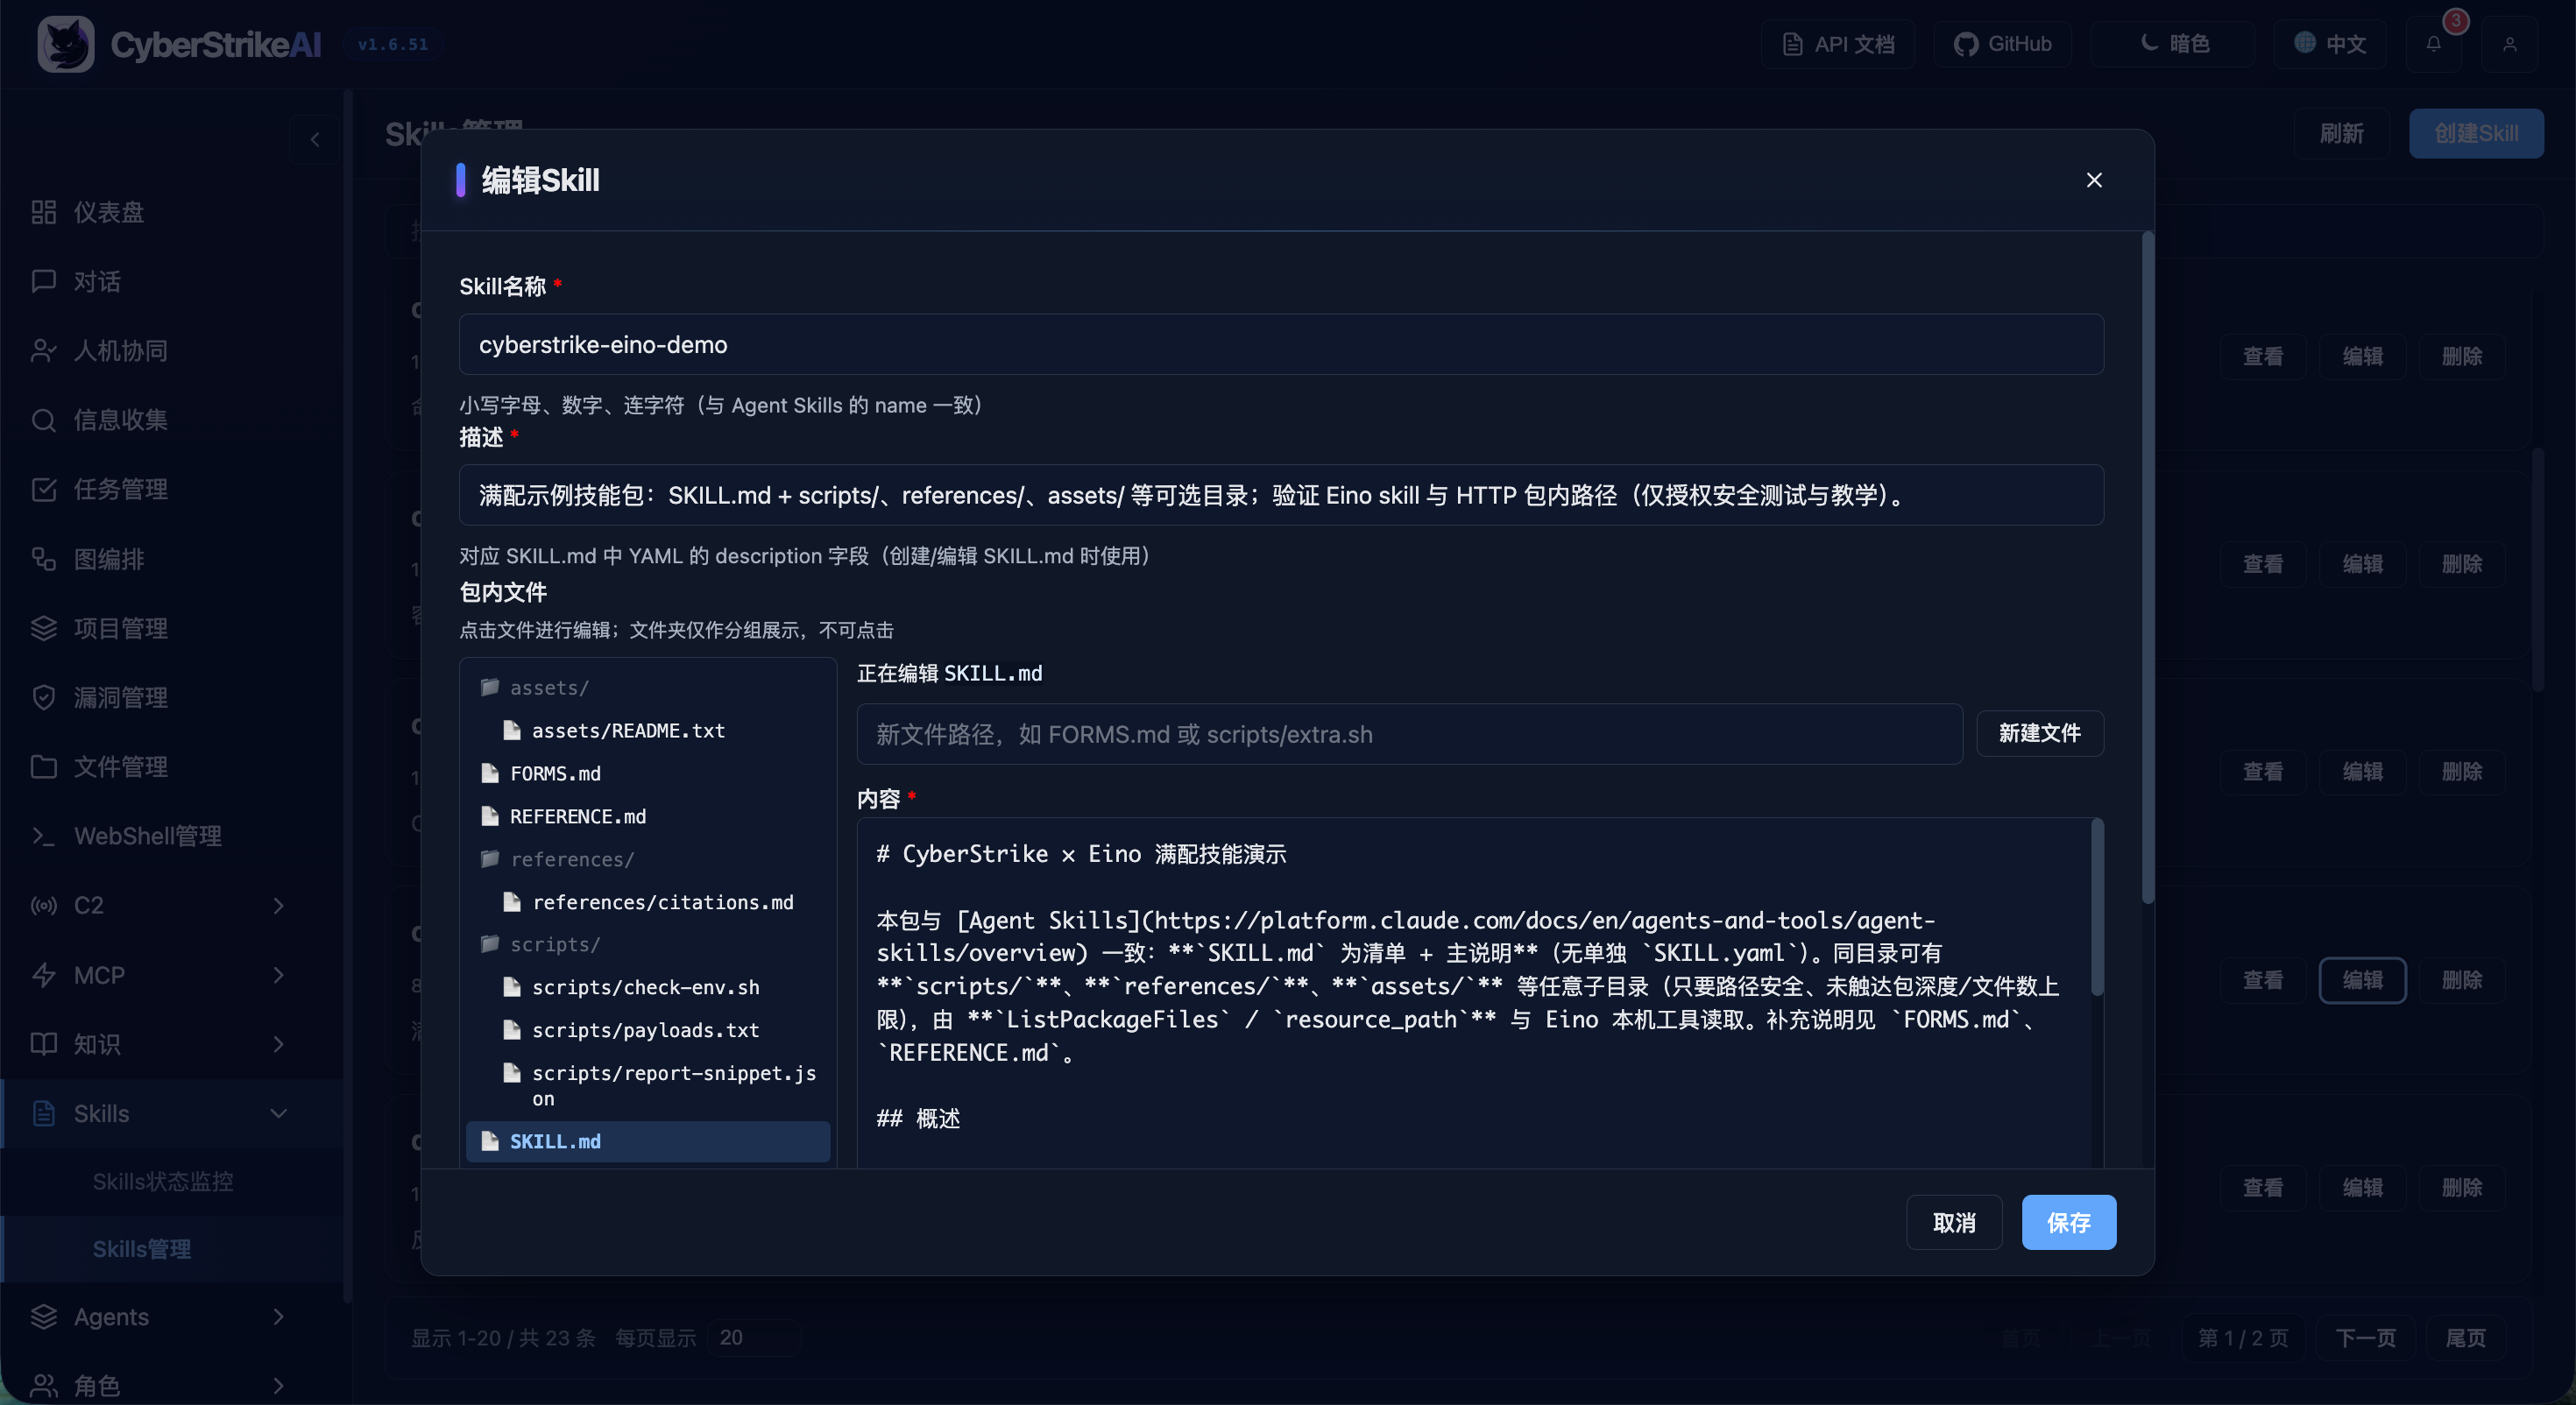
|
Gestion des agents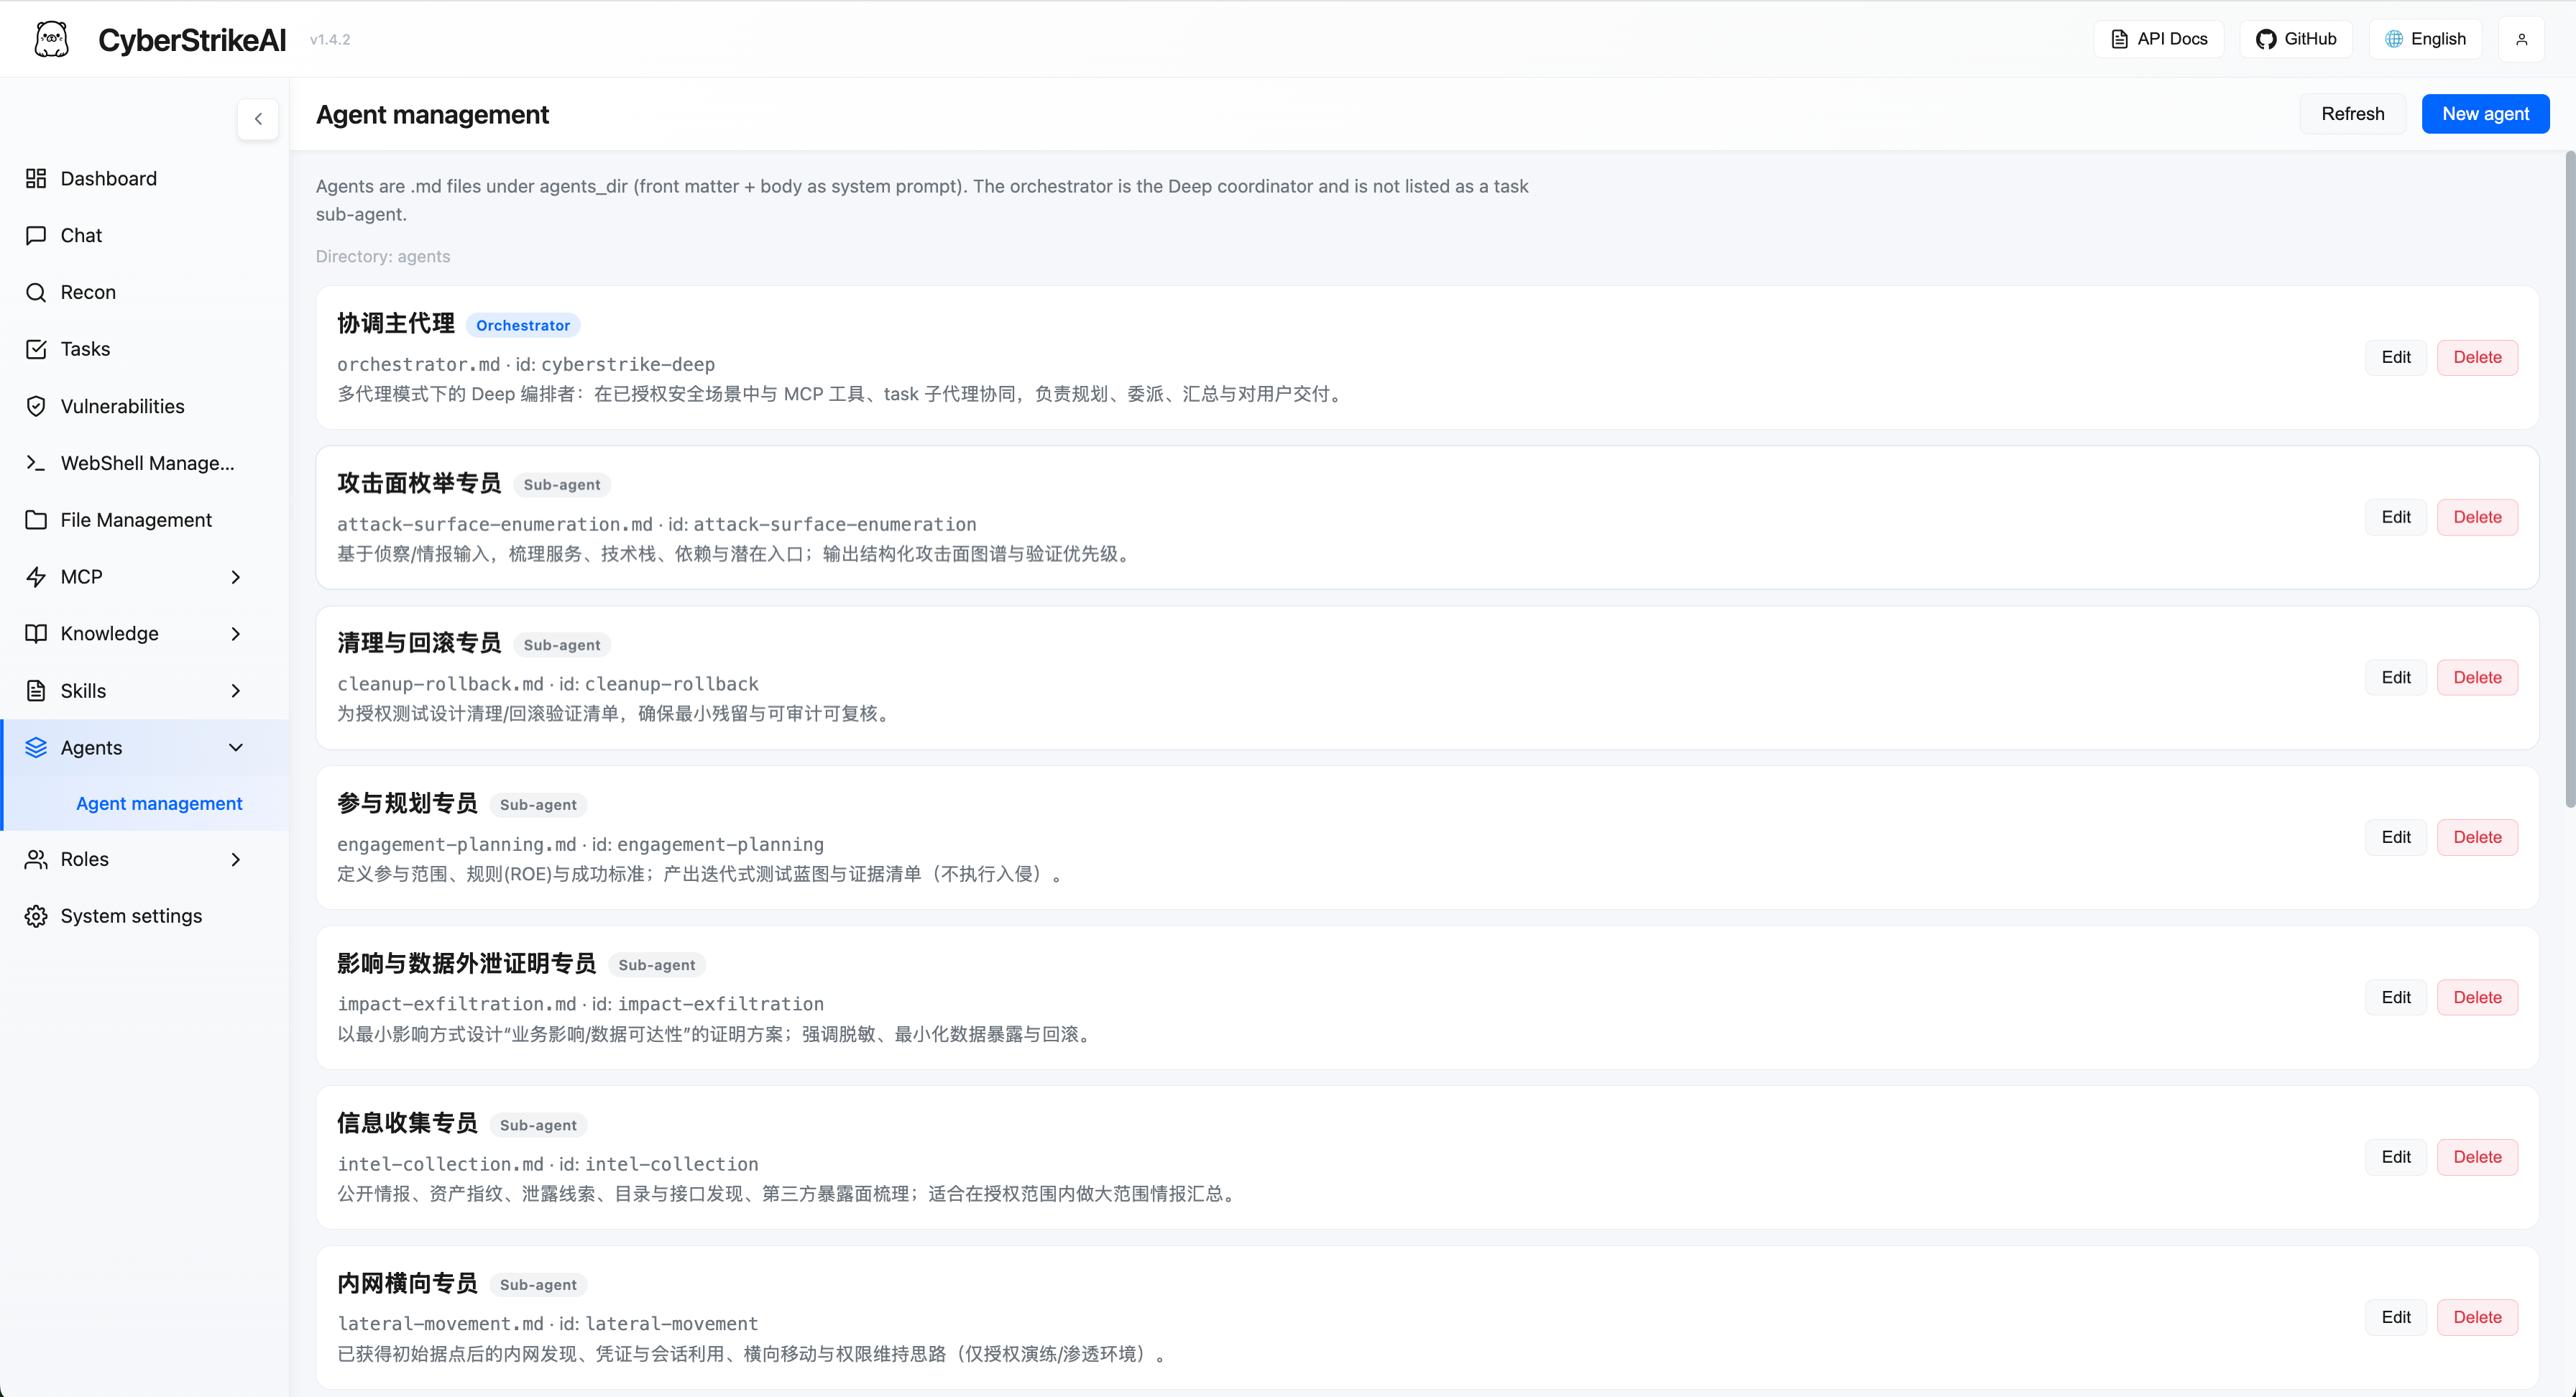
|
Gestion des rôles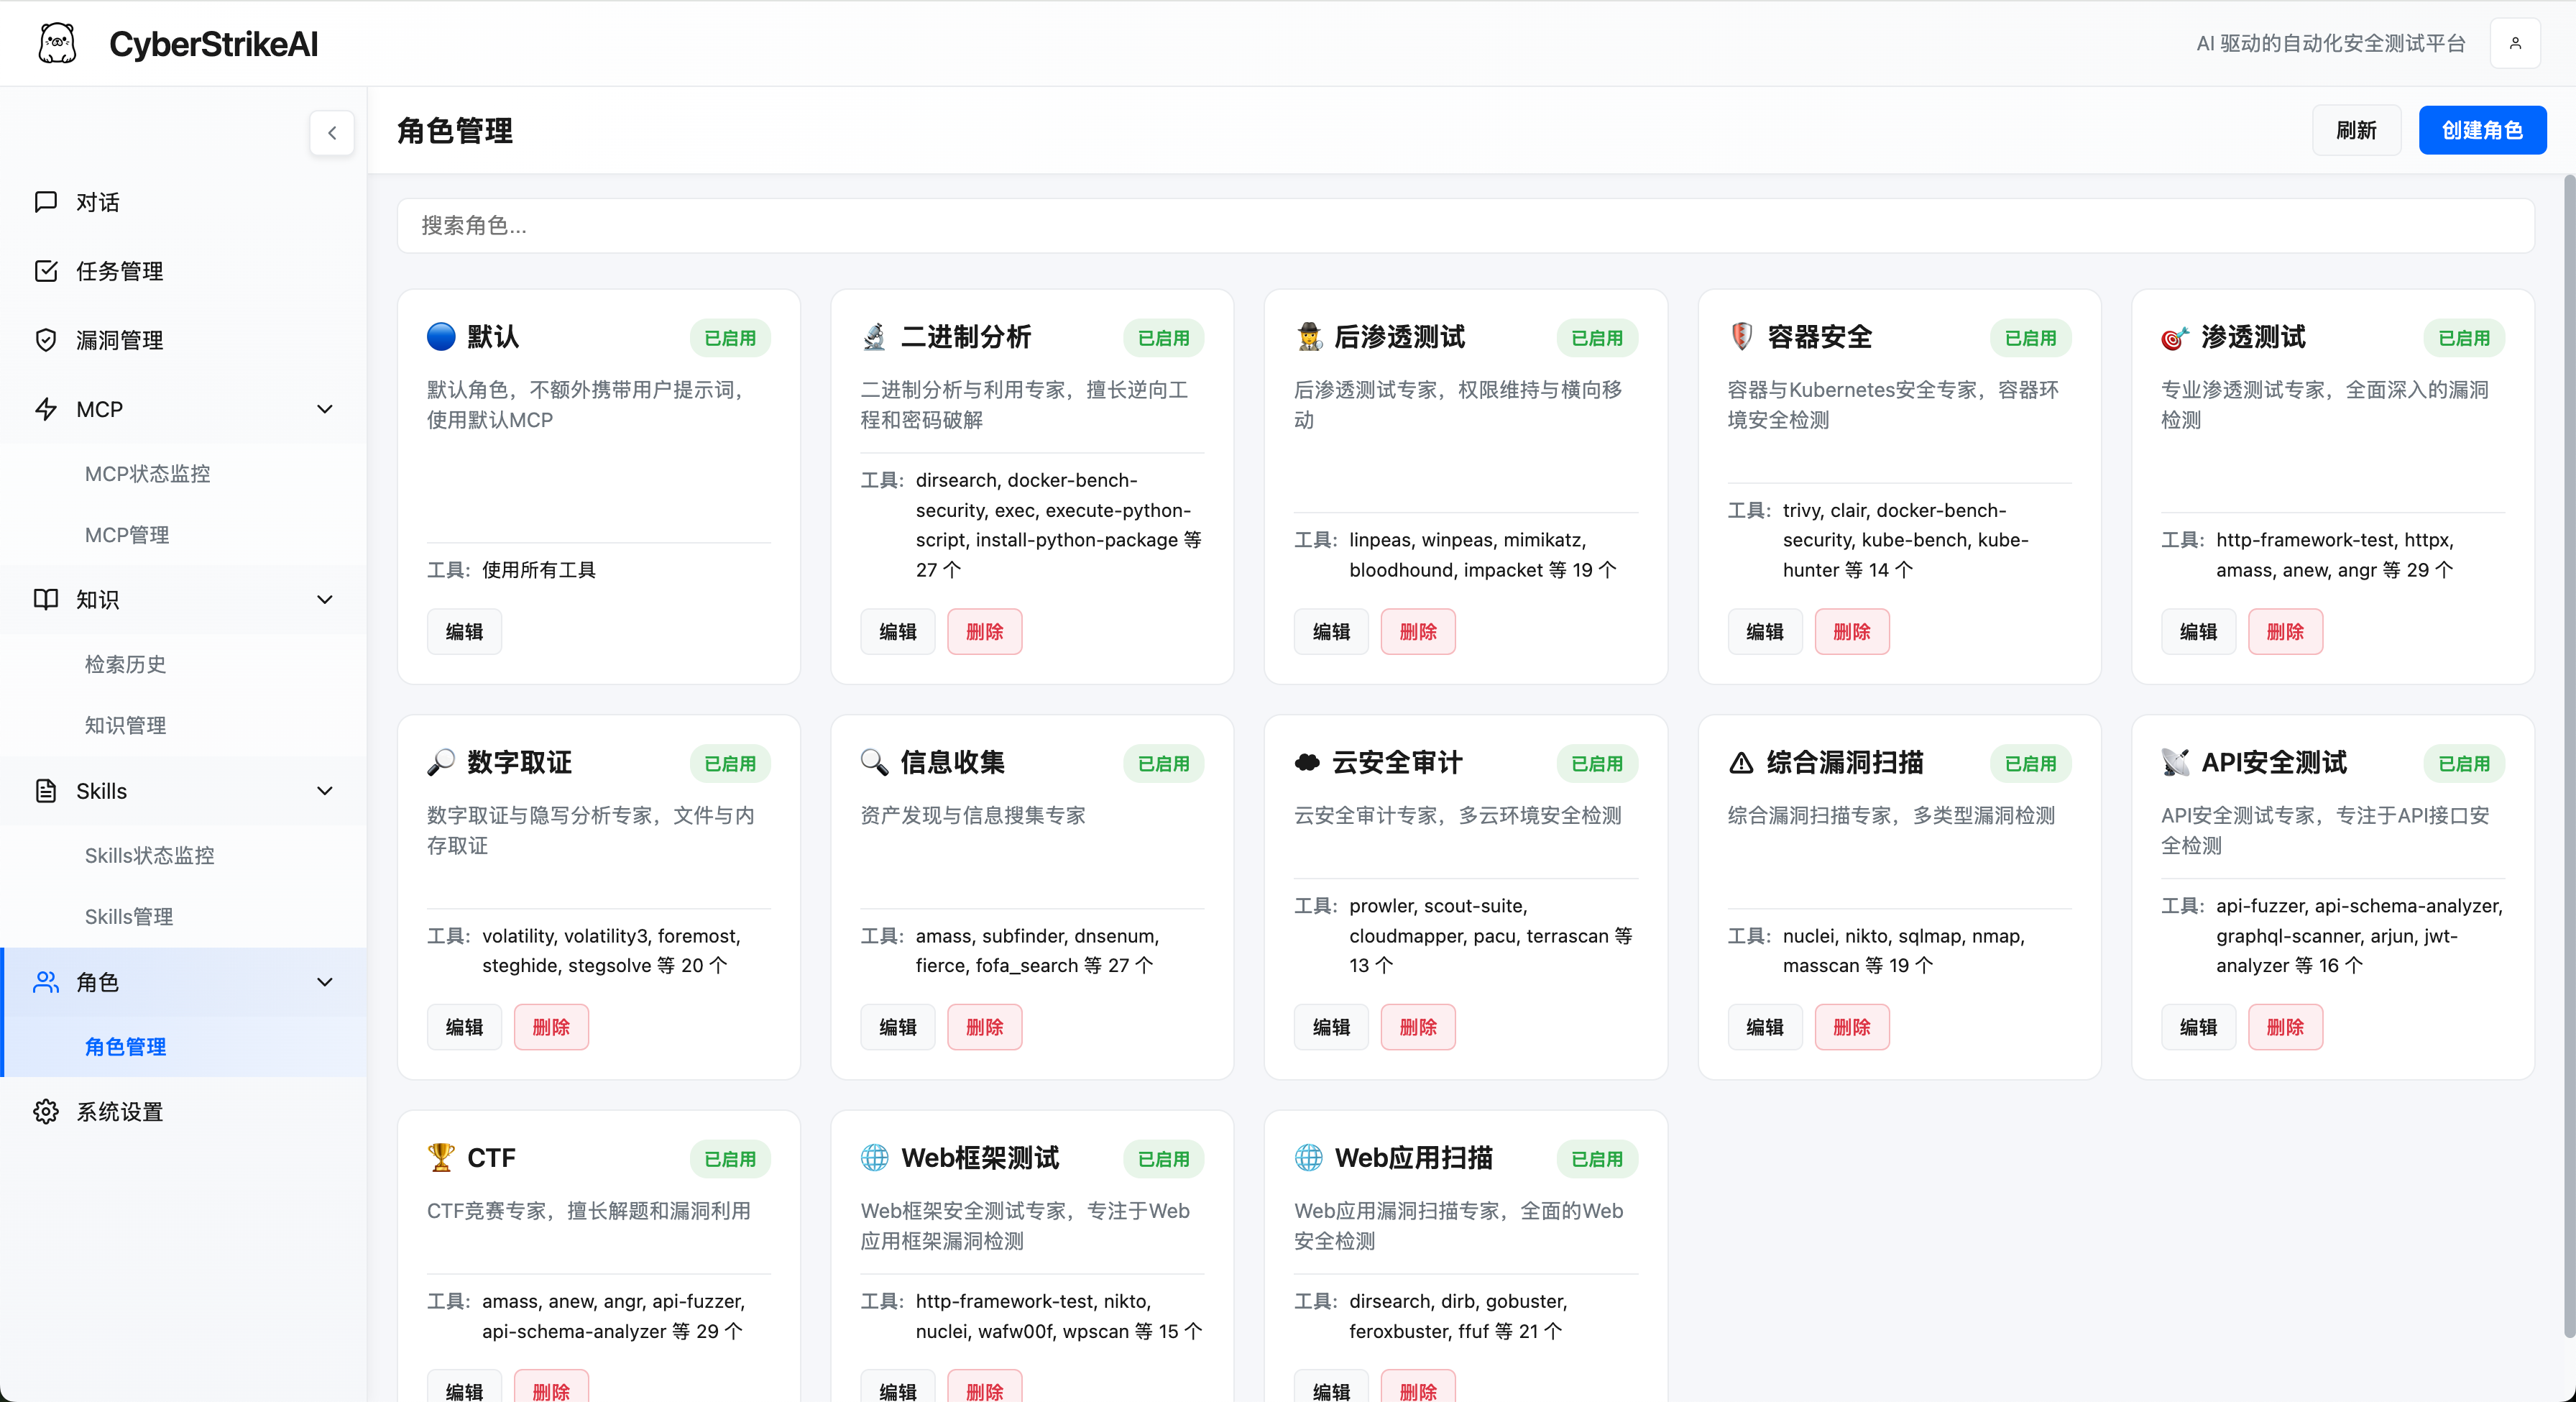
|
Paramètres système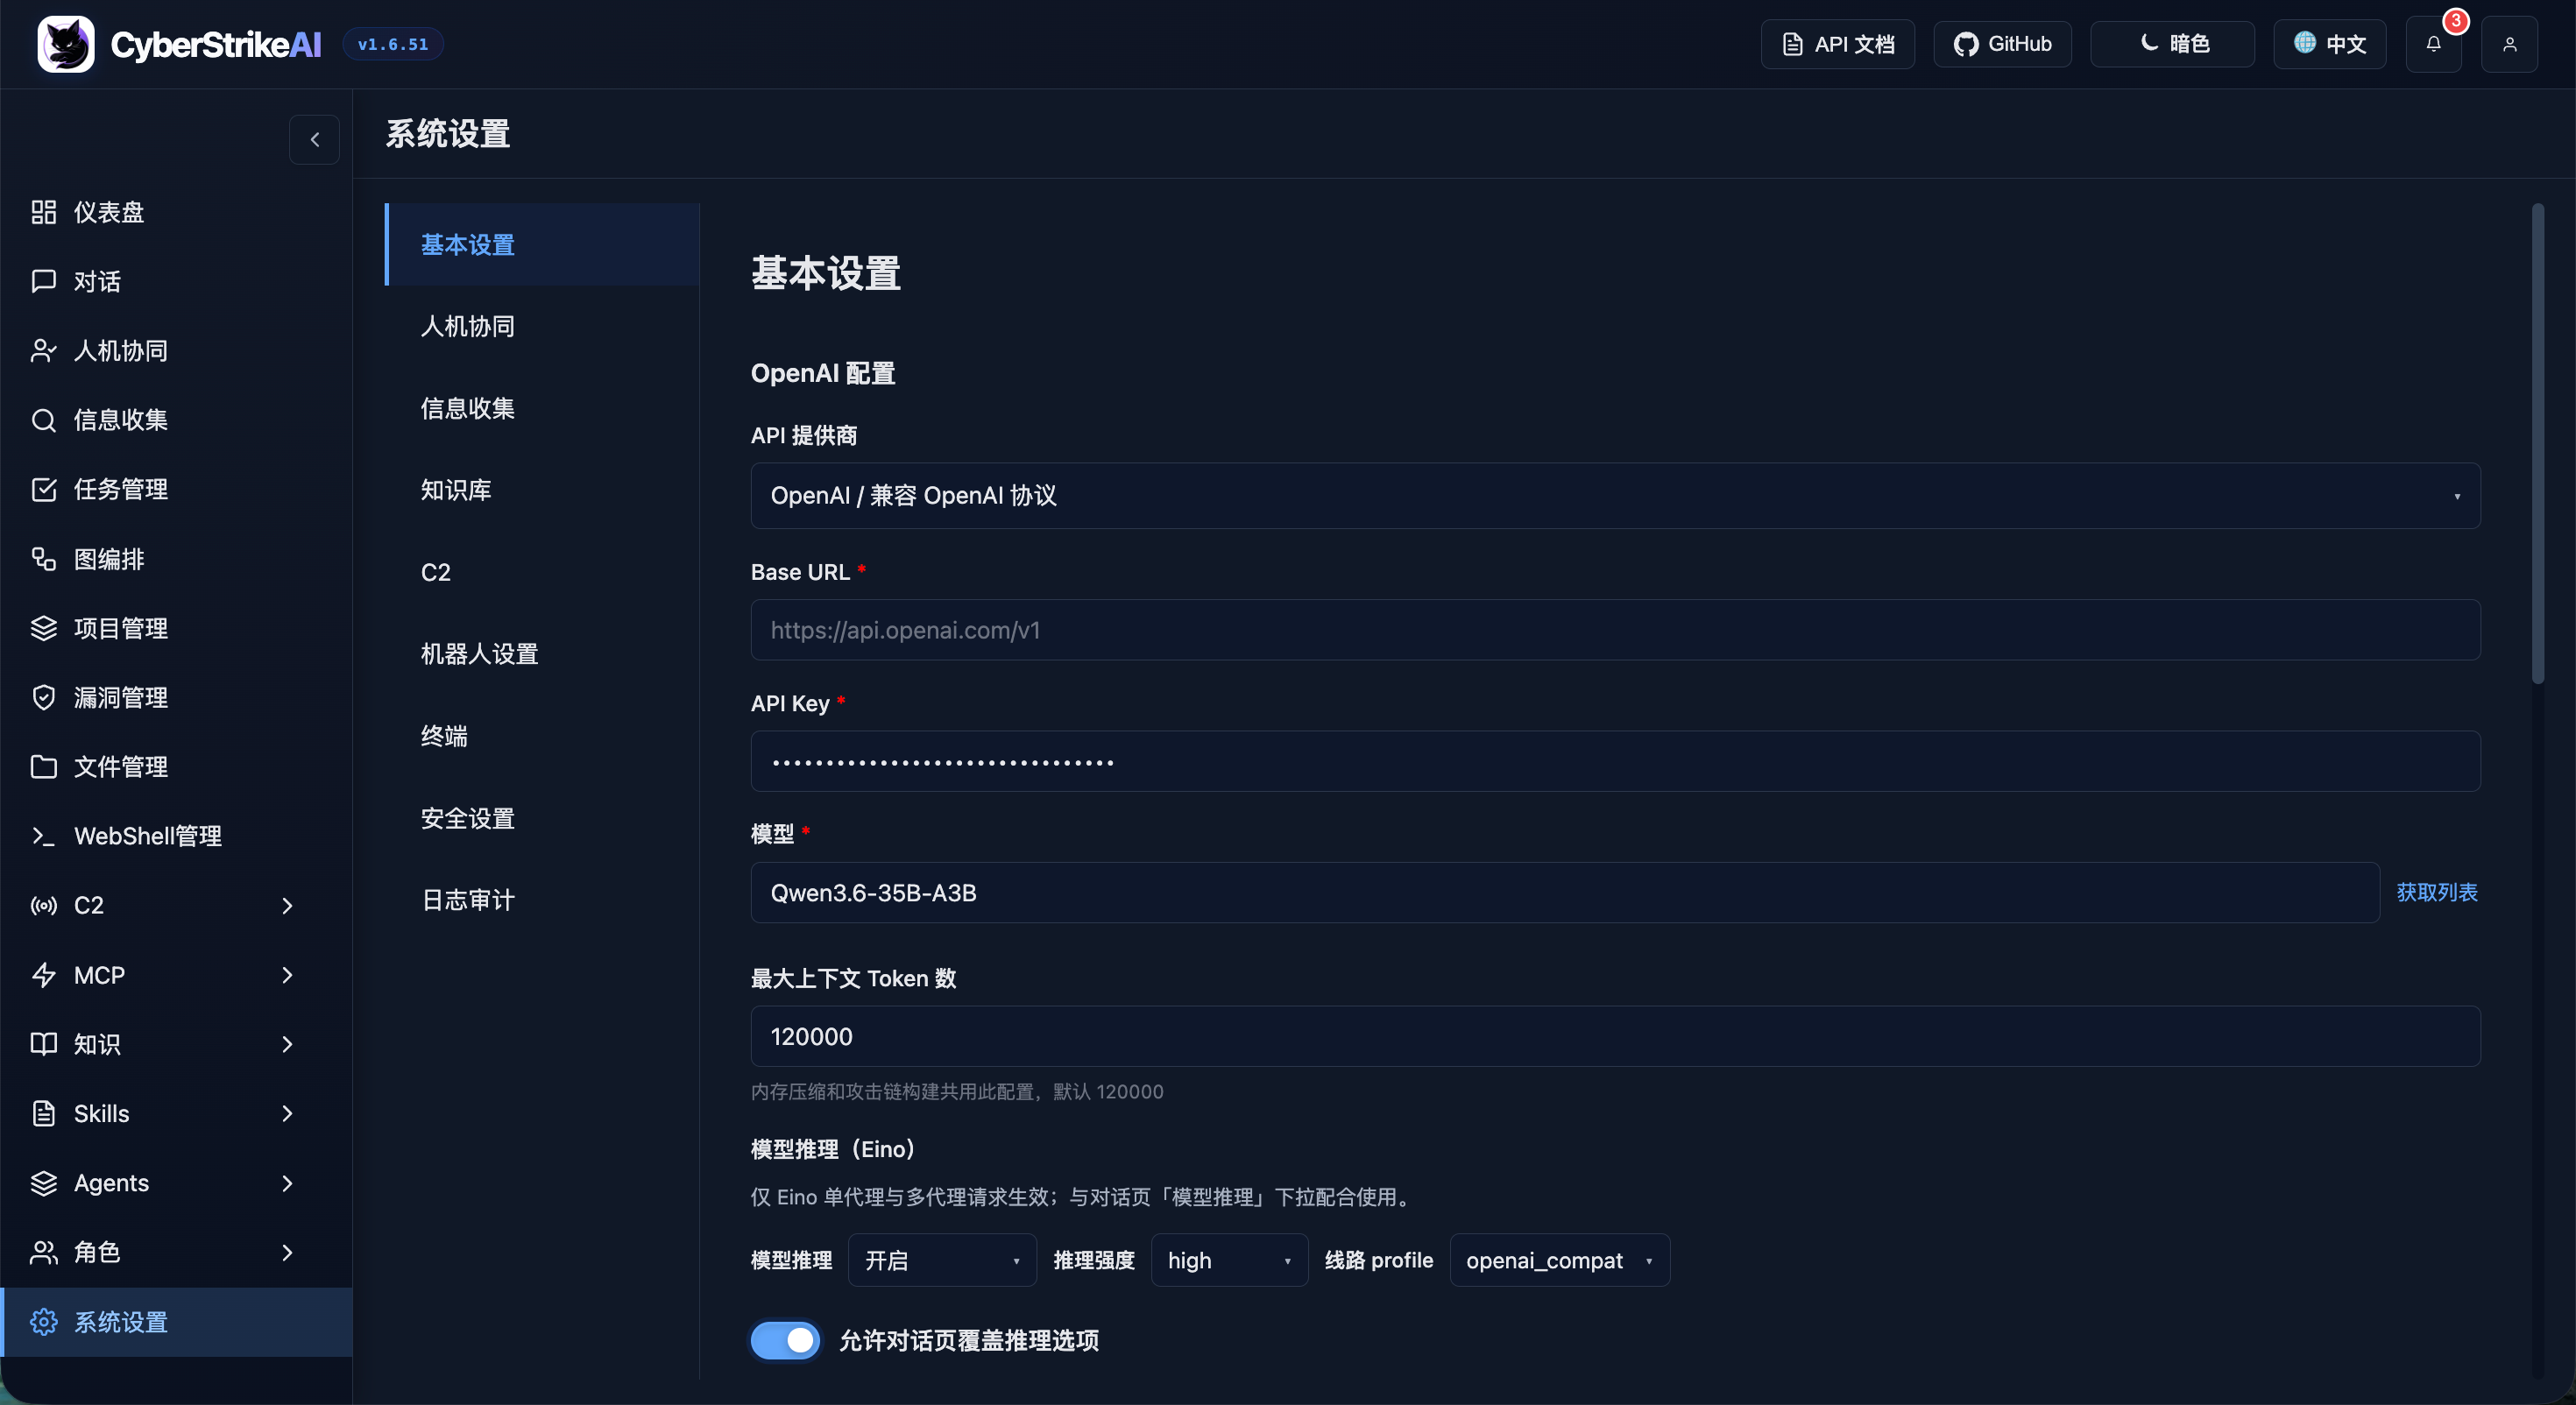
|
Mode MCP stdio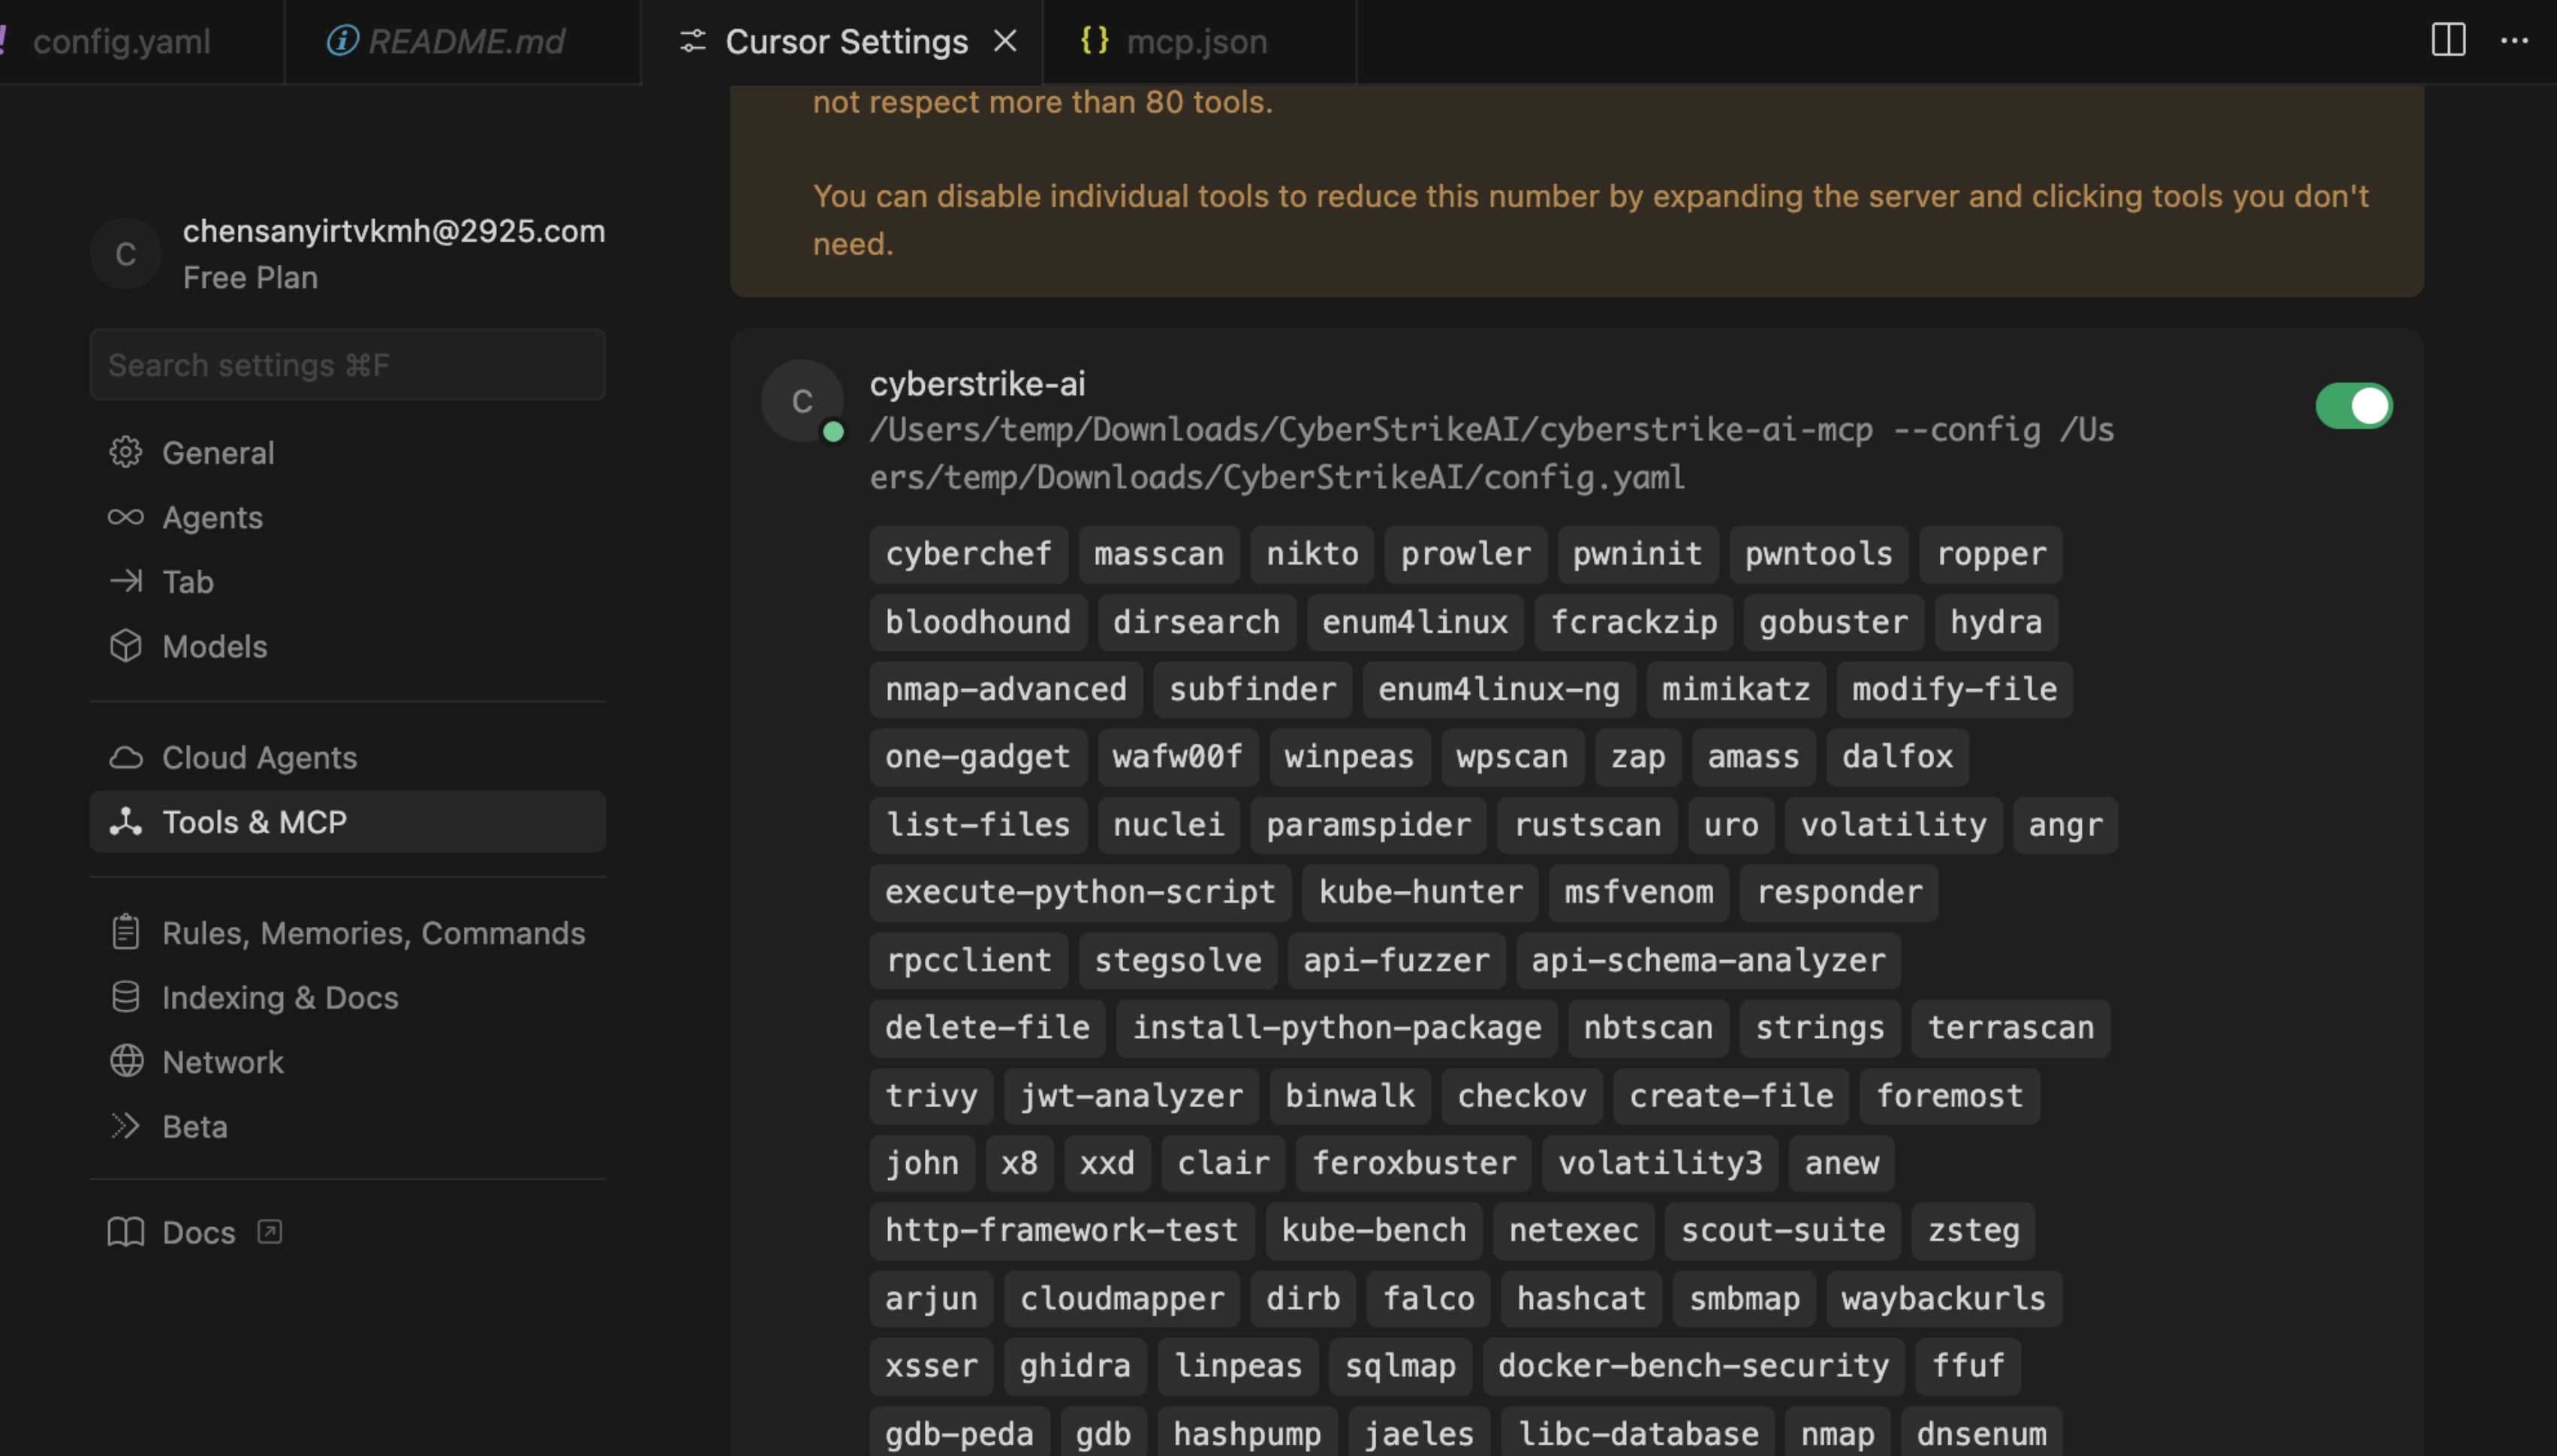
|
Plugin Burp Suite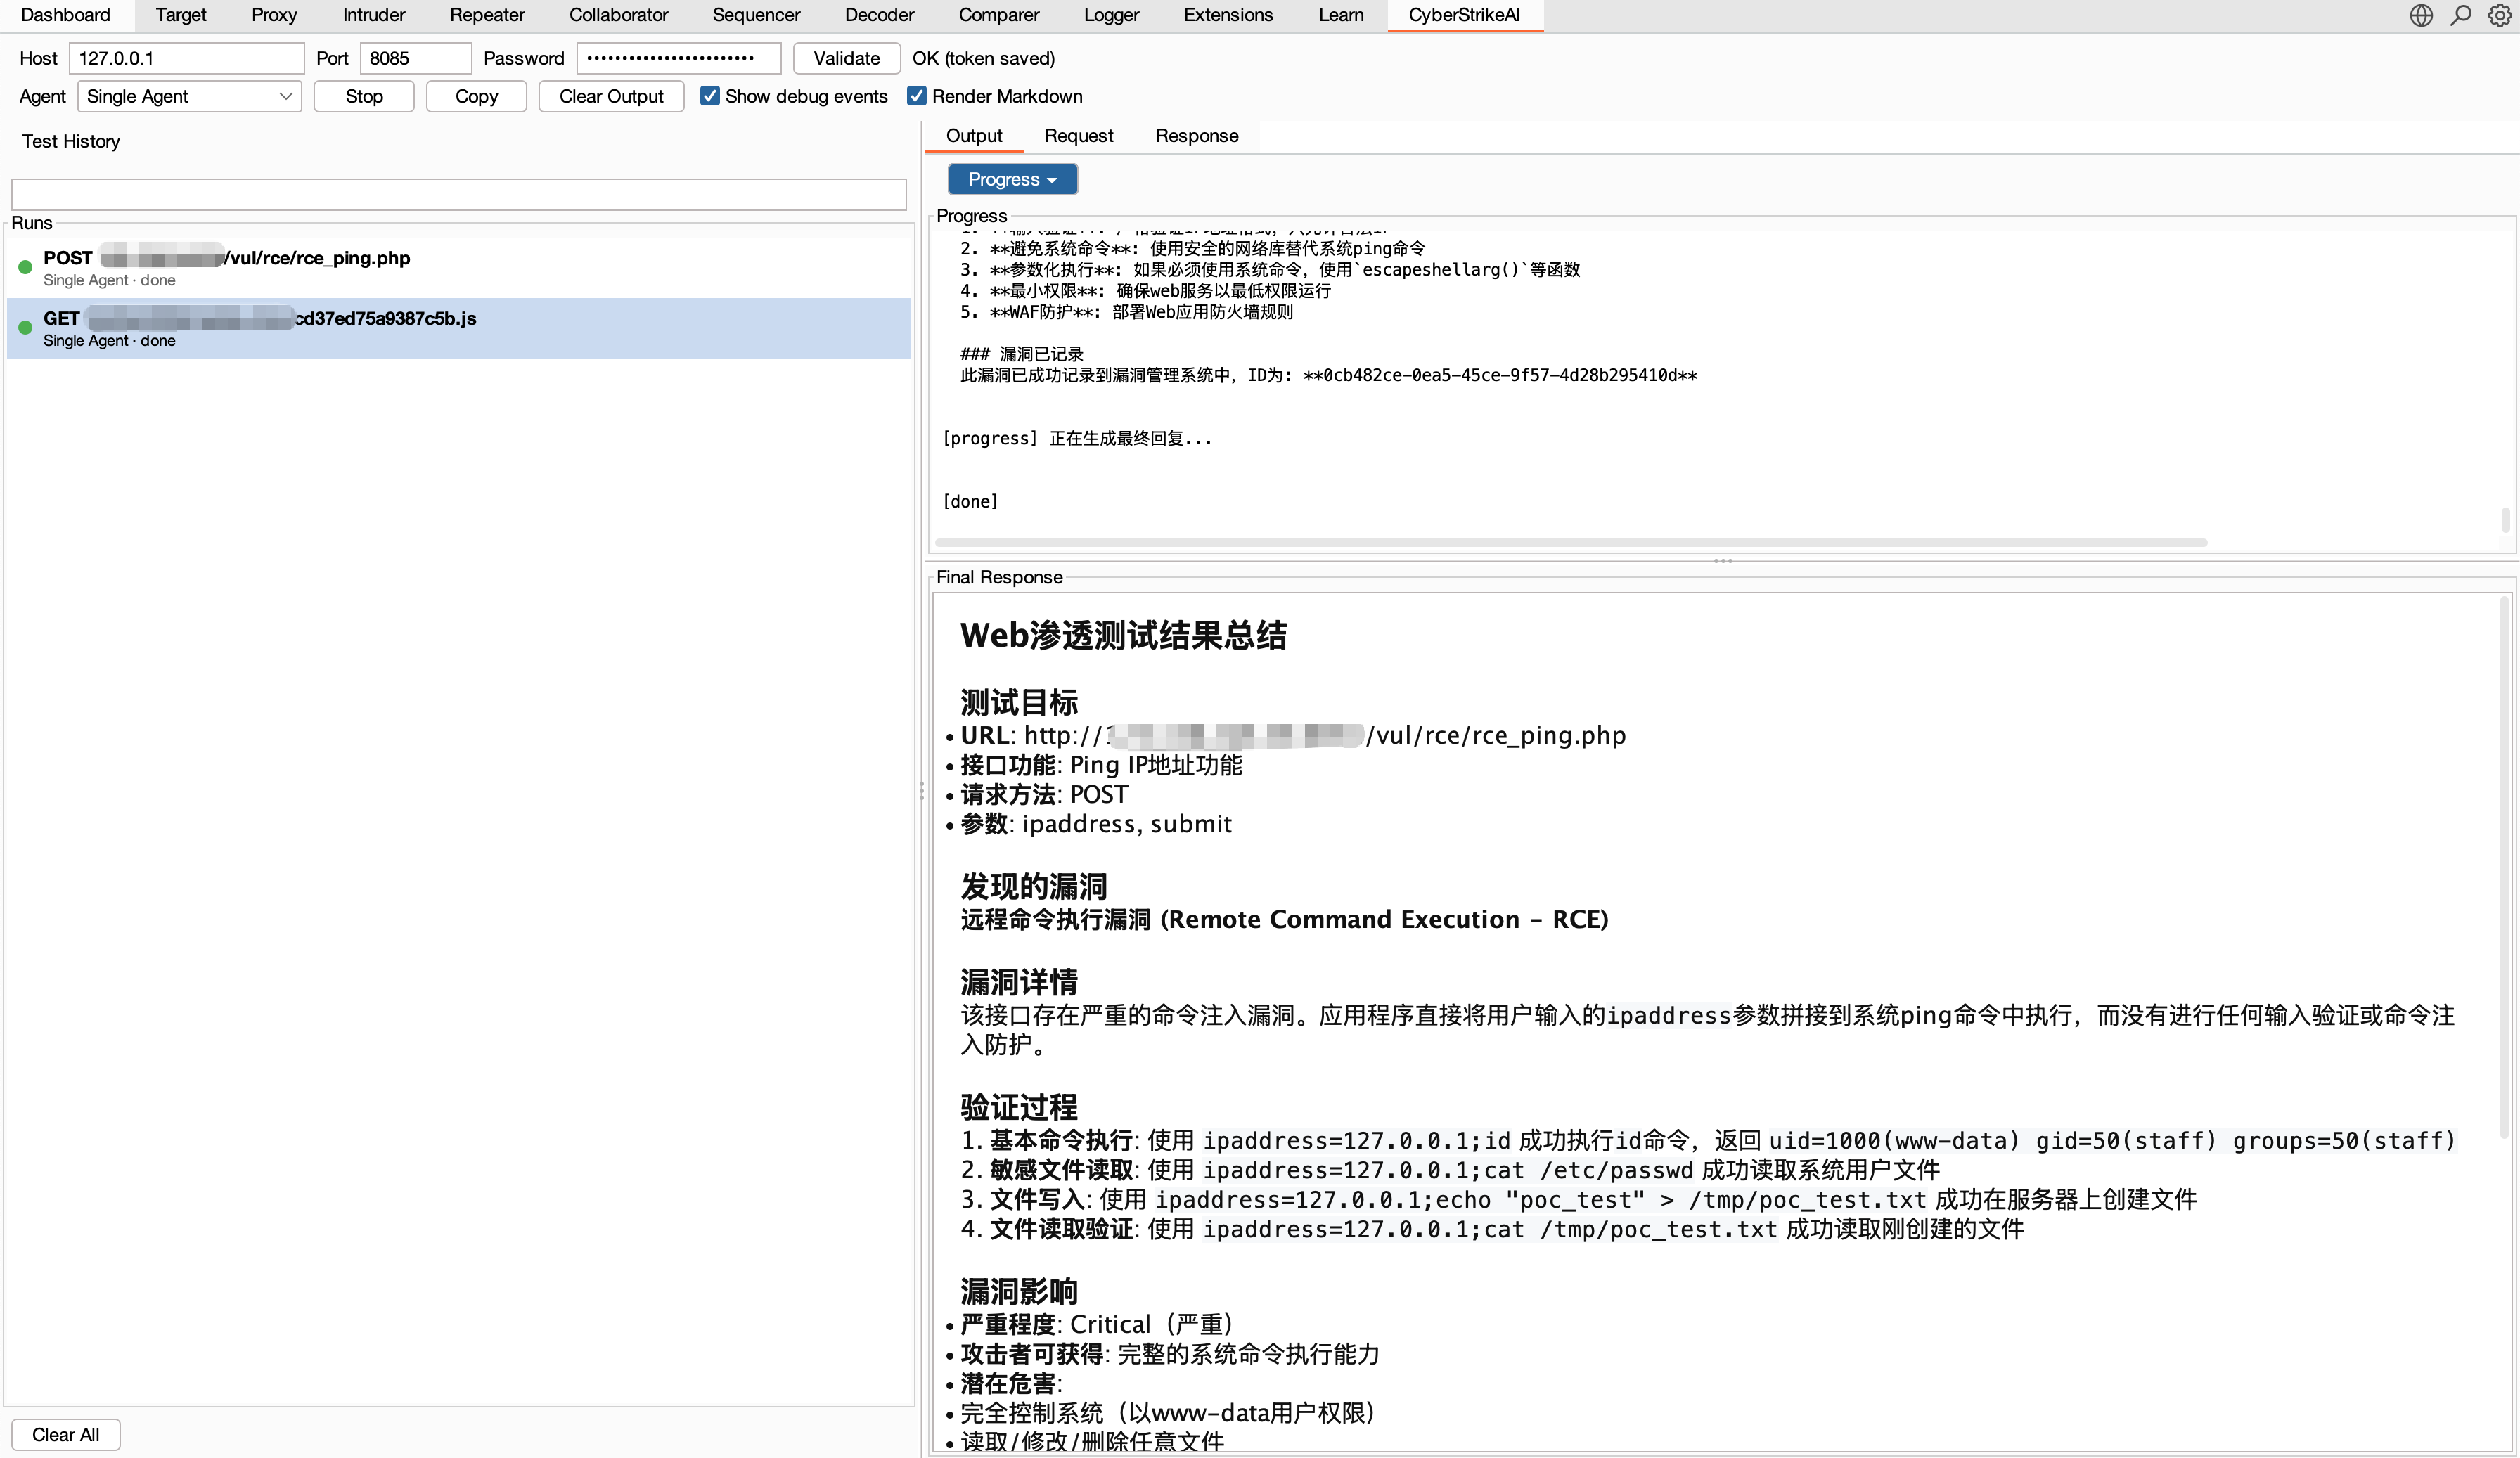
|
execution_id reprenable, l'annulation, des disjoncteurs par serveur, des limites de concurrence et des plafonds de sortie unifiés.