
Venom-JWT
 z-bool/venom-jwt
Outil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
password-crackingvulnerability-analysisexploitation+3
289
z-bool/venom-jwtOutil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
 lukols-dev/wp-cve-2026-63030-check
Vérificateur d'exposition non intrusif pour la chaîne RCE pré-authentification wp2shell de WordPress (CVE-2026-63030 / CVE-2026-60137).
 valarauco/wannafind
Script simple utilisant nmap pour détecter CVE-2017-0143 MS17-010 dans votre réseau
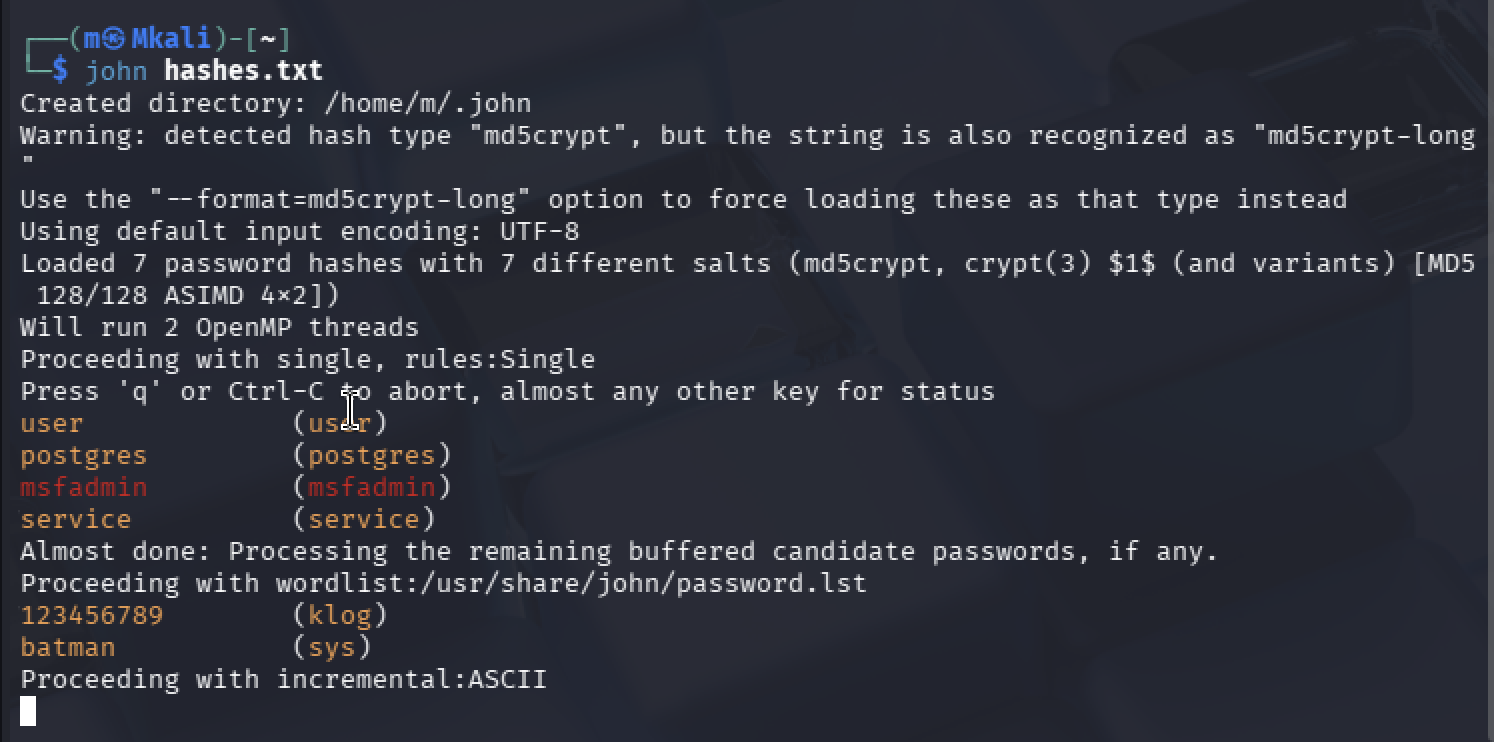 mirza-22144/vulnerability-assessment-exploitation-lab
Test de pénétration complet d'un environnement Linux legacy (Metasploitable 2) émulé sur Apple Silicon. Démontrant la reconnaissance réseau,…
 moscvv/thm-cybersec-portfolio
Comptes rendus de salles TryHackMe terminées — escalade de privilèges Linux, dépassement de tampon sudo (CVE-2019-18634), et OWASP Top 10 (2025).
 gh0st0ne/rdpscan-bluekeep
Un scanner rapide pour la vulnérabilité CVE-2019-0708 "BlueKeep".
 opt9/strutshock
Script shell de vérification non intrusive pour Struts2 RCE CVE-2017-5638
 mr-whiskerss/ssh-terrapin-prefix-truncation-weakness-cve-2023-48795-checker
Scanner Python léger pour CVE-2023-48795 (SSH Terrapin prefix truncation). Effectue une capture passive de bannière et une analyse KEXINIT pour…
 pakwansk/simulating-and-preventing-zerologon-cve-2020-1472-vulnerability-attacks.
Simulation de l'attaque de la vulnérabilité Zerologon (CVE-2020-1472) dans Active Directory sur Windows Server 2016 et utilisation de la solution…
 r3fr4kt/shocker-tjnull-oscp-
Walkthrough HTB structuré démontrant l'exploitation de Shellshock (CVE-2014-6271) via le fuzzing de répertoires CGI et l'élévation de privilèges via…
 scottjpack/shellshock_scanner
# Scanner Python pour « ShellShock » (CVE-2014-6271)
 sunnyjiang/shellshocker-android
Ceci est une Application Android qui vous aide à détecter si votre machine qui exécute bash est vulnérable à CVE-2014-6271
 repo-ranger21/security-portfolio-chris-peterson
Mon portfolio présentant la recherche de vulnérabilités (CVE-2026-11989, CVE-2026-11395) et l'ingénierie d'orchestration automatisée des menaces…
 jsec1337/scanner-cve-2019-0708
Scanner CVE-2019-0708
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
Environnement de laboratoire isolé pour simuler et étudier les vulnérabilités de dépassement d'entier (CVE-2026-25172, CVE-2026-25173,…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…
 m0n3ef/regresshion-checker
Un outil léger et rapide pour scanner et détecter la vulnérabilité d'exécution de code à distance "regreSSHion" d'OpenSSH (CVE-2024-6387).
 wiggels/regresshion-check
Outil CLI pour vérifier la vulnérabilité des serveurs SSH à la CVE-2024-6387