

Fritter
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
payload-generationexploitationshellcode+5
248
0xrootpls/fritterPolymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 ghostvectoracademy/dllhijackhunter
Découverte, validation et confirmation automatisées du détournement de DLL. Transformer des erreurs de configuration locales en chemins d’attaque…
 cogensec/gideon
Agent autonome d'opérations de sécurité pour le renseignement sur les menaces, la recherche de vulnérabilités, l'analyse d'IOC et le red teaming.…
 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
 terjanq/tiny-xss-payloads
Une collection de minuscules charges utiles XSS qui peuvent être utilisées dans différents contextes. https://tinyxss.terjanq.me
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
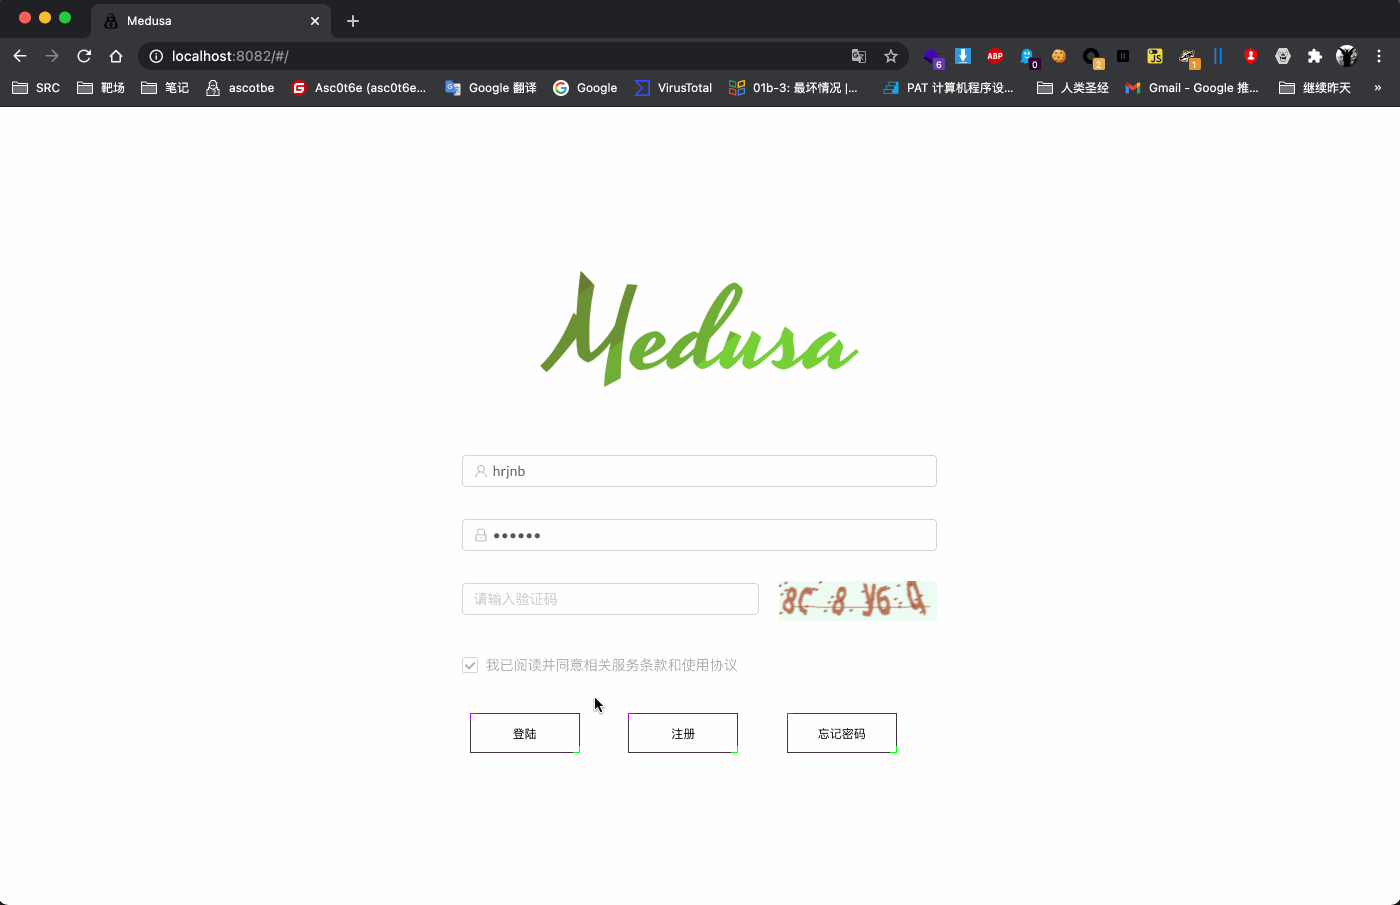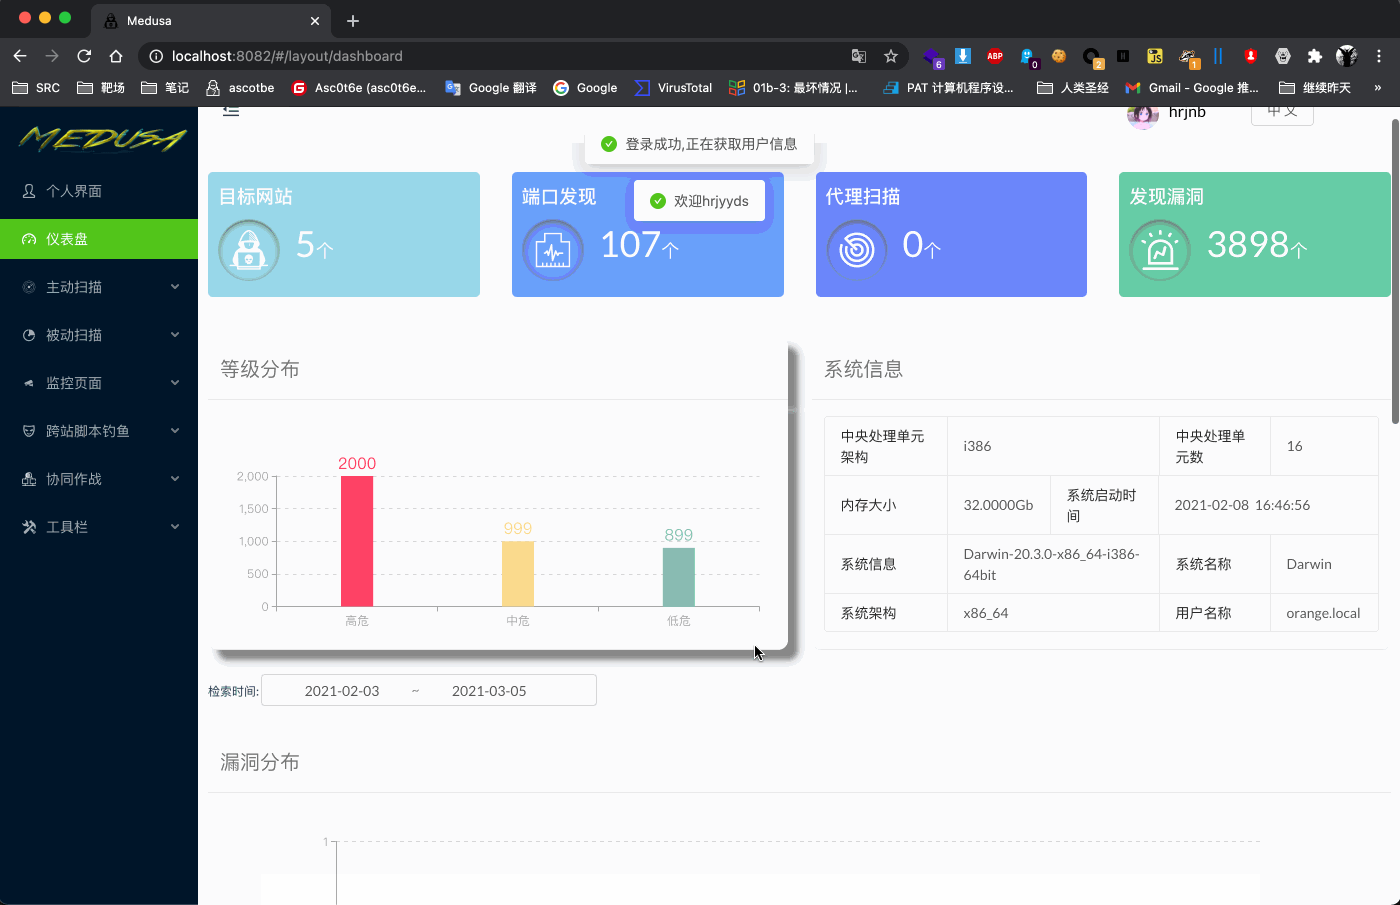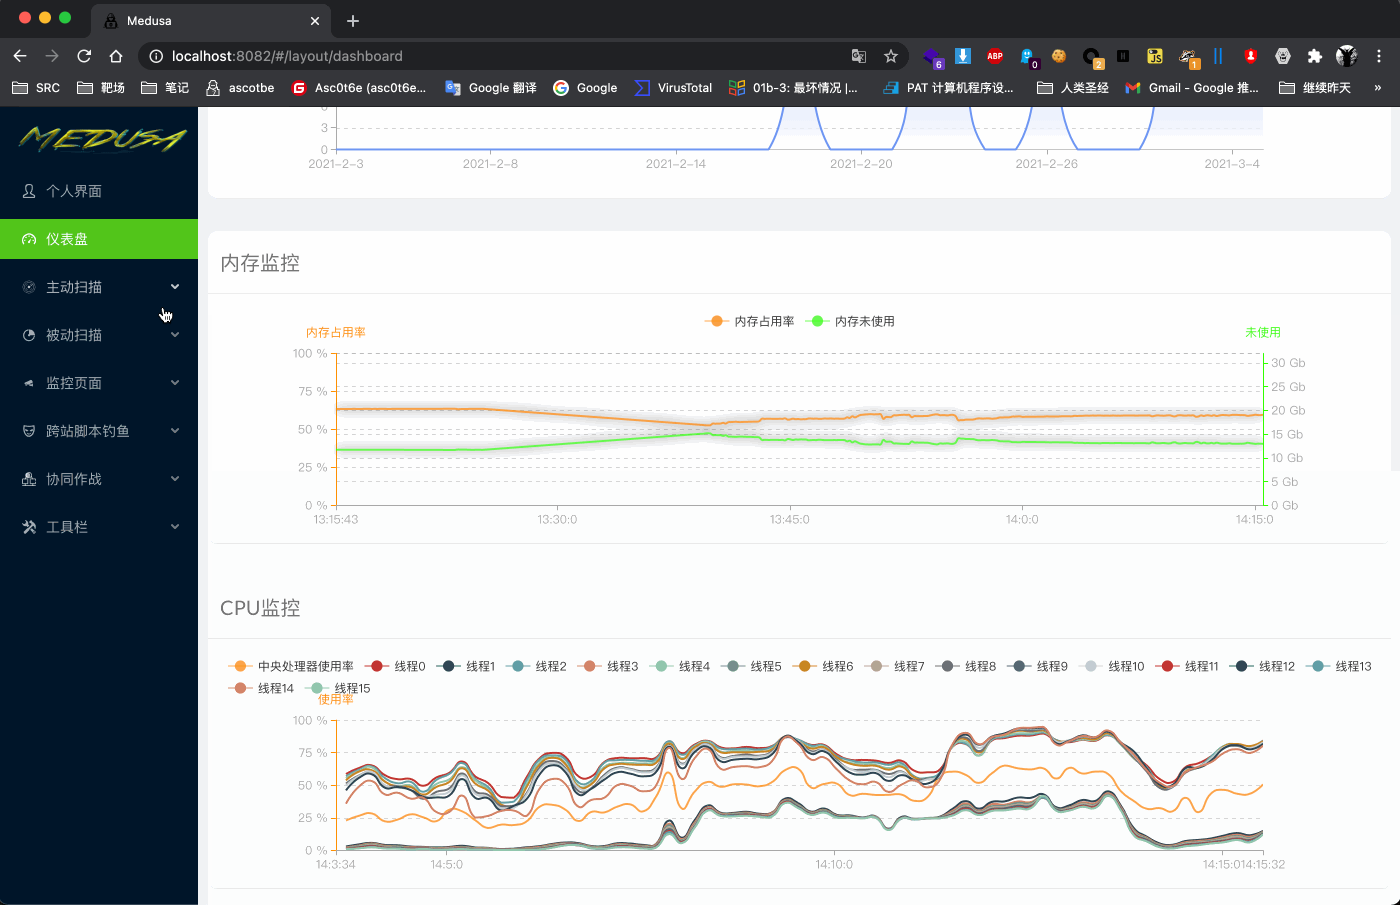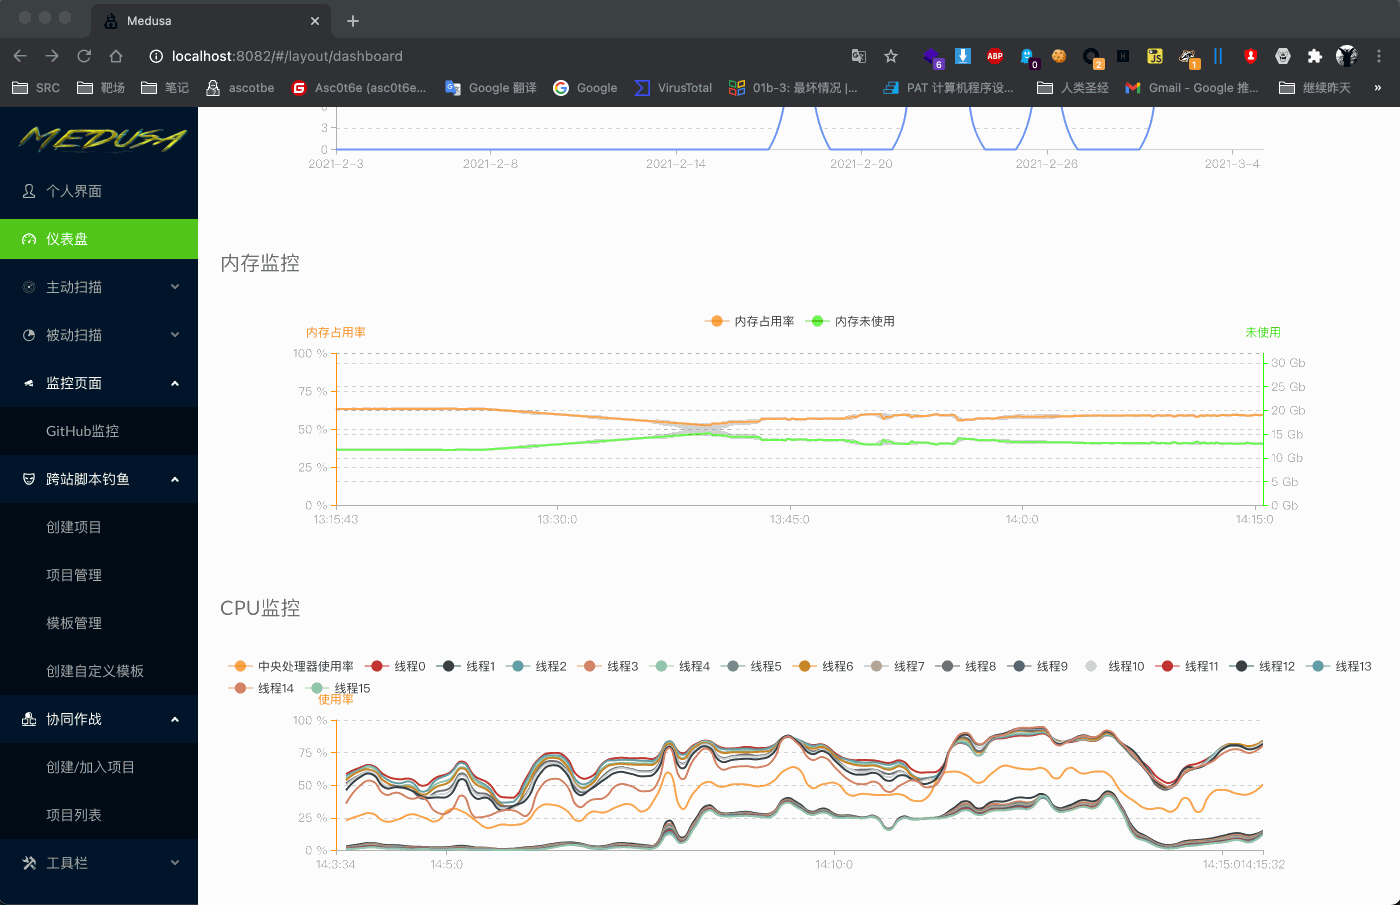 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 evilcos/xssor2
XSS'OR - Hackez avec JavaScript.
 d4vinci/pastejacker
Piratage de systèmes grâce à l'automatisation des attaques PasteJacking.
 lascc/hacktools
L'extension de navigateur tout-en-un pour les professionnels de la sécurité offensive 🛠
 sabri-zaki/easy_hack
Hackez le monde avec Termux
 dana-at-cp/backdoor-apk
backdoor-apk est un script shell qui simplifie le processus d'ajout d'une porte dérobée à n'importe quel fichier APK Android. Les utilisateurs de ce…
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 d4vinci/one-lin3r
Vous donne des one-liners qui aident dans les opérations de test d'intrusion, l'escalade de privilèges et plus encore.
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 nccgroup/winpayloads
Génération de payloads Windows indétectables

 viralmaniar/powershell-rat
Backdoor basé sur Python qui utilise Gmail pour exfiltrer des données via pièce jointe. Ce RAT aidera lors d'engagements d'équipe rouge à backdoor…