
RedditC2
 kleiton0x00/redditc2
Abuser de l'API Reddit pour héberger le trafic C2, étant donné que la plupart des membres de la blue-team utilisent Reddit, cela pourrait être un…
exploitationcommand-and-controlred-teaming+1
kleiton0x00/redditc2Abuser de l'API Reddit pour héberger le trafic C2, étant donné que la plupart des membres de la blue-team utilisent Reddit, cela pourrait être un…
 outflanknl/c2-tool-collection
Une collection d'outils qui s'intègrent à Cobalt Strike (et éventuellement à d'autres frameworks C2) via les techniques de BOF et de chargement de…
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. par MaMe82 est un framework qui transforme un Raspberry Pi Zero W en une plateforme flexible et peu coûteuse pour le pentesting, le…
 hackernese/sneakyexe
Contournement automatique de l'UAC pour des charges utiles personnalisées lors des tests d'élévation de privilèges
 sighook/pixload
Outils de création/injection de payloads dans les images
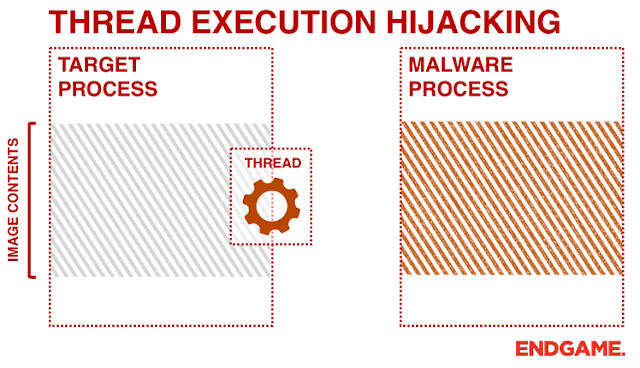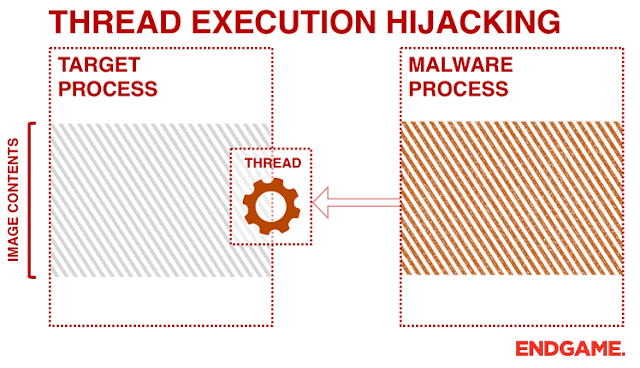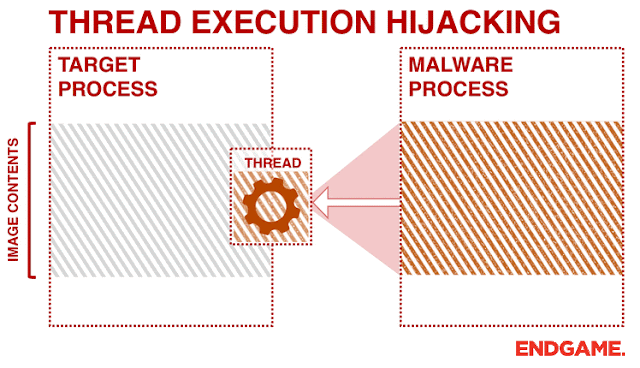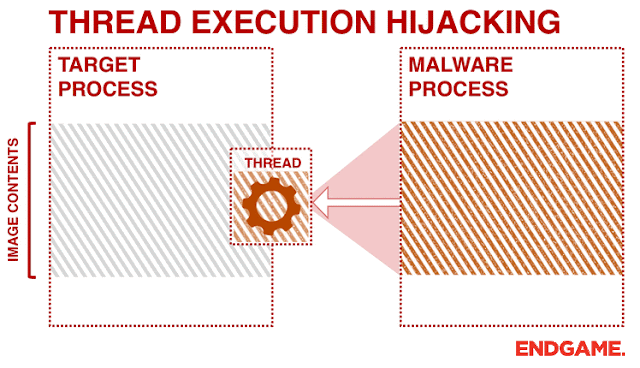 josh0xa/threadfire
PoC Détournement d'exécution de thread pour injection de code Win32
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 jasondrawdy/memorymapper
Bibliothèque légère permettant de mapper à la fois les assemblies natives et managées en mémoire, soit par injection de processus d'un processus…
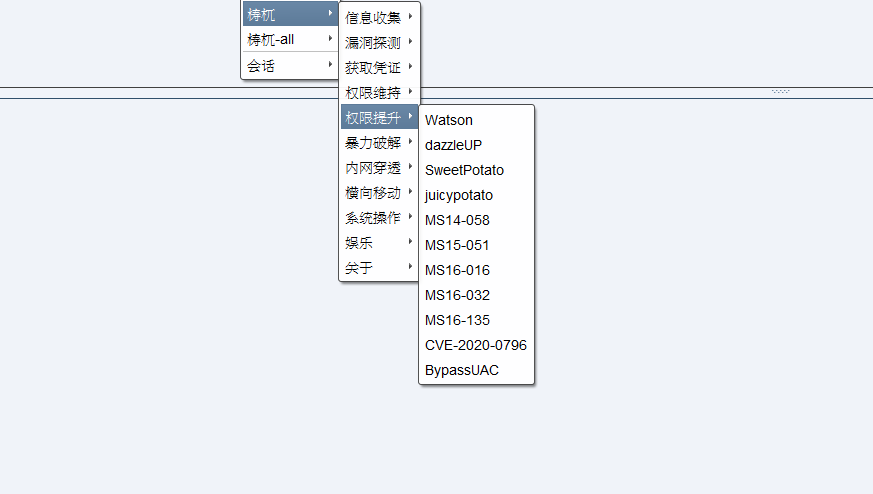 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
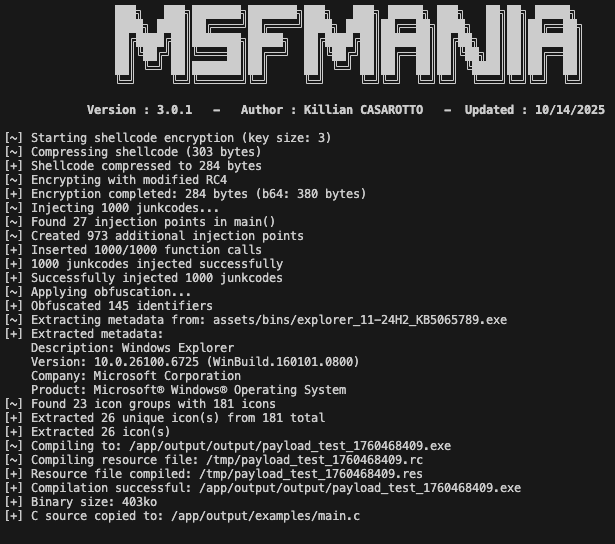 lepotekil/msfmania
Outils d'évasion antivirus en Python
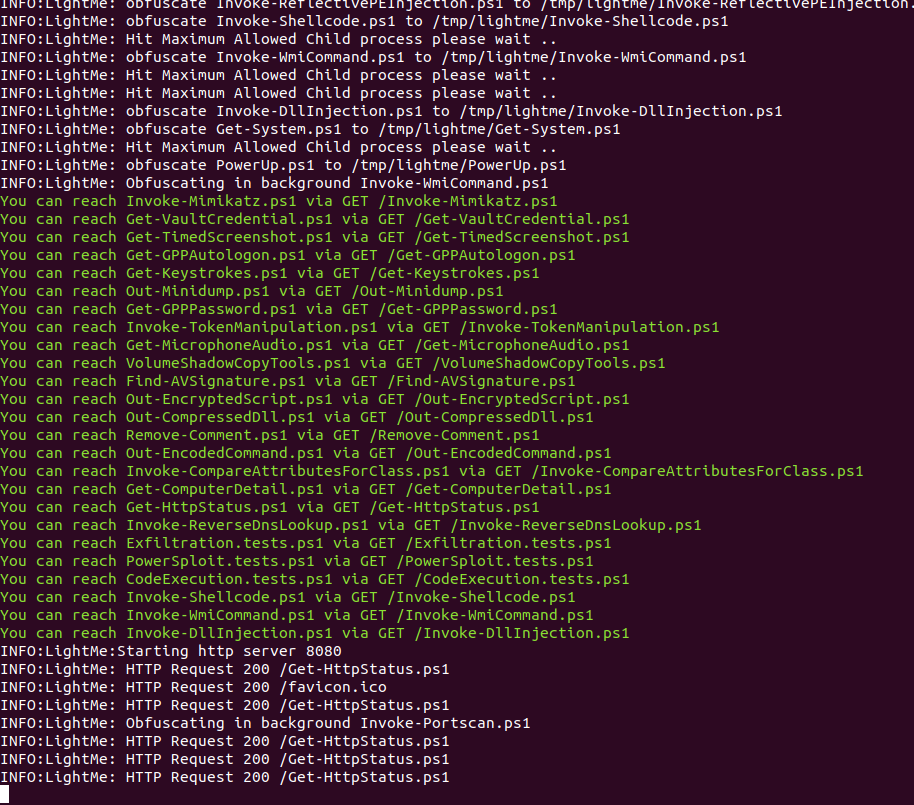 safebuffer/lightme
Serveur HTTP servant des scripts/payloads Powershell obfusqués
 fortra/nanodump
Le couteau suisse du dump LSASS
 mythicagents/thanatos
Agent C2 Mythic ciblant les hôtes Linux et Windows écrit en Rust
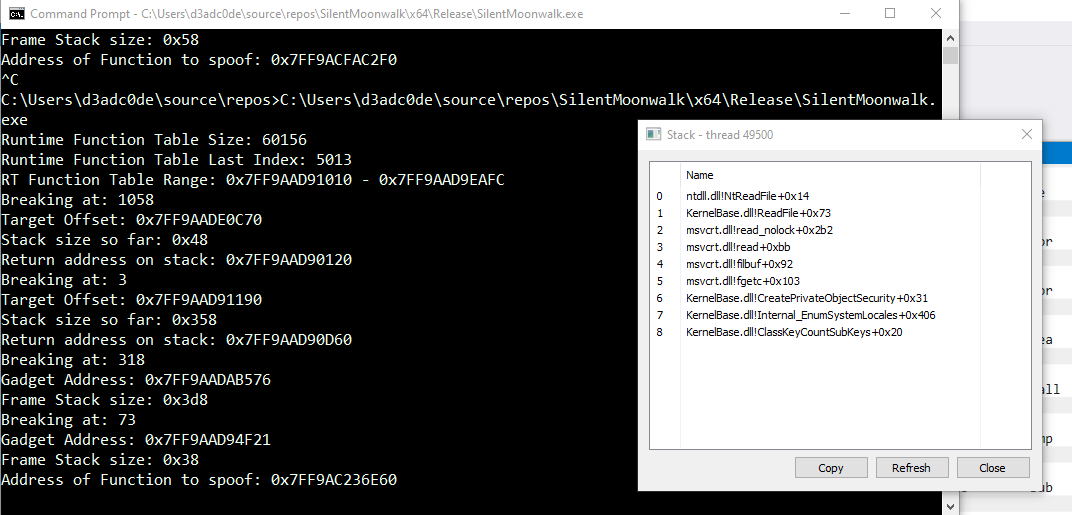 klezvirus/silentmoonwalk
Implémentation PoC d'un spoofeur de pile d'appels entièrement dynamique
 kpcyrd/sh4d0wup
Cadre d'exploitation des abus de clés de signature et des mises à jour
 codextf2/screenshotbof
Une capacité de capture d'écran alternative pour Cobalt Strike qui utilise WinAPI et n'effectue pas de fork & run. Capture d'écran téléchargée en…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit