Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
RedditC2 — Exploitation de l'API Reddit pour héberger le trafic C2. | Kitploit
Outils/GitHubGitHub/kleiton0x00/redditc2
ExploitationCommandement et ContrôleRed TeamingDéveloppement de Charges Utiles
GitHubkleiton0x00/redditc2

RedditC2

Exploitation de l'API Reddit pour héberger le trafic C2.

Voir le dépôt
27747142il y a 3 ansVérifié par Kitploit
Partager

RedditC2

Abuser de l'API Reddit pour héberger le trafic C2, car la plupart des membres de l'équipe bleue utilisent Reddit, cela pourrait être un excellent moyen de rendre le trafic légitime.

🚫 [Avertissement] : L'utilisation de ce projet est réservée à des fins éducatives/de test. L'utiliser sur des machines non autorisées est strictement interdit. Si quelqu'un est trouvé en train de l'utiliser à des fins illégales/malveillantes, l'auteur du dépôt ne sera pas tenu responsable.


Prérequis

Installer la bibliothèque PRAW dans python3 :

pip3 install praw

Démarrage rapide

Consultez le guide de démarrage rapide pour commencer tout de suite !

Démo

https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4

Flux de travail

Serveur d'équipe

  1. Allez sur le post Reddit spécifique et postez un nouveau commentaire avec la commande ("in: <commande chiffrée>")
  2. Lisez les nouveaux commentaires contenant le mot "out:"
  3. Si aucun commentaire de ce type n'est trouvé, revenez à l'étape 2
  4. Analysez le commentaire, déchiffrez-le et lisez sa sortie
  5. Modifiez le commentaire existant pour y mettre "executed", afin d'éviter de le réexécuter

Client

  1. Allez sur le post Reddit spécifique et lisez le dernier commentaire qui contient "in:"
  2. Si aucun nouveau commentaire n'est détecté, revenez à l'étape 1
  3. Extrayez la commande du commentaire, déchiffrez-la et exécutez-la localement
  4. Chiffrez la sortie de la commande et répondez-la au commentaire correspondant ("out:" <sortie chiffrée>)

Ci-dessous une démonstration du trafic C2 chiffré en XOR à des fins de compréhension :
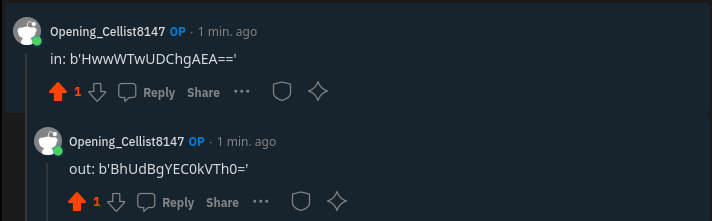
Screenshot from 2022-12-15 10-58-34

Résultats de scan

Comme il s'agit d'un implant C2 personnalisé, il n'est détecté par aucun antivirus car le comportement est totalement légitime.

À FAIRE

  • Serveur d'équipe et agent compatibles sous Windows/Linux
  • Rendre le trafic chiffré
  • Ajouter une fonctionnalité de téléchargement/upload
  • Ajouter une fonctionnalité de persistance
  • Générer les agents dynamiquement (depuis le serveur d'équipe)
  • Autocomplétion par tabulation

Crédits

Remerciements particuliers à @T4TCH3R pour avoir travaillé avec moi et contribué à ce projet.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








