
 dosx-dev/dotnet_xorcryptor
Un nouveau packer simple et puissant pour les malwares

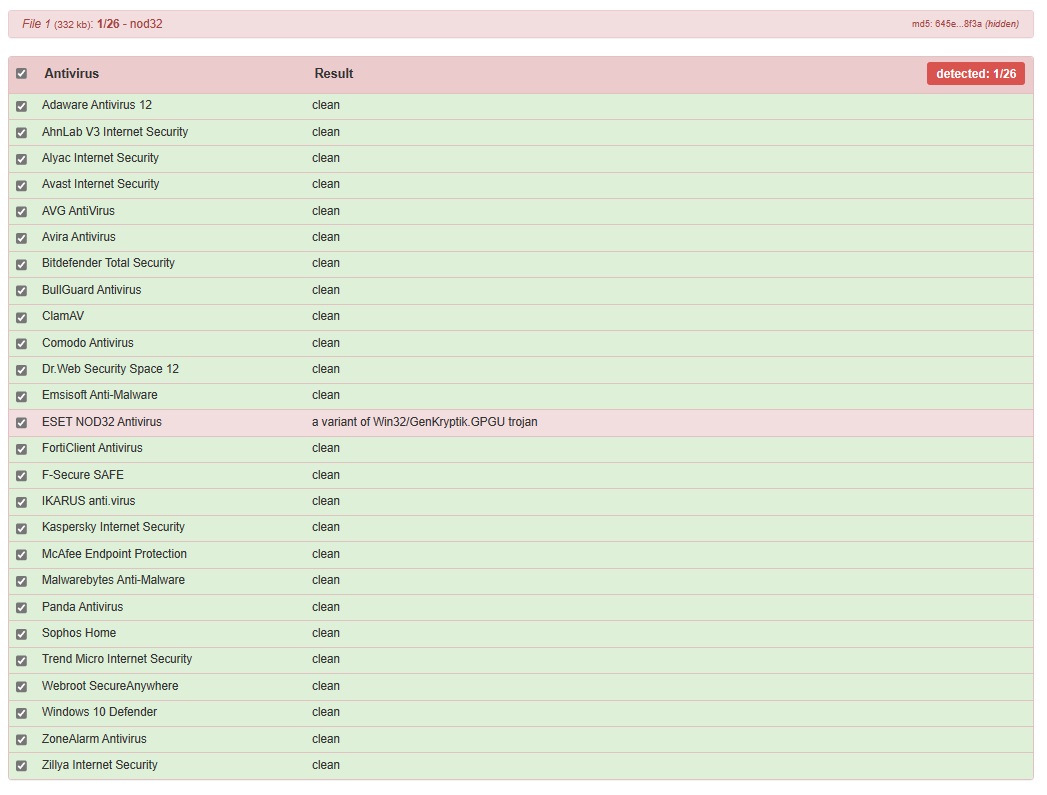
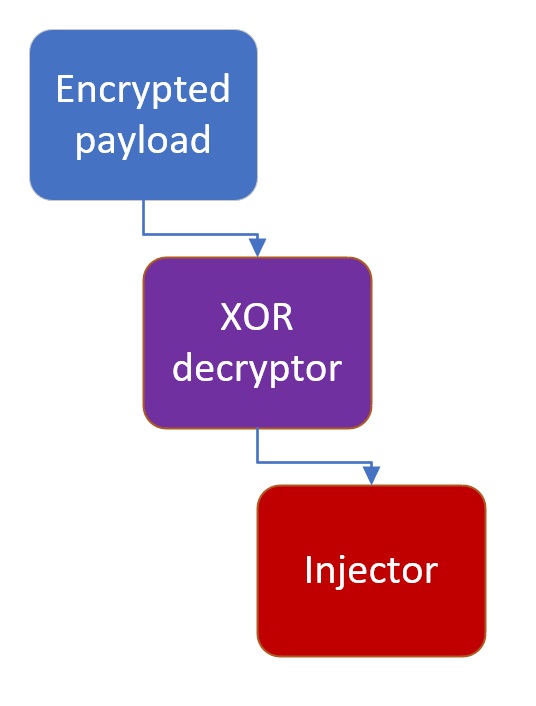
Ceci est un packer d'exécutables .NET avec chiffrement de la charge utile. À utiliser uniquement à des fins éducatives.
--file {path} - spécifier le nom du fichier--flood - ajouter des classes factices au fichier--proxy - déplacer le point d'entrée original hors de Main()Par exemple :
xor-pack.exe --file "stub.exe" --proxy --flood
Pour une efficacité accrue, il est fortement recommandé d'obfusquer massivement l'assembly avant d'appliquer le processus de chiffrement.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
