
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
952 résultats
D1rkLdr preview

D1rkLdr

GitHubsaadahla/d1rkldr

Chargeur de shellcode avec implémentation de syscall dynamique indirect, shellcode au format MAC, résolution d'API depuis le PEB, appel syscall et…

ids-ips-evasionshellcodered-teaming+1
323
il y a 3 ans
ntdlll-unhooking-collection preview

ntdlll-unhooking-collection

GitHubsaadahla/ntdlll-unhooking-collection

différentes techniques de unhooking de ntdll : unhooking depuis le disque, depuis KnownDlls, depuis un processus suspendu, depuis un serveur distant…

ids-ips-evasionpost-exploitationpenetration-testing+2
203il y a 3 ans
Shellcode-Hide preview

Shellcode-Hide

GitHubsaadahla/shellcode-hide

Ce dépôt contient : un simple Loader de shellcode, des encodeurs (base64 - personnalisé - UUID - IPv4 - MAC), des chiffreurs (AES), un Loader sans…
encryption-decryption-toolspayload-generationids-ips-evasion+4
443il y a 3 ans
D1rkSleep preview

D1rkSleep

GitHubsaadahla/d1rksleep

Version améliorée d'EKKO par @5pider qui ne chiffre que les sections d'image

ids-ips-evasionpost-exploitationred-teaming+2
124il y a 3 ans
HeapCrypt preview

HeapCrypt

GitHubsaadahla/heapcrypt

Chiffrer le tas (heap) pendant le sommeil en hookant et en modifiant Sleep avec notre propre sleep qui chiffre le tas
post-exploitationred-teamingpayload-development+1
245il y a 3 ans
NewPowerDNS preview

NewPowerDNS

GitHubicyguider/newpowerdns

Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…

data-exfiltrationcommand-and-controlred-teaming+1
85il y a 3 ans
freeMetsrvLoader preview

freeMetsrvLoader

GitHubattl4s/freemetsrvloader

Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.

post-exploitationcommand-and-controlred-teaming+1
35il y a 3 ans
Lastenzug preview

Lastenzug

GitHubps1337/lastenzug

Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur

ids-ips-evasionshellcodepost-exploitation+3
26il y a 4 ans
OffensiveCpp preview

OffensiveCpp

GitHublsecqt/offensivecpp

Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.

exploitationids-ips-evasionshellcode+6
768il y a 1 an
yetAnotherObfuscator preview

yetAnotherObfuscator

GitHub0xb11a1/yetanotherobfuscator

Obfuscateur C# qui contourne Windows Defender
red-teamingpayload-developmentadversarial-attack
824il y a 3 ans
PowerShell-Obfuscation-Bible preview

PowerShell-Obfuscation-Bible

GitHubt3l3machus/powershell-obfuscation-bible

Une collection de techniques, d'exemples et un peu de théorie pour obfusquer manuellement des scripts PowerShell afin de contourner les antivirus,…
ids-ips-evasionpenetration-testingeducation+3
1.2kil y a 2 ans
badger-builder preview

badger-builder

GitHubtw1sm/badger-builder

badger-builder est un outil assisté par IA pour générer des profils dynamiques Brute Ratel C4.
scripting-automationcommand-and-controlred-teaming+1
55il y a 1 an
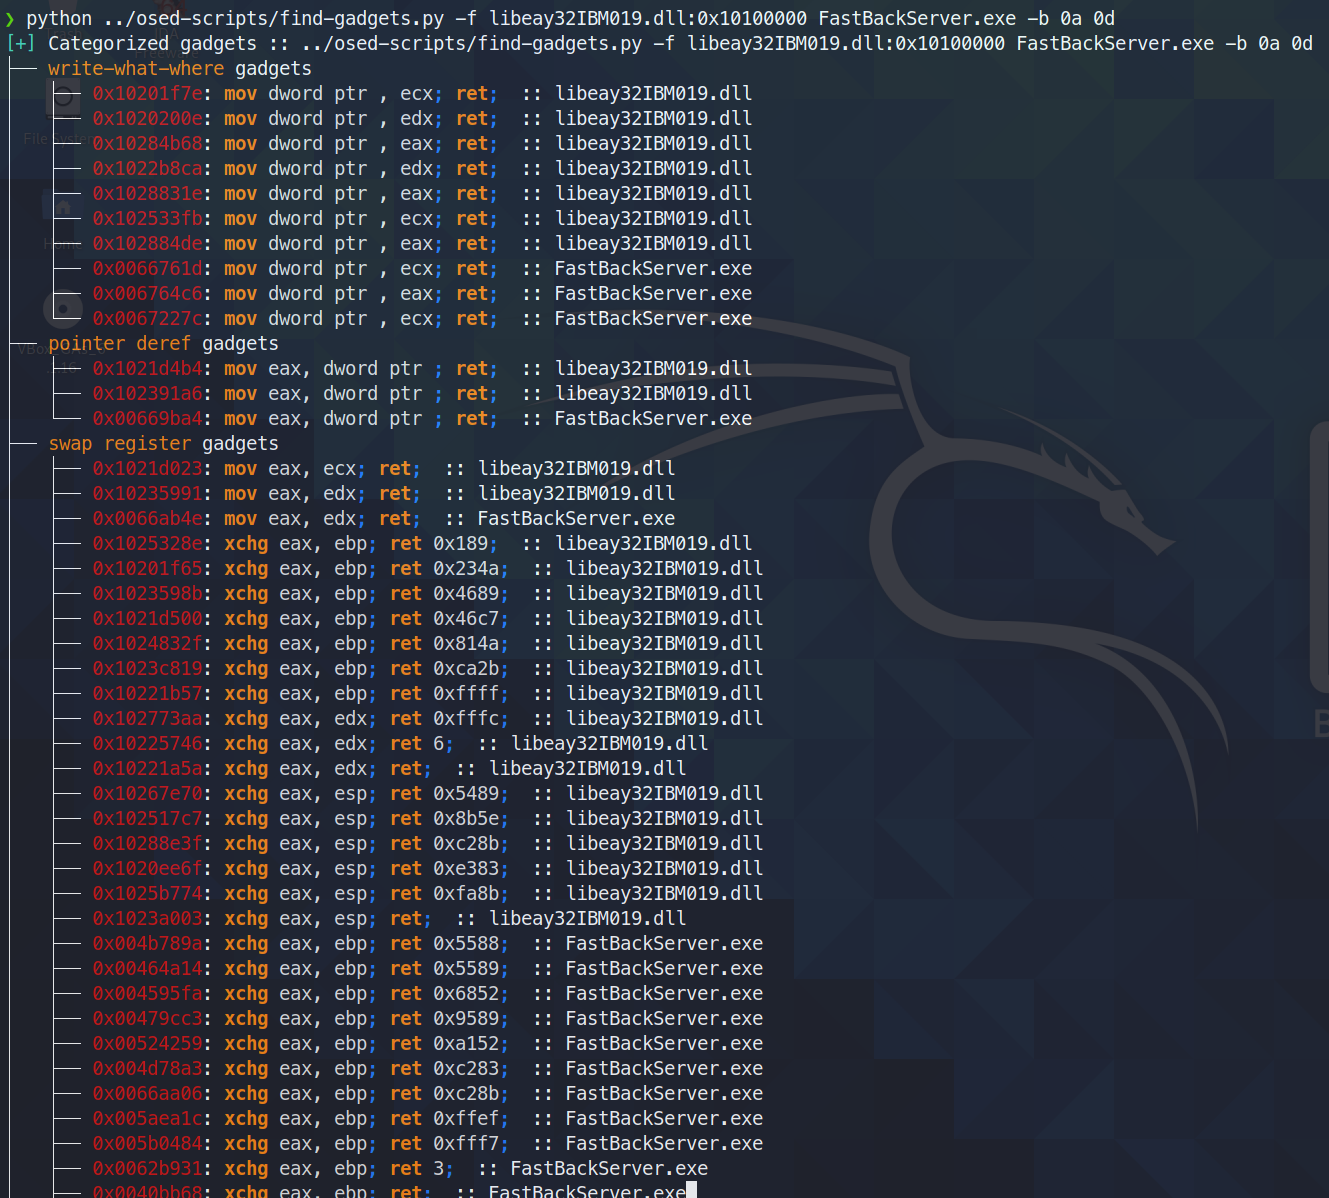
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)

exploitationreverse-engineeringdebuggers+5
622il y a 2 ans
sc2pe preview

sc2pe

GitHubdump-guy/sc2pe

Application dotnet Native AOT simple qui utilise AsmResolver pour convertir du shellcode en PE

payload-generationshellcodepayload-development
66il y a 3 ans
effective-waffle preview

effective-waffle

GitHubsusmdt/effective-waffle

encore un truc de chiffrement sleep. a aussi utilisé le nom de dépôt GitHub par défaut pour celui-ci.
encryption-decryption-toolsids-ips-evasionpost-exploitation+2
68il y a 3 ans
Mystikal preview

Mystikal

GitHubd00mfist/mystikal

macOS Générateur de Payload d'Accès Initial

phishing-toolspayload-generationpersistence-mechanisms+4
326il y a 2 ans
ObfuscatedSharpCollection preview

ObfuscatedSharpCollection

GitHubflangvik/obfuscatedsharpcollection

Tentative de version obscurcie de SharpCollection
privilege-escalationreconnaissancelateral-movement+6
266il y a 10 mois
COFFLoader preview

COFFLoader

GitHubtrustedsec/coffloader

Exécuter des Beacon Object Files (BOFs) en dehors de Cobalt Strike en analysant des fichiers objets COFF 64 bits, avec génération d'arguments…

post-exploitationpenetration-testingbinary-analysis+2
646il y a 7 jours
Précédent1…91011…53Suivant