

bkcrack
 kimci86/bkcrack
Craquer le chiffrement zip legacy avec l'attaque de texte clair connu de Biham et Kocher.
password-crackingencryption-decryption-toolsvulnerability-analysis+1
2.2k
kimci86/bkcrackCraquer le chiffrement zip legacy avec l'attaque de texte clair connu de Biham et Kocher.
 laokoon-security/cortex-xdr-config-extractor
Analyse les fichiers de verrouillage de la base de données de l'agent Cortex XDR pour extraire les paramètres de l'agent, le hash/salt du mot de…
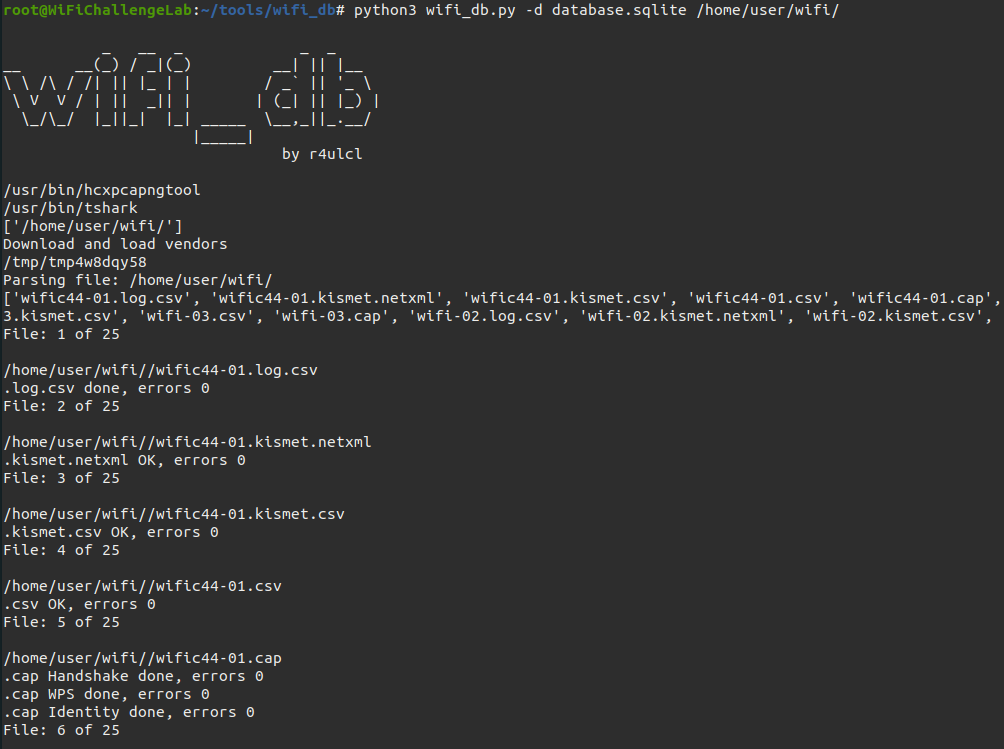 r4ulcl/wifi_db
Script pour analyser les captures Aircrack-ng dans une base de données SQLite et extraire des informations utiles comme les handshakes, les identités…
 ciscocxsecurity/creddump7
Extracteur hors ligne de credentials Windows qui extrait les hachages LM/NT, les mots de passe de domaine mis en cache et les secrets LSA à partir de…
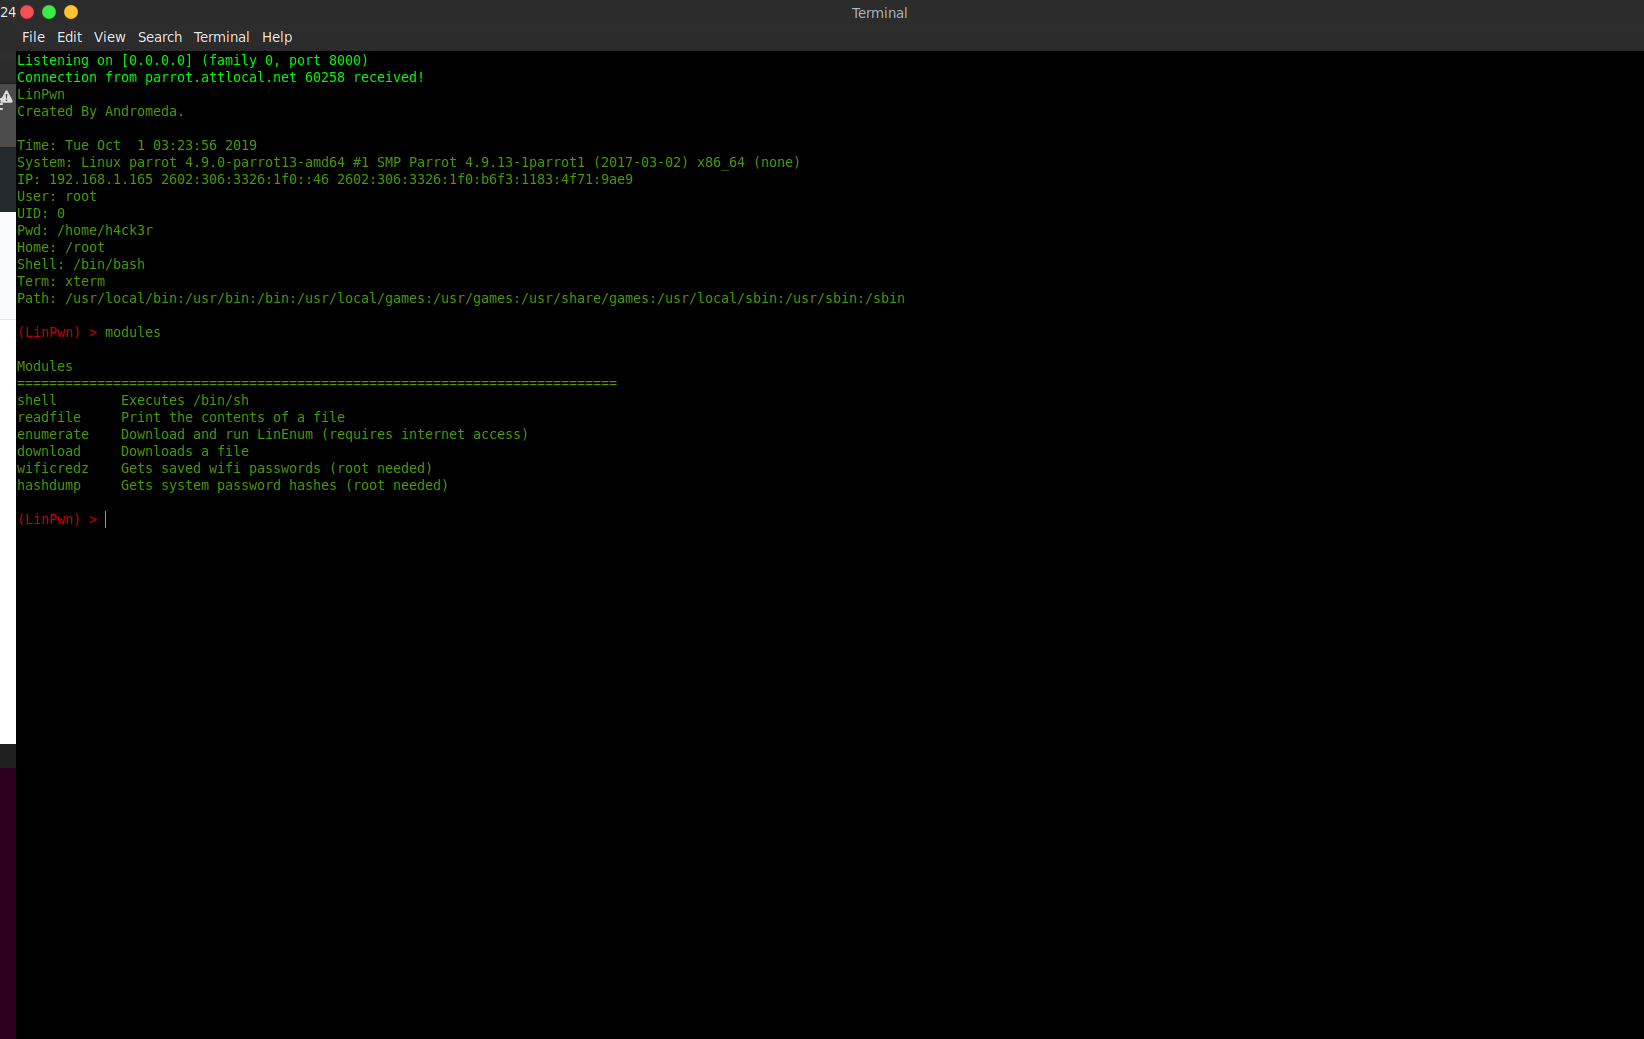 andromeda1957/linpwn
Outil interactif de post-exploitation pour l'escalade de privilèges sous Linux, l'énumération, l'exfiltration de fichiers et la récolte…
 thatcherclough/betterbackdoor
Une porte dérobée avec une multitude de fonctionnalités.
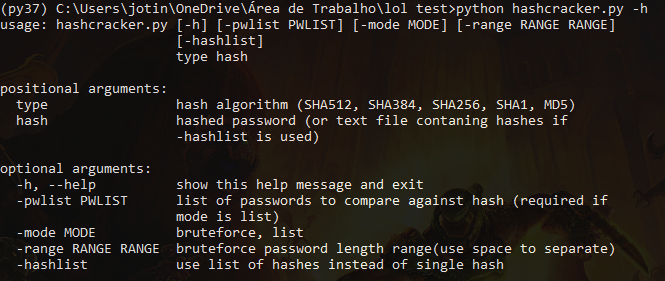 joaovdonaton/hashcracker
Craqueur de hash basé sur Python supportant SHA512, SHA256, SHA1, MD5, et plus. Dispose de la détection automatique du type de hash, des modes…
 aaaguirrep/offensive-docker
Offensive Docker est une image contenant les outils offensifs les plus utilisés pour créer un environnement facilement et rapidement afin de lancer…
 quantumcore/paradoxiarat
ParadoxiaRat : Outil d'accès à distance natif Windows.
 entry33/aes256_passwd_store
Gestionnaire de mots de passe chiffré AES-256 avec dérivation de clé scrypt/SHA256, prenant en charge les opérations de création, modification,…
 n0kovo/danish_phone_wordlist_generator
Générez des listes de mots de numéros de téléphone danois par zone et/ou utilisation (mobile, fixe, etc.). Utile pour le craquage de mots de passe ou…
 n0kovo/danish-wordlists
Collection de listes de mots de base danoises pour le cassage de mots de passe danois (Hashcat, John the Ripper, etc.)
 stealthsploit/oneruletorulethemstill
Une version remaniée et mise à jour de ma règle originale OneRuleToRuleThemAll pour hashcat
 joelgmsec/leaksearch
Recherche et analyse les mots de passe en texte clair à partir de bases de données de violations publiques (ProxyNova COMB) par mot-clé…
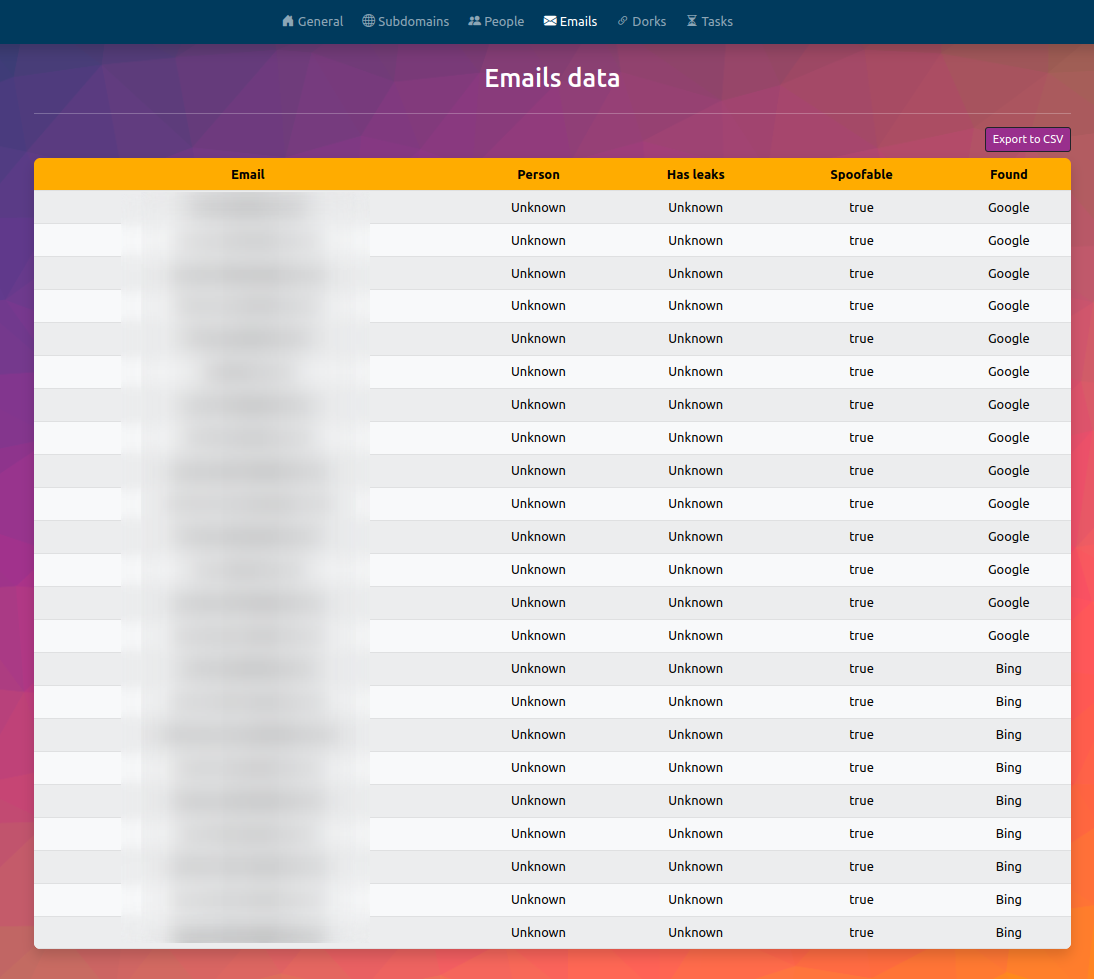 fundacio-i2cat/infohound
InfoHound est un outil OSINT pour extraire une grande quantité de données à partir d'un nom de domaine web.
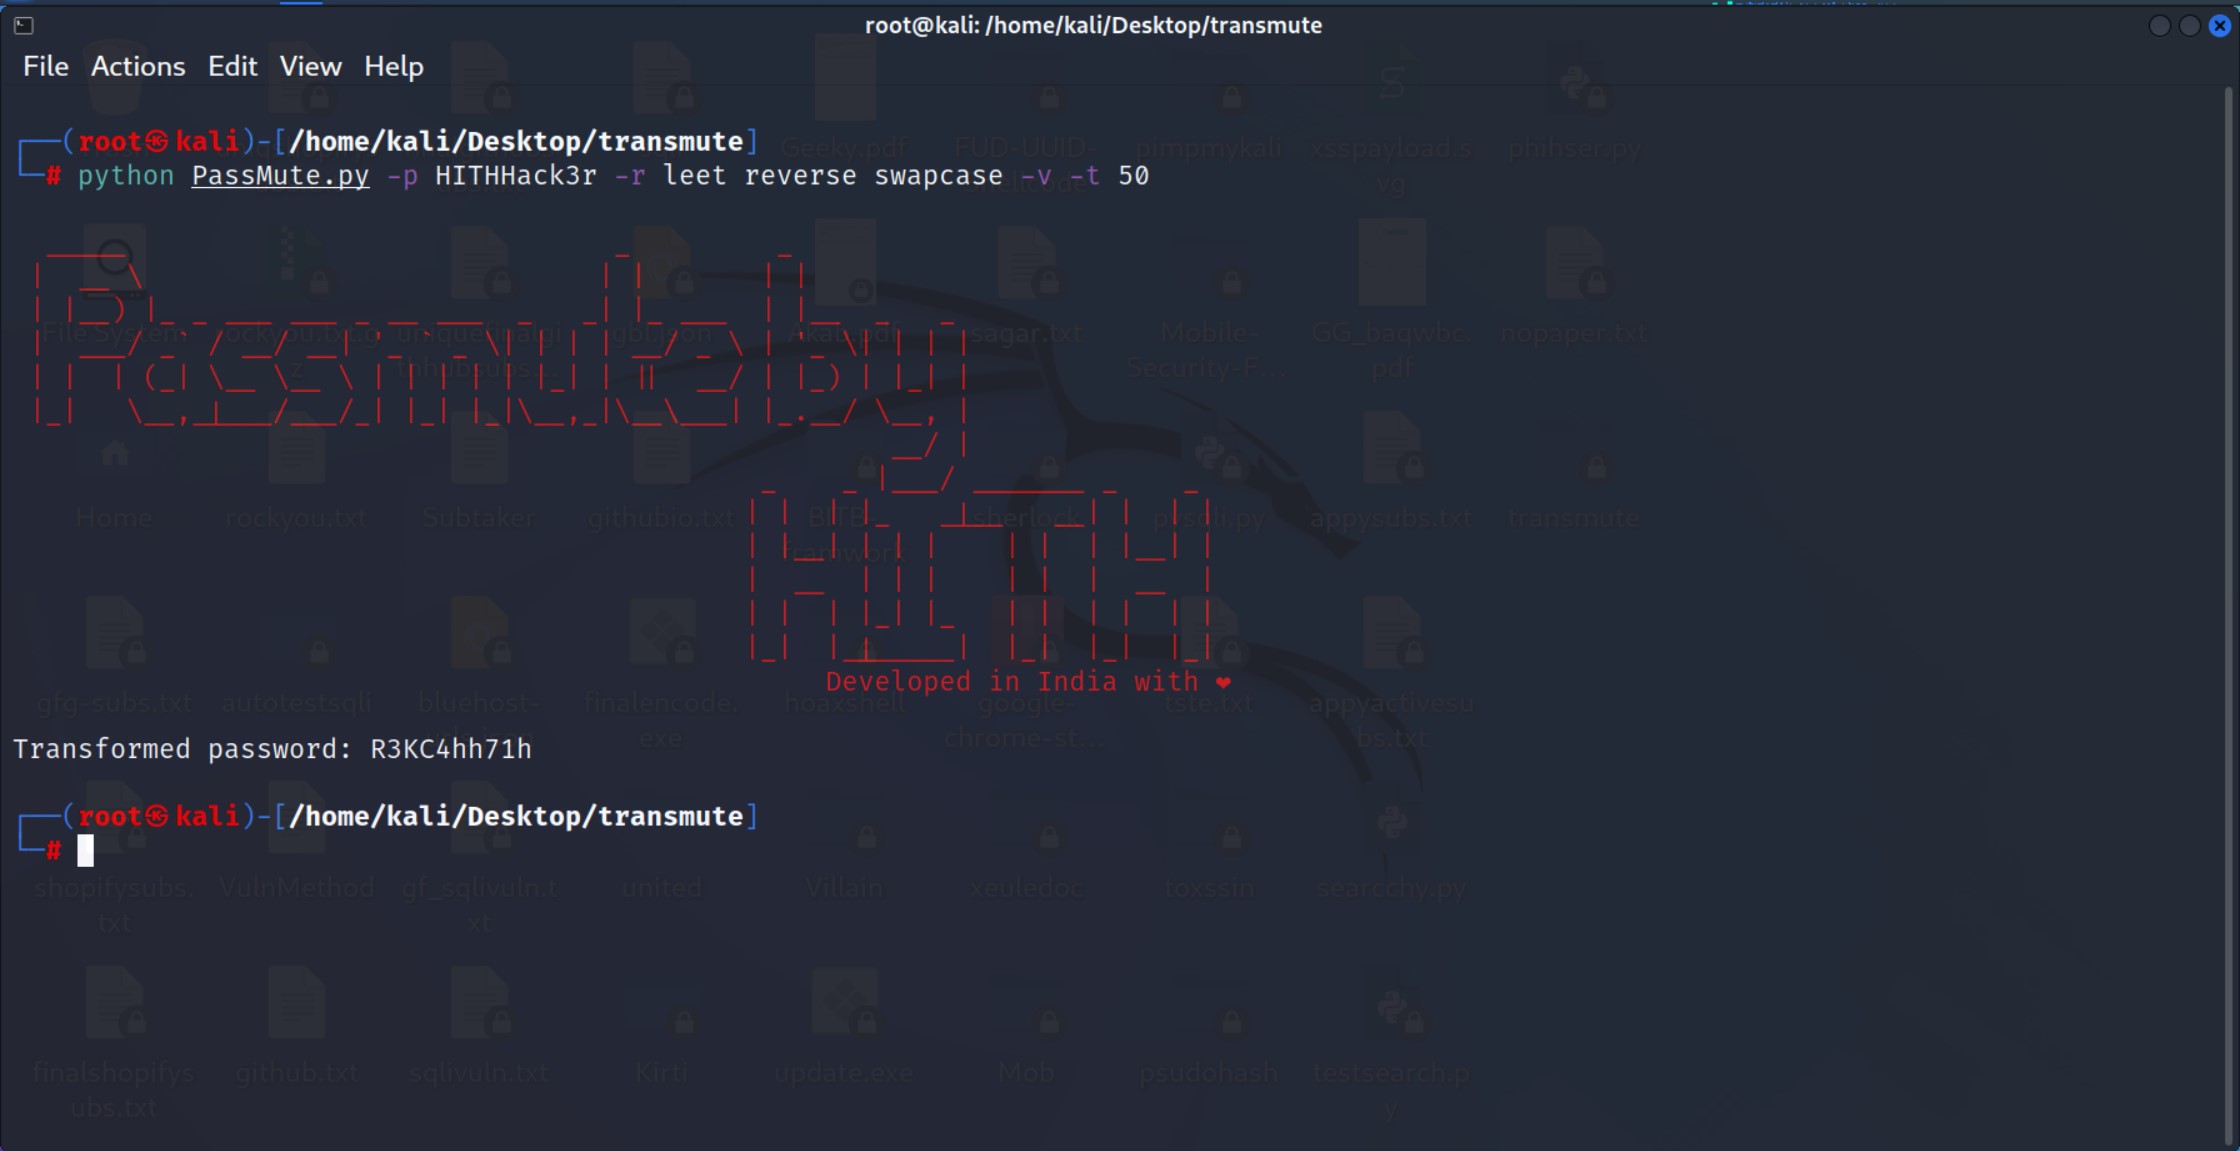 hackerinthehouse-official/passmute
Outil CLI de mutation de mots de passe appliquant des règles de transformation (leet, reverse, case-swap) pour générer des variantes de mots de passe…
 tyki6/myjwt
Un cli pour le craquage et le test de vulnérabilités sur les Json Web Token(JWT)
 jayy001/search-that-hash
🔎Recherche dans les API de hachage pour casser votre hash rapidement🔎 Si le hash n'est pas trouvé, il est automatiquement redirigé vers HashCat⚡