

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Cortex-XDR-Config-Extractor — Analyse les fichiers de verrouillage de la base de données de l'agent Cortex XDR pour extraire les paramètres de l'agent, le hash/salt du mot de passe de désinstallation et les exclusions de sécurité pour les évaluations red team et l'audit de configuration. | Kitploit
Outils/GitHubGitHub/laokoon-security/cortex-xdr-config-extractor
Cassage de Mots de PasseAudit de ConfigurationTests d'IntrusionRed Teaming
GitHublaokoon-security/cortex-xdr-config-extractor

Cortex-XDR-Config-Extractor

Analyse les fichiers de verrouillage de la base de données de l'agent Cortex XDR pour extraire les paramètres de l'agent, le hash/salt du mot de passe de désinstallation et les exclusions de sécurité pour les évaluations red team et l'audit de configuration.

Voir le dépôt
Partager
1412435il y a 3 ansVérifié par Kitploit

Cortex XDR Config Extractor

⚠️ Pour plus d'informations, veuillez consulter https://laokoon-security.com/cortex-xdr-config-exctractor/ (actuellement uniquement en allemand)

Cet outil est destiné à être utilisé lors des évaluations Red Team et pour auditer les paramètres XDR.

Avec cet outil, il est possible d'analyser les fichiers de verrouillage de la base de données de l'agent Cortex XDR de Palo Alto Networks et d'extraire les paramètres de l'agent, le hachage et le sel du mot de passe de désinstallation, ainsi que les éventuelles exclusions.
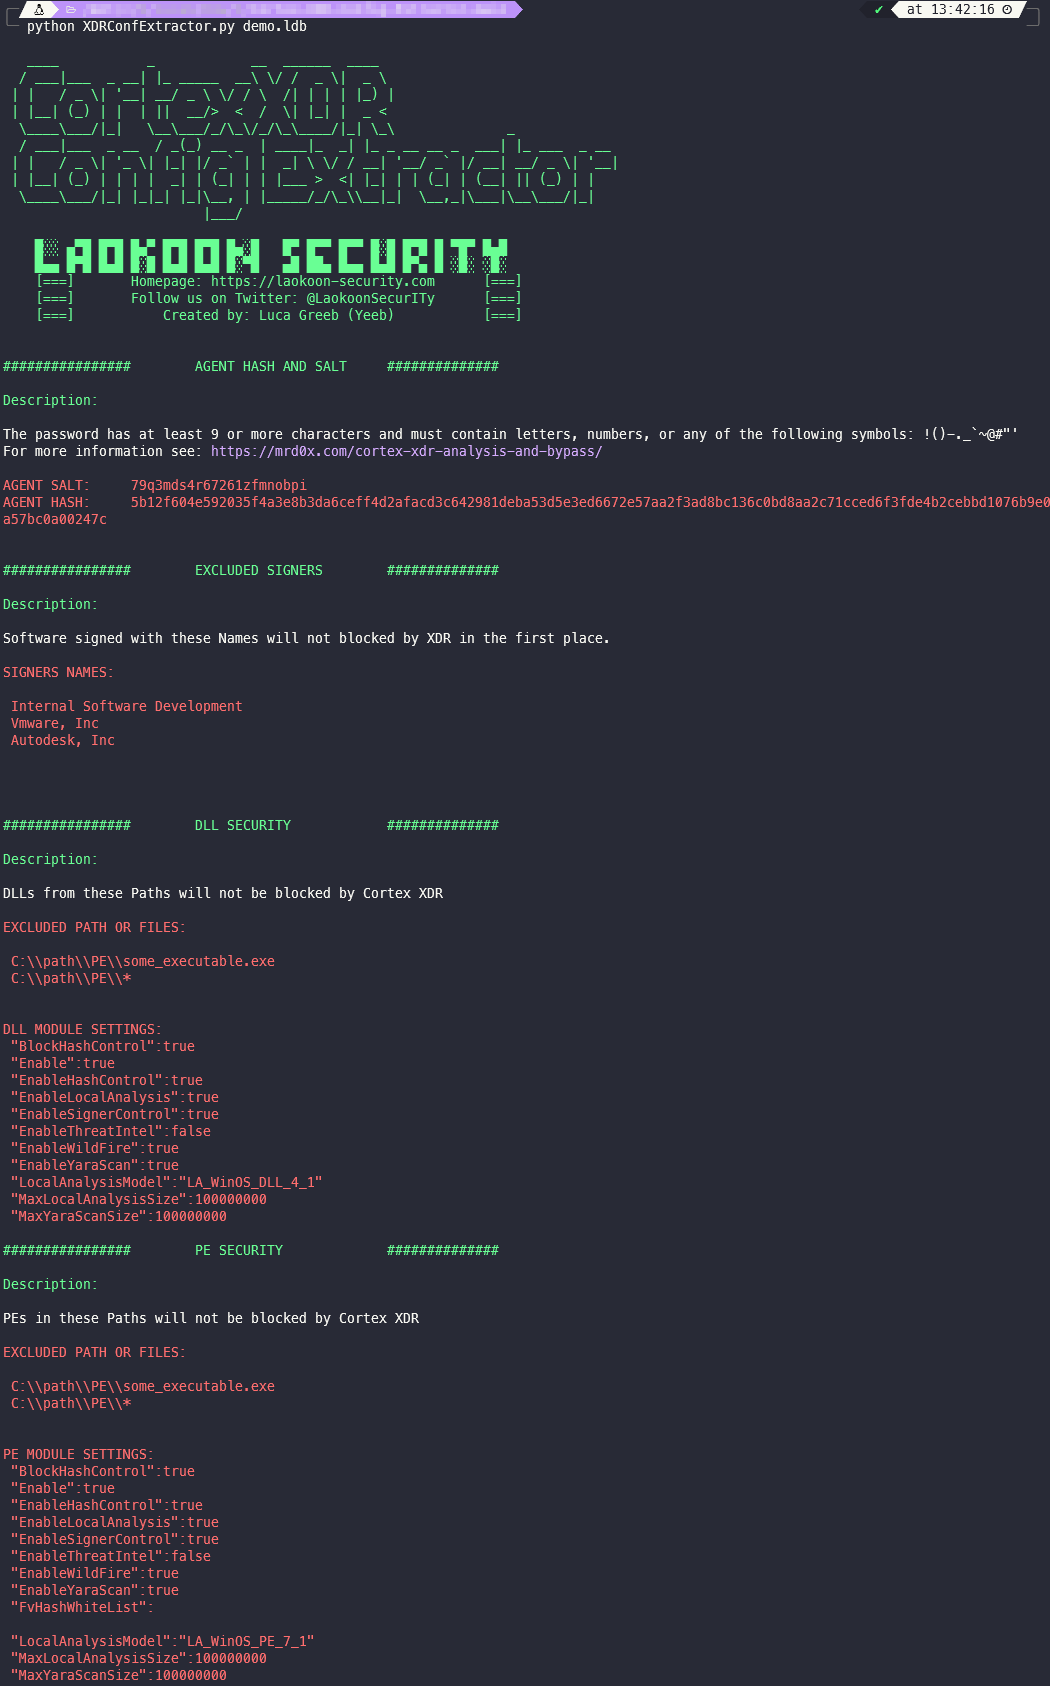
Extractions prises en charge

  • Hachage et sel du mot de passe de désinstallation
  • Noms des signataires exclus
  • Exclusions et paramètres de sécurité DLL
  • Exclusions et paramètres de sécurité PE
  • Exclusions et paramètres de sécurité des fichiers Office
  • Exclusions du module de collecte d'identifiants
  • Exclusions du module de protection contre les webshells
  • Exclusions de la chaîne d'exécution des processus enfants
  • Exclusions du module de menaces comportementales
  • Exclusions du module de scan local de malwares
  • Statut du module de protection mémoire
  • Exclusions globales de hachage
  • Mode et paramètres du module de protection contre les ransomwares

Utilisation

Usage = ./XDRConfExtractor.py [Filename].ldb
Help  = ./XDRConfExtractor.py -h

Obtenir les fichiers de verrouillage de la base de données

Version de l'agent < 7.8

Avec les versions d'agent antérieures à 7.8, tout utilisateur authentifié peut générer un fichier de support sur Windows via la console Cortex XDR dans la barre d'état système. Les fichiers de verrouillage de la base de données se trouvent dans le zip :

logs_[ID].zip\Persistence\agent_settings.db\
Version de l'agent ≥ 7.8

Les fichiers de support des agents exécutant la version 7.8 ou supérieure sont cryptés, mais si vous disposez de privilèges élevés sur la machine Windows, les fichiers peuvent être copiés directement depuis le répertoire suivant, sans cryptage.

Méthode I

C:\ProgramData\Cyvera\LocalSystem\Persistence\agent_settings.db\

Méthode II

Les fichiers de support générés ne sont pas supprimés régulièrement, il est donc possible de trouver d'anciens fichiers de support non cryptés dans le dossier suivant :

C:\Users\[Username]\AppData\Roaming\PaloAltoNetworks\Traps\support\

Version de l'agent > 8.1

Théoriquement, depuis la version 8.1 de l'agent, il ne devrait plus être possible d'extraire les données des fichiers de verrouillage. Cela n'a pas encore été testé.

Crédits

Cet outil repose sur une technique initialement publiée par mr.d0x en avril 2022 https://mrd0x.com/cortex-xdr-analysis-and-bypass/

Avertissement légal

L'utilisation de Cortex-XDR-Config-Extractor pour attaquer des cibles sans consentement mutuel préalable est illégale. Il est de la responsabilité de l'utilisateur final de respecter toutes les lois locales, étatiques et fédérales applicables. Les développeurs déclinent toute responsabilité et ne sont pas responsables de toute utilisation abusive ou de tout dommage causé par ce programme. Utiliser uniquement à des fins éducatives.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




