

Pwdb-Public
 ignis-sec/pwdb-public
Une collection de toutes les données que j'ai pu extraire d'un milliard d'identifiants divulgués sur Internet.
password-crackingpassword-attackscurated-resources
ignis-sec/pwdb-publicUne collection de toutes les données que j'ai pu extraire d'un milliard d'identifiants divulgués sur Internet.
 wh0amitz/bypasscredguard
Contournement de Credential Guard via le patch de la mémoire Wdigest
 lkarlslund/hashmuncher
Récupérez les hashs NetNTLMv2 via ETW avec des droits administratifs sur Windows 8.1 / Windows Server 2016 et versions ultérieures.
 almandin/ntdsdotsqlite
Un petit utilitaire pour convertir les fichiers NTDS.dit au format SQLite.
 leftp/dpapisnoop
Un outil C# pour générer des empreintes DPAPI craquables à partir des MasterKeys utilisateur.
 s3cur3th1ssh1t/creds
Quelques scripts et exécutables utiles pour le pentest et la forensique.
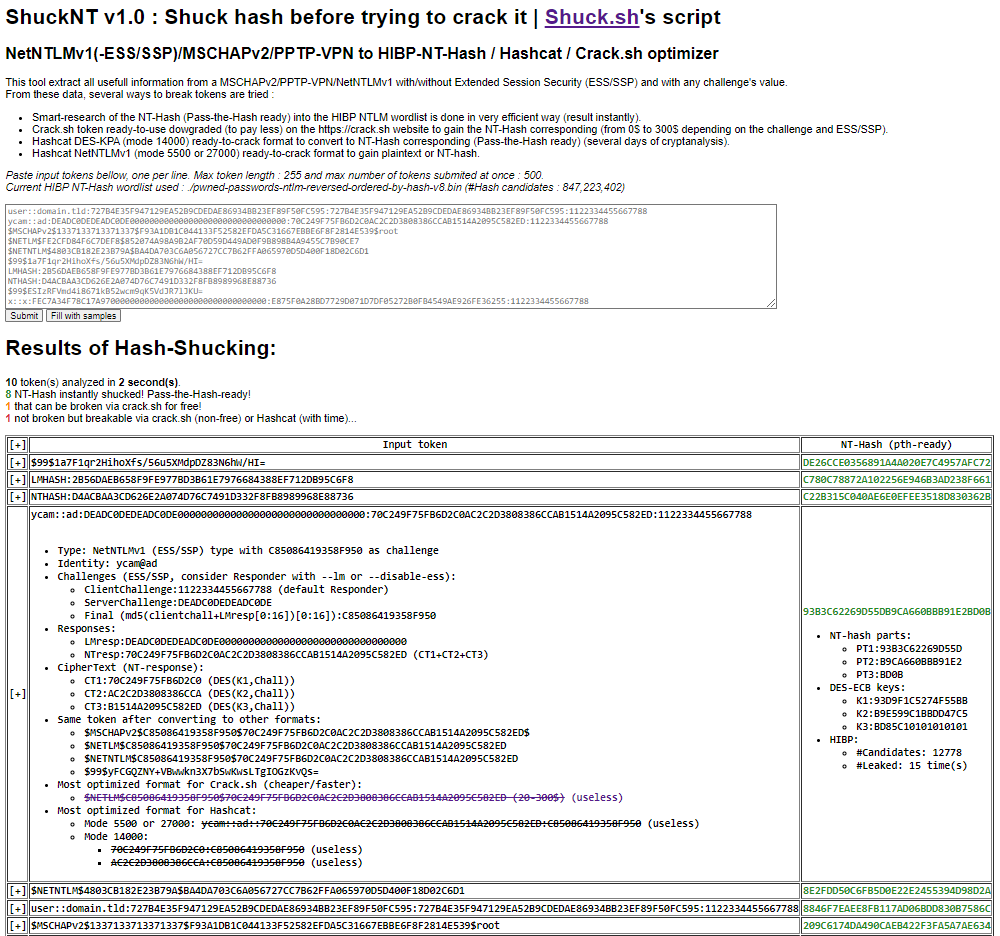 yanncam/shucknt
ShuckNT est le script du service en ligne Shuck.sh pour une utilisation sur site. Il est conçu pour rétrograder, convertir, disséquer et décortiquer…
 m3f157o/combine_harvester
Dump en mémoire en Rust
 fin3ss3g0d/secretsdump.py
Version améliorée de secretsdump.py d'Impacket. Ajoute le multi-threading et accepte un fichier d'entrée contenant une liste d'hôtes cibles pour…
 hackerhouse-opensource/offensivelua
Offensive Lua.
 leftp/backupcreds
Une implémentation C# pour extraire les identifiants du Windows Credential Manager.
 soufianetahiri/teamsntlmleak
Fuite NTLM via l'onglet Site web dans Teams via MS Office
 meckazin/chromekatz
Extraire les cookies et identifiants directement depuis la mémoire des processus Chrome/Edge
 rweijnen/createdump
Utiliser l'outil createdump de WindowsApp pour obtenir un dump de lsass
 offensive-panda/lsassreflectdumping
Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…
 darkspacesecurity/ssh-stealer
Capacité de keylogging intelligent pour voler les identifiants SSH, y compris le mot de passe et la clé privée.
 xforcered/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
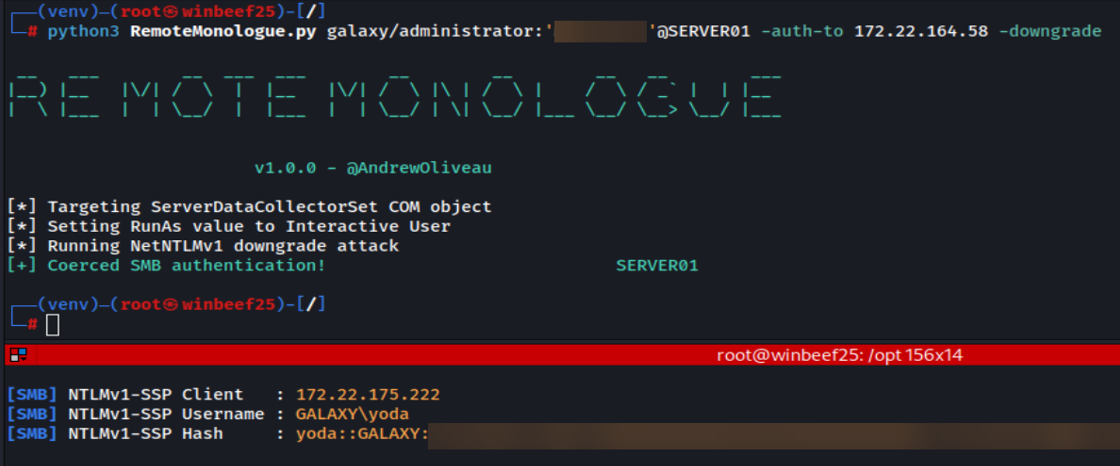 3lp4tr0n/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM