
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
combine_harvester — Dump en mémoire en Rust | Kitploit
Outils/GitHubGitHub/m3f157o/combine_harvester
Attaques de Mots de PassePost-ExploitationTests d'IntrusionRed Teaming
GitHubm3f157o/combine_harvester

combine_harvester

Dump en mémoire en Rust

Voir le dépôt
1091735il y a 3 ansVérifié par Kitploit
Partager

combine

Vérifiez la sécurité des informations d'identification de votre autorité de sécurité locale Windows avec cet outil génial.

Décodeur de dump associé @ https://github.com/ruggi99/combine-decoder

Introduction

En réadaptant la bibliothèque rust safetydump (un grand merci à l'auteur !!!), j'ai pu contourner FACILEMENT toutes les contre-mesures mises en place par la plupart des EDR, à l'exception de Kaspersky EDR et TrendMicro (nouvelle détection, depuis quelques heures).

dbghelp!MiniDumpWriteDump avec un callback personnalisé pouvait être utilisé, jusqu'à il y a un an, pour contourner la plupart des solutions antivirus/EDR.

Désormais, la plupart d'entre eux reconnaissent EASILY de manière statique ou comportementale le schéma d'utilisation des API système, pour les programmes écrits dans des langages tels que C++, Delphi et C#. (ce serait quand même possible grâce à NtOpenProcessEx non documenté, mais c'est une autre histoire)

Si vous avez une implémentation en Go, donnez-moi votre retour. J'y travaille mais j'ai encore quelques bugs liés à la taille de la mémoire.

Je soupçonne qu'il n'existe toujours aucun moyen de surveiller le callback de MiniDumpWriteDump, et toute la protection contre un éventuel dump d'informations d'identification via cette technique est alors confiée aux détections par apprentissage automatique.
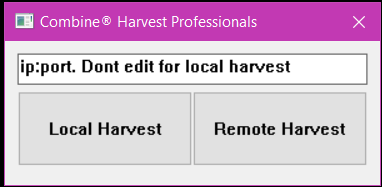
Utilisation

GUI

image

CMD

image

DECRYPT

image

Références

Réalisé grâce à

  • https://loong716.top/posts/lsass/
  • https://www.thehacker.recipes/ad/movement/credentials/dumping/lsass
  • https://danielsauder.com/2016/02/06/memdumps-volatility-mimikatz-vms-part-1-mimikatz-lsass-exe-dump/
  • https://www.whiteoaksecurity.com/blog/attacks-defenses-dumping-lsass-no-mimikatz/
  • https://www.ired.team/offensive-security/credential-access-and-credential-dumping/dumping-credentials-from-lsass.exe-process-memory

De nombreux extraits de code proviennent de

  • https://github.com/postrequest/safetydump (très grande aide !!! merci !!!)
  • https://github.com/azazelm3dj3d/lsass-dump/blob/main/Dump/Dump.cpp
  • https://rastamouse.me/dumping-lsass-with-duplicated-handles/

Avertissement

Je ne suis pas responsable de toute utilisation inappropriée de cet outil. Il est destiné à des fins de recherche et de test de sécurité.

Notes

Les seules atténuations efficaces (à ma connaissance) contre cette sous-technique sont RunAsPPL et CredentialGuard, mais il n'est pas toujours possible d'activer ces options.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




